
Inleiding:
Navorsers by Quick Heal Security Labs het 'n potensiële Spear Phishing-veldtog ontdek wat teen Indiese leërpersoneel gemik is. In hierdie aanval gebruik die aanvallers die "Army Welfare Education Society"-beursvorm as lokmiddel.
Oor AWES:
Die Army Welfare Education Society (AWES) bestuur en verseker behoorlike onderwysfasiliteite vir kinders van Indiese leërpersoneel deur middel van plaaslike militêre owerhede. Die vereniging, wat in 1983 gestig is, het sy kantoor in Shankar Vihar, Delhi Cantonment, en het oor die jare meer as 137 openbare skole en 249 voorskoolse skole regoor Indië geopen.
Besonderhede oor die onlangse aanval:
Dokumentontleding :
“ESSA-Beurse.docx”
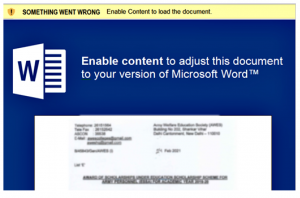
Fig.1 Sjabloon
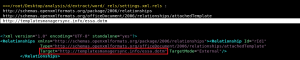
Fig.2 ESSA-Beurse.docx
Die “ESSA-Scholarships.docx” veroorsaak die CVE-2017-0199- kwesbaarheid wat later die stadium van die “.dotm”-lêer vanaf die bestemmingsbladsy wat binne “settings.xml.rels” ingebed is, begin.
Hierdie tegniek staan ook algemeen bekend as "Sjablooninspuiting" en is gewild onder bedreigingsakteurs aangesien die opsporing triviaal is.
"essa.dotm"
Sodra die gebruiker "Beskermde Aansig" deaktiveer, laai die vorige stadium "essa.dotm" af en voer dit uit, wat die makro's verder uitvoer.
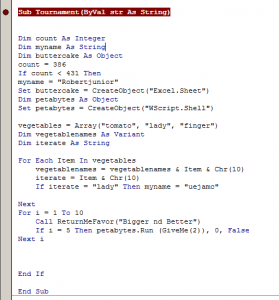
Fig.3 Data-onttrekking
Al die data van die geprogrammeerde vragte word binne "UserForum.TextBox" gestoor. Die makro het vier teksbokse as objek, wat al die data bevat wat as lêers op die skyf geplaas moet word en verdere stadiums moet begin.
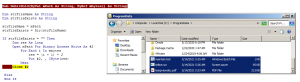
Fig.4 Roetine vir die stoor van al die lêers
Uitvoerbare vragontleding :
“fixit.exe”: Dit is geneig om as 'n laaier op te tree tensy die opdrag nie vanaf bevel en beheer uitgereik word nie. Die vrag is heeltemal nuut, geskryf in .NET en voer nie te veel aksies uit nie.
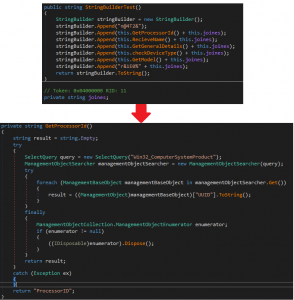
Fig.5 Inligtingversameling
Die vrag het die .scr-uitbreiding en sodra dit uitgevoer is, versamel dit die volgende inligting oor die besmette gasheer met behulp van WMI-navrae:
1; Verwerker-ID.
2; Gebruikersnaam.
3; Algemene Besonderhede (Argitektuur, Onderskrif, Weergawe).
4; Kontroleer vir toesteltipe (skootrekenaar/lessenaar).
5; Toestelmodel.
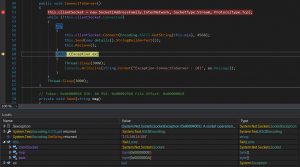
Fig.6 Aanvanklike klop word na C2 gestuur
Sodra inligting oor die gasheer versamel is, stuur die vrag dit na C&C en voer die volgende aksies uit volgens die opdrag wat deur C&C uitgereik word:
1; Kry Proseslys.
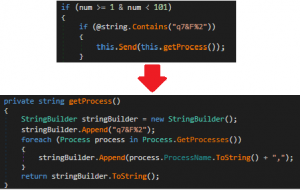
Fig.7 Stuur lopende proseslys
Indien die opdrag "q7&F%2" vanaf C2 uitgereik word, stuur die vrag 'n lys van lopende prosesse deur "Process.GetProcesses()" te gebruik en skep 'n skikking van lyste.
2; Skryf en voer lêers uit:
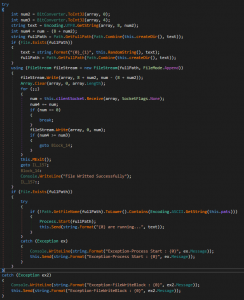
Fig.8 Skryf en Voer Roetine Uit
Sodra C2 met die opdrag reageer, ontvang die vrag lêers en voer dit uit op die huidige vouer.
Volharding :
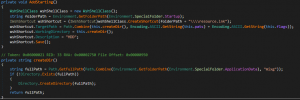
Fig.9 Skepping van Volharding
Payload verkry volharding op besmette gasheer deur 'n LNK-lêer na die "Opstartmap" te skryf. Dit is 'n bekende tegniek wat deur ander bedreigingsakteurs gebruik word. Payload laai 'n publiek beskikbaare samestelling genaamd "IWshRuntimeLibrary.dll" en probeer om 'n LNK-lêer in die teikenmap te skep wat verwys na die werkgids van die lopende vrag.
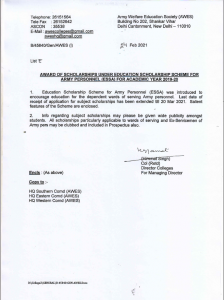
Geneem van – https://www.aitpune.com/Notices/Scholarship/ESSA-Circular.pdf
Sodra die hele ketting suksesvol uitgevoer is, maak die makro die PDF-lêer oop wat in die ProgramData-gids geplaas is, wat publiek beskikbaar is.
Gevolgtrekking :
Indien die aanval suksesvol is, kan aanvallers moontlik sensitiewe data van die slagoffer se masjien steel. Ons verdere ontleding en waarneming is steeds aan die gang om te identifiseer watter groep agter hierdie aanval sit. Tot dan raai ons AWES aan om versigtig te wees en al hul lede oor hierdie aanval in te lig.
MITRE ATT&CK TTP's :
| Spiesvissing met aanhegsel | T1566.001 |
| Sjablooninspuiting | T1221 |
| Gebruikersuitvoering: Kwaadwillige .docx en xls | T1204.002 |
| Skryf lêers na skyf | T1006 |
| Verbind met Bevel en Beheer | TA0011 |
| Persistensie: Skryf LNK-lêer na opstartmap | T1547.001 |
Hoe Quick Heal sy gebruikers beskerm:
Ons het die volgende opsporings vir die kwaadwillige monsters:
VBA.Trojan.41523
O97M.Aflaaier.41522
Trojaan.Perseus.S19235058
Trojaan.Perseus.S19221636
Trojaan.MSIL
Ook word die domeine en IP's wat gebruik word as kwaadwillig geklassifiseer deur Quick Heal URLCAT.
IOCs:
| Dokumente: CVE-2017-0199 | |
| 74e41223ec6359a9bd05bbce36b452fd046aaad64617f459ba262a5210925942 | ESSA-Beurse.docx |
| d035e96f54abe59dcdbc2156e55cd0135ec420f8e97aca7f109ee8d062baa755 | irlaforyou.docx |
| d4b36731cb37ad05b0b9678b568c10a56f2e84967b393b626afb19d2df41c9b9 | SARS_In_Geskikte_Klubs___Oorde.xls |
| Sjablone: | |
| fc3dd043b795a1cedb8b7e1e5471f15c0b5c17c237f634c60c4e0a92d980914b | essa.dotm |
| 108a5035ab40b13b489f8a1fb8fd8bdb5880368c9c18e1d244df23b8d5a26d67 | temp.dotm |
| 9fc84eadba969bd12cda144750cef361bcdff224026eb3921d8d46a5a424da5b | temp.dotm |
| Uitvoerbare lêers: | |
| d0a5ffa3b9c40eb1e4277e7c41a100b0836c9424b36fb9bbe281711c0b116883 | fixit.exe |
| 4c21c88399d95a3602aaacf85a83c8aaac5ae7b6bf192c4c25cef4f9224b6f7b | pixelworks.exe |
| 2491caddf4445d9297404493c7707b54591c989b94fd4634a7afdf54c0d22e9c | sapesvx.exe |
| 979f7952dd2225c149f1766b4bca020b680364a77ddb6006cfa462543e0a6440 | winsuffix.exe |
| c7dbca435039a6148dc25208f04b734465e8b7c92010ede1401d88f5f8003f2d | foxpackage.exe |
| 871cab3256acdbc3c27650adde878658568a85b87e85d3e3c137bdeb4592fb2c | amdSfx.exe |
| 1eb0d373cea19124687ed4bffb0da3f80f98a18b9e0bebd3c12443f0a3d81689 | modempx.exe |
| 814ed2b9ae0770d727a8cd83581b4865b2abe16f8190240c5c1e821e22a280ab | foxpackage.exe |
| dd47cf8ec70658af85e0cd23922462ac788305034fe78ed725bb90c1a3fa04cc | scriptpbox.exe |
| Domeine: | |
| sjabloonbestuurdersync.info | |
| 10feeds.com | |
| Landingsbladsye: | |
| hxxp://templatesmanagersync.info/essa.dotm | |
| hxxp://10feeds.com/temp.dotm | |
| IP: | |
| 173.249.14.104
Onderwerpkundiges: Chaitanya Haritash Shayak Tarafdar |