
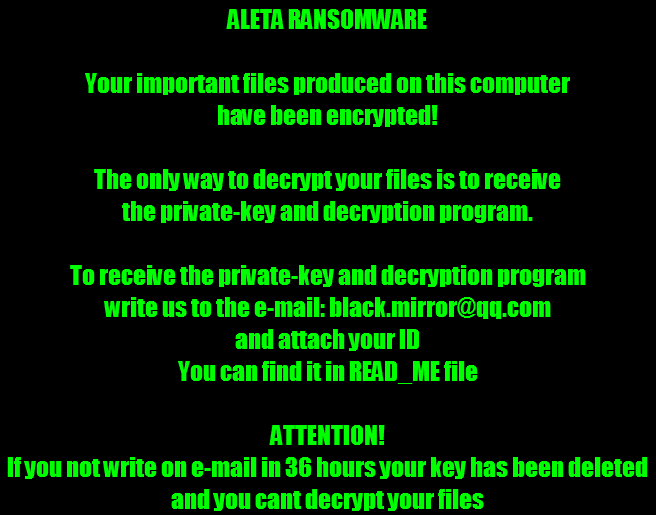
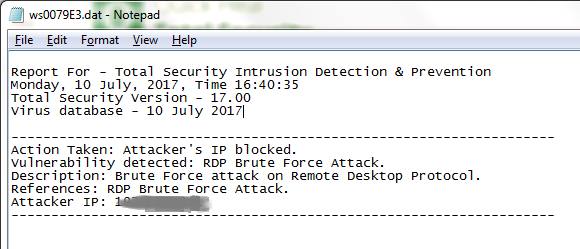
Quick Heal Security Labs het die toetrede van 'n nuwe BTCWare-ransomware-variant (eerste waargeneem aan die begin van 2017) genaamd 'Aleta' waargeneem. Hierdie ransomware word so genoem omdat dit 'n ".aleta" -uitbreiding byvoeg tot lêers wat dit in 'n besmette rekenaar enkripteer. Alhoewel BTCWare-ransomware-variante nie enige spesiale tegnieke of aanvalle soos WannaCry of NotPetya-ransomware gebruik nie, gebruik dit RDP Brute-Force-aanvalle om toegang tot die besmette stelsel te verkry.
Lees meer oor hoe RDP deur aanvallers uitgebuit word om ransomware en ander wanware te versprei.
BTCWare Aleta-ransomware gebruik die AES256-enkripsieskema. 'n Interessante IOC (aanwyser van kompromie) wat met die ransomware waargeneem word, is die e-pos-ID wat geassosieer word met die versoek om die dekripsiesleutel – black.mirror@qq.com. Daar is voorheen berig dat hierdie e-pos geassosieer is met verskillende variante van Amnesia- en BTCWare-ransomware. Spam-e-posse met kwaadwillige aanhangsels wat kwaadwillige skrip-, dokument- en uitvoerbare lêers bevat, word deur hierdie ransomware as draer gebruik.
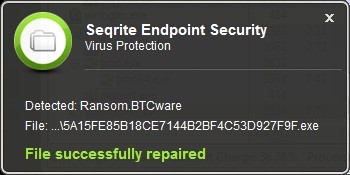
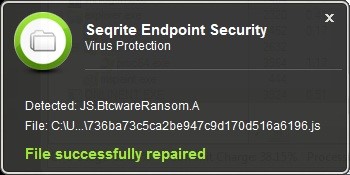
Seqrite Endpoint Protection teen BTCWare (Aleta) Ransomware
Bly weg van ransomware met hierdie sekuriteitswenke
- Rugsteun jou lêers gereeld. 'n Losprysware jaag jou lêers wanneer dit jou rekenaar besmet. As jy 'n rugsteun van al jou belangrike lêers het, is daar geen rede waarom jy aan die eise van die losprysware moet toegee nie. Onthou om die internet te ontkoppel terwyl jy op 'n eksterne hardeskyf rugsteun. Ontkoppel die skyf voordat jy weer aanlyn gaan. Verskeie gratis en betaalde wolkrugsteundienste is op die mark beskikbaar wat periodiek data-rugsteun kan neem.
- Verskaf lees-/skryfregte aan netwerkdelings slegs wanneer nodig. Probeer om nie oop gedeelde lêers te hou nie, aangesien hulle waarskynlik slagoffer van enkripsie sal word as daar 'n ransomware-infeksie is.
- Gebruik sterk aanmeldbesonderhede vir beide die gebruiker en administrateur. Swak aanmeldbesonderhede kan maklik brutaal gedwing word om stelseltoegang te verkry.
- Gebruik sekuriteitsoplossing wat veelvuldige beskerming bied teen besmette e-posse, kwaadwillige webwerwe en infeksies wat deur USB-skywe kan versprei, stop. Hou die sagteware op datum.
- Pas aanbevole sekuriteitsopdaterings toe vir jou rekenaar se bedryfstelsel en alle ander programme soos Adobe, Java, internetblaaiers, ens.
- Moenie op skakels klik of aanhangsels aflaai wat in e-posse van ongewenste of onverwagte bronne afkomstig is nie. Selfs al lyk dit of sulke e-posse van 'n bekende bron afkomstig is, is dit beter om eers die sender te bel en te verifieer.
Erkenning
Onderwerp deskundige
– Shantanu Vichare | Quick Heal Sekuriteitslaboratoriums