Agter die skerm speel 'n delikate balans tussen vertroue en misleiding af. Heuningvalle, eens die domein van spioenasie, het nou verraderlik na die digitale wêreld versprei en munt geslaan uit menslike emosies. Wat begin as 'n onskadelike klets of vriendskapsversoek, kan onverwags in afpersing, afpersing of diefstal ontaard. Die waarheid is, kwesbaarheid ken geen perke nie – of jy nou 'n gewone burger of 'n hoëprofiel-teiken is, jy kan in gevaar wees. Kom ons delf in die komplekse wêreld van digitale heuningvalle, verstaan hul vernietigende krag en ontdek noodsaaklike strategieë om onsself te beskerm. Aanvallers breek wel die firewall, maar 'n interne bedreiging omseil dit.
Wie word geteiken?
- Regeringsbeamptes met toegang tot geklassifiseerde dokumente
- Werknemers in IT-, finansie-, verdedigings- of navorsingsafdelings
- Enigiemand met toegangsbewyse or besluitnemingsbevoegdheid
Gedagte: As iemand aanlyn vinnig nader kom en besonderhede oor jou werk wil hê of te gou flirterige boodskappe stuur – dis 'n rooi vlag.
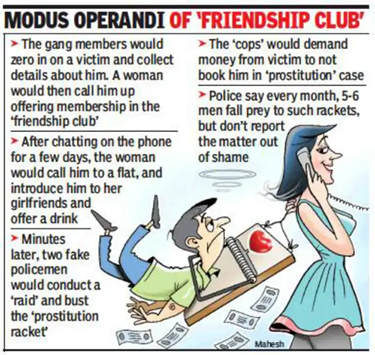
Vals romantiese verhoudings word gebruik om amptenare te manipuleer om vertroulikheid te skend en emosies eerder as digitale stelsels uit te buit. Aanvallers verkry ongemagtigde toegang deur slim misleiding en lok slagoffers om sensitiewe data te deel. Hierdie gesofistikeerde sosiale manipulasietaktiek maak gebruik van menslike kwesbaarhede, wat dit 'n kragtige bedreiging maak. Dit is 'n "catfishing" met 'n kwaadwillige bedoeling, en teiken individue met hoë risiko's vir data-onttrekking. Emosionele manipulasie is die sleutel tot hierdie slim aanval.
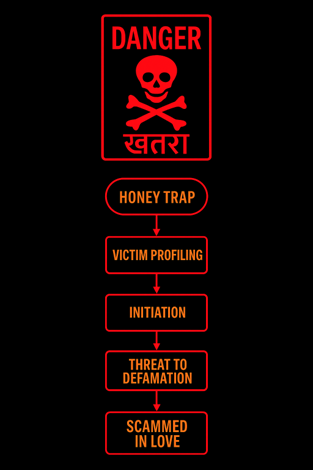
Anatomie van die misdaad
- Teikenstelling / slagofferprofilering: Gedagte #1: Sosiale media is die eerste deur
Bedrieërs teiken dikwels individue in gesaghebbende posisies met toegang tot sensitiewe korporatiewe of regeringsdata. Hulle versamel persoonlike inligting soos huwelikstatus en werksprofiel om kwesbaarhede te identifiseer. Die primêre kwesbaarheid wat hulle uitbuit, is emosionele swakheid, wat tot verdere digitale oortredings kan lei. Sosiale media is dikwels die beginpunt vir die insameling van hierdie inligting.
- Inisiasie:
Bedrieërs gebruik sosiale mediaplatforms soos Facebook, LinkedIn en afspraak-apps om aanvanklike kontak met hul slagoffers te vestig. Hulle spoor die slagoffer se aanlyn voetspoor na en skep 'n verbinding, wat dikwels die gesprek van openbare platforms na private platforms soos WhatsApp verskuif. Soos kommunikasie vorder, verander die toon van boodskappe van professioneel na vriendelik en uiteindelik na romanties, wat 'n beduidende eskalasie in die bedrieër se benadering aandui.
Leerpunt #2: Verifieer voordat jy vertrou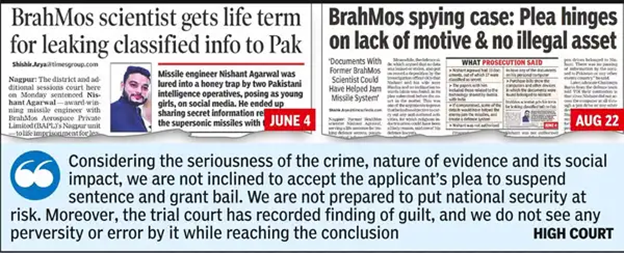
- Vertroue wen: Gedagte #3: Vleiery is die oudste lokval
Bedrieërs bou vertroue met hul slagoffers deur vleiery, gereelde geselsies en video-oproepe, wat hulle onnodige aandag en sorg gee. Hulle ruil foto's uit, wat later as hefboom gebruik word om die slagoffer te dreig as hulle die bedrieër probeer ontmasker. Die bedrieër dwing die slagoffer deur te dreig om hul openbare beeld te beskadig of lasterlike inhoud te versprei.
Ondernemingswaarskuwing: 'n Skielike gedragsverskuiwing in 'n werknemer — geheimhouding, emosionele afleiding of vreemde aanlyngedrag — kan op 'n sielkundige kompromie dui.
- Uitbuiting:
In die laaste fase van die bedrogspul onthul die bedrieër hul ware bedoelings en vra die slagoffer vir vertroulike data, soos projekbesonderhede of wagwoorde vir geïnkripteerde werkplekdomeine. Hierdie gesteelde inligting kan 'n ernstige bedreiging vir nasionale veiligheid inhou en word dikwels op die swartmark verkoop, wat lei tot verdere uitbuiting en dieper sekuriteitsbreuke.
- Bedreiging van laster: Leerpunt #4: Stilte help die bedrieër
As die slagoffer die bedrogspul probeer blootlê, misbruik die bedrieër private data soos foto's, geselsies en opnames om openbare laster te dreig. Hierdie dreigement dwing die slagoffer tot stilswye en verhoed hulle om die misdaad aan te meld weens vrees vir reputasieskade.
Wenk vir ondernemings: Hou werknemersbewustheidssessies gefokus op sielkundige manipulasie en emosionele manipulasie.
Sielkundige manipulasie
Afhaalpunt #5: Kubersekuriteit is emosioneel, nie net tegnies nie
- Liefdebombardement: intense aandag en vleiende boodskappe.
- Induksie van Vrees: Dreig om die privaat beelde / geselsies te lek tensy die vertroulike data aangebied word.
Leerpunt #6: Ware liefde vra nie vir wagwoorde nie
- Skuldgevoelens: Druk die slagoffer in 'n skuldgevoel deur uitdrukkings soos "Vertrou jy my nie meer nie?" te gebruik.
Afhaalpunt #7: Die 'Dringendheid'-kaart is 'n rooi vlag
- Dringendheid: Die dringende behoefte aan geld word aangebied om die simpatie van die slagoffer te wen.
- Isolasie: Voorkom dat die slagoffer in kontak met ander is en sodoende die identiteit van die bedrieër nie blootgestel word nie.
Risiko vir korporatiewe en nasionale veiligheid
Afhaalpunt #8: Korporatiewe Sekuriteit Begin Met Persoonlike Bewustheid
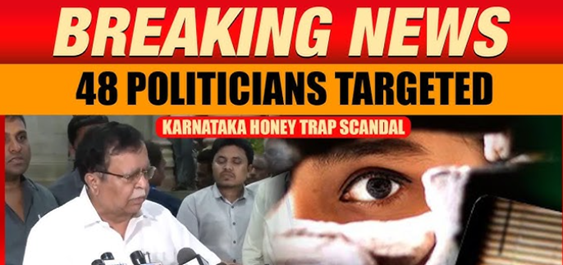
Hierdie swendelary kan tot ernstige gevolge lei, insluitend bedreigings van binnekringe waar werknemers vertroulike data uitlek, spioenasie deur staatsgeborgde akteurs wat regeringsamptenare teiken, en die verlies van intellektuele eiendom wat nasionale veiligheid in gevaar kan stel. Boonop kan die blootstelling van skandalige inhoud lei tot reputasieskade, handelsmerke skaad en langdurige skade.
Opsporing: Afleiding #9: Let op die gedragsverskuiwing
Verdagte gedrag sluit in 'n skielike verskuiwing van 'n vriendelike na romantiese toon, weiering om intydse video-oproepe te voer, die beheer van kommunikasieterme, die deel van persoonlike lewensbesonderhede om jammerte te ontlok, en die versoek om groot finansiële ondersteuning – alles potensiële waarskuwingstekens van 'n bedrogspul.
Voorkoming
Beskerm jouself deur te verhoed dat persoonlike inligting gedeel word, profielfoto's via omgekeerde beeldsoektog te verifieer, en te verhoed dat geld of eksplisiete inhoud gestuur word. Wees ook versigtig met onbekende skakels en lêers, en handhaaf nul-vertroue toegangsbeheer.
Regshorison
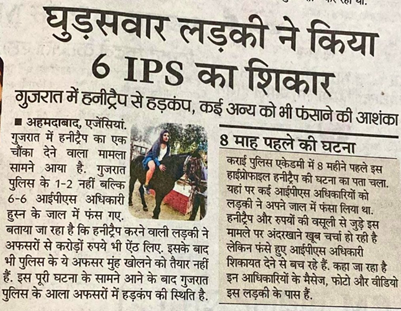
Heuninglokvalle kan lei tot ernstige oortredings soos afpersing, privaatheidskending en die oordrag van onwelvoeglike materiaal. Slagoffers kan sulke gevalle by kubermisdaadselle aanmeld vir aksie.
Bewys in Aksie
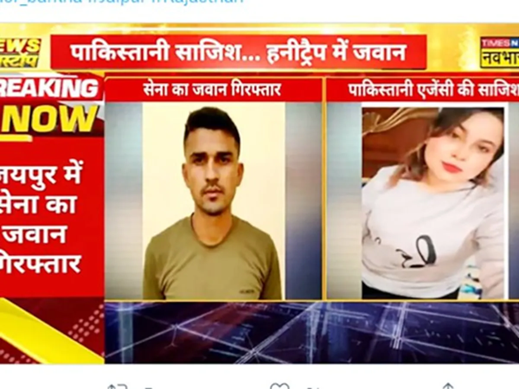
1. Indiese Leër Heuninglokval Saak (2023)
'n Saak in 2023 het behels dat 'n weermag-jawan in hegtenis geneem is vir die uitlek van sensitiewe militêre inligting aan 'n Pakistanse intelligensie-agent wat hom as 'n vrou op Facebook voorgedoen het. Die jawan is deur romantiese gesprekke gelok en later afgepers. Sulke voorvalle beklemtoon die bedreiging van heuningvalle vir nasionale veiligheid.
2. DRDO Wetenskaplike Gearresteer (2023)
Net so is 'n senior DRDO-wetenskaplike in 'n strik gevang deur 'n buitelandse spioen wat hom as 'n vrou voorgedoen het, wat gelei het tot die deel van geklassifiseerde verdedigingsnavorsingsmateriaal. Die interaksie het via WhatsApp en sosiale media plaasgevind, wat die risiko's van aanlyn spioenasie beklemtoon.
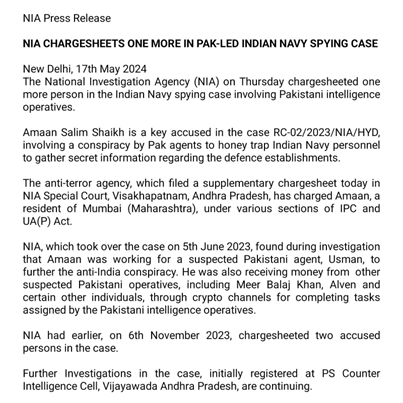
3. Pakistanse ISI-heuningvalle in die Indiese vloot (2019–2022)
Indiese vlootpersoneel is in hegtenis geneem omdat hulle deur ISI-agente in 'n strik gelok is deur vals vroulike profiele op Facebook en WhatsApp te gebruik. Die agente het sensitiewe vlootbewegingsdata deur romantiese uitruilings ingesamel.
Gevolgtrekking
Heuninglokvalle teer op emosies, nie net op stelsels nie. Bly waaksaam en beskerm jouself teen emosionele manipulasie. Ware liefde vra nie vir wagwoorde nie. Wees versigtig vir vreemdelinge aanlyn en hou persoonlike inligting privaat. Bewustheid is die sleutel tot veiligheid. Sluit jou digitale lewe af.