

Advies: Midde-Oosterse konflik en kuber-eskalasie
Oorsig
Op 28 Februarie 2026 het die VSA en Israel gekoördineerde militêre aanvalle teen Iran geloods (Operasie Epiese Woede / Brullende Leeu). Iran se Opperleier Khamenei is op 01 Maart dood en het teruggekap met hommeltuig- en missielaanvalle oor die Golf, en die kuber-dimensie het amper onmiddellik ontplof.
Iran se binnelandse internet het binne ure na die eerste aanvalle tot 1-4% gedaal. Dit het nie sake vertraag nie, dosyne bedreigingsgroepe wat buite Iran opereer, plus vooraf geplante agterdeure binne teikennetwerke, het die aanvalle teen volle spoed gehou.
Die belangrikste verskuiwing hierdie keer: Iran het nie net op persoonlike wanware staatgemaak nie. Die Stryker-aanval het getoon dat hulle nou wettige IT-gereedskap misbruik sonder wanware. Intussen het die China-gebonde Mustang Panda stilweg die nuussiklus gery om intelligensie in te samel, en 'n wildcard-kriminele groep (TeamPCP) het 'n Kubernetes-veër ontplooi wat Iranse infrastruktuur teiken. Dit is morsig, multi-akteur, en dit is steeds aan die gang.
Iran se Gelaagde Kuber Operasionele Model
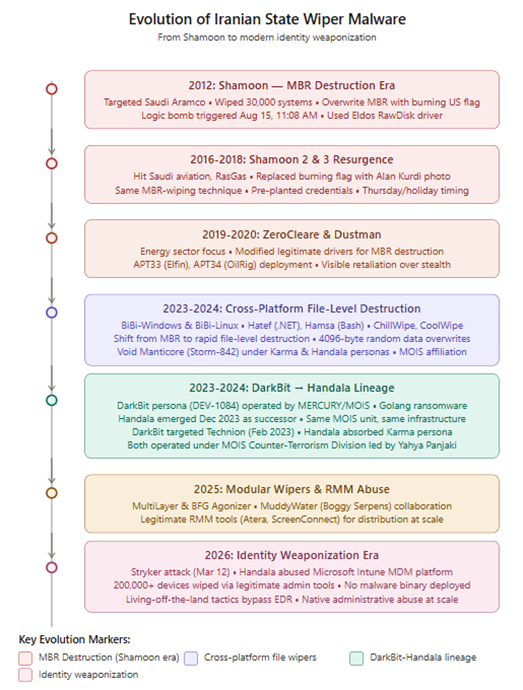
Iran se kuber-ekosisteem funksioneer deur 'n gelaagde struktuur wat staatsgerigte APT-groepe (gekoppel aan die IRGC en gekoppel aan MOIS); semi-amptelike kontrakteurs en frontentiteite; hacktivistiese personas en kollektiewe wat deur intelligensiedienste bedryf word; en ideologies gerigte buitelandse kollektiewe wat parallel werk, kombineer. Die Stryker Corporation-aanval op 11 Maart 2026 het 'n beduidende eskalasie gemerk: 'n vernietigende vee-operasie teen die VSA, uitgevoer sonder wanware deur wettige MDM-infrastruktuur te misbruik, wat 'n kwalitatiewe verskuiwing in Iranse operasionele vermoë en bereidwilligheid om Westerse korporatiewe infrastruktuur te teiken, verteenwoordig.
Aktiewe Bedreigings
Iran-staat APT-groepe
Saadwurm / Modderwater (MOIS)
Bevestig aktief op Amerikaanse en Israeliese netwerke sedert ten minste vroeg in Februarie voordat die aanvalle selfs begin het. Teikens: bank, lughawe, NRO en die Israeliese tak van 'n Amerikaanse maatskappy. Twee nuwe agterdeure is gevind:
- Dindoor: loop via Deno (JavaScript-looptyd). Geteken met sertifikaat 'Amy Cherne'. Gevind op die bank, sagtewaremaatskappy en Kanadese NRO.
- Fakeset: Python-gebaseerd. Getrek van Backblaze-wolkberging. Geteken met 'Amy Cherne'- en 'Donald Gay'-sertifikate. Die Donald Gay-sertifikaat het voorheen Stagecomp en Darkcomp geteken, beide bevestigde Seedworm-gereedskap.
Rclone is gebruik om data na 'n Wasabi S3-emmer van die gekompromitteerde sagtewaremaatskappy te eksfiltreer. MuddyWater het ook 'n parallelle veldtog (Operasie Olalampo) regoor die Midde-Ooste, Turkye en Afrika met oorvleuelende infrastruktuur gevoer.
TA453 / APT42 / Sjarmante Katjie (IRGC)
Op 8 Maart, ten spyte van Iran se internet-verduistering, het TA453 'n e-pos met geloofsbriewe vir uitvissing na 'n Amerikaanse dinkskrum gestuur. Die akteur het hom as 'n beleidsnavorser voorgedoen, 'n verhouding opgebou via goedaardige e-pos, en toe 'n OneDrive-tema-uitvissingsbladsy op Netlify gestuur. Spoorpixels op 'n gekompromitteerde webwerf is gebruik om te sien of die teiken geklik het. Die volledige binnelandse verduistering het hulle nie gestuit nie, oorsese infrastruktuur het hulle operasioneel gehou.
TA402 / Olieplatform / APT34 (MOIS)
Het 'n Midde-Oosterse regering geteiken deur 'n gekompromitteerde e-posrekening van die Irakse Ministerie van Buitelandse Sake te gebruik. Die lokmiddels het verwys na 'Potensiële Amerikaanse grondoperasie in Iran' en 'Golf-militêre alliansie'. Die vrag, óf 'n lokmiddel-PDF óf 'n bladsy vir die oes van geloofsbriewe, is bedien gebaseer op die teiken se IP-geoligging. Dieselfde gekompromitteerde Irakse Ministerie van Buitelandse Sake-infrastruktuur is ook deur die Dust Specter-kluster gebruik.
Moerasloper / Agrius / Pienk Sandstorm (MOIS)
Uitgebreide kameraskandering na aanvalle regoor Israel, die VAE, Katar, Bahrein, Koeweit, Libanon en Ciprus. Die misbruik van CVE-2017-7921 en CVE-2023-6895 op Hikvision-kameras en video-interkomeenhede. Hierdie patroon kompromitteer eksterne kameras naby konfliksones en word gebruik om intydse visuele inligting oor aanvalskade te kry. Enige organisasie met internetgerigte kameras in hierdie streke moet dit as 'n aktiewe bedreiging beskou.
Handala se Stryker Corporation-aanval
Die mees impakvolle aanval teen 'n Westerse maatskappy in hierdie konflik, toegeskryf aan Iran. Op 11 Maart het Handala (ook opgespoor as Void Manticore, Storm-0842) Stryker Corporation, 'n mediese toerustingmaatskappy van $25 miljard met 'n Amerikaanse voorsieningskontrak van $450 miljoen, uitgewis.
Hoe dit gewerk het
Die aanvaller het 'n gekompromitteerde Microsoft 365 Global Admin-rekening in die hande gekry (waarskynlik van 'n ou inligtingsdieflog wat op 'n kriminele markplek verkoop is). Met daardie rekening glo navorsers dat hulle by Microsoft Intune aangemeld het en die wettige 'fabriekshersteltoestel'-funksie gebruik het om meer as 200 000 skootrekenaars, bedieners en mobiele toestelle oor 79 lande op afstand uit te vee. Aanmeldskerms is met die Handala-logo vervang.
- Stryker se kantoor in Cork, Ierland (4 000–5 500 personeel) is die hardste getref met vervaardigingstelsels wat afgeskakel is.
- Bestellingsverwerking, vervaardiging en wêreldwye versending alles ontwrig (bevestig in SEC-liassering)
- SYK-aandeel het gedaal na bekendmaking
- 50 TB data wat na bewering vooraf geëksfiltreer is (volledig ongeverifieer)
- CISA het tegniese bystand ontplooi; Ierland se NCSC het gereageer
Omstreeks 20 Maart het die DOJ Handala formeel toegeskryf aan Iran se MOIS en dit 'n 'vals aktivispersona' genoem wat vir hack-and-leak en sielkundige operasies gebruik word. FBI-direkteur Kash Patel het die beslaglegging van vier Handala-webwerwe aangekondig, insluitend die lekwebwerf. Check Point Research het Handala se leierskap gekoppel aan die MOIS-teen-terrorisme-afdeling, dieselfde afdeling waarvan die hoof glo in die aanvalle in Maart 2026 dood is.
Op 13 Maart het Handala ook gedreig met 'n 40 TB-uitvee-operasie gekoppel aan Quds-dag. Geen bevestigde slagoffer is tot dusver geïdentifiseer nie. Hulle het afsonderlik 'n oortreding van Verifone beweer; Verifone het enige aanval ontken.
Stofspook (Iran-Nexus, Irakse regering se teiken)
'n Voorheen onbekende Iran-nexus APT wat Irakse regeringsamptenare vanaf Januarie 2026 teiken, is deur navorsers gedokumenteer. Die groep het 'n wettige Irakse regeringswebwerf gekompromitteer om vragte aan te bied en 'n vals Cisco Webex vir regeringsvergaderings as 'n ClickFix-lokmiddel vir sosiale manipulasie gebruik. Vier nuwe .NET-wanware-instrumente gevind:
- SPLITDROP: dropper wat die volgende fase uit 'n wagwoordbeskermde RAR onttrek en dit via wettige binêre lêers soos VLC of WingetUI sywaarts laai.
- TWINTASK: werker wat PowerShell-skripte uitvoer deur in.txt/out.txt-lêers te poll. Bestaan via die HKCU Run-sleutel.
- TWINTALK: C2-module wat HTTPS met gerandomiseerde URI's, geofencing (kontroleer slagoffer se ligging), en gebruikersagent-spoofing wat Chrome naboots.
- GHOSTFORM: 'n latere stadium RAT wat TWINTASK en TWINTALK in 'n enkele binêre lêer met PowerShell in die geheue kombineer. Gebruik 'n mutex om slegs een keer te loop en genereer 'n bot-ID vanaf die tydstempel van die samestellingskepping.
Ongewone kode-artefakte in TWINTALK en GHOSTFORM soos emoji's, Unicode-vreemdhede, plekhouer-hekskonstantes (0xABCDEF) dui daarop dat generatiewe KI in dele van die ontwikkeling gebruik is. Dit is die eerste bevestigde KI-ondersteunde wanware-kodering wat op skaal in Iranse APT-gereedskap waargeneem is.
China APT – Mustang Panda (LOTUSLITE)
Op 4 Maart het navorsers Mustang Panda (ook opgespoor as Earth Preta, TA416, Bronze President) binne dae na die aanvalle op 28 Februarie betrap wat na Midde-Oosterse konfliklokaas oorgeskakel het. Dit is tipiese Mustang Panda-gedrag, aangesien hulle lokaas aanpas by wat ook al in die nuus is.
Die kwaadwillige ZIP het 'n wettige KuGou-musiekbinêre lêer hernoem na 'Iran Strikes US Military Facilities Across Gulf Region.exe' en 'n kwaadwillige DLL (libmemobook.dll) bevat. Wanneer die exe loop, laai dit die DLL sywaarts, wat:
- Laai WebFeatures.exe en kugou.dll af vanaf 'n gekompromitteerde domein (e-kflower[.]com)
- Stel volharding via Run-sleutel (ACboardCm / ASEdge) in
- dll is die LOTUSLITE-agterdeur — kommunikeer met C2 172.81.60[.]97 via WinHTTP
LOTUSLITE is reeds in Januarie 2026 gedokumenteer met behulp van Venezuela-tema lokaas met presies dieselfde C2 IP. Dieselfde agterdeur, dieselfde afleweringsketting, maar net 'n ander nuushaak. Toeskrywing: matige vertroue aan Mustang Panda gebaseer op KuGou-binêre misbruik (gedokumenteerde handelsware sedert 2022), gedeelde C2, en ingebedde kodeboodskappe wat Russiese oorsprong ontken (voorheen gesien in Mustang Panda se ClaimLoader-veldtogte).
'n Afsonderlike GCC-geteikende LNK/CHM-veldtog het 'n lokmiddel-PDF oor 'Iraanse missielaanvalle op Amerikaanse basis in Bahrein' saam met 'n kodelaaier wat die RC4-sleutel '20260301@@@' gebruik om die volgende fase te dekripteer, vrygestel.
Hacktivistiese Groepe – Die Sigbare Laag
Die hacktivistiese aktiwiteit is raserig, maar meestal tegnies lae-impak. DDoS, ontsierings en hack-and-leak-eise oorheers. Baie eise is oordrewe. 'n Paar groepe het egter werklike vermoë en is die moeite werd om dop te hou:
| groep | Bevestigde/Geëisde Bedrywighede | verlaat |
| Handala / Void Manticore | Stryker-veër (bevestig). Israeliese gesondheidsorg. 1.3TB olie/gas geëis. Doxing van diaspora-kritici met doodsdreigemente per e-pos. | MAAND |
| FAD-span / Fatimiyoun | Wiper-wanware, SCADA/PLC-toegangseise (Israel + bondgenote). Turkse media-aanval. | IRGC-aangrensend |
| Kuber-Islamitiese Weerstand (313-span, RipperSec) | Dronkverdedigingstelsel opgeëis. Israeliese betalingsinfrastruktuur. Koeweitse regering DDoS. | Pro-Irans |
| DieNet | Bahrein-lughawe, Sharjah-lughawe, Riyadh Bank, Bank van Jordanië — alles DDoS. | Pro-Irans |
| NoName057(16) | Israeliese munisipale, telekommunikasie-, verdedigings-DDoS. Gekoördineer met Iranse groepe. | Pro-Russies |
| Cardinal | Het IDF-netwerktoegang geëis; uitgelekde dokument wat verwys na Operasie Northern Shield. | Pro-Russies |
| Russiese Legioen | Het toegang tot die Iron Dome-radar geëis (ongeverifieer). Het toegang tot die IDF-bediener geëis. | Pro-Russies |
| Z-Pentoets | Het Amerikaanse ICS/SCADA- en CCTV-kompromie op 28 Februarie–2 Maart beweer. | Pro-Russies |
Navorsers het 'n gedetailleerde Telegram-tydlyn van hacktivistiese aktiwiteit vanaf 28 Februarie gevolg. Die Elektroniese Operasiesaal, 'n sambreel-koördineringskanaal, is op die dag van die aanvalle opgerig en het as 'n sentrale spilpunt gedien vir die deel van teikens en eiskoördinering tussen meer as 53 groepe.
MOIS Telegram C2-wanware
Die FBI het 'n openbare FLASH (IC3, 20 Maart) vrygestel wat waarsku dat MOIS-kuberakteurs Telegram-botte sedert die herfs van 2023 as C2-infrastruktuur gebruik, wat Iranse andersdenkendes, joernaliste en opposisiegroepe wêreldwyd teiken. Die wanware gebruik 'n tweefase-ontwerp:
- Fase 1 vermom as algemene toepassings: Telegram_authenticator.exe, KeePass.exe, WhatssApp.exe, Pictory_premium_ver9.0.4.exe. Laat Fase 2 val met uitvoering.
- Fase 2 aanhoudende inplantaat wat koppel aan api.telegram[.]org vir bidireksionele C2. Verwante modules neem skerm en klank op tydens Zoom-sessies (MicDriver.zip).
Die FBI het ook bevestig dat Handala se "hack-and-leak"-operasie teen andersdenkendes in Julie 2025 dieselfde wanware gebruik het om die gelekte data in te samel. Hierdie bulletin verbind Handala se andersdenkende-teikenaktiwiteit formeel met die breër MOIS Telegram C2-infrastruktuur.
Operasie CamelClone
Seqrite Die Labs APT-span het 'n spioenasieveldtog in verskeie streke geïdentifiseer met behulp van identiese infeksietegnieke in vier lande: Algerië (lokmiddel vir die Ministerie van Behuising), Mongolië (MonAtom LLC / kernenergie-lokmiddel), Oekraïne (lokmiddel vir Algerië-Oekraïense samewerking) en Koeweit (lokmiddel vir die Koeweitse Lugmag se wapenvereistes).
Elke veldtog volg dieselfde ketting: ZIP → LNK met PowerShell → laai HOPPINGANT (f.js JavaScript-laaier) af vanaf filebulldogs[.]com → laat Rclone v1.70.3 (hernoem na l.exe) val → XOR-dekodeer MEGA-geloofsbriewe (sleutel: 56) → eksfiltreer Desktop .doc/.docx/.pdf/.txt-lêers en Telegram Desktop-sessiedata (tdata-lêergids) na MEGA-rekeninge wat via onionmail.org geregistreer is. Vier afsonderlike MEGA-rekeninge is geïdentifiseer, almal geskep Februarie-Maart 2026.
Toeskrywing: onbekend. Teikenpatroon (regering, verdediging, diplomasie, energie oor grootmoondheidswedywering-vlampunte) dui op intelligensie-insameling op staatsvlak.
TeamPCP – CanisterWorm / Kubernetes Wiper
'n Finansieel gemotiveerde wolkbedreigingsakteur (TeamPCP, ook opgespoor as DeadCatx3, PCPcat, ShellForce) het 'n geopolities geteikende wisser by hul bestaande gereedskapstel gevoeg. Op 19 Maart het hulle vir die eerste keer 'n voorsieningskettingaanval teen Trivy (Aqua Security se gewilde kwesbaarheidskandeerder) uitgevoer, deur GitHub-vrystellings en Docker-beelde agterdeur te steek om SSH-sleutels, wolkbewyse, K8s-tokens en kripto-beursies te steel van enigiemand wat Trivy in CI/CD-pyplyne gebruik.
Op 22 Maart het hulle 'n nuwe vrag ontplooi via dieselfde ICP-houer C2 (tdtqy-oyaaa-aaaae-af2dq-cai[.]raw[.]icp0[.]io). Hierdie vrag kontroleer die stelsel se tydsone en lokaal. Indien dit ooreenstem met Iran (Asië/Teheran, fa_IR):
- Op Kubernetes: ontplooi 'n DaemonSet genaamd 'host-provisioner-iran' oor alle nodusse. Elke pod laat 'n Alpine-houer genaamd 'kamikaze' loop wat alle topvlak-gasheergidse verwyder en die nodus met 'n dwang herlaai.
- Op nie-Kubernetes Iranse gashere: voer rm -rf / –no-preserve-root uit
- Op nie-Iraanse Kubernetes-gashere: installeer die CanisterWorm-agterdeur as 'n systemd-diens (pgmonitor) vir voortdurende geloofsbriewediefstal.
Dit is onduidelik of enige Iranse stelsels werklik uitgevee is, die kwaadwillige houer was slegs vir 'n kort venster aktief en is vinnig in en uit geruil. Navorsers merk op dat die groep gedeeltelik aandagsoekend lyk. Maar die voorsieningskettingvektor (Trivy loop in miljoene ontwikkelaaromgewings), en die vernietigende geopolities geteikende vrag is beide werklik en noemenswaardig. TeamPCP het ook Aqua Security se private GitHub-org op 22 Maart gekaap en al 44 interne bewaarplekke hernoem na 'tpcp-docs-*' met die beskrywing 'TeamPCP besit Aqua Security.'
Uitbreiding van IRGC-bewaking
Iran Wire het berig dat die IRGC 'n direkte waarskuwing aan Iranse burgers uitgereik het: Instagram- en Telegram-aktiwiteit word aktief gemonitor. Iranse intelligensiedienste het binnelandse toesigsoperasies aansienlik uitgebrei sedert die aanvalle, en sosiale aktiwiteit kruisverwysings teen bekende dissidenteprofiele gemaak. Dit hou direk verband met die FBI FLASH se Telegram C2-veldtog, dieselfde infrastruktuur wat gebruik word om dissidente in die buiteland aan te val, word binnelands uitgebrei.
Die Handala-groep se gebruik van Starlink tydens Iran se internetonderbreking bevestig dat Iranse bedreigingsakteurs reeds beplan het rondom die onderdrukking van binnelandse konnektiwiteit. 'n Algemene internetonderbreking neutraliseer nie meer hierdie akteurs nie.
Sektorblootstelling
| Sektor | Risikovlak | Waargenome / Verwagte Teikenstelling |
| Energie — Olie en Gas | KRITIESE | Handala 1.3TB exfil geëis van Golf-operateurs. SCADA/PLC toegangseise. Navigasie-ontwrigting wat meer as 1 100 skepe naby die Straat van Hormuz raak. IRGC-drone-aanvalle op AWS Bahrein. Predatory Sparrow het voorheen $90 miljoen van Iranse kripto-beurs gedreineer. |
| Regering en verdediging | KRITIESE | Alle Iranse APT-groepe. Dust Specter teiken Irakse Ministerie van Verdediging. Koeweit/Jordanië/Bahrein-regeringswebwerwe met DDoS. UNG0801 teiken Israeliese regering se IT. CamelClone teiken Algerië, Mongolië, Koeweit, Oekraïne se verdedigings-/diplomatieke liggame. |
| Finansiële Dienste | HIGH | Israeliese banke DDoS. Riaad Bank. Bank van Jordanië. VAE-vishing. Besmette Scorpius-Israeliese teiken. Vals SSA-portale en Kvish 6-tolbetalingsvissing (Iran-gebonde). |
| Healthcare | HIGH | Stryker Corporation-veeër (200 000+ toestelle wêreldwyd uitgevee — DOD-verskaffer). Handala-oortreding van Israeliese gesondheidsorgnetwerk (Clalit). CISA-vlak-voorvalreaksie ontplooi. |
| Verdedigingsbedryf en Voorsieningsketting | HIGH | Stryker Corporation ($450 miljoen DoD-kontrak). Amerikaanse verskaffer (Seedworm Dindoor). Voorsieningskettingkompromie word toenemend gebruik om verskeie hoëwaarde-teikens gelyktydig te bereik. |
| Lugvaart en vervoer | HIGH | Bahrein-lughawe DDoS. Sharjah/VAE-lughawe DDoS. VSA-lughawe op Seedworm-slagofferlys. Straat van Hormuz-skeepvaart GPS-bedrog raak meer as 1 100 vaartuie. |
| Telekommunikasie | HIGH | Historiese IRGC/MOIS-prioriteitsektor. Ontwrigting van infrastruktuur en teikenstelling van internetdiensverskaffers om andersdenkendes op te spoor. Volgehoue spioenasieveldtogte. |
| Kritieke Infrastruktuur (OT/ICS) | HIGH | SCADA/PLC-toegangseise deur Cyber Islamic Resistance, FAD-span. Kameraskandering deur Marshtreader. Z-Pentest het Amerikaanse ICS/SCADA- en CCTV-kompromittering geëis (28 Februarie–2 Maart). |
| IT / MSP's / Sagteware | MEDIUM–HOOG | UNG0801 / Operasie IconCat teiken spesifiek Israeliese IT, MSP's, HR, sagteware. Seedworm het die Israeliese sagtewareverskaffer van die verdedigingssektor gekompromitteer. Toegangspunt vir die voorsieningsketting vir slagoffers stroomaf. |
| NRO's en dinkskrums | MEDIUM–HOOG | TA453/APT42 teiken Amerikaanse dinkskrum (bewyse-phishing). Kanadese NRO op Seedworm-slagofferlys. UNG0801 teiken Israeliese ondernemingsomgewings. |
| Media- en Invloedbedrywighede | MEDIUM | FAD-span het Turkse media geteiken. Vals nuusblogs wat StealC versprei. Hacktivistiese sielkundige operasies via Telegram en X. |
Waarvoor moet jy kyk
- Meer Intune/MDM-aanvalle teen ondernemings met groot Microsoft-bestuurde toestelvlote. Enige organisasie waar 'n gekompromitteerde Globale Admin-rekening massa-toestelle kan verwyder, word blootgestel op dieselfde manier as Stryker.
- Handala het gedreig met 'n tweede golf gekoppel aan Quds-dag. Hou hul Telegram-kanale en X-voer dop vir teikenaankondigings.
- Voorafgeplaasde Seedworm-toegang sal waarskynlik geaktiveer word. Die groep was reeds binne Amerikaanse en Israeliese netwerke voor die oorlog begin het, daardie vastrapplekke bestaan met 'n rede.
- Meer voorsieningsketting-aanvalle. TeamPCP se Trivy-kompromie en Mustang Panda se tema-oorskakeling toon albei dat aanvallers gemaklik is om die ontwikkelaarsnutsgoedketting en nuussiklus gelyktydig as aanvalvektore te gebruik.
- Die risiko van ruitveërs bly hoog. Druidfly, FAD Team en Handala het almal werkende ruitveërvermoë. BibiWiper, Hatef en die Stryker MDM-veemetode verteenwoordig drie afsonderlike afleweringsbenaderings.
- MOIS Telegram C2-uitbreiding. Die FBI FLASH dek aanvalle wat terugdateer na 2023. Verwag dat dieselfde wanware (Pictory, KeePass, WhatsApp-lookalikes) weer op diaspora, navorsers en joernaliste buite Iran gemik sal word.
- Meer opportunistiese versamelings wat met China verband hou en konfliktemas gebruik, nie beperk tot Mustang Panda nie. Enige belangrike geopolitieke ontwikkeling word binne 48–72 uur as 'n phishing-lokmiddel gebruik.
Wat jou span moet doen
Nou dadelik
- Gaan jou Microsoft 365 Global Admin- en Intune-adminrekeninge na. Het ALMAL van hulle phishing-bestande MFA (FIDO2 of sertifikaatgebaseerd)? Indien nie, maak dit eers reg.
- Stel 'n waarskuwing vir enige Intune-aksie wat meer as N toestelle uitvee of na fabrieksinstellings terugstel. Daardie drempel moet baie klein wees vir 'n mensgeïnisieerde aksie.
- As jy Trivy in CI/CD gebruik, kyk na watter weergawe jy vasgepen is. Weergawes 0.69.4–0.69.6 is gekompromitteer. Pen vas aan 'n geverifieerde veilige weergawe deur SHA te commit, nie deur etiket nie.
- Trek die MOIS Telegram C2-lêer-hashes uit Afdeling 3.2 en voer dit deur jou EDR uit. Hierdie is sedert 2023 aktief.
- Kontroleer of Rclone, AnyDesk, ScreenConnect en PDQConnect loop op plekke waar jy hulle nie geïnstalleer het nie. CamelClone, Seedworm en Handala misbruik almal wettige gereedskap.
Hierdie week
- Voer 'n verifikasie-oorsig uit. Soek vir aanmeldings van ongewone lande, toegang buite kantoorure en enige nuwe administrateurrekeninge wat in die afgelope 60 dae geskep is.
- Kontroleer uitgaande verkeer vir onverwagte verbindings na MEGA, Backblaze, Wasabi en Telegram API (api.telegram[.]org) vanaf bedienerprosesse, nie blaaierverkeer nie.
- Toets jou rugsteunherstel. Spesifiek: kan jy 'n kritieke bediener herbou vanaf 'n luggaping-rugsteun as jou primêre omgewing uitgevee word? As die antwoord meer as 'n uur neem om te verifieer, is dit die gaping.
- Indien jy Kubernetes-implementerings het: oudit jou DaemonSets in kube-system. Soek vir 'host-provisioner-*' of 'provisioner' houers. Kontroleer vir Alpine-houers met hostPath: /mounts.
- Lig jou span in oor konflik-tema phishing. Die lokmiddeltemas in aktiewe gebruik: Iranse missielaanvalle, JCPOA-opdaterings, Golf-militêre alliansie, burgerlike verdedigingswaarskuwings, verkryging van die Koeweitse lugmag, samewerkingsvoorstelle.
Deurlopende
- Monitor Telegram en X vir teikenlyste en oortredingseise wat gekoppel is aan jou organisasie of sektor. Hacktivistiese groepe plaas hul volgende teikens voordat hulle aanval.
- Teken in op CISA se Iran-adviesvoer en Britse NCSC-waarskuwings vir hierdie konflik.
- Hersien jou CI/CD-pyplyntoestemmings. Diensrekeninge met PAT's (Persoonlike Toegangstokens) en geen MFA is presies wat TeamPCP gebruik het om Aqua Security se GitHub-organisasie te besit.
- Praat met jou kuberversekeringsverskaffer oor oorlogsuitsluitingsklousules. Die Stryker-aanval het bevestigde staatsattribusie (DOJ). Polisse dek moontlik nie staatsgerigte vernietiging nie.
Verwysings
- unit42.paloaltonetworks.com/iranian-cyberattacks-2026/
- unit42.paloaltonetworks.com/evolution-of-iran-cyber-threats/
- www.security.com/threat-intelligence/iran-cyber-threat-activity-us
- www.rapid7.com/blog/post/tr-iran-cyber-playbook-escalating-regional-conflict/
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
- www.zscaler.com/blogs/security-research/dust-specter-apt-targets-government-officials-iraq
- www.acronis.com/en/tru/posts/lotuslite-targeted-espionage-leveraging-geopolitical-themes/
- www.seqrite.com/blog/operasie-camelclone-multi-streek-spionage-veldtog-teikens-regering-en-verdedigingsentiteite-te midde van streekspannings/
- www.seqrite.com/blog/ung0801-tracking-threat-clusters-obsessed-with-av-icon-spoofing-targeting-israel/
- www.aikido.dev/blog/teampcp-stage-payload-canisterworm-iran
- krebsonsecurity.com/2026/03/canisterworm-springs-wiper-attack-teiken-iran/
- www.reuters.com/technology/iran-linked-hackers-restore-website-after-us-seizes-domains-2026-03-20/
- socradar.io/blog/telegram-aktiwiteit-tydlyn-iran-israel-ons-oorlog/
- www.proofpoint.com/us/blog/threat-insight/iran-conflict-drives-heightened-espionage-activity
- www.intel471.com/blog/israeli-us-strikes-against-iran-triggers-a-surge-in-hacktivist-activity
- techcrunch.com/2026/03/20/us-accuses-irans-government-of-operating-hacktivist-group-that-hacked-stryker/
- www.sophos.com/en-us/blog/hacktivist-campaigns-increase-as-united-states-iran-and-israel-conflict
- research.checkpoint.com/2026/handala-hack-unveiling-groups-modus-operandi/
- www.cloudsek.com/blog/middle-east-escalation-israel-iran-us-cyber-war-2026
- www.ncsc.gov.uk/news/ncsc-advises-uk-organisations-take-action-following-conflict-in-middle-east
- www.zscaler.com/blogs/security-research/middle-east-conflict-fuels-opportunistic-cyber-attacks
Skrywers:
Shayak Tarafdar
Deepak Thomas Philip
Sathwik Ram Prakki
Kartikkumar Jivani