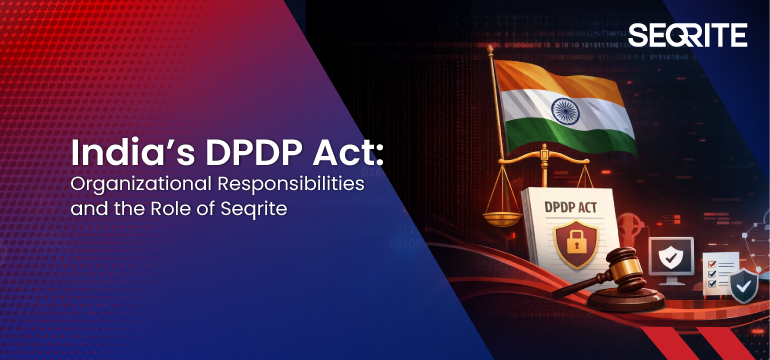
Indië se Wet op die Beskerming van Digitale Persoonlike Data (DPDP) verander fundamenteel hoe organisasies persoonlike data insamel, gebruik, stoor en beskerm. Dit is van toepassing op enige organisasie wat digitale persoonlike data van individue in Indië hanteer, ongeag waar die organisasie geleë is.
Vir besighede is DPDP nie net 'n wetlike verpligting nie. Dit gaan oor risikovermindering, aanspreeklikheid en kliëntevertroue. Om effektief te voldoen, moet organisasies verder as beleidsdokumente beweeg en afdwingbare databeskermingskontroles in plek wees.
Wat is die DPDP-wet?
Die DPDP-wet reguleer die verwerking van persoonlike data in digitale vorm. Die doel daarvan is om te verseker dat persoonlike data:
- Wettiglik ingesamel
- Slegs gebruik vir 'n gedefinieerde doel
- Voldoende beskerm
- Gedeel op 'n beheerde wyse
- Ouditeerbaar en verantwoordbaar
Onder DPDP is organisasies verantwoordelik vir hoe persoonlike data oor eindpunte en stelsels versamel en beskerm word.
Wat word oorweeg Persoonlike Data?
Persoonlike data onder DPDP sluit enige inligting in wat 'n individu kan identifiseer, soos:
- Aadhaar, PAN, kieser-ID, paspoort
- Telefoonnommers en e-pos-ID's
- Finansiële, betaalstaat- en werknemersrekords
- Kliënt- en transaksieverwante data
In die meeste organisasies word hierdie data hoofsaaklik deur eindpunte gehuisves en beweeg, d.w.s. werknemers se skootrekenaars, e-posse, USB-skywe, gedeelde lêers en wolktoepassings. Dit maak eindpuntvlakbeheer van kritieke belang.
Waarvoor organisasies moet sorg dra onder DPDP
- Wettige verwerking en doelbeperking
Organisasies moet die doel vir die insameling van persoonlike data duidelik definieer en verseker dat dit nie verder as daardie doel gebruik word nie. Onbeperkte toegang of hergebruik van persoonlike data oor departemente heen verhoog die risiko van misbruik, oorinsameling en ongemagtigde deel, wat direk kan lei tot regulatoriese oortredings en datalekke.
- Voorkom ongemagtigde deling van persoonlike data
Persoonlike data mag nie vrylik gedeel word deur e-pos, verwyderbare media, persoonlike wolkberging of ongemagtigde toepassings nie. Toevallige deling deur werknemers of misbruik deur insiders bly een van die mees algemene oorsake van datalekkasies, wat voorkomende beheermaatreëls noodsaaklik maak eerder as reaktiewe maatreëls.
- Implementeer redelike sekuriteitsmaatreëls
Die DPDP vereis dat organisasies "redelike sekuriteitsmaatreëls" implementeer om persoonlike data te beskerm. Dit beteken dat hulle op tegniese afdwinging staatmaak, nie net geskrewe beleide nie, om blootstelling, misbruik of verlies van sensitiewe inligting te voorkom. In die geval van 'n oortreding moet organisasies kan aantoon dat beskermende beheermaatreëls aktief afgedwing is.
- Oortredings opspoor, ondersoek en reageer daarop
Organisasies moet in staat wees om persoonlike data-voorvalle vinnig op te spoor en te ondersoek hoe die oortreding plaasgevind het. Sonder intydse sigbaarheid en gedetailleerde logboeke word voorvalreaksie stadig en ondoeltreffend, wat die regulatoriese, finansiële en reputasie-impak verhoog.
- Aktiveer Data Principal Rights
DPDP gee individue die reg om toegang tot hul persoonlike data te verkry, dit reg te stel en uit te vee. Sonder gesentraliseerde opsporing en opsporing word die vervulling van hierdie versoeke oor verskeie eindpunte operasioneel kompleks en foutgevoelig, wat die nakomingsrisiko verhoog.
Hoekom Endpoint Protection (EPP) Alleen is nie genoeg nie
Endpoint Protection Platforms (EPP's) is ontwerp om stelsels teen wanware, ransomware, aanvalsprogramme en ongemagtigde toegang te beskerm. Alhoewel dit noodsaaklik is, fokus EPP op bedreigingsvoorkoming, nie datagebruikbeheer nie.
EPP voorkom nie scenario's soos:
- 'n Werknemer stuur PAN- of Aadhaar-besonderhede per e-pos aan 'n eksterne ontvanger
- Kopiëring van salarisdata na 'n USB-skyf
- Laai kliëntdata op na persoonlike wolkberging
- Deling van sensitiewe lêers met ongemagtigde gebruikers
DPDP vereis dat organisasies die data self beskerm, nie net die eindpunt nie. Hierdie gaping maak Data Loss Prevention (DLP) 'n kritieke vereiste.
Waarom DLP noodsaaklik is vir DPDP Compliance
Dataverliesvoorkoming fokus op die identifisering, monitering en beheer van persoonlike data soos dit verkry, gedeel of oorgedra word. Sonder DLP kan organisasies nie doelbeperking afdwing, toevallige lekkasies voorkom of voldoening tydens oudits demonstreer nie.
In praktiese terme, DPDP compliance Sonder DLP word organisasies blootgestel aan binnerisiko, menslike foute en ouditmislukkings.
Hoe Seqrite EPP met DLP help om te bereik DPDP Compliance
Seqrite kombineer Endpoint Protection Platform (EPP) met Dataverliesvoorkoming (DLP) om beide sekuriteits- en voldoeningskontroles op eindpuntvlak te lewer.
- Ontdek en klassifiseer persoonlike data
Seqrite DLP bespeur Indiese persoonlike data soos Aadhaar, PAN, kieser-ID, paspoort, telefoonnommers en e-pos-ID's deur voorafbepaalde klassifiseerders, regex en woordeboeke te gebruik. Data-at-Rest-skanderings help om te identifiseer waar persoonlike data oor eindpunte bestaan. Dit stel organisasies in staat om sigbaarheid te verkry in persoonlike data-liggings, 'n fundamentele vereiste vir DPDP compliance.
- Dwing doelgebaseerde datagebruik af
Seqrite laat organisasies toe om DLP-beleide te definieer wat in lyn is met besigheidsfunksies soos HR, Finansies en Regsdienste. Kontroles kan toegepas word gebaseer op eindpunt, toepassings, lêertipes en datakanale om te verseker dat persoonlike data slegs vir die bedoelde doel gebruik word. Dit verminder oorinsameling en voorkom ongemagtigde hergebruik van sensitiewe data.
- Voorkom datalekkasie by die eindpunt
Seqrite DLP handhaaf beheermaatreëls oor eindpunte, e-pos, verwyderbare media en netwerkdelings. Ongemagtigde data-oordragte kan intyds geblokkeer of gemonitor word, wat die risiko van toevallige of opsetlike data-lekkasie aansienlik verminder. Dit verseker dat persoonlike data nie die organisasie deur onbeheerde kanale verlaat nie.
- Versterk Oortredingsopsporing en Ouditgereedheid
Seqrite bied intydse waarskuwings, gedetailleerde voorvallogboeke en uitvoerbare verslae vir ondersoeke en oudits. Organisasies kan opspoor wie toegang tot persoonlike data verkry, gekopieer of probeer deel het, wat vinniger reaksie en regulatoriese gereedheid moontlik maak. Dit ondersteun DPDP se kennisgewing van oortredings en aanspreeklikheidsvereistes.
- Ondersteuning Data Hoofregte
Deur gebruik te maak van Data-at-Rest-skanderings en identiteitsgebaseerde soektogte, Seqrite help organisasies om persoonlike data wat met individue gekoppel is, op te spoor. Geskrapte of beperkte data kan gemonitor word om herverskyning te voorkom, wat toegang, uitwissing en klagtehanteringsverpligtinge ondersteun.
Gevolgtrekking
DPDP compliance kan nie deur beleide alleen bereik word nie, dit vereis voortdurende sigbaarheid, beheer en aanspreeklikheid oor persoonlike data.
Terwyl Endpoint Protection Platforms (EPP's) beveilig stelsels teen kuberbedreigings, maar hulle beheer nie hoe persoonlike data verkry, gebruik of gedeel word nie. Dataverliesvoorkoming (DLP) vul hierdie kritieke gaping deur te verseker dat persoonlike data wettig en veilig oor eindpunte en kommunikasiekanale hanteer word.
saam, Seqrite EPP met DLP bied 'n sterk, praktiese fondament vir DPDP compliance, wat organisasies help om regulatoriese risiko te verminder, data-lekkasie te voorkom en blywende vertroue met kliënte en reguleerders te bou.