

• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  ransomware  / Hoe losprysware werk: Verstaan ​​die strategie agter kuberaanvalle
Hoe losprysware werk: Verstaan ​​die strategie agter kuberaanvalle
17 Augustus 2017

Hoe losprysware werk: Verstaan ​​die strategie agter kuberaanvalle

Geskryf deur Seqrite
Seqrite
ransomware

Sekuriteitskwessies het die afgelope tyd die hoogte ingeskiet danksy die toename in kuber-aanvalle, en veral ransomware. Ransomware-taktieke is al lank bekend, maar dit is eers onlangs dat dit baie ernstige afmetings aangeneem het, aangedryf deur die gewildheid van digitale 'kripto'-geldeenhede, die Donker Net en die maklike beskikbaarheid van 'wanware as 'n diens'. Kuberveiligheidsafdelings van maatskappye is veral versigtig vir ransomware-aanvalle, aangesien dit nie net die besigheid tot stilstand bring nie, maar ook ernstige skade aan die maatskappy se reputasie veroorsaak.

Om hierdie bedreiging effektief aan te pak, is dit noodsaaklik om te verstaan ​​hoe ransomware werk, en wat die strategie van die aanvallers is. In hierdie plasing sal ons probeer om hierdie aspekte te ondersoek.

Wat is losprysware?

Losprysware is 'n vorm van wanware wat lêers op 'n besmette toestel enkripteer en hulle gyselaar hou totdat die gebruiker 'n losprys aan die wanware-operateurs betaal. Die betaling vir losprysware word meestal in die vorm van bitcoins geëis, wat 'n soort digitale geldeenheid is wat onmoontlik is om op te spoor.

Hoe werk losprysware?

Die fundamentele beginsel agter ransomware is enkripsie, deur 'n meganisme genaamd Publieke Sleutel Kriptografie.

Enkripsie is die proses om die betekenis van inligting weg te steek of te verduister. In die konteks van ransomware verwys dit na die feit dat ransomware al die nodige lêers op jou stelsel kodifiseer, sodat hulle betekenisloos voorkom en onbruikbaar word.

Wanneer ransomware 'n stelsel infekteer, begin die wanware al die lêers in die stelsel enkripteer, en sodra dit voltooi is, word die gebruiker met 'n dreigende skerm of 'n losprysnota gewys. Die losprysnota dreig die gebruiker dat tensy 'n vasgestelde bedrag binne die gespesifiseerde tyd betaal word, die lêers onmoontlik sal wees om te dekripteer.

Die enkripsie word gedoen deur 'n meganisme genaamd Publieke Sleutel Kriptografie, ook bekend as Asimmetriese Sleutel Kriptografie. Hierdie meganisme gebruik gevorderde wiskundige algoritmes om die data te kodeer en te dekodeer. Die unieke kenmerk van hierdie metode is dat die 'sleutel' wat gebruik word om die lêers te enkripteer en te dekodeer, verskil vir enkodering en dekodering. Dit beteken dat daar altyd 'n paar sleutels is wat met die enkripsie geassosieer word. Die publieke sleutel sal gebruik word vir die enkripsie van die data, en slegs die ooreenstemmende privaat sleutel kan dit dekodeer.
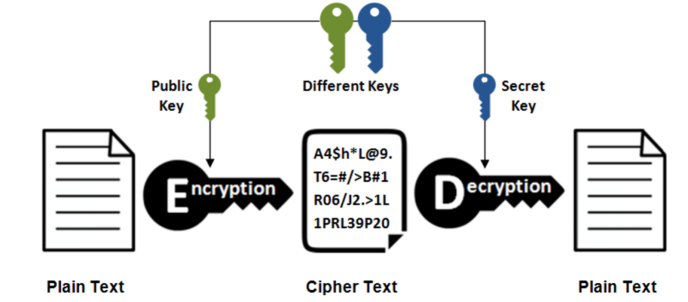
 

picture1


Asimmetriese of Publieke Sleutel Enkripsie

Losprysware-aanvallers hou die privaat sleutel en eis 'n losprys vir die openbaarmaking daarvan. Indien die voorgeskrewe tyd om die losprys te betaal verstryk, dreig hulle om die privaat sleutel vir ewig te vernietig.

Sekuriteitsagentskappe beveel nie aan om die losprysbedrag te betaal nie, aangesien daar geen waarborg is dat die privaat sleutel vrygestel sal word nie, en ook omdat die betaling van losprys die aanvallers versterk.

Hoe besmet ransomware stelsels?

Losprysware infekteer tipies stelsels deur kwesbaarhede wat nog deur die stelseladministrateurs reggestel moet word. Van die gunstelingkanale vir hul toetrede is:

  • Spam en sosiale manipulasie: Waar goedgelowige interne gebruikers gekul word om op kwaadwillige skakels in e-posse en gekompromitteerde webwerwe te klik, wat dan daartoe lei dat die wanware op hul stelsels afgelaai word.
  • Malvertising: Weereens gebeur dit as gevolg van gebruikerslaksheid en nie-nakoming van sekuriteitspraktyke. Kwaadwillige advertering kan die goedgelowige slagoffer daartoe lei om skakels te volg wat lei tot die aflaai en infeksie van wanware.
  • Gereedskap vir die installering van wanware en botnette: Dit is gereedskap wat die wanware oor die netwerk versprei, tipies binne die maatskappy se plaaslike area netwerk.

Lees: Impak van WannaCry en Petya ransomware-aanval

Wat is die strategie agter die ransomware-aanvalle?

Losprysware-aanvallers maak staat op die beskikbaarheid van digitale geldeenheid - Bitcoin - om hul spore weg te steek wanneer hulle die losprys invorder. In die verlede, toe betaling deur banktransaksies of kontant gedoen is, was dit altyd moontlik om die ontvanger op te spoor, al was dit moeilik. Met Bitcoin kan die ontvanger heeltemal anoniem bly en opsporing ontduik.

Nog 'n belangrike faktor wat vandag ransomware ondersteun, is die beskikbaarheid van 'wanware as 'n diens', waar onervare 'skrip-kinders', gewapen met as-'n-diens-wanware wat deur die oorspronklike malware-skeppers verskaf word, die agente of verspreiders vir die malware word en die losprys met die malware-eienaars deel. Met al die breinkrag wat deur die malware-kundiges verskaf word, hoef hierdie nuwelinge slegs met kriminele voornemens gewapen te wees. Op hierdie manier voer die skeppers van ransomware die strategie uit om agter die skerms te bly, te fokus op die tegniese aspek daarvan terwyl die werklike uitvoering aan nuwelinge oorgelaat word.

Hoe om jouself teen ransomware-aanvalle te beskerm?

Beskerming teen ransomware hang af van 'n paar eenvoudige en effektiewe stappe:

  • Bewustheid en nakoming:Soos ons vroeër in hierdie plasing genoem het, vorm mense die swakste skakel in die sekuriteitsketting. Die meeste van die ransomware-penetrasie vind plaas as gevolg van laksheid, gebrek aan bewustheid of doelbewuste omseiling van veilige praktyke deur die interne gebruikers. Sistematiese opleiding, veldtogte en voortdurende herinneringe sal 'n lang pad stap om die menslike skakel te versterk.
  • Pas sekuriteitsopdaterings vinnig toe:OS- en ander sagtewareverskaffers soek ywerig na kwesbaarhede in hul sagteware en stel gereeld regstellings vry wat hierdie kwesbaarhede verseël. Hierdie regstellings moet onmiddellik toegepas word, sodat die kwesbaarhede nie die onderneming in gevaar stel nie.
  • Anti-wanware sagteware:Daar is nou verskeie gesofistikeerde gereedskap en sagteware beskikbaar, en dit is redelik effektief in die blokkering en opsporing van wanware-aktiwiteit. 'n Stel veelvuldige sekuriteitsinstrumente soos Seqritese omvattende portefeulje van die firewall-, netwerk- en eindpuntsekuriteitsinstrumente, kan ransomware redelik effektief voorkom.

Losprysware-aanvalle het nou meer gesofistikeerd en gereeld geword, en dit vereis ewige waaksaamheid en sorg van sekuriteitspersoneel om dit te beheer. Gelukkig is daar nou gereedskap beskikbaar om hierdie bedreiging aan te pak. Maar soos altyd is mense die swak skakel in die hele ketting, dus is baie bewustmakingsopleiding en -veldtogte nodig om die gebruik van wanware-voorkomingsinstrumente aan te vul.

As 'n IT-sekuriteitsvennoot vir u besigheid, Seqrite bied omvattende eindpuntsekuriteit teen gevorderde kuberbedreigings. Vir meer inligting, besoek ons webwerf or

seqrite_cta1

 vorige PosDoen kleinhandelaars genoeg om verbruikers se data te beskerm?
volgende Pos  Voer phishing-simulasietoetse uit om werknemers waaksaam te hou
Seqrite

Oor Seqrite

Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus op die vereenvoudiging van kuberveiligheid, Seqrite lewer omvattende oplossings en dienste...

Artikels deur Seqrite »

Verwante poste

  • Beste insidentresponstegnieke vir losprysware-aanvalle om skade te minimaliseer

    Junie 2, 2026
  • Hoe om te herstel van 'n losprysware-aanval sonder om die losprys te betaal

    Mag 25, 2026
  • Losprysware-aanval oor publiek gedeelde SMB2-verbindings en beskermd bly met Seqrite

    Maart 11, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (343) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (25) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik


