Homoglief-aanvalle: Hoe gelyksoortige karakters vir kubermisleiding uitgebuit word
Inhoudsopgawe :
- Inleiding
- Wat is 'n homoglief-aanval?
- Praktiese Homoglief Verwarrend
- Praktiese Homoglief Verwarrende Tabel
- Waarom homoglief-aanvalle effektief is
- Algemene Homoglief-gebruiksgevalle en Aanvalvektore
- Werklike voorbeelde en veldtogpatrone
- Tegniese Diepgaande Ondersoek — Unicode, IDN'e en Punycode
- Unicode en skrifte
- IDN'e en Punycode
- Gemengde skrifte en verwarrend
- Aanvalsvloei — Stap-vir-Stap
- Waarom opsporing kan misluk — Subtiele tegniese slaggate
- MITER ATT&CK-kartering (hoëvlak)
- Verdedigingsmaatreëls en Operasionele Aanbevelings
- Beleid en Bestuur
- Tegniese kontroles
- Operasionele praktyke
- Beste-Praktyk Kontrolelys
- Opkomende neigings om dop te hou
- Gevolgtrekking
Inleiding
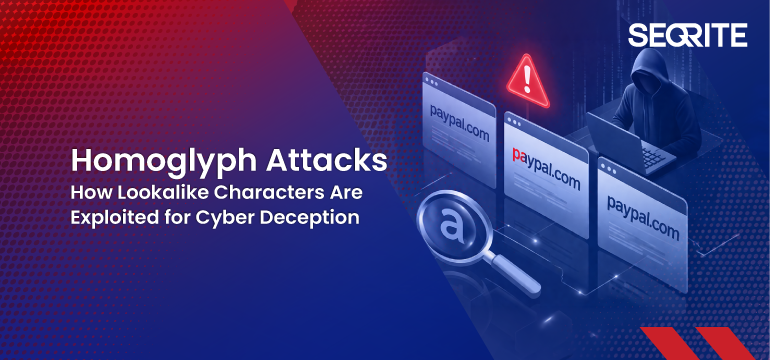
Jy kyk na 'n URL, sien 'n bekende handelsmerknaam en klik – net om jou geloofsbriewe aan 'n aanvaller te oorhandig. Daardie klein visuele foutjie ('n "o" wat eintlik 'n Griekse omikron is, 'n kleinletter "l" vervang deur 'n hoofletter "I") is presies wat homogliewe-aanvalle uitbuit. Homogliewe is visueel soortgelyke karakters uit verskillende karakterstelle (Latyn, Cyrillies, Grieks, volwydte-vorms, ens.). Wanneer aanvallers karakters in domeine, lêername, boodskapvertoonname of kode omruil, word mense – en dikwels outomatiese verdediging – mislei.
Homogliewe-aanvalle is 'n laekoste-, hoë-impak-misleidingstegniek. Hulle word gebruik vir phishing, handelsmerknabootsing, verspreiding van wanware, verwarring in die voorsieningsketting en die omseil van simplistiese opsporingsreëls. Hierdie blog verduidelik die tegniese meganika (Unicode, IDN's, Punycode), hoe aanvallers homogliewe operasionaliseer, opsporings- en jagbenaderings, werklike gebruikspatrone, MITRE-kartering en praktiese verdediging - insluitend hoe gelaagde beskermings soos Quick Heal / Seqrite help.
Wat is 'n homoglief-aanval?
'n Homoglief is 'n karakter wat soos 'n ander karakter lyk. Byvoorbeeld:
- Latynse a (U+0061) teenoor Cyrilliese α (U+0430)
- Latynse o (U+006F) teenoor Griekse ο (omikron, U+03BF)
- Latynse I (hoofletter i, U+0049) teenoor kleinletter l (ell, U+006C) teenoor Cyrilliese І (U+0406)
'n Homoglief-aanval vervang een of meer karakters in 'n identifiseerder (domein, lêernaam, e-pos vertoonnaam) met visueel verwarrende alternatiewe om 'n vertroude hulpbron na te boots. Wanneer dit in Geïnternasionaliseerde Domeinname (IDN's) gebruik word, word hierdie domeine in ASCII voorgestel met behulp van Punycode (die xn-- voorvoegsel), maar word dikwels in blaaiers weergegee met behulp van die oorspronklike Unicode-karakters - wat 'n outentieke URL aan gebruikers gee.
'n Vinnige Punycode-voorbeeld (konseptueel, geanonimiseerd):
Vertoonde domein: google-voorbeeld[.]com (Griekse omikron gebruik in plaas van Latynse 'o')
Punykode (ASCII): xn--google-voorbeeld-abc[.]com
Praktiese Homoglief Verwarrend
Homoglief-aanvalle benut visueel soortgelyke karakters uit verskillende taalskrifte soos Latyn, Cyrillies en Grieks. Hierdie soortgelyke letters kan gebruikers mislei, vertroude domeine namaak en selfs sommige outomatiese filters omseil.
Hieronder is 'n vinnige verwysing wat algemeen misbruikte homogliefpare toon wat in phishing- en nabootsingsveldtogte gesien word.
Praktiese Homoglief Verwarrende Tabel
| Visuele | Wettige Karakter | Lykgelyke(s) | Script | Algemene gebruik in aanvalle |
| a | 'n (U+0061) | 'n (U+0430) | Cyrilliese | “paypal”, “facebook” |
| e | e (U+0065) | e (U+0435) | Cyrilliese | “Microsoft”, “Tesla” |
| o | o (U+006F) | ο (U+03BF), ο (U+043E) | Grieks / Cyrillies | “google”, “microsoft” |
| i | ek (U+0069) | ı (U+0131), Ć (U+0406) | Turks / Cyrillies | “Instagram”, “Microsoft” |
| l | l (U+006C) | Ek (U+0049) | Latynse | “google”, “micros0ft” |
| c | c (U+0063) | c (U+0441) | Cyrilliese | "facebook", "microsoft" |
| p | p (U+0070) | р (U+0440) | Cyrilliese | “raypal”, “dropbox” |
| s | s (U+0073) | se (U+0455) | Cyrilliese | “microsoft”, “slack” |
| y | y (U+0079) | u (U+0443) | Cyrilliese | “yahoo”, “raypal” |
| x | x (U+0078) | x (U+0445) | Cyrilliese | “xbox”, “linυx” |
| d | d (U+0064) | ԁ (U+0501) | Cyrilliese | "wolkgloed" |
| h | h (U+0068) | h (U+04BB) | Cyrilliese | “һbo”, “hulu” |
| n | n (U+006E) | n (U+0578) | Armeense | "lipkedin", "amazoп" |
| m | m (U+006D) | rn (volgorde) | Latyn (visuele truuk) | “rnicrosoft” in plaas van “microsoft” |
| 0 | 0 (syfer nul) | O (U+004F), O (U+043E) | Latyn / Cyrillies | “micr0soft”, “g00gle” |
Waarom is homoglief-aanvalle effektief?
- Menslike persepsie: Mense evalueer URL'e visueel en is swak om subtiele karakterverskille raak te sien.
- Vertoon teenoor berging-wanverhouding: Stelsels mag ASCII (Punycode) stoor, maar Unicode vertoon, wat verwarring veroorsaak.
- Beleid/toelaatlys gapingsToelaatlyste gebaseer op sigbare stringe (sonder normalisering) kan IDN-gebaseerde lookalikes mis.
- Sertifikaat- en gasheerbeskikbaarheid: Aanvallers kan TLS-sertifikate vir soortgelyke domeine (Let's Encrypt en soortgelyke) verkry, wat die waargenome legitimiteit verhoog.
- Outomatiseringsgapings: Baie sekuriteitspyplyne normaliseer nie Unicode of voer gemengde-skrif-opsporing uit nie, so homograwe glip deur.
Algemene homoglief-gebruiksgevalle en aanvalsvektore
- Spiesuitvissing en geloofsbriewe-oes: Phishing-e-posse bevat skakels na soortgelyke domeine wat vorms vir die insameling van geloofsbriewe huisves.
- Besigheid e-pos kompromie (BEC): Faktuur-/betalingswendelary waar die sender se vertoonnaam of 'n domein in 'n faktuur korrek lyk, maar homogliewe bevat.
- Verspreiding van wanware / kwaadwillige advertering: Uitvoerbare lêers en opdaterings word op soortgelyke domeine aangebied om ontleders en sandkaste te mislei.
- Gebruikersnaam/vertoonnaam-spoofing: Op Slack/Teams/E-pos registreer aanvallers rekeninge waar die vertoonnaam homogliewe gebruik om kollegas na te boots.
- Verwarring oor die voorsieningsketting en ontwikkelaars: Pakketname, repo-name of veranderlike identifiseerders met soortgelyke karakters veroorsaak dat ontwikkelaars kwaadwillige kode trek of verkeerde binêre lêers uitvoer.
Werklike voorbeelde en veldtogpatrone
Om aksievatbaar en verantwoordelik te bly, is die volgende geanonimiseerde patrone en publiek gerapporteerde gedrag (geen handelsmerk-vingerwysing nie):
- Finansieel-geteikende phishing: Veldtogte registreer soortgelyke domeine van betalingsportale met gemengde Latynse/Cyrilliese karakters, huisves geloofsbriewe en stuur opvolgberigte om sukses te verbeter.
- SaaS-nabootsing: Aanvallers het IDN'e visueel identies aan 'n gewilde SaaS-aanmeldbladsy geregistreer om geloofsbriewe te versamel, en dikwels die domein gekoppel met 'n geldige TLS-sertifikaat en 'n oortuigende HTML-aanmeldvorm.
- Uitvoerende nabootsing in BEC: Vertoonname in e-poskliënte (of geringe domeinwysigings) word gebruik om dringende oordragte aan te vra; oortreders maak staat op gebruikers wat nie die werklike terugkeerpaddomein inspekteer nie.
- Verspreiding van wanware via soortgelyke aflaaiwebwerwe: Vals aflaaiportale (bv. vir installeerders) wat op homogliefdomeine aangebied word om kwaadwillige vragte te stoot wat sandkas-ontploffing mis omdat domeinreputasie nuut is.
Tegniese diepgaande ondersoek — Unicode, IDN'e en Punycode
Unicode en skrifte
Unicode is 'n omvattende karakterstel wat baie skrifte insluit (Latyn, Cyrillies, Grieks, Armeens, Hebreeus, Arabies, ens.). Baie gliewe in verskillende skrifte lyk soortgelyk of identies met tipiese lettergroottes.
IDN'e en Punycode
Die Domeinnaamstelsel (DNS) ondersteun histories slegs ASCII. Om nie-ASCII-name toe te laat, gebruik IDNA (Internationalized Domain Names in Applications) Punycode — 'n ASCII-versoenbare kodering met die voorvoegsel xn--. Byvoorbeeld, пример (Cyrillies) word xn--e1afmkfd.
Webblaaiers besluit of hulle die Unicode-vorm of die Punycode-vorm wil vertoon op grond van heuristiek. As 'n domein karakters uit 'n enkele skrif gebruik en daardie skrif ooreenstem met die gebruiker se taal, vertoon blaaiers dikwels die Unicode-string – wat visueel misleidend is vir iemand wat gewoond is aan Latynse karakters.
Gemengde skrifte en verwarrend
Aanvallers gebruik dikwels domeine met gemengde skrifte, wat Latynse letters met 'n paar Cyrilliese of Griekse karakters kombineer in posisies wat visueel sensitief is (handelsmerkkern, domeinetiketbegin/einde).
Tegniese meganika wat belangrik is vir opsporing:
- Normaliseringsvorme (NFC, NFD, NFKC) verander kanonieke ontbinding/samestelling en beïnvloed stringvergelykings.
- Verwarrende tabelle (Unicode-konsortium) lys visueel verwarrende karakters; verdedigers kan dit gebruik vir vae ooreenstemming.
- BIDI (tweerigting) kontroles kan teksweergawe (\u202E) omkeer, wat deur aanvallers gebruik word om lêernaam of vertoonnaam te verdoesel.
Aanvalsvloei — stap vir stap
- Verkenning en HandelsmerkAanvaller versamel handelsname, algemene subdomeine en gelokaliseerde skrifte wat deur die teiken gebruik word.
- Domeinvoorbereiding: Registreer homoglief-domein(e) via 'n registrateur wat IDN'e aanvaar; verkry opsioneel TLS-sertifikate.
- Gasheerdienste en inhoud: Stel 'n phishing-bladsy, aflaaiportaal of herlei-vloei op; konfigureer e-possjablone om na die domein te wys.
- Aflewering: Stuur e-posse, advertensies of sosiale boodskappe wat na die homoglief-domein skakel; benut tipiese vertrouenstekens (logo's, soortgelyke bewoording).
- Versameling en ontginning: Versamel geloofsbriewe, versprei wanware, verdien geld via bedrog of verkope op toegangsmarkte.
- Volharding: Gebruik versamelde geloofsbriewe om toegang uit te brei of meer soortgelyke domeine te registreer om veldtogte te roteer.
Waarom opsporing kan misluk — subtiele tegniese slaggate
- Geen Unicode-normalisering nie: Gereedskap wat stringe direk vergelyk sonder Unicode-normalisering mis ooreenstemmings.
- Lettertipe/weergawe-variansie: Sommige lettertipes openbaar verskille (serifs), ander verberg hulle (sans-serif by klein groottes).
- Gemengde-skrif heuristiek: Nie alle filters merk gemengde skrifte nie; sommige legitimiteitstoetse verseker slegs ASCII.
- TLS valse gevoel van sekuriteit: 'n Geldige sertifikaat is nie bewys van identiteit nie; sertifikaatdeursigtigheid help, maar blokkeer nie registrasiepatrone nie.
MITER ATT&CK-kartering (hoëvlak)
- Homoglief-aanvalle stem meestal ooreen met phishing-gebaseerde aanvanklike toegang, waar soortgelyke domeine bladsye huisves wat geloofsbriewe versamel.
- Aanvallers maak staat op oopbron-intelligensie om geloofwaardige nabootsingsteikens te skep en misleidende domeine en TLS-sertifikate tydens die hulpbronontwikkelingsfase te bekom.
- Maskeringtegnieke word gebruik om verdediging te ontduik, wat uiteindelik geloofsbriewediefstal, bedrog of breër inbraakaktiwiteit moontlik maak.
| Stadium | Tegniek | ATT&CK ID | Homoglief-relevansie |
| Aanvanklike toegang | Phishing: Spiesphishing-skakel | T1566.002 | Soortgelyke domeine huisves geloofsbriewe bladsye |
| verkenning | Soek oop webwerwe/domeine | T1593 | OSINT word gebruik om teikenspesifieke homogliewe te vervaardig |
| Hulpbronontwikkeling | Verkry domein | T1583.001 | Registreer homogliefdomeine en TLS-sertifikate |
| Verdedigingsontduiking | Vermomming / Misleidende Naamgewing | T1036 | Homogliewe boots betroubare name na |
| Toegang tot geloofsbriewe | Uitvissing vir geloofsbriewe | T1531 / T1556 | Geïnoeste geloofsbriewe wat vir oorname gebruik is |
| impak | Data geïnkripteer vir impak / bedrog | T1486 / T1490 | Aanvanklike vektor lei tot groter indringings |
Verdedigingsmaatreëls en Operasionele Aanbevelings
Beleid en bestuur
- Organisasies moet 'n formele domeinverdedigingstrategie handhaaf wat die registrasie van gemeenskaplike soortgelyke domeine vir hoëwaarde-handelsmerke en -dienste insluit.
- Duidelike IDN-gebruiksbeleide behoort gemengde-skrip domeine in amptelike kommunikasie te verbied.
Tegniese beheermaatreëls
- E-pospoorte en webproxies moet Unicode normaliseer en Punycode-waarskuwings vir verdagte skakels duidelik vertoon.
- DNS-filterstelsels behoort nuut waargenome xn--domeine as hoë risiko te behandel totdat dit hersien word.
- Sertifikaatdeursigtigheidsmonitering behoort sekuriteitspanne te waarsku wanneer sertifikate vir soortgelyke domeine uitgereik word.
Operasionele praktyke
- Handelsmerkmoniteringsprogramme behoort domeinregistrasies en misbruikverslae in amper intyds op te spoor.
- Phishing-simulasies moet realistiese homoglief-gebaseerde scenario's insluit om gebruikersbewustheid te verbeter.
- Insidentrespons-speelboeke moet verwyderingswerkvloeie dokumenteer, insluitend die eskalasie van die registrateur en gasheerverskaffer.
Beste-Praktyk Kontrolelys
- Dwing multifaktor-verifikasie af op alle sensitiewe dienste.
- Normaliseer en inspekteer alle inkomende URL'e, en vertoon Punycode wanneer toepaslik.
- Monitor sertifikaatdeursigtigheid en passiewe DNS-data vir nuut geregistreerde soortgelyke domeine.
- Blokkeer of hersien domeine met gemengde skrifte streng.
- Voer phishing-simulasies uit wat homoglieftegnieke insluit.
- Registreer defensiewe domeinvariasies vir kritieke handelsmerke.
- Vereis sekondêre verifikasie vir finansiële of geloofsbriewe-verwante versoeke.
Opkomende neigings om dop te hou
- Aanvallers outomatiseer toenemend homogliewe-generering en domeinregistrasie op skaal.
- KI-ondersteunde phishing verbeter die geloofwaardigheid van lokaas terwyl homogliefdomeine die misleidingslaag huisves.
- Homogliefmisbruik brei uit na sagteware-voorsieningskettings deur middel van misleidende pakket- en bewaarplekname.
- Kruiskanaal-nabootsing kombineer homogliewe met kletsplatforms en stemkloning om vertroue en sukseskoerse te verhoog.
Gevolgtrekking
Homoglief-aanvalle demonstreer hoe geringe visuele manipulasie tot groot sekuriteitsfoute kan lei. Deur Unicode-kompleksiteit en menslike persepsie te benut, omseil aanvallers beide gebruikers en swak genormaliseerde verdediging.
Doeltreffende versagting vereis gelaagde beheermaatreëls: Unicode-normalisering, verwarrende ooreenstemming, gemengde-skrip-opsporing, proaktiewe domeinmonitering en sterk gebruikersverifikasieprosesse. Wanneer hierdie maatreëls gekombineer word, verhoog dit die koste en kompleksiteit vir aanvallers aansienlik – wat 'n eenvoudige misleidingstegniek in 'n veel minder effektiewe bedreiging verander.
Skrywers
skrywerMatin Tadvi
Mede-outeurNiraj Makasare