
Die eMagicOne Store Manager vir WooCommerce-inprop word in WordPress gebruik om winkelbestuur te vereenvoudig en te verbeter deur funksionaliteit te bied wat nie in die normale WooCommerce-admin-koppelvlak gevind word nie.
Twee ernstige foute, CVE-2025-5058 en CVE-2025-4603, is gevind in die eMagicOne Store Manager vir WooCommerce WordPress-inprop. Dit het 'n kritieke CVSS-telling van meer as 9. Slegs in sekere situasies, soos standaardkonfigurasies met 'n 1:1-wagwoord of as die aanvaller daarin slaag om wettige geloofsbriewe te bekom, voer die aanvaller afstandkode-uitvoering uit.
Geaffekteerde weergawes:
- eMagicOne Winkelbestuurder vir WooCommerce * <=2.5
Kwesbaarheidbesonderhede:
- CVE-2025-5058:
Die inprop se eindpunt vir afstandbestuurprotokol (?connector=bridge), wat lêeroplaaie bestuur, is kwesbaar. Die setimage() se onbehoorlike lêertipevalidering is die bron van die kwesbaarheid. Die sessiesleutelstelsel en standaardbewyse (login=1, password=1) word deur die verifikasiemeganisme gebruik.
Sessiesleutelverkryging:
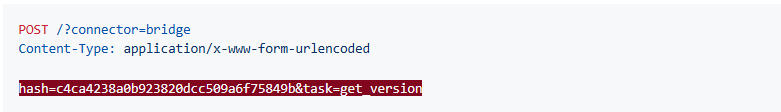
Deur 'n POST-versoek na die brug-eindpunt te stuur met die hash en 'n taak (soos get_version) word 'n sessiesleutel opgelewer.
Willekeurige lêeroplaai:
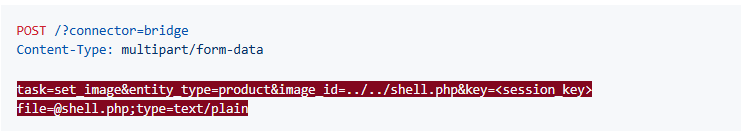
'n Aanvaller kan die set_image-taak gebruik om 'n lêer met 'n geldige sessiesleutel op te laai, en die parameters te benut om enige lêer te skryf wat hulle wil.
Werklike gevolge:
Hierdie fout gee aanvallers die geleentheid om enige lêer na die bediener van die gekompromitteerde webwerf op te laai, wat kan lei tot die uitvoering van afstandkode. Wanneer standaardbewyse onveranderd gelaat word, kan ongeverifieerde aanvallers dit uitbuit, wat die skade baie ernstig maak. 'n Suksesvolle uitbuiting kan lei tot 'n volledige bedienerkompromie, wat aanvallers toegang gee tot private data, die vermoë om kwaadwillige kode uit te voer, of meer kompromie.
- CVE-2025-4603:
Die delete_file()-funksie van die eMagicOne Store Manager vir WooCommerce-inprop vir WordPress het nie voldoende lêerpadvalidasie nie, wat dit vatbaar maak vir arbitrêre lêerverwydering. Dit stel ongemagtigde aanvallers in staat om enige lêer van die bediener te verwyder, wat maklik kan lei tot afstandkode-uitvoering as die korrekte lêer (soos wp-config.php) verwyder word. Ongemagtigde aanvallers kan hiervan voordeel trek in standaardinstallasies.
Die eindpunt van die afstandbestuurprotokol (?connector=bridge) van die inprop, wat lêerverwyderingsaktiwiteite bestuur, is die bron van die kwesbaarheid. Die sessiesleutelstelsel en standaardbewyse (login=1, password=1) word deur die verifikasiemeganisme gebruik. Die standaardverifikasie-hash, md5('1'. '1'), word soos volg bereken: c4ca4238a0b923820dcc509a6f75849b. 'n Aanvaller kan die delete_file-taak gebruik om arbitrêre lêers van die WordPress-wortel of enige toeganklike gids te verwyder nadat 'n sessiesleutel verkry is.
Sessiesleutelverkryging:
Deur 'n POST-versoek na die brug-eindpunt te stuur met die hash en 'n taak (soos get_version) word 'n sessiesleutel opgelewer.
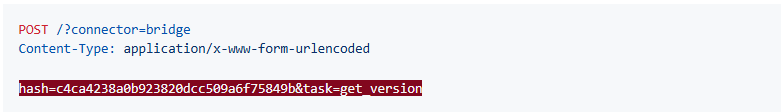
Willekeurige lêerverwydering:
'n Aanvaller kan die delete_file-taak gebruik om 'n lêer te verwyder as hulle 'n geldige sessiesleutel het.

Werklike gevolge:
Indien hierdie kwesbaarheid suksesvol benut word, kan belangrike bedienerlêers soos wp-config.php verwyder word, wat die webwerf moontlik kan ontwrig en afstandkode-uitvoering moontlik maak. Die beskikbaarheid en integriteit van die WordPress-installasie word ernstig bedreig deur die vermoë om arbitrêre lêers te verwyder.
Teenmaatreëls vir beide die CVE's.
- Dateer hul verifikasiebewyse onmiddellik op vanaf die standaardwaardes.
- Dit word aanbeveel om die inprop na die nuutste weergawe op te dateer, aangesien 1.2.5 aanbeveel word sodra 'n opdatering beskikbaar is.
- Implementeer streng lêeroplaaivalidasie vir CVE-2025-5058.
- Hersien en beperk bedienerkant-lêeroplaaitoestemmings vir CVE-2025-5058.
Gevolgtrekking:
CVE-2025-5058 en CVE-2025-4603 demonstreer hoe standaardkonfigurasies 'n vektor vir onbedoelde data-blootstelling kan word. Deur gebruik te maak van onbehoorlike lêerhantering en gebrek aan voldoende lêerpadvalidering, kan 'n aanvaller 'n webwerf gekompromitteer wat lei tot afstandkode-uitvoering. Ongemagtigde aanvallers kan voordeel trek uit standaardbewyse as hulle ongewysig gelaat word, wat aansienlike skade kan veroorsaak.



