• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  Nuus  / Kuberintelligensie het groot internetdiensonderbrekings in Indië afgeweer
Kuberintelligensie het groot internetdiensonderbrekings in Indië afgeweer
29 September 2017

Kuberintelligensie het groot internetdiensonderbrekings in Indië afgeweer

Geskryf deur Rohit Srivastwa
Rohit Srivastwa
Nuus
7

'n Oortreding by IRINN-stelsels kon Indië se meer as 6000 internetdiensverskaffers, regerings- en privaatorganisasies beïnvloed het.

Ons by Seqritese Kuberintelligensielaboratoriums (https://seqrite.com) in noue samewerking met ons Vennoot, seQtree Inligtingsdienste (https://seqtree.com/) het onlangs 'n uitsaai-advertensie op 'n Darknet-platform opgespoor waar 'n ondergrondse akteur toegang tot die bedieners en databasisdump van 'n ongespesifiseerde geadverteer het. InternetregisterNa 'n gedetailleerde navorsing het die span die betrokke organisasie geïdentifiseer as Indië se Nasionale Internetregister: IRINN (Indiese Register vir Internetname en -nommers)) wat onder NIXI (Nasionale Internetuitruiling van Indië) val. Die voorbeeldskermkiekies (gedeel deur akteur) het bevestig dat die kompromie werklik was.

Volgens die standaardprotokol het ons die toepaslike agentskappe gekontak en hulle ingelig oor die moontlike oortreding by IRINN.

Hier is die gedetailleerde volgorde van gebeure wat verband hou met hierdie kompromie:

  • Nadat ek die uitsaai-advertensie opgemerk het, seQtree en Seqrite spanne het agtergrondnavorsing oor die akteur begin insamel, maar het geen konkrete inligting opgelewer nie.
  • Maar die span het geen relevante data gekry nie, selfs nadat hulle deeglike navorsing gedoen het, en dit het gelyk of hierdie akteur se persona onlangs geskep is. Dit is 'n voortdurende tendens wat die span opgemerk het met onlangse datalekke.
  • Die span het toe die akteur gekontak vir verdere besonderhede, en voorgegee dat hy 'n belangstellende koper is. Aanvanklik was die akteur nie bereid om die naam van die betrokke persoon bekend te maak nie. Internetregister, Later het hy egter ingestem om 'n klein voorbeeld van 'n e-poslys uit die beweerde gekompromitteerde databasis te deel.
  • In die steekproef het die span die e-posadres van 'n opgemerk. prominente Indiese tegnologiefirma en 'n ander e-posadres was van Indiese regeringToe het die span gevra vir 'n volledige/uitgebreide e-poslys.
  • Uiteindelik het die akteur ingestem om 'n tekslêer te deel wat die e-posse van gebruikers/organisasies bevat wat geraak is, na bewering van die gekompromitteerde databasis(se). Die tekslêer het 'n lys van ongeveer 6000 e-posse bevat.
  • Daar is waargeneem dat sommige van die belangrikste en mees hoëprofiel-organisasies op die lys verskyn. Op hierdie stadium het die span eers gedink aan die moontlikheid dat die betrokke organisasie Indië se Nasionale Internetregister: IRINN (Indiese Register vir Internetname en -nommers)) wat onder NIXI val.
  • Om ons vermoede te bevestig, het ons die akteur verder ondersoek. Die akteur het ingestem om skermkiekies te deel wat ons vermoede bevestig het dat die kompromie/oortreding ongelukkig waar is en dat IRINN die betrokke organisasie is.
  • Die akteur het ook op die klets gesinspeel dat as hy geen belangstellende koper vind nie, die akteur dit sal oorweeg om dit op die Darknet-forum(s)/markplek(ke) te plaas.
  • As hy 'n belangstellende koper kry, kon die aanval op die stelsel die internet-IP-toekenning en gevolglik die volledige internet in Indië ontwrig het.

Dit kan 'n belangrike instrument van massa-ontwrigting wees as 'n staatsakteur dit in die hande kry.

Hieronder is die lys van 'n paar geselekteerde organisasies wie se dienste moontlik ontwrig is, asook die voorbeeldskermskote om ons waarneming te bevestig.

Indiese regering Telekommunikasie/ ISP's Finansiële organisasies Tegnologie firmas
UIDAI (Aadhaar) Idee Telekom Aandelebeurs van Bombay (BSE) Flipkart


DRDO Aircel Mastercard / Visa Ernst & Young (E&Y)
Reserwebank van Indië BSNL SBI TCS
ISRO Jy Breëband HDFC Wipro
ISRO Satelliet Sentrum (ISAC) Spektranet ICICI Prudential Mutual Fund VMWare
Werknemers se Voorsorgfonds Organisasie Wegbreek BNY Mellon eClerx
Verskeie Indiese staatsregeringsportale (bv. Maharashtra Online, MP Online) Sify IDBI Bank Zoho
Vikram Sarabhai Ruimtesentrum Tikona Federale Bank  
Nasionale Sentrum vir Antarktiese en Oseanavorsing   Royal Bank of Scotland  
    Edelweiss Tokio  
    Dena Bank  
    IDFC Bank  
    Canara Bank

Screenshots

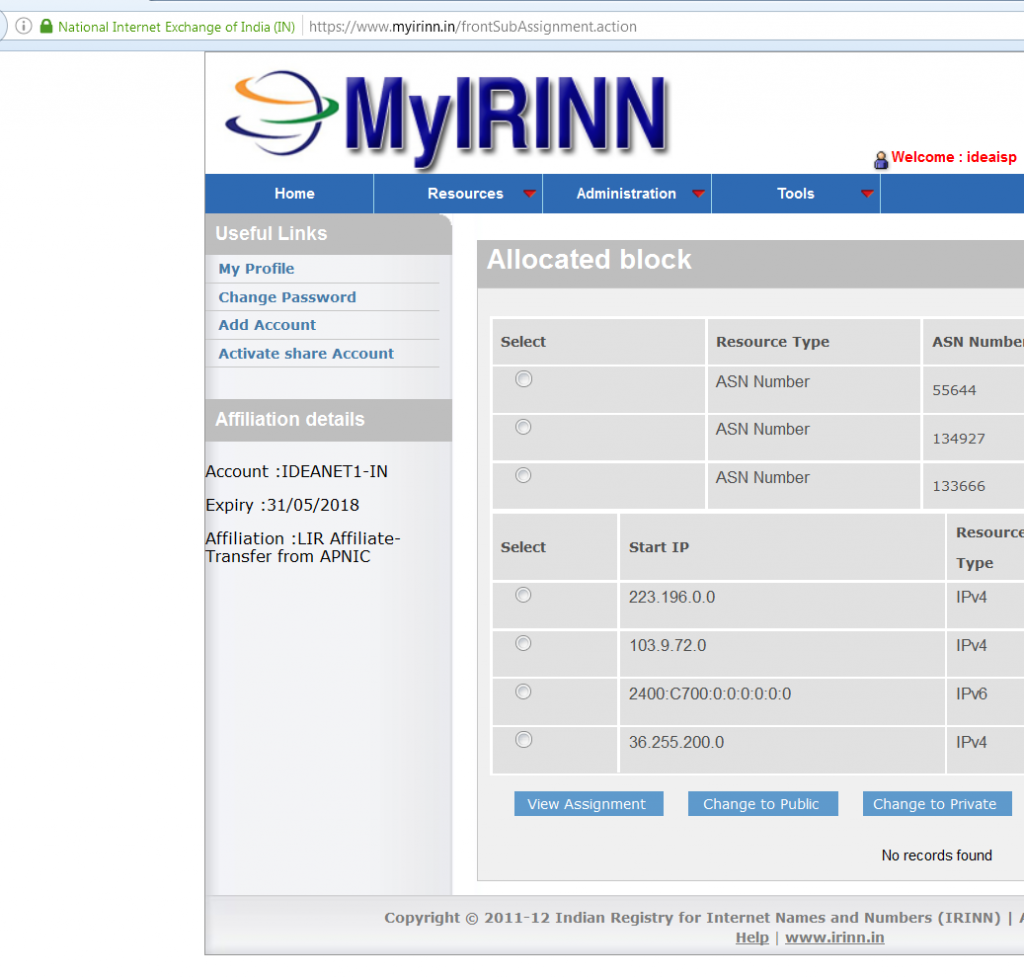
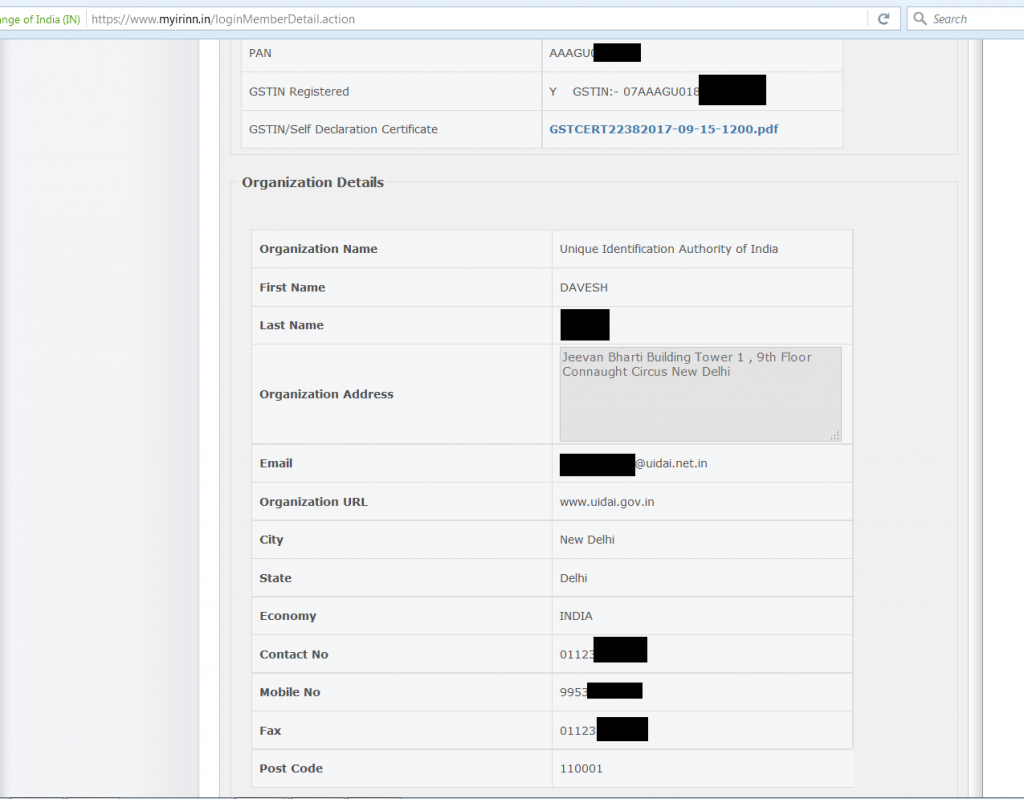
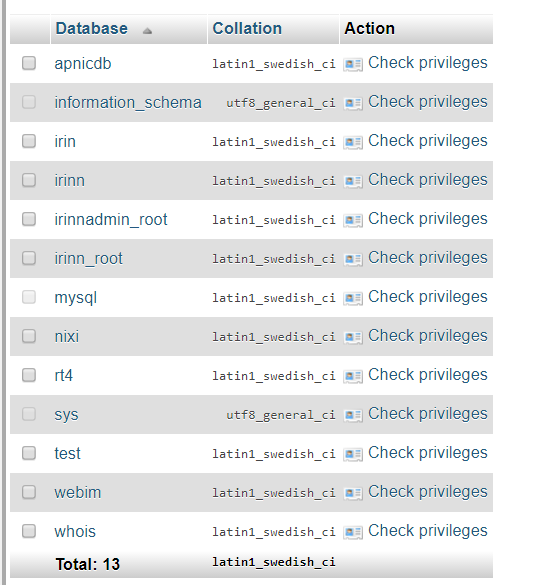
Van die gesensorde skermkiekies (ons het die persoonlike besonderhede vervaag) is hieronder aangeheg,
seqrite-blog-1 Fig. (1)


seqrite-blog-2

Fig. (2)

seqrite-blog-3

Fig. (3)

Assessering

Ons het die volgende uit ons navorsing en die gedeelde skermkiekies beoordeel:

  1. Die akteur het 'n databasis verwant aan IRINN, sowel as 'n databasis verwant aan APNIEK (“apnicdb” in skermkiekie 1).
  2. Die prys wat deur die akteur vir die databasis vasgestel is, was/is 15BTC (ongeveer 61500 USD teen huidige koers).
  3. Die akteur kan toegang tot ander se portaal op die IRINN-webwerf verkry. Dit kan aandui dat die akteur, benewens e-posadresse, ook toegang tot wagwoorde het (soos sigbaar in skermkiekie 2 en 3).
  4. Die akteur kan moontlik IP/ASN-toewysing/de-toewysing vir verskeie organisasies beheer (soos sigbaar in skermkiekie 2).
  5. Akteur het moontlik toegang tot interne sensitiewe dokumente wat deur IRINN-gebruikers opgelaai is (’n PDF-lêer is sigbaar in skermkiekie 3).

Verdere opdatering soos op 28th September 2017:

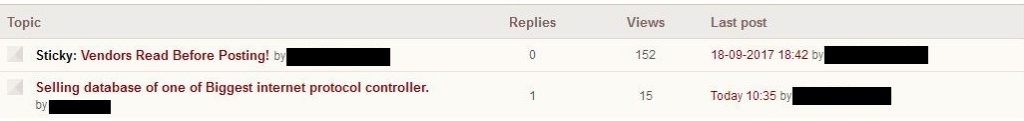
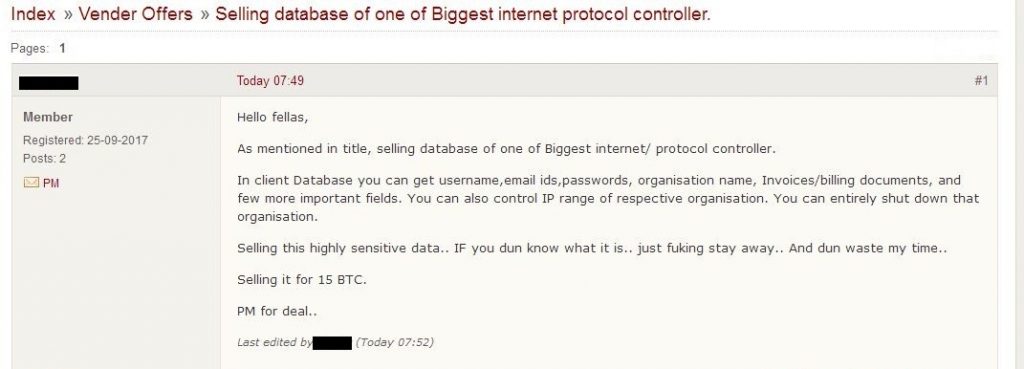
Ons span het 'n plasing in die Darknet-forum opgemerk, wat 'n duidelike aanduiding gee dat die akteur ook begin adverteer het oor die beskikbaarheid van hierdie inligting op openbare Darknet-forums. Skermskote is hieronder:
seqrite

Fig. (4)

seqrite

Fig. (5)

In die bogenoemde skermkiekies kan ons sien dat die akteur 15 BTC vra in ruil vir die IRINN se databasis.

Implikasies

Na aanleiding van die skermkiekie en e-poslys wat met ons span gedeel is, glo ons dat hierdie kompromie ernstige implikasies vir die betrokke organisasies kan inhou.

Die forumplasing dui daarop dat die akteur die gebruikersnaam, wagwoorde, e-posse, organisasiename, fakture en faktuurdokumente, ens. onder andere dokumente het.

As 'n akteur toegang tot enige organisasie se IRINN-portaal kry, kan hulle moontlik IP/ASN de-allokeer/verwyder, wat onderbrekings en diensweigering vir die gebruikers en organisasies kan veroorsaak.

aksies

Ons het die toepaslike agentskappe in die regering in kennis gestel en het 'n bevestiging ontvang dat die probleem opgelos is.

Hopelik sal dit nie tot enige ontwrigting lei nie. Proaktiewe monitering en rapportering in enige sodanige geval kan altyd groot skade voorkom.

Alle Intellektuele Eiendomsregte, insluitend handelsmerk(e), logo('s) en kopiereg(e), is die eiendom van hul onderskeie eienaars. Kopiereg © 2017 Quick Heal Technologies Ltd. Alle regte voorbehou.

 vorige PosEnkripsie: Verbeter inligtingsekuriteit deur dit in kodes te omskep
volgende Pos  Gateway-beskerming: Volgende-generasie sekuriteitsoplossing
Rohit Srivastwa

Oor Rohit Srivastwa

Rohit Srivastwa is Senior Direkteur, Kuberopvoeding en -dienste by Quick Heal Technologies Ltd. Hy is 'n sekuriteitsevangelis en spesialis in IT-infrastruktuur,...

Artikels deur Rohit Srivastwa »

Verwante poste

  • Kubersekuriteitsopsomming – Januarie tot April '19

    Mag 22, 2019
  • Ondernemings wat nie aan die POPI-wet in Suid-Afrika voldoen nie, kan 'n boete van tot R10 miljoen opgelê word!

    17 April 2019
  • Rekenaars begin nie op nie/vries nadat Microsoft Windows 9-April-2019-opdaterings ontvang is en die rekenaar herbegin is.

    16 April 2019
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (344) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (26) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik