

Uitvoerende Opsomming
CVE-2025-31324 is 'n kritieke kwesbaarheid vir die uitvoering van afstandkode (RCE) wat die SAP NetWeaver Development Server affekteer , een van die kernkomponente wat in ondernemingsomgewings vir toepassingsontwikkeling en -integrasie gebruik word. Die kwesbaarheid spruit voort uit onbehoorlike validering van opgelaaide modellêers via die blootgestelde metadata-oplaaier -eindpunt. Deur hierdie swakheid te benut, kan aanvallers kwaadwillige lêers oplaai – tipies vervaardig as toepassings-/oktetstroom-ZIP/JAR-vragte – wat die bediener verkeerdelik as vertroude inhoud verwerk.
Die risiko is beduidend omdat SAP-stelsels die ruggraat van globale sakebedrywighede vorm , wat finansies, voorsieningsketting, menslike hulpbronne en kliëntdata hanteer. Suksesvolle uitbuiting stel teenstanders in staat om ongemagtigde afstandkode-uitvoering te verkry , wat kan lei tot:
- Volgehoue vastrapplek in ondernemingsnetwerke
- Diefstal van sensitiewe besigheidsdata en intellektuele eiendom
- Ontwrigting van kritieke SAP-gedrewe prosesse
- Laterale beweging teenoor ander hoëwaarde-bates binne die organisasie
Gegewe die skaal waarop SAP by Fortune 500-maatskappye en regeringsinstellings ontplooi word, hou CVE-2025-31324 'n hoë-impak bedreiging in wat verdedigers met dringendheid en presisie moet aanspreek.
Kwesbaarheid Oorsig
- CVE-ID: CVE-2025-31324
- tipe: Ongemagtigde Arbitrêre Lêeroplaai → Uitvoering van Afstandskode (RCE)
- CVSS-telling: 8 (Krities) (gebaseer op vektor: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
- Kritiek: Hoogte – volledige kompromie van SAP-stelsels moontlik
- Geaffekteerde produkte: SAP NetWeaver Application Server (Ontwikkelingsbedienermodule), weergawes voor September 2025-opdateringstel
- Uitbuiting: Aktief sedert Maart 2025, wyd bewapen na die vrystelling van die aanval in Augustus 2025
- Besigheidsimpak: Aanhoudende aanvallertoegang, datadiefstal, laterale beweging en potensiële ontwrigting van missie-kritieke ERP-bedrywighede
Bedreigingslandskap en Uitbuiting
Aktiewe uitbuiting het in Maart–April 2025 begin, met aanvallers wat webshells soos helper.jsp, cache.jsp, of lukraak benoemde .jsp-lêers na SAP-bedieners opgelaai het. Op Linux-stelsels is 'n skelm agterdeur genaamd Auto-Color ontplooi, wat omgekeerde shells, lêermanipulasie en ontwykende operasies moontlik gemaak het.
In Augustus 2025 is die aanvalskrip in die openbaar geplaas deur "Scattered LAPSUS$ Hunters – ShinyHunters", wat 'n nuwe golf van wydverspreide outomatiese aanvalle veroorsaak het. Die skrip sluit identifiseerbare handelsmerke en tergsels in, waardevolle seine vir verdedigers.
tegniese besonderhede
Kernoorsaak:
Die 'metadatauploader'-eindpunt slaag nie daarin om opgelaaide binêre modellêers te ontsmet nie. Dit vertrou kliëntverskafde 'Content-Type: application/octet-stream'-vragte en ontleed dit as geldige SAP-modelmetadata.
sneller:
Waargenome loonvragte: Begin met PK (ZIP-koptekst), en bed .properties + saamgestelde bytekode in wat kode-uitvoering aktiveer wanneer dit ontleed word.
Impak: Willekeurige kode-uitvoering binne SAP NetWeaver-bedienerkonteks, wat dikwels lei tot volledige stelselkompromie.
Uitbuiting in die natuur
Maart–April 2025 : Eerste waargenome uitbuiting met JSP-webskulpe.
Augustus 2025 : Openbare aanvalshulpmiddel vrygestel deur Scattered LAPSUS$ Hunters – ShinyHunters, wat massa-outomatiseerde aanvalle aanvuur.
Aangemelde verwoesting : Meer as 1 200 blootgestelde SAP NetWeaver Dev-bedieners wat op Shodan geskandeer is, het pogings tot aanval getoon. Verskeie bevestigde inbrake in die vervaardigings-, kleinhandel- en telekommunikasiesektore. Voorvalle van data-uitfiltrasie en omgekeerde dop-ontplooiing is in ten minste 8 groot ondernemings bevestig.
uitbuiting
Aanvalsketting:
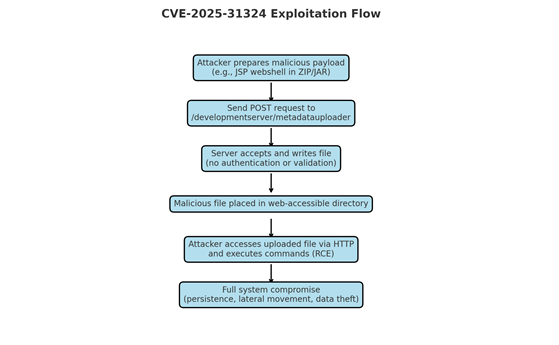
1. Berei loonvrag voor – Aanvaller bou 'n ZIP/JAR wat kwaadwillige modeldefinisies of -klasse bevat.
2. Lewer loonvrag af – Stuur vervaardigde HTTP POST na /metadatauploader met application/octet-stream.
3. Oplaai Aanvaar – Bediener skryf/laai die kwaadwillige lêer sonder validering.
4. Uitvoering – Kode word uitgevoer wanneer die model deur NetWeaver verwerk word.
Aanwysers in PCAP:
– POST /ontwikkelingsbediener/metadata-oplaaier versoeke
– Inhoudtipe: toepassing/oktetstroom met PK-voorvoegsel binêre inhoud
Beskerming
– Opdatering: Pas SAP September 2025-sekuriteitsopdaterings onmiddellik toe.
– IPS/IDS-opsporing:
• Ooreenstemming op POST-versoeke na /metadatauploader wat CONTENTTYPE=MODEL bevat.
• Bespeur binêre vragte wat met PK in HTTP-liggaam begin.
– EDR/XDR: Monitor SAP-prosesse wat onverwagte kinderprosesse veroorsaak (cmd.exe, powershell, ens.).
– Beste praktyk: Beperk blootstelling aan ontwikkelingsbedieners slegs tot vertroude netwerke.
Aanwysers van kompromie (IoC's)
| Juweel | besonderhede |
| 1f72bd2643995fab4ecf7150b6367fa1b3fab17afd2abed30a98f075e4913087 | Helper.jsp webshell |
| 794cb0a92f51e1387a6b316b8b5ff83d33a51ecf9bf7cc8e88a619ecb64f1dcf | Cache.jsp webshell |
| 0a866f60537e9decc2d32cbdc7e4dcef9c5929b84f1b26b776d9c2a307c7e36e | rrr141.jsp webshell |
| 4d4f6ea7ebdc0fbf237a7e385885d51434fd2e115d6ea62baa218073729f5249 | rrxx1.jsp webshell |
Netwerk:
– URI: /ontwikkelingsbediener/metadata-oplaaier?INHOUDSTIPE=MODEL&KLIËNT=1
– Opskrifte: Inhoudtipe: toepassing/oktetstroom
– Binêre liggaam wat met PK begin
Files:
– Onverwagte ZIP/JAR in SAP-modelgidse
– Gewysigde .properties-lêers in oplaaipaaie
prosesse:
– SAP NetWeaver-opstartstelsel-binêre lêers
MITRE ATT&CK-kartering
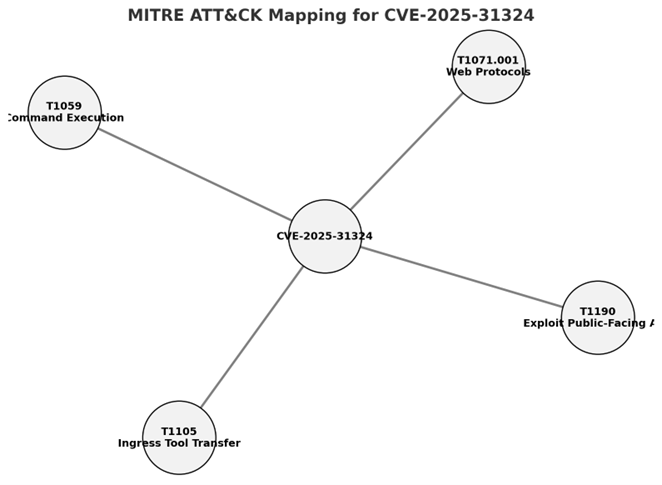
– T1190 – Benutting van openbare toepassing
– T1059 – Uitvoering van opdrag
– T1105 – Ingangsgereedskapoordrag
– T1071.001 – Toepassingslaagprotokol: Webprotokolle
Verifikasie van lappies
– Bevestig dat SAP NetWeaver opgedateer is na die vrystelling van September 2025.
– Toets met vervaardigde metadata-oplaaierversoek – gepatchte bedieners verwerp binêre loonvragte.
Gevolgtrekking
CVE-2025-31324 beklemtoon die risiko's van onveilige oplaai-eindpunte in ondernemingsmiddelware. 'n Enkele ongeldiggemaakte lêeroplaai kan lei tot volledige SAP-stelselkompromie. Gegewe SAP se rol in kernbesigheidsbedrywighede, moet hierdie kwesbaarheid as hoë prioriteit behandel word met onmiddellike regstelling en netwerkmonitering vir aanvalspogings.
Verwysings
– SAP Sekuriteitsadvies (September 2025) – CVE-2025-31324
– NVD – Lees meer
– MITER ATT&CK Raamwerk – Lees meer
Vinnige Genesingsbeskerming
Alle Quick Heal-kliënte word teen hierdie kwesbaarheid beskerm deur die volgende handtekeninge:
- HTTP/CVE-2025-31324!VS.49935
- HTTP/CVE-2025-31324!SP.49639
Skrywers:
Satyarth Prakash
Vineet Sarote
Adrip Mukherjee



