
• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  ransomware • Sekuriteit  / CVE-2019-0708 – ’n Kritieke “Wurmbare” Kwetsbaarheid vir die Uitvoering van Afstandskode in Windows RDP
CVE-2019-0708 – ’n Kritieke “Wurmbare” Kwetsbaarheid vir die Uitvoering van Afstandskode in Windows RDP
17 mag 2019

CVE-2019-0708 – ’n Kritieke “Wurmbare” Kwetsbaarheid vir die Uitvoering van Afstandskode in Windows RDP

Geskryf deur Sushmita Kalashikar
Sushmita Kalashikar
ransomware, Sekuriteit

Hierdie is 'n belangrike sekuriteitsadvies wat verband hou met 'n onlangs opgedateerde kritieke kwesbaarheid vir die uitvoering van afstandkode in Microsoft Windows Remote Desktop Service (RDP). Die kwesbaarheid word geïdentifiseer as "CVE-2019-0708 – Kwetsbaarheid vir die uitvoering van afstandkode in Remote Desktop Services".

MSRC blogvermeldings

Hierdie kwesbaarheid is voor-verifikasie en vereis geen gebruikersinteraksie nie. Met ander woorde, die kwesbaarheid is 'wurmbaar', wat beteken dat enige toekomstige wanware wat hierdie kwesbaarheid uitbuit, van een kwesbare rekenaar na 'n ander kwesbare rekenaar kan versprei op 'n soortgelyke manier as wat die WannaCry-wanware in 2017 oor die hele wêreld versprei het. Alhoewel ons geen uitbuiting van hierdie kwesbaarheid waargeneem het nie, is dit hoogs waarskynlik dat kwaadwillige akteurs 'n uitbuiting vir hierdie kwesbaarheid sal skryf en dit in hul wanware sal inkorporeer.

Hierdie kwesbaarheid is 'n spesiale geval, aangesien Microsoft moeite gedoen het om hierdie kwesbaarheid ook in Windows 2003 en Windows XP reg te stel, wat lank gelede die einde van ondersteuning bereik het.

Waarom is hierdie kwesbaarheid so krities?

  1. Dit is 'n kwesbaarheid voor outorisering, wat beteken dat dit geen verifikasie vereis nie. Aanvallers benodig slegs netwerktoegang van die kwesbare teiken om dit te benut.
  2. Na suksesvolle uitbuiting kan aanvallers enige arbitrêre kode op die teikenstelsel uitvoer en uiteindelik volle beheer daaroor neem.
  3. Gegewe die 'wurmbaar' Die aard van hierdie kwesbaarheid is dat sodra 'n gasheer besmet is, dit ander kwesbare gashere in dieselfde netwerk baie vinnig kan besmet.
  4. Microsoft het moeite gedoen om dit vir ouer Windows-weergawes op te laai, wat reeds die einde van ondersteuning bereik het.
  5. Die kwesbaarheid kan uitgebuit word oor RDP poort 3389. 'n Eenvoudige soektog op www[.]shodan[.]io toon dat daar byna 4 miljoen gashere is met 'n RDP-poort oop vir die internet.
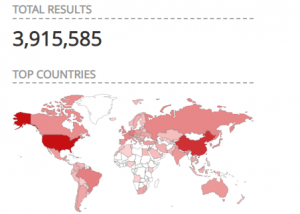
Fig. 1 – Shodan-resultate wat gashere met RDP-poort oop vir die internet toon


Wat moet jy doen?

Volgens die Microsoft-advies en ander aanlynbronne word hierdie kwesbaarheid NIE aktief uitgebuit ten tyde van die vrystelling van hierdie blog nie. Tog, gegewe die besigheidsrisiko, wil ons gebruikers aanmoedig om hul stelsels onmiddellik op te dateer as hulle enige van die volgende geaffekteerde Windows-weergawes in gebruik het:

– Microsoft Windows 7 SP1

– Windows Server 2008 SP2

– Windows-bediener 2008 R2 – SP1

– Windows XP (Alle Weergawes)

– Windows Server 2003 SP2


Indien 'n mens nie die sekuriteitsopdaterings wat deur Microsoft verskaf word onmiddellik kan toepas nie, moet hulle oorweeg om die Afstandslessenaardienste op die kwesbare gashere te deaktiveer totdat amptelike regstellings toegepas word.

Ons bedreigingsnavorsingspan monitor hierdie bedreiging aktief en ons sal hierdie plasing dienooreenkomstig opdateer.


Inhoud met vergunning van:

Pavan Thorat Sekuriteitslaboratoriums
 vorige Pos5 Beste Praktyke vir Kubersekuriteit vir u Klein tot Mediumgrootte Besigheid...
volgende Pos  Wat is Emotet?
Sushmita Kalashikar

Oor Sushmita Kalashikar

Sushmita is die inhoudstrateeg vir Quick Heal, met 'n passie vir kreatiewe en tegniese skryfwerk. Sy is ook 'n gepubliseerde skrywer oor...

Artikels deur Sushmita Kalashikar »

Verwante poste

  • Beste insidentresponstegnieke vir losprysware-aanvalle om skade te minimaliseer

    Junie 2, 2026
  • Hoe om te herstel van 'n losprysware-aanval sonder om die losprys te betaal

    Mag 25, 2026
  • Losprysware-aanval oor publiek gedeelde SMB2-verbindings en beskermd bly met Seqrite

    Maart 11, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (343) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (25) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik


