
Blaaieruitbreidings, ook bekend as byvoegings of inproppe, is programme wat die funksionaliteit van 'n webblaaier uitbrei, wat dit geriefliker maak om te gebruik en 'n beter blaai-ervaring bied.
Blaaieruitbreidings word algemeen gebruik om
- Verbeter die voorkoms volgens gerief
- Voeg by tot die funksionaliteit van die blaaier
- Integreer met ander dienste en funksies
Om blaaieruitbreidings te verbeter, gebruik die blaaiersagtewareverskaffer en derdeparty-ontwikkelaars verskillende tegnologieë soos 'n blaaierwysigingsinprop genaamd BHO (Browser Helper Object), API's (Application Programming Interfaces), ens. Webtegnologieë soos JavaScript, HTML en Visual Scripts word ook wyd gebruik om blaaieruitbreidings te ontwikkel wat direk in die webblaaie ingevoeg word sodra dit gelaai is.
Dit spreek vanself dat hierdie wyd gebruikte uitbreidings die bekendste wanware-aanvalvektore geword het wat bladsyherleiding, spioenasieware-infeksie, wanadvertensies , muntmynbou, pop-ups, swak stelselprestasie, ens. veroorsaak.
Hieronder is 'n paar scenario's van wanware-infeksie wat verband hou met blaaieruitbreidings:
- Blaaierkaping – besoedeling van bestaande en wyd gebruikte blaaieruitbreidings
- Installering van kwaadwillige uitbreidings met gebundelde toepassings
- Toevallige installasie deur 'n gebruiker tydens besoek aan kwaadwillige webwerwe
Tegniese analise van die massiewe PUA (Potensieel Ongewenste Toepassing) veldtog
Gegewe die gewildheid daarvan, word Chrome-blaaieruitbreidings toenemend deur aanvallers geteiken. 'n PUA-veldtog is waargeneem waarin skoon kode van wettige Chrome-uitbreidings saam met die kwaadwillige inhoud in die kwaadwillige een gekopieer is.
Na 'n diepgaande ontleding van hierdie kwaadwillige Chrome-uitbreidings, Seqrite Telemetrie-stelsel geïdentifiseer rondom 1.2 miljoen gekaapte Chrome-uitbreidings is opgespoor en skoongemaak deur Seqritese intydse beskerming in die laaste twee maande.
Verdere leeswerk
Oor die algemeen bevat Chrome-uitbreidings komponentlêers en 'n uitbreidingskern wat in HTML en JavaScript geskryf is, wat bydra tot 'n gemeenskaplike doel. Hierdie komponentlêers spesifiseer die fundamentele inligting van uitbreidings soos hul vertoonnaam, weergawe, opdateringsinligting en hul werklike funksionaliteit.
Al hierdie komponentlêers is teenwoordig in 'n enkele vouer van 'n uitbreiding wat manifest.json en een of meer skrifte of HTML-lêers vir agtergrond, inhoud en pop-up insluit. Hierdie lêers kommunikeer met mekaar deur 'n direkte funksieoproep na mekaar te gebruik.
Gewoonlik soek Chrome-uitbreidings na 'n sekere tydsinterval na 'n opdatering vanaf die opdateringsbesonderhede wat in die uitbreidingslêer gespesifiseer word. Aanvallers misbruik hierdie einste verskynsel om hul slegte bedoelings te verwesenlik.
In die geval van die PUA-veldtog waargeneem deur Seqrite In laboratoriums is gevind dat baie van die Chrome-uitbreidings wat kwaadwillige aktiwiteite uitvoer, soortgelyk is aan bekende en wyd gebruikte Chrome-uitbreidings. Selfs die vouerhiërargie van uitbreidings, hul komponentlêers en fundamentele funksionering was ook soortgelyk aan die wettige uitbreidings. Aangesien daar verskeie Chrome-uitbreidings vir verskeie funksies is wat deur die blaaier se verskaffer sowel as derdeparty-ontwikkelaars ontwikkel is, is dit 'n uitdagende taak om te spesifiseer of die uitbreidings skoon of kwaadwillig is. Die taak om die kwaadwilliges uit te vind, is egter nie onmoontlik nie.
'n Nabye aansig van die gekaapte uitbreidings
Figuur 1 toon die vergelyking tussen die skoon en die gewysigde/gekaapte uitbreidingskrip. Soos hieronder gesien, bevat die gekaapte uitbreiding presies dieselfde skripkode as dié van die skoon Chrome-uitbreiding. 'n Blok kode met die werklike funksionaliteit word egter met die kwaadwillige kode gewysig om die beoogde kwaadwillige aktiwiteit uit te voer.
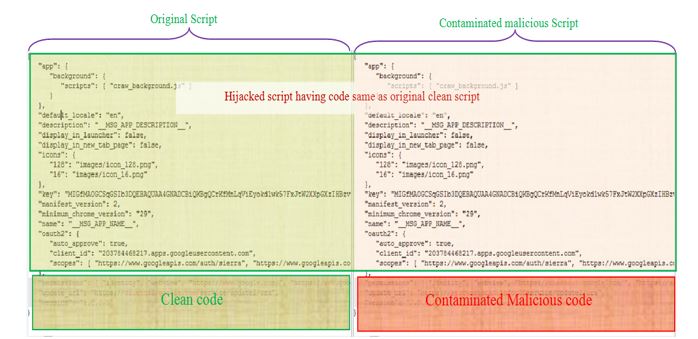
Figuur 1: Skoon teenoor gekaapte uitbreidingslêer
In sommige van die waargenome gevalle is gevind dat uitbreidings wat reeds geïnstalleer was, van die gebruiker se stelsel gekaap is deur die kode van hul inhoudlêers te wysig. Terwyl, in sommige ander gevalle, die kwaadwillige kode direk in die uitbreiding se installasiewebwerwe ingespuit is.
Soos gesien in figuur 1 hierbo, is 'n blok skripkode van die bestaande skriplêer gewysig met die kwaadwillige inhoud wat verantwoordelik is vir die kwaadwillige aktiwiteit. Aangesien die naam en vouerstruktuur van die uitbreiding nie na infeksie verander nie, gee dit geen tekens van enige kwaadwillige aktiwiteit nie. Baie van die standaard- sowel as gewilde Chrome-uitbreidings is gekaap met behulp van hierdie tegniek om gebruikers te mislei.
Hierdie uitbreidings is gewysig met 'n kode om kwaadwillige webwerwe te besoek, wat lei tot sommige van die onderstaande kwaadwillige aktiwiteite:
- Wys kwaadwillige advertensies en pop-ups
- Herlei bladsye na phishing-webwerwe
- Doen muntmynbou
- Die opstel van kwaadwillige tuisbladsye
- Agterdeure inspuit
Hoe Seqrite Eindpunt sekuriteit beskerm gebruikers teen Chrome-uitbreiding-kaping
Seqrite Labs het 'n oplossing vrygestel vir die skoonmaak van kwaadwillige Chrome-blaaieruitbreidings. Hierdie opsporing soek na kwaadwillige inhoud in besmette uitbreidingslêers en maak die betrokke uitbreidingsmap skoon.
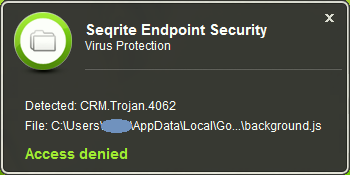
Figuur 2: Seqrite Boodskap oor virusbeskerming teen eindpuntsekuriteit
Seqrite'N Intydse beskerming bespeur en maak kwaadwillige Chrome-uitbreidings skoon met die onderstaande opsporingshandtekeninge:
- Trojaan.4215
- Trojaan.4062
- Trojaan.4214
- Muntkorf.4557
Veiligheidsmaatreëls om te volg:
- Voeg slegs blaaieruitbreidings van wettige bronne by.
- Vermy webwerwe wat onnodige of baie advertensies wys.
- Installeer slegs sagteware van egte en betroubare bronne.
- Moenie op skakels klik of aanhangsels aflaai wat in onbekende, ongewenste of onverwagte e-posse ontvang word nie.
- Kontroleer die egtheid en egtheid van die uitbreidings wat geïnstalleer moet word.
- Gaan die gebruikersresensies en graderings na voordat u enige uitbreiding by u blaaier voeg.
- Vermy die aflaai en installering van gepatchte en gekraakte weergawes van enige sagteware.
- Maak dit 'n gewoonte om eindgebruikerlisensieooreenkomste en bykomende komponente wat deur enige sagteware geïnstalleer word, te lees.
- Gebruik 'n betroubare antivirus sagteware wat lae van verdediging tussen jou rekenaar en wanware-bedreigings plaas.
- Hou jou blaaiers, bedryfstelsel en ander sagteware soos Adobe, Java, antivirus, ens. op datum.
Onderwerp deskundige
Dipali Zure | Seqrite Eindpunt Sekuriteitslaboratoriums



