

Inleiding
Die ransomware-landskap ontwikkel vinnig, met aanvallers wat voortdurend hul tegnieke verfyn om sekuriteitsverdediging te uitoorlê. Een kommerwekkende tendens is die wapenmaak van betroubare gereedskap soos Microsoft se BitLocker. BitLocker, wat oorspronklik ontwerp is om sensitiewe data deur enkripsie te beskerm, word nou deur kubermisdadigers uitgebuit om slagoffers af te pers, wat 'n sekuriteitsbate in 'n beduidende bedreiging omskep.
In hierdie blog sal ons uiteensit hoe BitLocker misbruik word in ransomware -skemas, wat hierdie taktiek so gevaarlik maak, en hoe om jou stelsels effektief te verdedig.
Wat is BitLocker, en why aMisbruik Kubermisdadigers Dit?
BitLocker is 'n enkripsiefunksie wat in Windows-bedryfstelsels ingebou is, bedoel om data te beskerm deur dit in 'n ontoeganklike formaat te enkodeer, tensy 'n herstelsleutel verskaf word. Hierdie funksionaliteit is ontwerp om inligting teen ongemagtigde toegang te beskerm, veral in scenario's soos toesteldiefstal.
Ongelukkig het aanvallers ontdek hoe om hierdie andersins voordelige hulpmiddel te misbruik. Deur administratiewe toegang te verkry, gebruik hulle BitLocker om gebruikers uit hul eie stelsels of kritieke lêers te sluit en eis hulle 'n losprys in ruil vir die herstelsleutel. Hierdie strategie gebruik effektief betroubare tegnologie as 'n wapen, wat opsporing en voorkoming besonder uitdagend maak.
Hoe BitLocker is ugebruik in Ransomware:
- Infiltrasie van die netwerk: Kubermisdadigers oortree tipies netwerke deur algemene aanvalsvektore soos phishing-swendelary, swak geloofsbriewe of die uitbuiting van ongepatchte kwesbaarhede. Sodra hulle binne is, verhoog hulle hul toegangsregte om volle administratiewe beheer te verseker.
- Die benutting van BitLocker-enkripsie: Gewapen met administratiewe toegang, aktiveer die aanvallers BitLocker om noodsaaklike lêers, gidse of selfs hele skywe te enkripteer. Hierdie aksie sluit wettige gebruikers heeltemal uit van hul data.
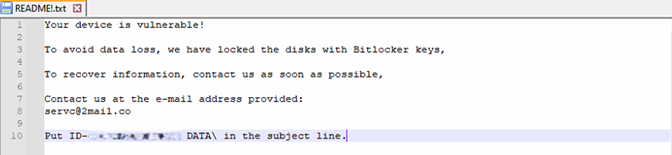
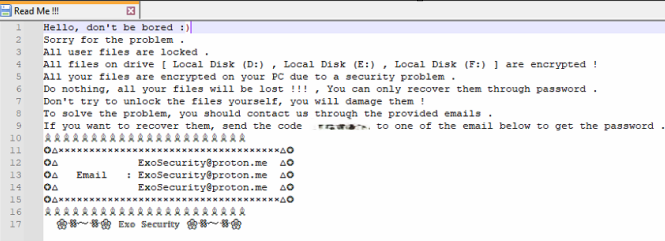
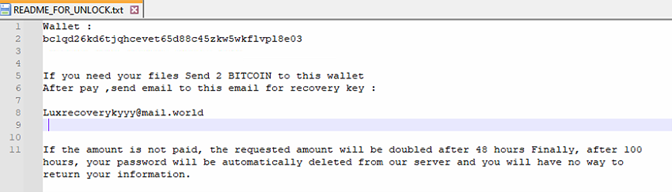
- Afpersing van slagoffers: Die aanvallers eis dan 'n losprys en belowe die herstelsleutel in ruil daarvoor. Gegewe BitLocker se robuuste enkripsie, staan slagoffers dikwels voor 'n moeilike keuse: betaal die losprys of loop die risiko om hul data permanent te verloor. Hieronder is 'n paar voorbeelde van losprysnotas wat deur aanvallers op geaffekteerde stelsels en skywe gelaat is.
Losprysnota: 'n Tekslêer word in geaffekteerde gidse geskep, wat instruksies vir losprysbetaling en kontakbesonderhede verskaf.
Waarom hierdie aanval Strategie Werk So Goed?
- Wettige Gereedskapuitbuiting: Deur 'n ingeboude funksie soos BitLocker te gebruik, vermy aanvallers die gebruik van persoonlike kwaadwillige sagteware wat deur konvensionele antivirus-instrumente gemerk kan word.
- Feitlik onbreekbare enkripsie: Die sterkte van BitLocker se enkripsie, ontwerp om data beskerm teen ongemagtigde toegang, maak dit ironies genoeg 'n ideale instrument vir afpersing wanneer dit kwaadwillig gebruik word.
- Verminderde opsporingsrisiko: Tradisionele ransomware maak dikwels staat op persoonlike uitvoerbare lêers, wat makliker is om op te spoor. Die gebruik van inheemse gereedskap verminder die digitale "voetspoor" van die aanval, wat die waarskynlikheid verminder om vroeg gevang te word.
Hoe om jou stelsels te beveilig: Seqrite
Seqritese gevorderde sekuriteitsoplossings is ontwerp om 'n verskeidenheid ransomware-tegnieke te stuit, insluitend dié wat wettige gereedskap gebruik. Hier is hoe jy jou stelsels proaktief kan beskerm:
- Beperk administratiewe voorregte: Beperk administrateurregte tot slegs diegene wat dit werklik nodig het. Deur toegang te verminder, selfs al oortree aanvallers jou stelsel, sal hulle struikelblokke ondervind met die ontplooiing van ransomware-taktieke wat administrateur-vlaktoestemmings vereis.
- Neem multi-faktor-verifikasie (MFA) aan: Versterk gebruikersrekeninge met 'n bykomende laag verifikasie om ongemagtigde toegang te voorkom, selfs al word wagwoorde gekompromitteer.
- Bly opgedateer: Dateer jou bedryfstelsels en sagteware gereeld op, insluitend sekuriteitsoplossings soos Seqrite Endpoint ProtectionDeur jou stelsels op datum en op datum te hou, verminder jy blootstelling aan bekende kwesbaarhede.
- Handhaaf vanlyn rugsteun: Rugsteun gereeld noodsaaklike data na vanlyn stoortoestelle. Dit verseker dat jy 'n terugvalopsie het indien enkripsie-gebaseerde aanvalle plaasvind, wat die behoefte om 'n losprys te betaal uitskakel.
- Hefboom Seqrite: Met gespesialiseerde modules soos Ransomware-beskerming en meerlaagbeskerming Seqrite Endpoint Protection kan abnormale enkripsie-aktiwiteit opspoor en ransomware stop.
Gevolgtrekking
Die misbruik van BitLocker is 'n duidelike herinnering aan hoe kubermisdadigers wettige gereedskap vir kwaadwillige doeleindes aanpas en die grense van tradisionele ransomware-strategieë verskuif.
Deur 'n sterk sekuriteitsoplossing te integreer, goeie kuberhigiëne te beoefen en 'n gelaagde verdedigingsstrategie aan te neem, kan individue en organisasies hul risiko om slagoffer van sulke aanvalle te word, verminder.
Skrywers
Umar Khan A
Niraj Lazarus Makasare
Dixit Ashokbhai Panchal
Sumit Patil
Matin Tadvi


