• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  Phishing  / Pasop! E-posaanhangsels kan jou slagoffer van spiesphishing-aanvalle maak
Pasop! E-posaanhangsels kan jou slagoffer van spiesphishing-aanvalle maak
21 Junie 2019

Pasop! E-posaanhangsels kan jou slagoffer van spiesphishing-aanvalle maak

Geskryf deur Prashant Tilekar
Prashant Tilekar
Phishing

In die afgelope paar maande het ons 'n skielike toename in spiesphishing-aanvalle gesien. Spiesphishing is 'n variasie van 'n phishing-bedrogspul waar hackers 'n geteikende e-pos aan 'n individu stuur wat blykbaar van 'n betroubare bron afkomstig is. In hierdie tipe aanval gebruik die aanvaller sosiale manipulasie-truuks en 'n paar saketransaksies of -transaksies om die eindgebruiker te laat glo dat die e-posboodskap eg is en van 'n bekende persoon of kontak afkomstig is. Die doel van hierdie e-posse, soos enige ander kuberbedrog, is om óf toegang tot die gebruiker se stelsel te verkry óf ander geklassifiseerde inligting te bekom. Spiesphishing word beskou as een van die suksesvolste kuberaanvaltegnieke vanweë die superieure vlak van verpersoonliking wat gebruik word om gebruikers aan te val, wat dit hoogs geloofwaardig maak.

Tegniese besonderhede :

Die toegangspunt vir hierdie infeksieketting is 'n goedaardige e-pos met 'n XLS-lêer as 'n aanhangsel. Die aanhangselname lyk soos belangrike kennisgewings/opdaterings wat verband hou met privaat bedrywighede, regeringsbron. As gevolg hiervan, sal die slagoffer probeer om hierdie tipe aanhangsel oop te maak. Wanneer die ontvanger die XLS-aanhangsel oopmaak, word die gebruiker gevra om makro in Excel te aktiveer.
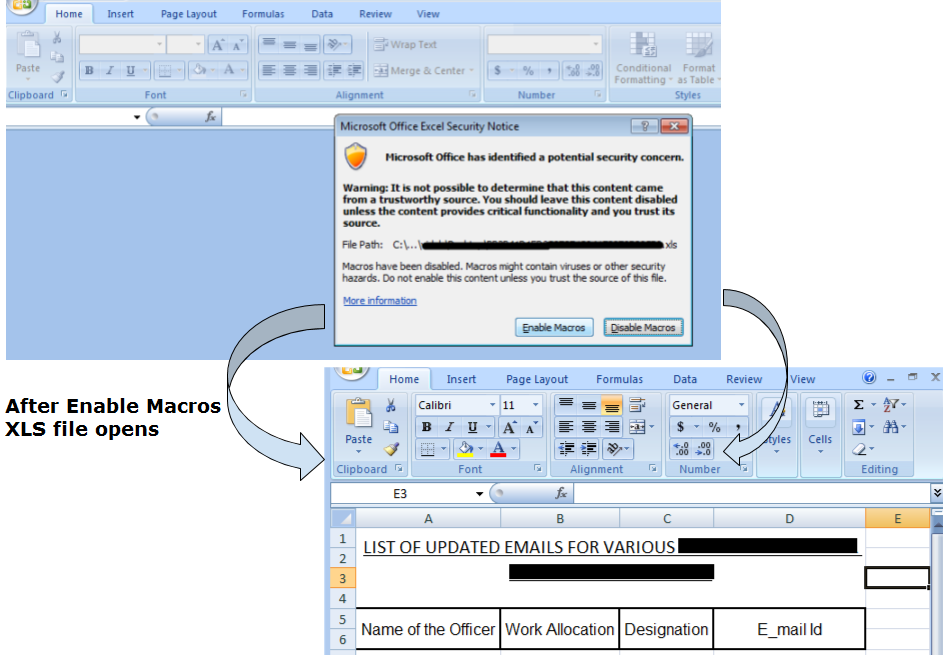
Fig 1. XLS-lêer (Aktiveer Makro-prompt)

Sodra die gebruiker op die "Aktiveer Makro's"-knoppie klik, word die XLS-lêer oopgemaak vir besigtiging. Een van die aanhangsels wat ons verder ontleed het, het twee gebruikersvorms met verskillende name en 'n module met die bronkode van die makro bevat. Die eerste vorm, "WsHAfi Box", bevat data in desimale vorm.
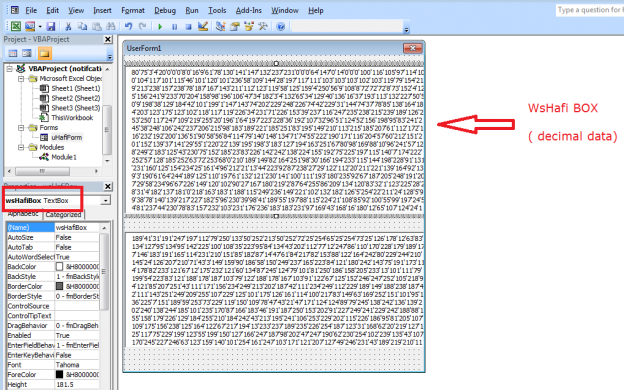
Fig 2. Vorm “WsHAfi Box” in makro

Nadat ons hierdie vorm verder ontleed het, het ons gevind dat die vervanging van die apostrof (') met 'n spasie ons data in die desimale formaat gee. Ons het die desimale data na ASCII omgeskakel om 'n Zip-lêer te kry. Hierdie zip-lêer bevat die werklike wanware-vrag. Hier is die skermkiekies van die oorspronklike vormdata, data in desimale vorm en data in die zip-lêer.
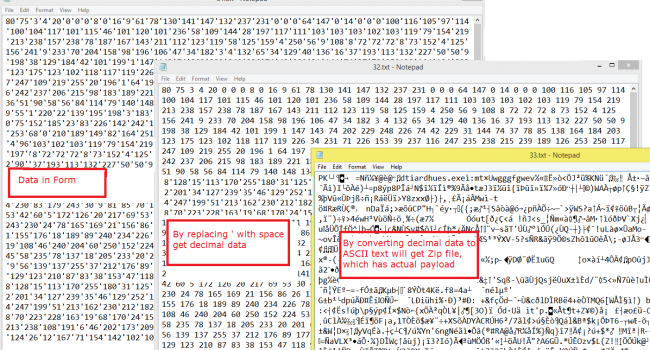
Fig 3. Stappe om by die zip-lêer uit te kom.

Uitvoering begin vanaf Module1 met behulp van die Sub userHafizaiLoadr() funksie. In die "WsHAfi Box" gebruikersvorm word een veranderlike genaamd ByteArray geskep en data van die "WsHAfi Box" gebruikersvorm na hierdie veranderlike gekopieer, wat verder gebruik word om 'n zip-lêer in die "C:\Users\Documents" vouer te skep.
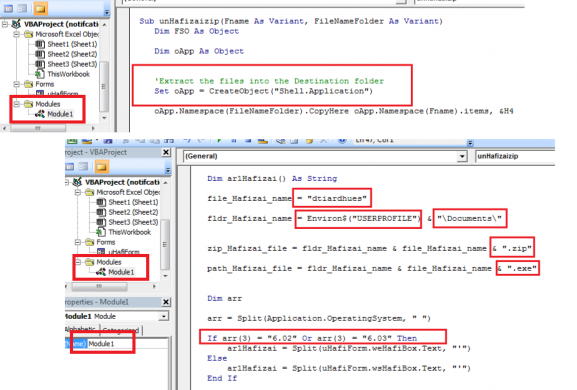
Fig 4. userHafizaiLoadr() funksie

Om die inhoud van hierdie zip-lêer te onttrek, word die Sub unHafizaizip()-funksie gebruik. Laastens word die vrag ("dtiardhues.exe") uitgevoer met behulp van die Shell-opdrag.
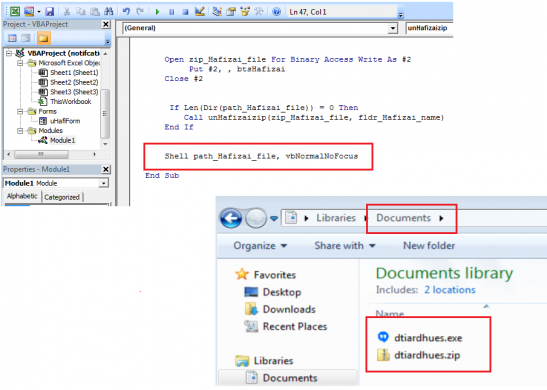
Fig 5. Uitvoerbare lêer met loonvrag wat op 'n voorafbepaalde plek geplaas is

Soos ons waargeneem het, verskil die inhoud van hierdie uitvoerbare lêer vir verskillende Windows NT-weergawes (soos 6.1 vir Windows 7, 6.2 vir Windows 8 en 6.3 vir Windows 8.1). Die vrag, dtiardhues.exe, is 'n afstandtoegang-trojaan. Dit word outomaties uitgevoer sonder 'n gebruiker se ingryping en koppel aan 'n afstand-CnC-bediener. Sodra die slagoffergasheer aan die CnC-bediener koppel, wag dit vir verdere opdragte daarvan. Ons het opgemerk dat hierdie CnC-bediener 'n wye lys opdragte vir data-insameling en eksfiltrering ondersteun.
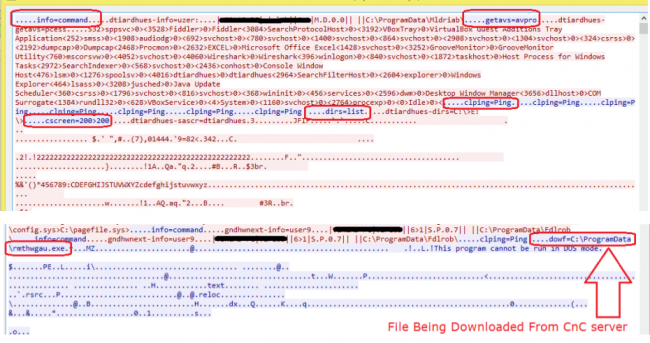
Fig 6. Opdragte ontvang van CnC-bediener

Aanvanklik versamel hierdie CnC-bediener inligting van die slagoffergasheer soos gasheernaam, gebruikersnaam, bedryfstelselweergawe, IP, naam van antivirussagteware, indien enige, ens. Dit versamel ook inligting oor die huidige lopende prosesse van die slagoffergasheer en beveel dan die slagoffergasheer om al die versamelde data te eksfiltreer.

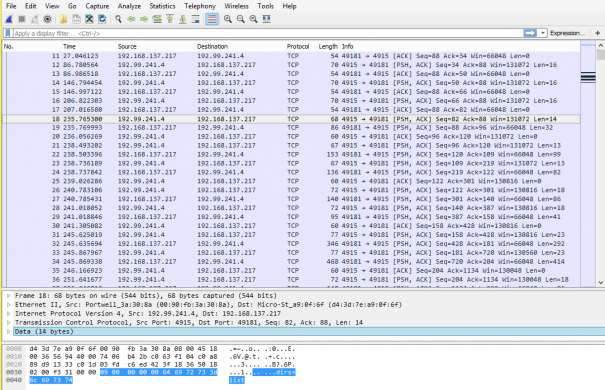
Ons het die CnC-bediener se kommunikasie deur verskillende slagoffergashere ontleed en kon die volgende bevele wat gebruik is en hul funksionaliteit identifiseer.

opdrag beskrywing opdrag beskrywing
inligting dit stuur masjieninligting (gasheernaam, gebruiker, antivirus). dirs stuur lys van aandrywers in die stelsel
kliep vasgestelde tyd cskerm neem en stuur skermkiekie
vldr stuur lys van lêers vlies soek lêer op skyf.
filsz grootte van lêer delt verwyder lêer
prokl lys van prosesse hardloop voer uitvoerbare lêer uit
lysf soek vir lêer afile eksfiltreer lêer na bediener
cnls kanselleer funksionaliteit eindpunt eindproses


Fig 7. CnC Kommunikasieverkeer

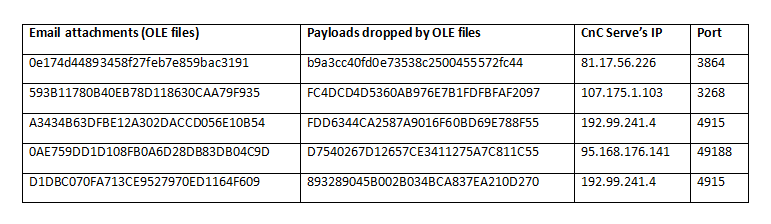
IOK se-

Gevolgtrekking
:

Alhoewel dit vir 'n eindgebruiker nie moeilik is om Spear Phishing-e-posse te identifiseer nie, kan 'n mens altyd versigtig wees wanneer jy enige e-posaanhangsel oopmaak. Gebruikers moet die volgende punte oorweeg voordat hulle enige e-posaanhangsel oopmaak:

  1. Verifieer die sender se e-posadres
  2. Moenie verlei word deur gratis goedjies wat in die e-pos se onderwerp of liggaam genoem word nie
  3. Moenie op enige skakel vanaf die pos se liggaam klik nie.
  4. Maak die Office-dokumentlêers oop in Leesalleen-modus; moenie die makro's by verstek aktiveer nie.

Vinnige genesing en Seqrite ondernemingsekuriteit oplossings beskerm sy gebruikers teen sulke kwaadwillige e-posaanhangsels en kan ook help om kommunikasie op afstand met die Command and Control-bediener te identifiseer. Onthou dus om die eindpuntsekuriteitsoplossings altyd op datum te hou.

Onderwerpkundige:

Prashant Tilekar, Anjali Raut | Quick Heal Sekuriteit Labs


 vorige Posmaak Seqrite UTM die eerste verdedigingslinie vir jou onderneming
volgende Pos  E-postegnologie en die sekuriteit daarvan in 'n neutedop
Prashant Tilekar

Oor Prashant Tilekar

Prashant Tilekar is deel van die HIPS (Host-based Intrusion Prevention System) span in Quick Heal Security Labs. Hy het aan verskeie sekuriteitskwesbaarhede gewerk...

Artikels deur Prashant Tilekar »

Verwante poste

  • Totsiens HTA, Hallo MSI: Nuwe TTP's en groepe van 'n APT aangedryf deur multiplatform-aanvalle

    8 April 2025
  • SVC Nuwe Steeler op die Horison

    Maart 21, 2025
  • QR-kode-phishing (Quishing)-aanvalle: Hoe om hulle raak te sien en te voorkom

    Maart 18, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (343) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (25) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik