

Inleiding
Seqrite Labs het onlangs 'n verspreidingsveldtog vir wanware geïdentifiseer wat die geloofwaardigheid van regeringsinstellings misbruik het om die sukseskoers van infeksies te verhoog. Die bedreigingsakteurs het wettige regeringsdepartemente nageboots en kwaadwillige e-posse versprei wat vermom is as amptelike kennisgewings met betrekking tot belasting, terugbetalings, voldoeningsvereistes en regulatoriese sake. Deur herkenbare regeringshandelsmerk, dringendheid en finansiële aansporings te benut, is die veldtog ontwerp om ontvangers te oorreed om kwaadwillige aanhangsels oop te maak of met ingebedde inhoud te kommunikeer. Hierdie aktiwiteit beklemtoon die voortgesette doeltreffendheid van regeringstema-sosiale manipulasietegnieke om die aflewering van wanware te vergemaklik en geteikende gebruikers in gevaar te stel.
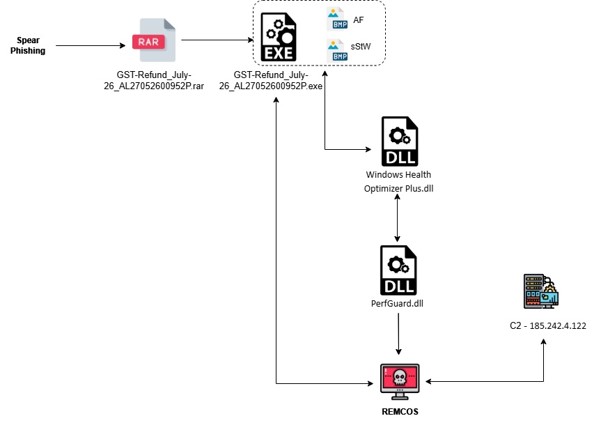
Infeksie ketting:
Aanvanklike bevindinge oor veldtog:
'n Gesofistikeerde phishing-veldtog wat Indiese besighede en belastingbetalers teiken, is waargeneem deur BTW-verwante temas te gebruik om wanware te versprei. Die veldtog, wat die eerste keer op 06 Julie 2026 op VirusTotal geïdentifiseer is, boots wettige regeringskommunikasie na en gebruik belastingverwante lokmiddels om gebruikersinteraksie te verhoog. Die bedreigingsakteurs gebruik oortuigende dokumente en lêername wat baie ooreenstem met amptelike BTW-kennisgewings, wat dit vir ontvangers moeilik maak om kwaadwillige inhoud van wettige regeringskorrespondensie te onderskei. Die primêre doelwit van die veldtog blyk die ontplooiing van wanware en die diefstal van sensitiewe inligting te wees, wat die voortgesette misbruik van regeringstema-sosiale ingenieurswese-tegnieke beklemtoon om die Indiese finansiële en belasting-ekosisteem te teiken.
Aanvanklike pos:
In die geanaliseerde geval het die bedreigingsakteur 'n phishing-e-pos versprei wat die regering van Indië se GST (Goedere en Dienste Belasting) infrastruktuur nageboots het. Die e-pos het afkomstig van die adres donotreply.@gst.gov.in en het die onderwerpreël "Terugbetalingsaansoek GST RFD-01 geliasseer vide ARN AL27052600952P" gebruik. Die boodskap is ontwerp om as 'n amptelike GST-terugbetalingskennisgewing te verskyn, in 'n poging om ontvangers te oortuig dat 'n terugbetalingsaansoek verwerk is of hersiening vereis. Om geloofwaardigheid te verhoog, het die e-pos 'n argiefaanhangsel genaamd GST-Refund_July-26_AL27052600952P.rar ingesluit, wat na dieselfde Aansoekverwysingsnommer (ARN) verwys het wat in die onderwerpreël voorkom. Die gebruik van ooreenstemmende identifiseerders oor die e-posinhoud en aanhangsel is 'n algemene sosiale manipulasietaktiek wat ontwerp is om legitimiteit te versterk en agterdog te verminder.
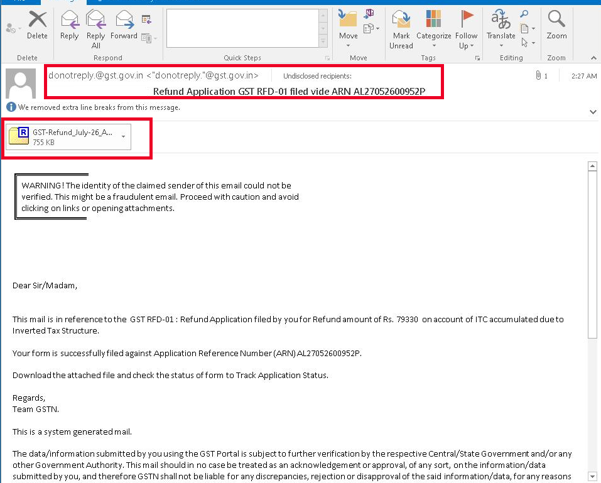
Fig: E-pos
Tegniese Analise:
Na ontginning het die argief 'n uitvoerbare lêer bevat wat voorgegee het as 'n BTW-terugbetalingsverwante dokument of toepassing. Aanvanklike ondersoek het aan die lig gebring dat die vrag 'n .NET-gebaseerde uitvoerbare lêer is, wat aandui dat dit ontwikkel is met behulp van die Microsoft .NET-raamwerk. Bedreigingsakteurs gebruik gereeld .NET-binêre lêers omdat hulle relatief maklik is om te ontwikkel, vinnige ontplooiing van kwaadwillige funksionaliteit ondersteun, en dikwels verdoeselingsmeganismes insluit wat statiese analise bemoeilik. Die uitvoerbare lêer dien as die primêre kwaadwillige vrag wat deur die phishing-veldtog gelewer word en verteenwoordig die volgende fase van die aanvalsketting na suksesvolle gebruikersinteraksie met die aanhangsel.

Analise van die onttrekte uitvoerbare lêer het dit geïdentifiseer as 'n Microsoft .NET Framework-gebaseerde binêre lêer. Anders as inheemse Windows Portable Executable (PE) lêers wat direk in masjienkode saamgestel is, bevat .NET-toepassings Intermediêre Taalkode wat deur die Common Language Runtime uitgevoer word.
Die analise begin met 'n .NET-binêre lêer wat 'n bitmap (AF) bevat wat in sy hulpbronne ingebed is. Eerder as om die volgende-fase-vrag as 'n normale DLL-hulpbron te stoor, versteek die outeur dit binne die beeld deur die vraggrepe in die RGB-waardes van die bitmap se pixels te kodeer.
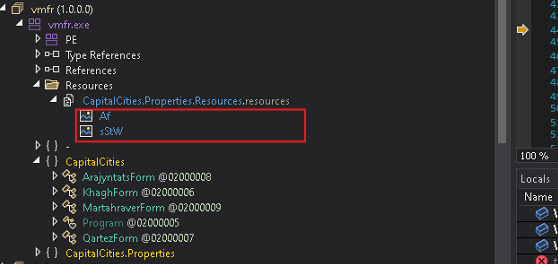
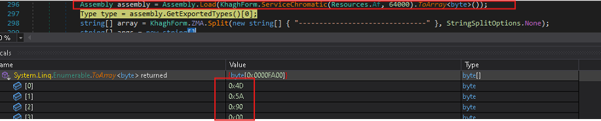
Wanneer die toepassing begin, roep dit die ServiceChromatic()-funksie aan en gee die ingebedde bitmap as invoer deur. Alhoewel die funksie 'n groot hoeveelheid verduisterende gemorskode bevat, is die eintlike doel daarvan eenvoudig: dit herhaal deur die bitmap in kolom-hooforde, lees die Rooi, Groen en Blou waardes van elke pixel en rekonstrueer die oorspronklike greepstroom. Die funksie onttrek die eerste 64 000 grepe uit die beeld en stuur dit terug as 'n byte[].
Die herstelde byte-skikking word dan direk na Assembly.Load() deurgegee, wat veroorsaak dat die versteekte .NET-samestelling volledig uit die geheue gelaai word sonder om na die skyf geskryf te word. In hierdie voorbeeld is die onttrekte vrag die volgende-fase-samestelling, Windows Health Optimizer Plus.dll, wat vervolgens via refleksie uitgevoer word.
Tweede-fase laaieranalise:
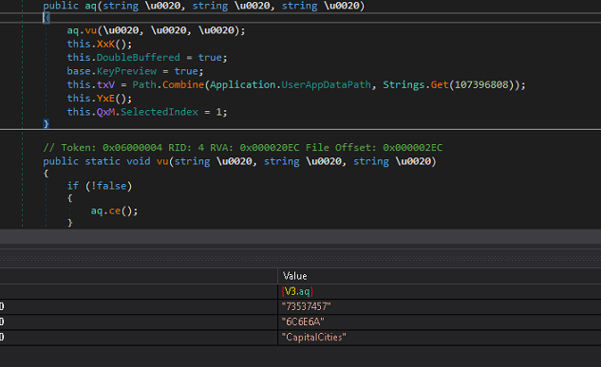
Na die suksesvolle onttrekking en in-geheue laai van die tweede-fase laaier, Windows Health Optimizer Plus.dll , roep die wanware die metode v3.aq() met drie parameters aan: v3.aq("73537457", "6C6E6A", "CapitalCities"). Die eerste twee argumente is heksadesimaal-geënkodeerde stringe. Wanneer dit van heksadesimaal na ASCII omgeskakel word, los 73537457 op na "sStW", en 6C6E6A los op na "inj" . Hierdie gedekodeerde stringe word vervolgens deur die tweede-fase samestelling as opdrag- of bewerkingsidentifiseerders gebruik. Hul waardes dui aan dat die wanware die volgende fase opdrag gee om die ingebedde bitmap-vrag (sStW) te verwerk en 'n inspuitingverwante bewerking (inj) uit te voer, wat daarop dui dat hierdie parameters dien as uitvoeringsinstruksies wat die gedrag van die volgende-fase-vrag beheer.
Bitmap-gebaseerde vragonttrekking:
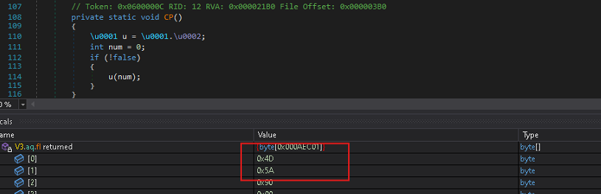
Dit gebruik dan 'n bitmap-gebaseerde vragonttrekkingstegniek deur pixelberging te misbruik om ingebedde data te verberg. Eerder as om die beeld slegs vir visuele inhoud te gebruik, lees dit die rou ARGB-waardes van individuele pixels en rekonstrueer die verborge binêre vrag uit die onttrekte bytestroom. Die bitmap tree effektief op as 'n draer vir die verborge data, wat toelaat dat die vrag versteek bly binne 'n andersins wettige beeldformaat.
Die onttrekte vrag word verwerk deur 'n pasgemaakte XOR-gebaseerde dekripsierroetine, waar die verskafde stringparameter omgeskakel word na UTF-16 Big Endian-grepe en as XOR-sleutelmateriaal gebruik word, saam met 'n bykomende waarde afgelei van die geïnkripteerde buffer. Na dekripsie word die vrag direk in die geheue gerekonstrueer, wat perfgurd.dll openbaar. Die wanware laai die DLL vanaf sy geënkodeerde voorstelling sonder om dit na die skyf te skryf, wat 'n lêerlose uitvoeringsketting moontlik maak wat opsporingsgeleenthede verminder.
Derde-fase laaieranalise – perfgurd.dll
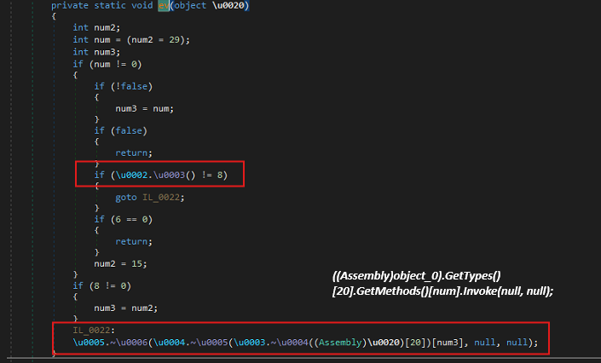
Die metode hieronder tree op as 'n dinamiese uitvoeringsomhulsel wat 'n spesifieke metode vanaf 'n gelaaide samestelling aanroep sonder om direk na die naam daarvan te verwys. Dit initialiseer eers die veranderlike num na 29, maar as die proses in 'n 64-bis omgewing loop (IntPtr.Size == 8), verander dit die waarde na 15. Hierdie voorwaardelike seleksie dui daarop dat die samestelling aparte metodes vir 32-bis en 64-bis uitvoeringspaaie bevat.
Daar word verwag dat die parameter object_0 'n gelaaide .NET Assembly-objek sal wees. Die kode haal alle tipes binne die assembly op met behulp van GetTypes(), kies die tipe by indeks 20, en haal dan sy metodes op met behulp van GetMethods(). Afhangende van die stelselargitektuur, kies dit óf metode 29 óf metode 15 van daardie tipe en roep dit op met behulp van refleksie via Invoke(null, null).
Omdat beide argumente vir Invoke() nul is, word verwag dat die geteikende metode 'n statiese metode sal wees wat geen parameters aanvaar nie. Hierdie tegniek laat die wanware toe om die werklike metodenaam en uitvoeringsvloei van statiese analise-instrumente weg te steek, aangesien uitvoering geheel en al gebaseer is op skikkingsindekse eerder as eksplisiete identifiseerders. In die praktyk dien hierdie funksie as 'n versender wat uitvoering na die volgende stadium van die wanware oordra, met die gekose metode wat waarskynlik die primêre kwaadwillige funksionaliteit of vraginisialiseringsroetine bevat.
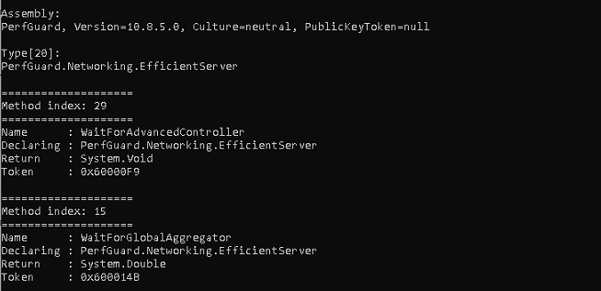
Gebaseer op die argitektuur van die slagofferstelsel, roep die wanware een van twee metodes uit die PerfGuard.Networking.EfficientServer-klas binne perfgurd.dll aan. Vir 32-bis-stelsels word die metode by indeks 29, WaitForAdvancedController(), uitgevoer, terwyl op 64-bis-stelsels die metode by indeks 15, WaitForGlobalAggregator(), aangeroep word. Soos hieronder getoon, gebruik die wanware metode-indekse eerder as eksplisiete metodename tydens uitvoering, 'n tegniek wat help om die uitvoeringsvloei te verberg en statiese analise te kompliseer.
Die laaier kontroleer eers of die proses met administratiewe voorregte loop. Indien verhoogde toegang nie beskikbaar is nie, gebruik dit cmstp.exe, 'n wettige Windows-hulpprogram, om die hoofproses met verhoogde voorregte te aktiveer. Deur hierdie vertroude stelselbinêre lêer te misbruik, probeer die wanware normale uitvoeringsbeperkings omseil en uitvoering onder 'n administratiewe konteks voortsit.
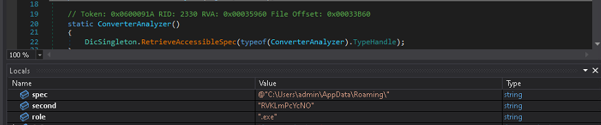
Om volharding te bewerkstellig, skep die wanware 'n kopie van homself by C:\Users\admin\AppData\Roaming met die lêernaam RVKLmPcYcNO.exe, soos in die figuur hieronder getoon. Dit genereer dan 'n PowerShell-skrip (.ps1) in die tydelike gids, wat verantwoordelik is vir die bekendstelling van die gekopieerde uitvoerbare lêer in verborge modus, waardeur die sigbaarheid daarvan vir die gebruiker verminder word. Om outomatiese uitvoering na gebruiker-aanmelding te verseker, skep die wanware 'n Run-registerinskrywing onder HKCU\Software\Microsoft\Windows\CurrentVersion\Run wat na die PowerShell-skrip wys. Gevolglik word die PowerShell-skrip uitgevoer wanneer die gebruiker aanmeld, wat weer die gekopieerde uitvoerbare wanware-lêer bekendstel en volharding handhaaf tydens stelselherbegin.
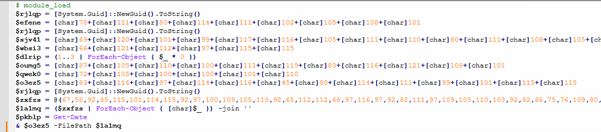
Die derdefase-laaier dekripteer en rekonstrueer die finale vrag direk binne sy eie prosesgeheue. Na dekripsie word die herwonne vrag gelaai en uitgevoer vanuit die bestaande proseskonteks, wat die behoefte om 'n aparte uitvoerbare proses te begin, vermy. Hierdie in-geheue-uitvoeringstegniek help om lêerstelsel-artefakte te verminder en verbeter die sluheid van die vraguitvoering. Die gedekripteerde vrag wat tydens analise onttrek is, word hieronder getoon.
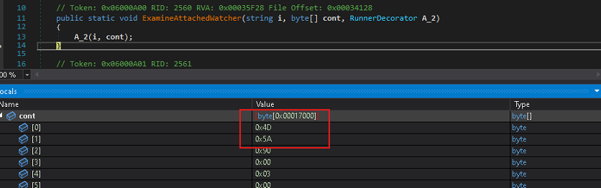
Finale vrag Ontplooiing – Remcos RAT
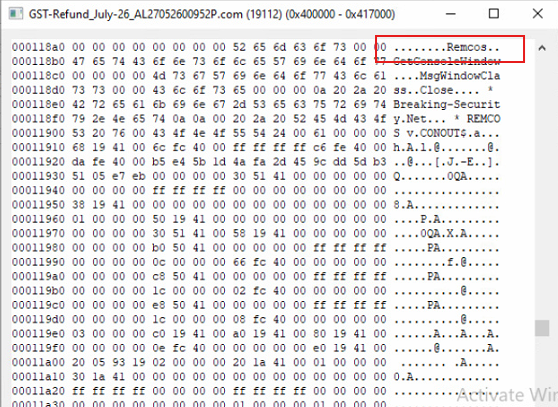
Analise van die finale fase het aan die lig gebring dat die wanware uiteindelik Remcos RAT (Remote Access Trojan) ontplooi. Remcos is 'n kommersieel beskikbare afstandadministrasie-instrument wat gereeld deur bedreigingsakteurs misbruik word om volgehoue toegang tot gekompromitteerde stelsels te verkry.
Die meerstadium-laaierargitektuur wat in hierdie veldtog waargeneem word, is ontwerp om die finale vrag te verberg en opsporing te bemoeilik. Die aanvanklike uitvoerbare lêer, Windows Health Optimizer Plus.dll, en perfgurd.dll funksioneer gesamentlik as fase-laaiers wat Remcos volledig in die geheue dekripteer, rekonstrueer en uitvoer.
Sodra dit uitgevoer is, bied Remcos die aanvaller uitgebreide beheer oor die gekompromitteerde gasheer.
Remcos-vermoëns:
Die geanaliseerde monster bied vermoëns wat algemeen met Remcos RAT geassosieer word, insluitend:
- Uitvoering van afstandopdragte.
- Lêer oplaai en aflaai.
- Lêerstelselbestuur.
- Sleutelregistrasie en toetsaanslagmonitering.
- Geloofsbriewe-oes.
- Stelselverkenning.
- Proses- en diensmanipulasie.
- Registerwysiging.
- Volhardingsvestiging.
- Skermskoot-opname.
- Funksionaliteit van afstandlessenaar.
- Monitering van gebruikersaktiwiteit.
- Versameling van stelsel- en netwerkinligting.
- Kommunikasie met aanvaller-beheerde Bevel-en-Beheer (C2) infrastruktuur.
- Ontplooiing van addisionele vragte.
Hierdie vermoëns stel bedreigingsakteurs in staat om langtermyn toegang te handhaaf, slagofferaktiwiteit te monitor, sensitiewe inligting te steel en verdere na-kompromie-operasies uit te voer.
Gevolgtrekking:
Hierdie veldtog verteenwoordig 'n gesofistikeerde GST-tema phishing-operasie wat ontwerp is om Remcos RAT deur 'n meerfasige .NET-wanware-raamwerk te lewer. Die aanval begin met 'n bedrieglike GST-terugbetalingskennisgewing wat die handelsmerk van die regering van Indië en belastingverwante temas gebruik om gebruikersvertroue te verhoog en die uitvoering van 'n kwaadwillige aanhangsel aan te moedig.
Infrastruktuuranalise het verskeie ewekansige subdomeine onder aofmokighoig.hath.network geïdentifiseer wat oplos na infrastruktuur wat verband hou met Remcos RAT-bevel-en-beheer-aktiwiteit. Die gebruik van dinamiese DNS-dienste, insluitend hath.network en synology.me , tesame met roterende infrastruktuur wat deur M247 Europe SRL aangebied word, is in ooreenstemming met kommoditeitswanware-bedrywighede en finansieel gemotiveerde kubermisdaad. Die GST-terugbetaling-phishing dui verder op doelbewuste teikenstelling van Indiese gebruikers en organisasies. Terwyl die beskikbare aanwysers toeskrywing aan 'n volgehoue kubermisdaadveldtoggroep ondersteun, is die huidige bewyse onvoldoende om die aktiwiteit met vertroue te assosieer met enige publiek opgespoorde bedreigingsakteur. Gebaseer op die waargenome infrastruktuur, wanware-eienskappe en teikenstelling, word beoordeel dat die veldtog bedryf word deur 'n Indië-gefokusde Remcos-operateur of 'n Aanvanklike Toegangsmakelaar wat gebruik maak van weggooibare dinamiese DNS-infrastruktuur.
Oor die algemeen toon die kombinasie van phishing-gebaseerde aanvanklike toegang, gefaseerde .NET-laaiers, bitmap-gebaseerde vragverberging, lêerlose uitvoering en veerkragtige bevel-en-beheer-infrastruktuur 'n doelbewuste poging om sekuriteitsbeheer te ontduik terwyl volgehoue, ongemagtigde toegang tot slagofferstelsels gevestig word. Die veldtog weerspieël die voortgesette evolusie van kommoditeitswanware-afleweringstegnieke en beklemtoon die doeltreffendheid van gelaagde infeksiekettings om geloofsbriewediefstal, afstandtoegang en breër na-kompromie-bedrywighede moontlik te maak.
Seqrite Dekking:
Trojan.Agent
Trojan.AgentCiR
Trojan.LoaderCiR
Trojan.Mauvaise.SL1
IOCs:
| 3757dccb2adae65ccdf8d5e5c948b927 | Eml |
| 07d7d21c2c0920d198efb9ea54900a80 | BTW-Terugbetaling_Julie-26_AL27052600952P.rar |
| 20476F3A51DFDDF3DC0603FC7858D894 | BTW-Terugbetaling_Julie-26_AL27052600952P.com |
| 7842D12D9E37C75076133BE5B9904CB2 | Windows Gesondheidsoptimaliseerder Plus.dll |
| CC34D9760394104AD47877A0D57E9C63 | PerfGuard.dll |
| 2a34bdd25b404737ee5d3b52bf0b3b70 | RemcosRAT |
C2:
185.242.4.122
MITRE ATT&CK:
| taktiek | Tegnieke gekarteer |
| Aanvanklike toegang | T1566.001 |
| Uitvoering | T1204.002, T1059.001, T1129 |
| Volharding | T1547.001, T1036 |
| Bevordering van voorregte | T1548.002 |
| Verdedigingsontduiking | T1027, T1027.013, T1140, T1218.003, T1620, T1055 |
| Toegang tot geloofsbriewe | T1056.001, T1555 |
| Discovery | T1082, T1016, T1057, T1083 |
| versameling | T1113, T1005, T1039 |
| Bevel en beheer | T1071.001, T1105 |
| Sybeweging | T1021 |
| impak | T1489 |
Skrywers:
Vaibhav Billade
Rumana Siddiqui


