• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  Nuus  / Bankkwanalise, Dridex bons terug deur PDF
Bankkwanalise, Dridex bons terug deur PDF
10 mag 2017

Bankkwanalise, Dridex bons terug deur PDF

Geskryf deur Ankita Ashesh
Ankita Ashesh
Nuus

Dridex is 'n bankwanware wat makro's gebruik om op Windows-stelsels te versprei. Spam-e-posaanhangsels word gebruik om hierdie infeksie te versprei. Bankwanware is gewoonlik sleutelloggers. Hulle mislei gebruikers om die aanhangsel oop te maak; dit teken dan die toetsaanslagen op die gebruiker se rekenaar op en gebruik dit vir hul eie voordeel. Onlangs opgemerkte Dridex-interaksie het PDF-lêers as die draer bevat. Aanhangsel het faktuur of betalingskwitansie bevat.

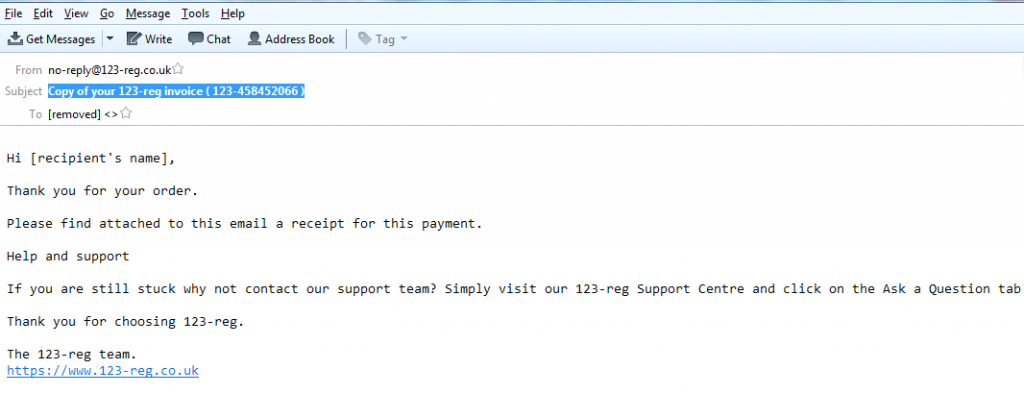
Die onderwerpreël is "Afskrif van u 123-reg faktuur (123-458452066)"

Die boodskapliggaam bevat besonderhede oor die bestelling wat geplaas is en hulle het die betalingsbewys aangeheg. Ondersteuningsbesonderhede word aan die einde van die e-pos gegee om dit eg te laat lyk en die gebruiker te oortuig om die aanhangsel oop te maak.

Hoe dit op die stelsel versprei:

  • E-pos bevat 'n PDF-lêer en 'n ingebedde Doc-lêer daarin

PDF-naam – 123-149715480-reg-invoice.pdf

Versprei via spam-e-posse en mislei die gebruiker om dit oop te maak, met vermelding van 'n betalingskwitansie of faktuur.
1

  • Ingeslote Docm-lêer binne die PDF

2

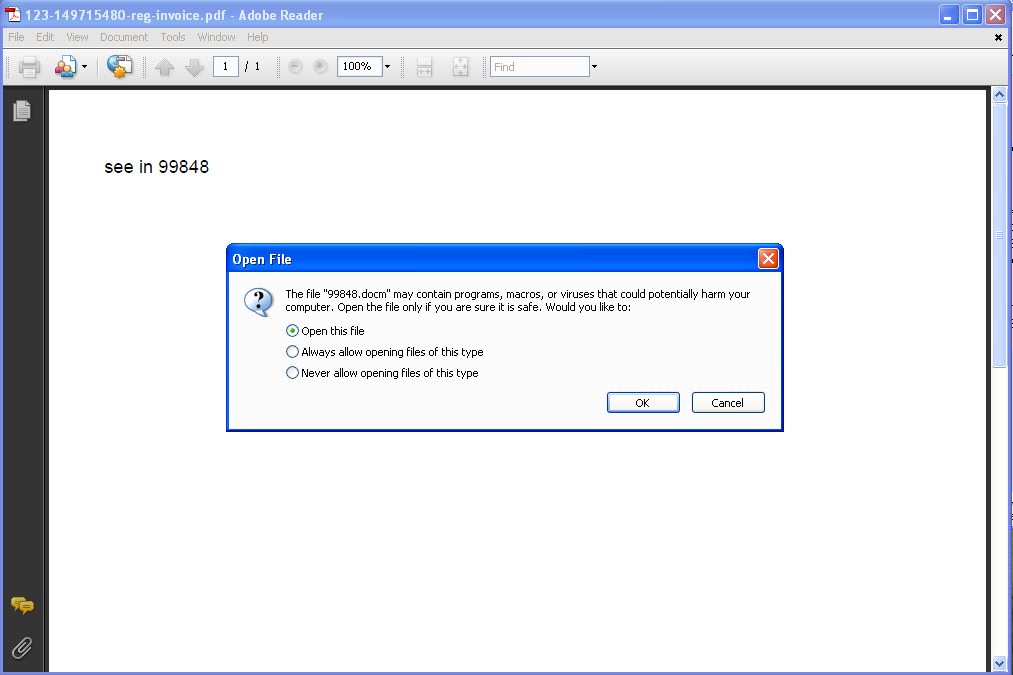
  • Nadat die PDF-lêer oopgemaak is, wys Adobe Reader 'n waarskuwing wat sê dat die Docm-lêer wat jy oopmaak, kwaadwillige makro's of virusse kan bevat.
3

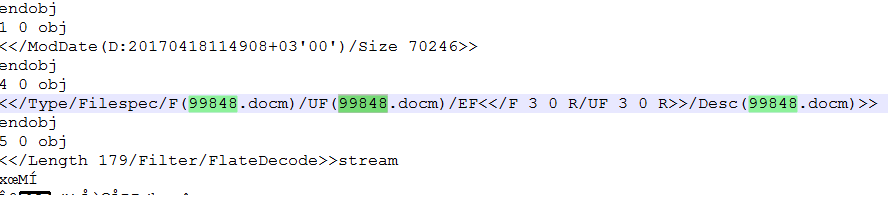
Hier, soos ons kan sien, is die docm-lêer 99848 verantwoordelik vir infeksie.

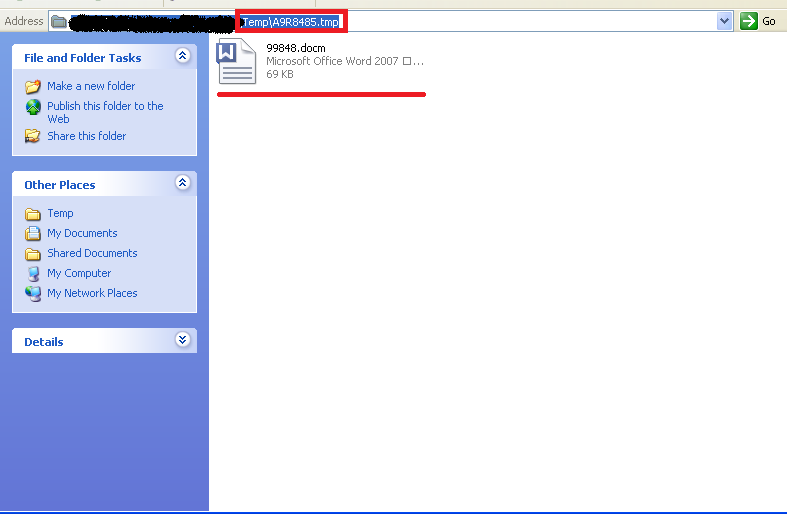
  • Laat Docm-lêer val by %temp% ligging soos "99848.docm". Daar is opgemerk dat dit altyd 'n numeriese docm-lêer laat val. Die lêer word laat val wanneer jy op klik. "maak die lêer oop" opsie wat tydens die waarskuwing getoon word wanneer jy die PDF oopmaak.
4

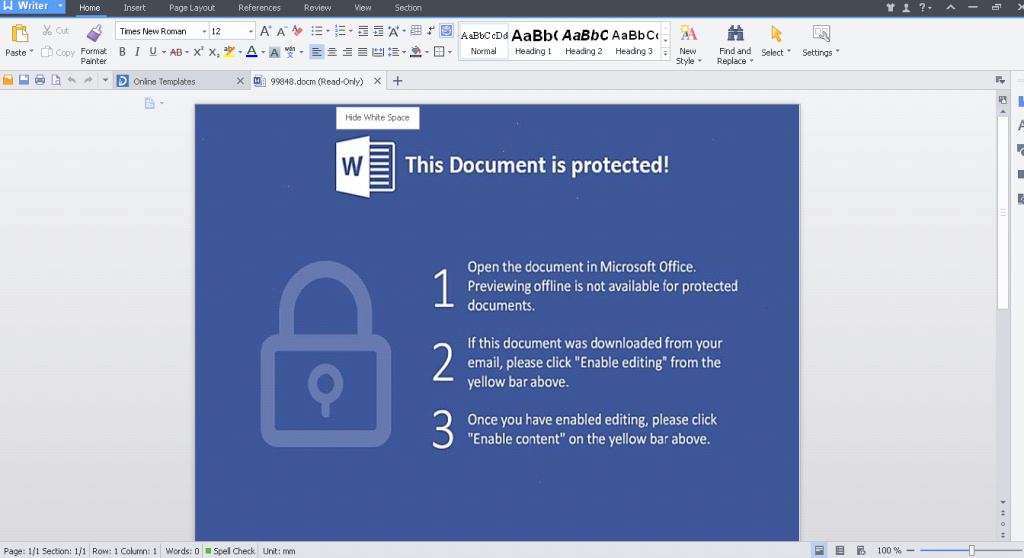
  • Dokumentlêer wat verwyder word, maak oop in leesalleenmodus en 'n geel balk verskyn om redigering toe te laat om toegang te verkry en uit te voer.
5

Dridex het sy verspreidingsmetode verander, maar die aksie bly dieselfde. Soortgelyke manier van verspreiding deur Docm-lêers, tree PDF net as 'n draer op. 'n Sterker tegniek om strooiposse te identifiseer en 'n sterker firewallbeleid te konfigureer, is 'n moet.

Vinnige Genesingsopsporing

  • Die Quick Heal Email Protection-funksie blokkeer sulke kwaadwillige aanhangsels (in hierdie geval die skriplêer) suksesvol selfs voordat hulle uitgevoer word.
  • Quick Heal het opsporing gegee vir die PDF- en ingebedde dokumentlêer.

Voorsorg maatreels

  • E-posaanhangsels wat 'n dubbele uitbreiding soos pdf.bin of doc.js bevat, moet nooit oopgemaak word as hulle van onbekende of onbetroubare bronne afkomstig is nie.
  • Besoek altyd bekende webwerwe, moenie op enige skakel of advertensie klik wat aanloklike aanbiedinge wys nie.
  • Dateer jou antivirus gereeld op sodat jou data en stelsel veilig is teen die voortdurende tendense van wanware.
  • Hou jou sagteware en bedryfstelsel opgedateer om 'n veilige digitale omgewing te verseker.

ERKENNING

Onderwerp deskundige
• Nayan Vairagi
– Bedreigingsnavorsing- en Reaksiespan

 vorige PosBrute-krag-aanval op Microsoft SQL
volgende Pos  WannaCry-losware veroorsaak wêreldwyd chaos deur patch-programme te benut...
Ankita Ashesh

Oor Ankita Ashesh

...

Artikels deur Ankita Ashesh »

Verwante poste

  • Kubersekuriteitsopsomming – Januarie tot April '19

    Mag 22, 2019
  • Ondernemings wat nie aan die POPI-wet in Suid-Afrika voldoen nie, kan 'n boete van tot R10 miljoen opgelê word!

    17 April 2019
  • Rekenaars begin nie op nie/vries nadat Microsoft Windows 9-April-2019-opdaterings ontvang is en die rekenaar herbegin is.

    16 April 2019
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (343) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (25) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik