

Ons is bewus van 'n voortdurende voorsieningskettingaanval wat Kaseya VSA-gebruikers raak. Volgens die onlangse opdatering van Kaseya kon die aanvallers nuldag-kwesbaarhede in die VSA-produk benut om verifikasie te omseil en arbitrêre opdraguitvoering uit te voer. Dit het die aanvallers toegelaat om die standaard VSA-produkfunksionaliteit te benut om ransomware-beskerming na eindpunte te ontplooi. Daar is geen bewyse dat Kaseya se VSA-kodebasis kwaadwillig gewysig is nie.
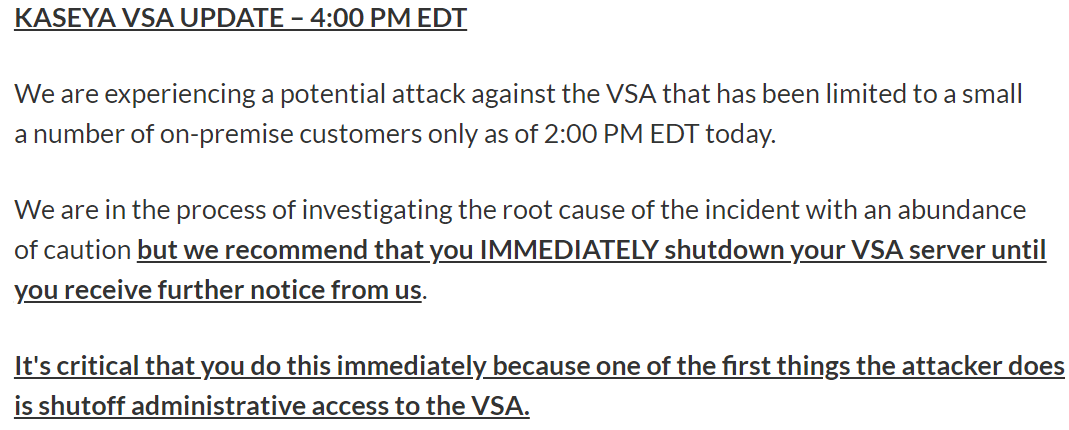
Kaseya het 'n advies hieroor uitgereik :
Wat is Kaseya VSA, en hoe ernstig is hierdie voorsieningskettingaanval?
KASEYA VSA is 'n Verenigde Afstandmonitering- en Bestuursagteware wat gebruik word vir gesentraliseerde eindpuntbestuur en netwerkmonitering. Baie MSP's (Bestuurde Diensverskaffers) gebruik hierdie sagteware vir afstandsopdateringsbestuur en kliëntmonitering van hul kliënte se IT-infrastruktuur. Hierdie sagteware loop met hoër voorregte op sulke stelsels en, indien dit uitgebuit word, kan dit baie vinnig lateraal versprei. Vir daardie doel kan die skade verwoestend wees!
Indien u Kaseya VSA-sagteware gebruik, versoek ons u om die advies van Kaseya te volg en u VSA-bediener(s) onmiddellik af te skakel totdat verdere kommunikasie van Kaseya ontvang word.
Daarbenewens, hou jou Seqrite EPS-produkte opgedateer met die nuutste virusdefinisies. Ons by Seqrite Ons monitor voortdurend al die ontwikkelinge rondom hierdie voorsieningskettingaanval en sal ons opsporingsprosesse opdateer soos nodig. Tans het ons reeds opsporing vir REvil Ransomware, en die IoC's wat tydens hierdie voorsieningskettingaanval gevind is.
IoC's:
- d55f983c994caa160ec63a59f6b4250fe67fb3e8c43a388aec60a4a6978e9f1e
- e2a24ab94f865caeacdf2c3ad015f31f23008ac6db8312c2cbfb32e4a5466ea2
- 8dd620d9aeb35960bb766458c8890ede987c33d239cf730f93fe49d90ae759dd


