

9 beste praktyke om losprysware-infeksie te vermy
Individue en organisasies moet die beste kuberveiligheidspraktyke implementeer om ransomware-infeksie en dataverlies te vermy. In die afgelope paar jaar het ransomware 'n bedreiging geword as gevolg van verskeie platforms op die donker web wat ransomware as 'n diens aanbied. Een van die onlangse ransomware word LockBit 3.0 genoem. Dit gebruik eers 'n dubbele afpersingsmetode om die slagoffer se lêers te enkripteer en dit na 'n ander bediener te kopieer.
Kom ons kyk na die volgende:
- Wat is Ransomware?
- Hoe werk losprysware?
- Hoe kan jy jouself teen LockBit 3.0 beskerm?
- Hoe SEQRITE Kan help
Hoe werk 'n losprysware-infeksie?
Losprysware is 'n tipe kwaadwillige sagteware, meer soos 'n vorm van wanware wat rekenaardata enkripteer. Sodra die data geïnkripteer is, word die gebruiker gevra om 'n losprys aan die aanvallers te betaal om hul data te ontsluit.
Afpersing deur middel van losprysware behels die steel van lêers en die voorkoming van toegang daartoe deur enkripsie of blokkering. Dit is soortgelyk aan fisiese diefstal en losprys-eise om die items vry te stel.
Selfs nadat die losprys betaal is, is daar geen waarborg dat die hacker jou toegang tot jou lêers sal gee of dat dit nie weer sal gebeur nie.
Die “WannaCry”-ransomware-aanval van Mei 2017 is 'n klassieke voorbeeld:
Meer as 300 000 rekenaars wêreldwyd, insluitend regeringskantore, polisiestasies, hospitale en OTM'e, is tydens die 2017-aanval geraak. Die probleem was so ernstig dat Microsoft sekuriteit uitgebrei het om selfs ouer bedryfstelsels te ondersteun. Die volgende jaar moes Taiwan Semiconductor Manufacturing Company (TSMC) 10 000 masjiene afskakel weens 'n nuwe variant van WannaCry.
Net so het ransomware genaamd " LockBit 3.0 " in 2022 verskeie stelsels besmet. LockBit is 'n selfverspreide ransomware wat 'n dubbele afpersingsmetode gebruik om soveel geld as moontlik van die slagoffers te onttrek.
“Dubbele afpersingsmetode” impliseer dat gebruikers twee keer losprys eis:
- Een keer om hul lêers te dekripteer en toegang te verkry
- Nog 'n keer om te verhoed dat hul lêers op die internet versprei of verkoop word.
Verskeie ander ransomware het sedertdien versprei en verskeie individuele en organisatoriese verliese veroorsaak.
LockBit is in 2019 ontdek en word sedertdien deur sy operateurs op 'n intekeningbasis gebruik deur lisensies wat deur die donker web verkry is. Die mees onlangse soort LockBit is LockBit 3.0 genoem.
Die tipiese proses van 'n LockBit 3.0-aanval kan in drie fases verdeel word:
- ontgin
- Infiltreer
- ontplooi
Tydens die uitbuitingsfase kan die slagoffer 'n teiken van phishing wees en onwetend die wanware aflaai. Daar is ook die moontlikheid om brute-force-aanvalle op hul netwerk teë te kom. Sodra die wanware die netwerk binnegekom het, berei LockBit 3.0-ransomware die stelsel voor vir enkripsie.
Volgende, het ons die infiltrasiefase . LockBit 3.0 infekteer die slagoffer se rekenaar. Dit verhoog die programvoorregte om dit te bereik. Dit beëindig dan sommige kritieke stelseldienste, soos SecurityHealthSystray.exe. Daarbenewens word verskeie dienste gestop en verwyder om te verhoed dat die ransomware opgespoor word.
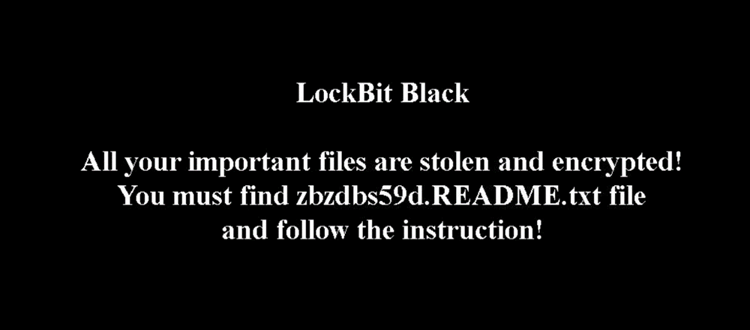
Uiteindelik, tydens die ontplooiingstadium , is dit gereed om die proses te voltooi. Dit enkripteer die lêers, en die betrokke lêers word met 'n string ewekansige alfanumeriese karakters agtervoegsel. Die gebruiker se agtergrond word verander saam met die instruksies om die losprysnota te lees, voorafgegaan deur die presiese string karakters.
Wie kan die potensiële teiken van die LockBit 3.0-losware-aanval wees, en hoe kan dit verskeie uitdagings vir u besigheid skep?
Enigeen kan 'n potensiële teiken van 'n losprysware-aanval wees. Ons kan breedweg twee kategorieë slagoffers oorweeg:
- Individue
Enige metode wat gebruik word om 'n individu aan te val, kan ook 'n maatskappy op groter skaal tref.
- Besighede
Enige maatskappy met toegang tot openbare bedieners is 'n potensiële teiken vir ransomware-aanvalle. Elke maatskappy is dus 'n potensiële teiken van hierdie tipe aanval.
Hoe kan dit verskillende uitdagings vir jou besigheid skep?
Die meeste ransomware-aanvalle is ontwerp om jou maatskappy se standaard, daaglikse bedrywighede te ontwrig. Alle tipes ransomware-aanvalle bied verskillende uitdagings vir besighede:
- Produktiwiteit
Produktiwiteit is 'n groot uitdaging wat jou besigheid kan beïnvloed. Wanneer jou stelsels faal, staak jou personeel hul daaglikse roetines.
- Compliance
As jy in 'n bedryf is waar voldoening hoog op jou prioriteitslys is, kan ransomware jou nie-voldoenend maak en selfs jou besigheid staak.
- Inkomste
Een van die grootste uitdagings van ransomware-aanvalle vir besighede is verlore inkomste. Dit kan wees as gevolg van verlies aan produktiwiteit, regsgedinge weens nie-nakoming, of die verlies van projekkritieke data.
- Verlies aan kliëntevertroue
Om 'n slagoffer van 'n ransomware-aanval te word, kan veroorsaak dat jy die vertroue van jou kliënte verloor en jou 'n aansienlike deel van jou besigheid kos.
Hoe om jou organisasie te beskerm?
Nou, wat is die oplossing? Hoe kan jy jouself en jou organisasie beskerm teen al hierdie ransomware, wanware en kuberaanvalle sonder om jou produktiwiteit, besigheidsnakoming en meer te belemmer?
Die antwoord is eenvoudig, maar moeilik om te volg. Hoekom?
Omdat jy na besonderhede moet omsien en 'n kontrolelys gereed moet hou om al jou data, dokumente, lêers en meer teen hierdie kwaadwillige hackers en sagteware te beskerm, benodig jy 'n kuberveiligheidsoplossing wat jou toestelle beskerm.
Hier is 'n lys van 9 higiëne-kontroles wat organisasies moet volg, selfs nadat hulle 'n kuberveiligheidsoplossing gekoop het.
9 Higiëne-kontroles wat organisasies moet doen, selfs nadat hulle kuberveiligheidsoplossings gekoop het:
- Installeer Antivirus
Elke dag word 350 000 virusse op skootrekenaars en rekenaars opgespoor. Wat dink jy is die oplossing vir hierdie probleem? Antivirus is! 'n Antivirus gee jou toestelle immuniteit om teen ransomware, wanware of ander kuberaanvallers te veg. Neem vandag voorkomende stappe en installeer (en hou opgedateer) antivirus op jou besigheids- en persoonlike toestelle.
Die installering van antivirusprogramme is die eerste en belangrikste stap om beskerming teen kuberaanvalle te verkry. Maar jy kan nooit heeltemal seker wees dat ander wanware-aanvalle jou nie sal aanval nie. Dus moet jy die hele kontrolelys volg.
- Bly weg van gepirateerde sagteware
Gekopieerde sagteware kan nooit die oorspronklike een vervang nie. Hulle het nie egtheid nie, en die gepirateerde weergawe is ook nie 100% betroubaar nie. In plaas daarvan kan daar 'n versteekte virus in die gepirateerde weergawe van sekuriteitsagteware wees.
Die gebruik van gepirateerde sagteware is gelykstaande aan die koste van miljarde . Hierdie kwaadwillige sagteware sal chaos in jou stelsel veroorsaak en jou data beskadig. Daarom moet jy nie gepirateerde weergawes van sagteware aflaai of kopieer nie.
- Neem gereelde rugsteun
58% van klein besighede is nooit voorbereid op dataverlies nie. Moet dus nooit jou rugsteun misloop nie – maak dit 'n gewoonte om elke week of maand 'n gereelde data-rugsteun te doen en skep 'n veilige argief van al jou noodsaaklike dokumente en lêers.
Jy moet jou kuberveiligheidsoplossings behoorlik konfigureer, die lêers wat gerugsteun moet word, kies op grond van hul prioriteit, en dan gereelde rugsteun neem.
Met gereelde data-rugsteun sal jy nooit jou data verloor weens onvermydelike of onbeplande situasies soos stelselkorrupsie, wanware-infeksie, hardeskyfaanval en meer nie. Dit sal jou help om al jou data vinnig en naatloos te herstel.
- Vermy om op ewekansige skakels te klik
Willekeurige klik-aanvalle op jou toestelle kan lei tot ransomware- of wanware-aanvalle. Jou toestelle sal in die geheim sagteware aflaai wat bedoel is om jou rekenaar te beskadig of te deaktiveer.
Hierdie ewekansige klikke kan daartoe lei dat jy van jou toestelle af weggesteek word, jou data gyselaar gehou word deur kuberaanvallers, jou besonderhede uitlek en toegang tot al jou persoonlike inligting kry. Hou dus op om op ewekansige skakels te klik.
- Deaktiveer makro's in onbekende MS Office-dokumente
Tipies word makro's gemaak sodat gebruikers roetinetake soos die verkryging van data uit verskillende bronne en die saamstel daarvan in 'n enkele verslag kan outomatiseer. Dit maak natuurlik die lewe vir jou maklik! Maar dit maak dit ook maklik vir hackers om kwaadwillige skrifte in makro's te gebruik en jou rekenaar te misbruik.
So, wat is die oplossing?
Vermy die aktivering van makro's vir onbekende MS Office-dokumente, veral dié wat jy van die web aflaai of ongeïdentifiseerde e-posse, aangesien dit die mag het om nie net jou rekenaar te beskadig nie, maar ook jou persoonlike inligting uit te lek.
- Oudit plaaslike/domeingebruikers en verwyder ongewenste gebruikers
Deur verouderde of onaktiewe gebruikersrekeninge van jou organisasies te deaktiveer, te verwyder of te oudit, hou jy jou Active Directory op datum en veilig teen aanvalle van binne.
Volgens Microsoft is meer as 10% van gebruikersrekeninge in jou Active Directory óf onaktief óf verouderd.
Dit sal dus help as jy moeite doen om jou gids veilig te hou teen aanvallers, aangesien hulle jou data en onderneming verder kan beskadig. 'n Kuberkraker kan toegang tot verouderde rekeninge kry en dit gebruik om in jou stelsel te kom en jou data te hack.
- Oudit RDP & SMB Toegang
RDP- en SMB-toegang word aan reisende of afstandwerkers gegee. Hierdie twee toegangsgeleenthede laat werknemers toe om van enige plek af toegang tot netwerke te verkry en openlik te kommunikeer deur 'n SMB-protokol.
As 'n verantwoordelike werknemer moet jy jou RDP- en SMB-toegang oudit deur jou geloofsbriewe te verander sodat die maatskappy geen sekuriteitsrisiko's of bedreigings in die gesig staar nie. Indien nie, sal kuberkrakers die werknemerrekening se geloofsbriewe steel om wanware in jou ekosisteem te ontplooi.
- Gebruik 'n sterk wagwoord
Jou wagwoorde is jou eerste verdedigingstelsels. Daarom moet jy ekstra moeite doen om sterk wagwoorde vir jou rekenaars en ander toestelle te skep. 'n Meer robuuste wagwoord sal meer moeite verg om van hackers te ontsyfer.
Dit sal jou beskerm teen kwaadwillige sagteware wat hulle na jou rekenaarstelsels wil deporteer. Dus moet jy die reëls vir soliede wagwoorde volg, soos die gebruik van klein en groot alfabette en die insluiting van 'n karakter en syfers. Deur sommige van hierdie instruksies te volg, kan jy die veiligheid van jou toestelle verseker.
- Gebruik veilige VPN om toegang tot spesifieke poorte te verkry
'n Veilige VPN laat jou toe om 'n veilige tregter in jou netwerk na die eksterne internet te skep en inligting daardeur te kanaliseer. Met VPN hoef jy nie jou poorte na die eksterne internet uit te voer nie.
Dit help jou ook om veilige openbare Wi-Fi-verbindings op te stel, geblokkeerde webwerwe te stroom, ISP-opsporing te vermy en meer. VPN bied 100% egtheid, sekuriteit en data privacy om jou toestelle teen kuberaanvalle te beskerm.
Hoe kan SEQRITE Wees jou skildmaat in hierdie reis?
Daar is geen waarborg dat enige van die bogenoemde metodes vir jou sal werk nie; losprysware-vervaardigers verbeter voortdurend hul produkte om voor te bly op kuberveiligheid. Daarom is dit noodsaaklik om beste praktyke vir kuberveiligheid te implementeer om losprysware-infeksies ten alle koste te voorkom. SEQRITE kan jou in hierdie proses help om jou stelsels te beskerm.
SEQRITE Endpoint Security bied 'n gelaagde benadering tot eindpuntsekuriteit met gevorderde bedreigingsvoorkomingstegnologie om ransomware-aanvalle te voorkom.
Daarbenewens SEQRITE Gevorderde Aanhoudende Bedreigingsbeskermingsdiens bied 'n gelaagde benadering tot sekuriteit. Dit kombineer die vermoëns van Intrusion Prevention Service (IPS) en Sandbox-tegnologie.
SEQRITEse kundiges sal jou ook help om beste praktyke aan te neem om te verhoed dat ransomware-aanvalle jou organisasie beskerm.


