
• Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Seqrite Labs Nuus
Kontak Verkope Onder Aanval?
  • Produkte en dienste
        • Wolk

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BJET
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op die perseel

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • platform

          • Malware Analysis Platform
        • Small Business

          • SOHO Total Edition
        • Dienste

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Kubersekuriteit & Data Privacy Bewustheid
  • Oplossings
    • BFSI
    • Onderwys
    • Regering
    • Healthcare
    • ITeS
    • vervaardiging
  • maatskappy
    • Oor Seqrite
    • Leierskap
    • Toekennings en sertifiserings
    • Nuus
  • Vennote
    • Vennootprogram
    • Vind Vennoot
    • Word 'n Vennoot
  • Ondersteuning
  • hulpbronne
    • blogs
    • White Papers
    • Datavelle
    • Gevallestudies
    • Bedreigingsverslae
    • Handleidings
    • PoV
    • begrip Data Privacy
    • Kontroleer jou risikotelling
    • DPDP Dialoë
    • Privaatheidsuur
Webbladsy  /  Kuber sekuriteit  / 5 Januarie en Die Verhaal van die Joshi-virus: Indië se Eerste Globale Rekenaarvirus
5 Januarie en die verhaal van die Joshi-virus: Indië se eerste wêreldwye rekenaarvirus
26 Desember 2024

5 Januarie en die verhaal van die Joshi-virus: Indië se eerste wêreldwye rekenaarvirus

Geskryf deur Sanjay Katkar
Sanjay Katkar
Kuber sekuriteit

In die filmiese tapisserie van kuberveiligheid, waar verhale van intrige en innovasie bots, ontstaan ​​een storie uit die skaduwees van die verlede. Dit is 'n storie wat in die vroeë 1990's begin het, gedurende die DOS-era, toe rekenaarvirusse nog 'n nuwe en geheimsinnige bedreiging was. Dit is die verhaal van Joshi, 'n virus van Indiese oorsprong wat grense oortree het en oor kontinente versprei het, en sy naam in die annale van kubergeskiedenis gekerf het.

Stel jou dit voor: dis Junie 1990. Rekenaars is lomp, floppy disks is die lewenslyn van data, en die konsep van 'n "virus" wat 'n masjien besmet, vang die wêreld steeds onkant. Te midde van hierdie agtergrond verskyn 'n selflaaisektorvirus, skelm en slinks, wat die Meester-opstartsektor van hardeskywe en die selflaaisektore van floppy disks besmet. Sy naam? Joshi.

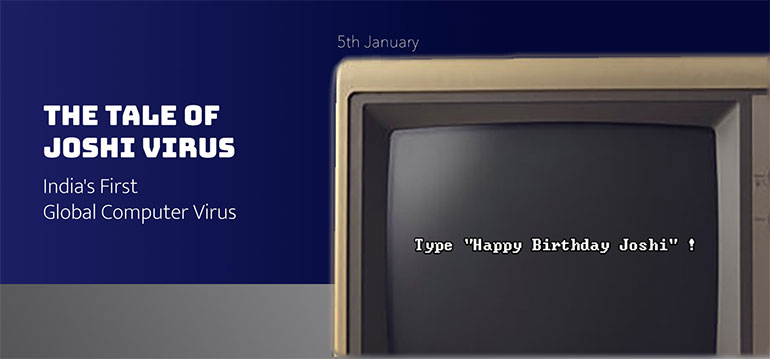
Anders as die kwaadwillige virusse wat in latere dekades die opskrifte sou oorheers, was Joshi meer ondeund as kwaadwillig. Dit het 'n eienaardige vrag gedra – een wat 'n gewone dag in 'n oomblik van verwarring verander het. Elke 5 Januarie, na die opstart van 'n besmette rekenaar, is gebruikers begroet deur 'n boodskap: "Tik 'Gelukkige Verjaarsdag Joshi!'" Die skerm het gevries, wat gebruikers geen ander keuse gelaat het as om te voldoen nie. Eers nadat die frase getik is, het die rekenaar se opstartproses hervat, asof Joshi bloot sy jaarlikse huldeblyk geëis het.

Maar Joshi was geen eenvoudige grap nie. Dit was 'n meesterklas in sluip, 'n towenaar se handkunste. Sodra dit in 'n rekenaar se geheue gelaai is, het dit 'n reeks slim truuks ontplooi om homself van opsporing weg te steek. Dit het sleutelstelselfunksies soos INT 8, INT 9, INT 13 en INT 21 onderskep, wat verseker het dat nutsdienste soos Norton Utilities 'n skoon opstartsektor vertoon het, wat die infeksie verberg het.

Op floppy disks het dit 'n ekstra snit aan die einde van die skyf geformateer, en sy eie kode en die oorspronklike selflaaisektor daar gestoor, gereed om in aksie te spring. Dit het dikwels veroorsaak dat die floppy drive 'n vreemde geluid maak soos die magnetiese koppe heen en weer beweeg terwyl dit vanaf floppy opstart, en probeer het om die ekstra geformateerde snit aan die einde van die floppy te lees.

Ek onthou hoe ek, net deur na die geluid van die kop te luister wat heen en weer beweeg, gedink het dat die disket reeds met die Joshi-virus besmet was. Hierdie virus moes diskette van een rekenaar na 'n ander gedeel word om te versprei. Selfs met hierdie beperking, het die virus se onopvallende aard en gladde funksionering dit toegelaat om van Indië en oor kontinente na Europa en die VSA te versprei.

Ek onthou steeds nie enige ander virus wat uit Indië ontstaan ​​het en wêreldwyd versprei het om The WildList te bereik nie. As 'n jong kollegestudent wat my graduering nagestreef het, het ek Joshi teëgekom tydens sy bewind van ondeundheid. Omgekeerde ingenieurswese van hierdie virus was niks minder as 'n openbaring nie. Ek onthou dat ek beide verbaas en gefassineer was deur sy tegnieke - die manier waarop dit beskikbare geheue met 6 KB verminder het om plek vir homself te maak, die presisie waarmee dit vir sy teenwoordigheid in die geheue gekontroleer het voor dit geaktiveer is, en sy volharding om selfs 'n warm opstart te oorleef (Ctrl-Alt-Del).

Dit was 'n gedugte teenstander, en om die meganika daarvan te verstaan, het gevoel soos om 'n misterie te ontrafel. Destyds was dit geen geringe prestasie om Joshi van 'n besmette rekenaar skoon te maak nie. Sonder gereedskap soos Norton Utilities het dit dikwels 'n volledige formatering van die besmette hardeskyf vereis. Slegs diegene met 'n diepgaande begrip van hoe die hoofopstartsektorkode werk, kon hoop om dit handmatig te verwyder.

Die oorsprong van Joshi bly in spekulasie gehul. Sommige het geglo dat dit uit Mumbai of Gujarat ontstaan ​​het, terwyl ander gefluister het dat Pune sy geboorteplek was. Waar dit ook al ontstaan ​​het, het Joshi vinnig sy plaaslike wortels ontgroei en soos 'n veldbrand oor Europa en Asië versprei en sy merk op 'n niksvermoedende wêreld gelaat. Ek was verbaas om te vind dat 'n vinnige internetsoektog oor enige groot virus of wanware uit Indië wat wêreldwyd versprei het, nie die regte antwoord gee nie. Die naam van hierdie virus word nie eers genoem in lyste van virusse uit Indië wat wêreldwyd versprei het nie. Maar die waarheid is, sover ek weet, het geen ander virus uit Indië na soveel lande versprei soos die Joshi-virus nie.

Alhoewel ek graag dieper sou wou delf in die tegniese sterk punte en besonderhede van hoe hierdie virus hardeskywe besmet het en daarin geslaag het om aktief te bly selfs na 'n warm opstart van die rekenaar, het ek probeer om hierdie artikel vir almal toeganklik te hou. Vandag staan ​​Joshi se storie as 'n bewys van 'n era van verkenning en ontdekking in die gebied van kuberveiligheid . Vir my is dit meer as 'n stukkie geskiedenis; dit is 'n herinnering aan 'n tyd toe nuuskierigheid en vindingrykheid die stryd teen hierdie digitale indringers gedefinieer het.

Die tegnieke wat Joshi gebruik het, was hul tyd vooruit, en hoewel die metodes daarvan relatief onskadelik was, bly die nalatenskap daarvan as Indië se eerste wêreldwye rekenaarvirus voortbestaan.

So, die volgende keer as jy "Gelukkige Verjaarsdag" vir 'n geliefde tik, dink aan Joshi - die ondeunde stukkie Indiese kubergeskiedenis wat 'n hele generasie gebruikers laat doen het.


#JoshiVirus #Indië se EersteRekenaarVirus #Kubersekuriteit #Rekenaarvirus #KwaadwilligeWoorde #Kubergeskiedenis #RetroTegnologie #OudtydseRekenaarkunde #IndieseKubergeskiedenis #TegnologieNostalgie #Rekenaarsekuriteit #VirusHerdenking #5Januarie #GelukkigeVerjaarsdagJoshi #OpstartVirus #MBR


 vorige PosHoe om jou handelsmerk te beskerm teen vals webwerwe en aanlyn nabootsing...
volgende Pos  Formbook Phishing-veldtog met ou loonvragte
Sanjay Katkar

Oor Sanjay Katkar

Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies Limited. Hy het 'n meestersgraad in rekenaarwetenskap van die Universiteit van Pune, Indië. Sanjay het...

Artikels deur Sanjay Katkar »

Verwante poste

  • Hoekom Threat IntelLisensie is die ontbrekende skakel in jou kuberveiligheidsstrategie

    Julie 25, 2025
  • Gelok en in die gedrang gebring: Ontmaskering van die digitale gevaar van heuningvalle

    Junie 17, 2025
  • Operasie Sindoor – Anatomie van 'n Digitale Beleg

    Mag 23, 2025
Aanbevole outeurs
  • Seqrite
    Seqrite

    Seqrite is 'n toonaangewende verskaffer van kuberveiligheidsoplossings vir ondernemings. Met 'n fokus...

    Lees meer artikels deur Seqrite
  • Bineesh P
    Bineesh P

    Ek is 'n passievolle kuberveiligheidsentoesias en 'n toegewyde skrywer. Met 'n aanleg...

    Lees meer artikels deur Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ek is 'n ywerige skrywer wat daarvan hou om inhoud oor opkomende tegnologieë te skep en...

    Lees meer artikels deur Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is die mede-besturende direkteur van Quick Heal Technologies...

    Lees meer artikels deur Sanjay Katkar
onderwerpe
bekwaam (25) Kuberaanval (36) kuber-aanvalle (58) cyberattack (16) cyberattacks (15) Kuber sekuriteit (342) kuber-sekuriteit (34) Cyber ​​bedreiging (33) kuber bedreigings (51) databreuk (56) data oortredings (29) verlies van data (28) voorkoming van dataverlies (34) data privacy (17) die beskerming van data (35) beveiliging van data (19) DLP (50) DPDP (14) DPDPA (17) Enkripsie (16) eindpunt sekuriteit (113) Onderneming sekuriteit (20) ontgin (13) BBP (14) malware (76) malware analise (14) malware aanval (23) MDM (27) Microsoft (15) MITER ATT&CK (14) sekuriteit netwerk (26) phishing (30) ransomware (69) ransomware aanval (31) ransomware aanvalle (31) ransomware beskerming (17) Seqrite (41) Seqrite Enkripsie (27) Seqrite EPS (33) Seqrite Dienste (16) bedreiging opsporing (14) Threat Intelligensie (23) UTM (34) Kwesbaarheid (16) nul vertroue (13)
Seqrite Labs

Toonaangewende verskaffer van IT-sekuriteitsoplossings vir ondernemings wat eindpunt-, data- en netwerksekuriteit vereenvoudig met die beste oplossings vir bedreigingsvoorkoming, -opsporing en -reaksie wêreldwyd.

Lees meer oor Seqrite

Volg ons:

Teken in op ons nuusbrief

Bly op hoogte van die nuutste kuberveiligheidstendense en insigte.

Laai
Produkte en dienste
  • Wolk
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BJET
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op die perseel
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • platform
  • Malware Analysis Platform
  • Mikrobesigheid
  • SOHO Total Edition
  • Dienste
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Kubersekuriteit & Data Privacy Bewustheid
hulpbronne
  • blogs
  • White Papers
  • Datavelle
  • Bedreigingsverslae
  • Handleidings
  • PoV
  • begrip Data Privacy
  • DPDP Dialoë
  • Beleid en Nakoming
  • EULA
  • GoDeep.KI
  • SIA
  • Privaatheidsuur
Kontak Ons
  • Geregistreerde kantore
  • Kom ons praat oor kuberveiligheid
Ondersteuning
  • Tegniese ondersteuning
  • Laai sagteware af
  • Vanlyn Opdaterer
  • Firmware-opgraderings
  • Opgraderings
  • Produk Dokumentasie
Oor Ons
  • Oor Seqrite
  • Leierskap
  • Toekennings en erkenning
  • Nuus
vennoot
  • Vennootprogram
  • Vind Vennoot
  • Word 'n Vennoot
  • Seqrite sertifisering

© 2026 Quick Heal Technologies Bpk.

Webkaart Privaatheidsbeleid regskennisgewings Koekiebeleide Terme van die gebruik

